

Është lancuar versioni i distribucionit Kali Linux 2024.4, i bazuar në paketimin Debian dhe i destinuar për testimin e sistemeve për vulnerabilitete, kryerjen e auditimeve të sigurisë, analizën e informacioneve të mbetura dhe identifikimin e pasojave të sulmeve. Të gjitha përpjekjet origjinale, të krijuara për këtë distribucion, shpërndahen nën licencën GPL dhe janë të aksesueshme përmes një repozitori publik Git. Janë përgatitur imazhe iso me madhësi 600 MB dhe 4.1 GB. Ndërkohë, ndërtimet janë të disponueshme për arkitekturën x86_64, ARM (armhf dhe armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Zgjedhjet përfshijnë ndërfaqet e përdoruesit Xfce, KDE dhe GNOME.
Kali ofron një koleksion mjetesh për specialistët e sigurisë kibernetike, duke përfshirë mjete për testimin e aplikacioneve web dhe depërtimin në rrjetet pa tela, deri te programet për leximin e të dhënave nga çipat identifikues RFID. Në paketë është një koleksion eksploitish dhe rreth 400 mjete të specializuara për kontrollin e sigurisë, si Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Përveç kësaj, distribucioni përfshin mjete për thyerjen e fjalëkalimeve (Multihash CUDA Brute Forcer) dhe çelësave WPA (Pyrit), që përdorin GPU-të NVIDIA dhe AMD për përshpejtim.
Në versionin e ri:
- Formimi i ndërtimit të distribucionit dhe paketave të bërthamës Linux për arkitekturën i386 është ndërprerë. Në repozitor ka mbetur pakot të cilat mund të përdoren për të ekzekutuar programe 32-bit në mjediset 64-bit.
- Python 3.12 është aktivizuar si parazgjedhje.
- Në klientin SSH është ndalur mbështetja për çelësat e bazuar në algoritmin DSA (në fillim të vitit të ardhshëm, kodi për mbështetje DSA do të hiqet nga OpenSSH). Për t'u lidhur me serverët e vjetër, është shtuar utilitarja ssh1 në paketën bazë, e ndërtuar nga OpenSSH 7.5 dhe që vazhdon të mbështesë protokollin SSH1.
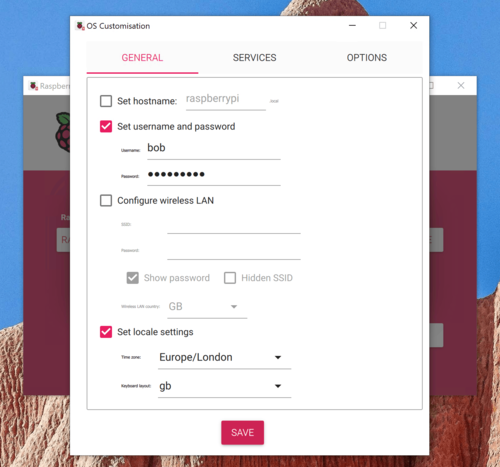
- Është shtuar mundësia për të konfiguruar imazhet sistemore për platformat Raspberry Pi, duke përdorur utilitarin Raspberry Pi Imager. Për shembull, gjatë instalimit në një kartë SD, mund të shtoni përdorues, të konfiguroni zonën e kohës, të kopjoni çelësat tuaj SSH, të aktivizoni shërbimin SSH dhe të vendosni konfigurimin për lidhjen me rrjetin pa tela. Është zgjeruar mbështetje për platin Raspberry Pi 5 dhe është shtuar mbështetje për kompjuterin Raspberry Pi 500.

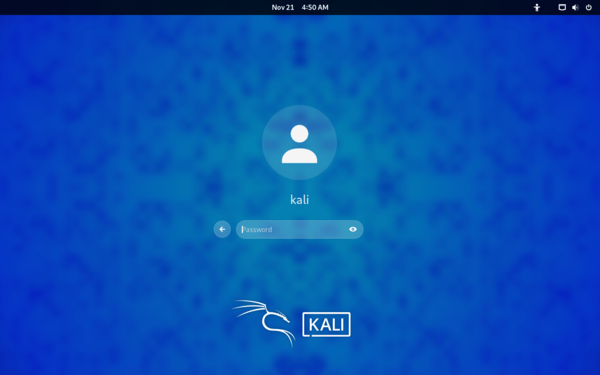
- Mjedisi i desktopit GNOME është azhurnuar në versionin 47. Është përdorur një temë e re për ekranin e hyrjes në sistem.

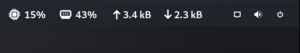
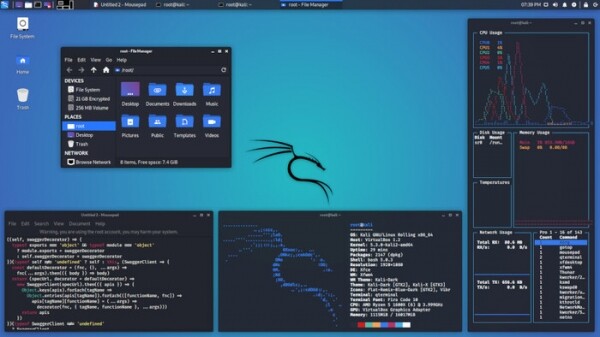
- Është shtuar një aplikacion i ri për monitorimin e gjendjes së sistemit.

Në përbërje përfshihen utilitarët:
- bloodyad — instrument për testimin e sigurisë në Active Directory.
- certi — utilitar për punën me certifikatat ADCS (Shërbimet e Certifikatave Active Directory).
- chainsaw — kërkimi i artefakteve gjatë analizës kriminalistike të sistemeve Windows.
- findomain — utilitar për përcaktimin e subdomenëve të përdorur përmes provës.
- hexwalk — editor hexadecimal.
- linkedin2username — gjenerues i listës së përdoruesve që potencialisht lidhen me llogarinë e kompanisë në LinkedIn.
- mssqlpwner — instrument për sulme ndaj MSSQL.
- proximoth — kryerja e sulmeve ndaj pajisjeve pa tel.
- python-pipx — ekzekutimi i skedarëve ekzekutues nga paketat Python në një ambient të izoluara.
- sara — inspektimi i sigurisë në RouterOS.
- web-cache-vulnerability-scanner — realizimi i sulmeve ndaj sistemeve frontend-backend.
- xsrfprobe — kontrolli i dobësive të klasës CSRF/XSRF (Cross Site Request Forgery).
- zenmap — GUI për nmap.
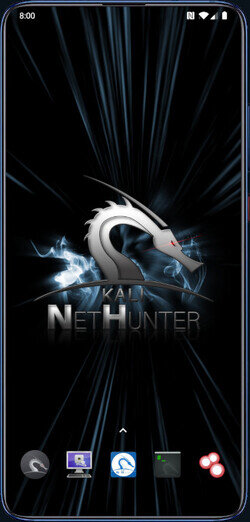
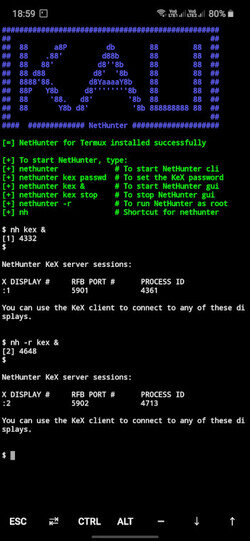
- Është përditësuar ambienti për pajisje mobile bazuar në platformën Android — NetHunter, me një grup mjetesh për testimin e sistemeve për dobësi. Me ndihmën e NetHunter, është e mundur të kontrollohet kryerja e sulmeve specifike për pajisjet mobile, për shembull, përmes simulimit të funksionimit të pajisjeve USB (BadUSB dhe HID Keyboard — simulimi i një adaptori USB rrjeti që mund të përdoret për sulme MITM, ose një tastierë USB që kryen zëvendosjen e karaktereve) dhe krijimi i pikave të qasjes së rreme (MANA Evil Access Point). NetHunter instalohet në ambientin standard të platformës Android si një imazh chroot, në të cilin ekzekutohet një version i modifikuar i Kali Linux.
Në versionin e ri është përfshirë instrumenti Wifipumpkin3 për krijimin e pikave të rreme të qasjes pa tel. Katalogu i aplikacioneve mobile të Kali NetHunter store është përditësuar. Mundësitë e instaluesit janë zgjeruar. Është shtuar mbështetje për pajisjet Xiaomi Mi A3 (Android 15), Realme X7 Max 5G dhe Xiaomi Mi 9 Lite / CC9. Është përditësuar mbështetja për Nokia 6.1/6.1 Plus, Realme C11, Xiaomi Mi 9T, Xiaomi Mi A3 dhe Xiaomi Pocophone F1.
Burimi: opennet.ru
