Lëshimi i shfletuesit web Firefox 134 ka ndodhur dhe janë formuar përditësime për degët e kaluara me mbështetje afatgjatë — 115.19.0 dhe 128.6.0. Degë Firefox 135 është kaluar në fazën e testimit beta, lëshimi i së cilës është planifikuar për më 4 shkurt.
Risi kryesore në Firefox 134:
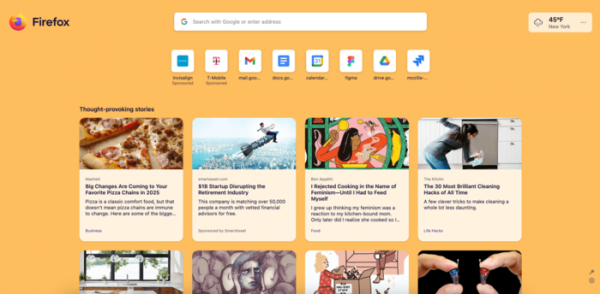
- Për një pjesë të përdoruesve është ofruar një dizajn i ri i faqes që shfaqet kur hapet një tab e re. Varianti i ri dallohet për praninë e një fushe kërkimi, një widget me parashikim moti dhe një listë faqesh të rekomanduara. Faqet më të vizituara dhe të ngulitura shfaqen jo në formë gridi, por në një rresht. Numri i kolonave me përmbajtje zgjidhet në varësi të gjerësisë së dritares, çka lejon përdorimin efektiv të hapësirës së ekranit. Dizajni i ri është përfshirë për momentin vetëm për përdoruesit nga SHBA dhe Kanada. Për t'u aktivizuar në vende të tjera, në faqen about:config mund të shkruani 'newtab' dhe të shtoni kodin e vendit tuaj në fushat me vlerë 'US, CA'.

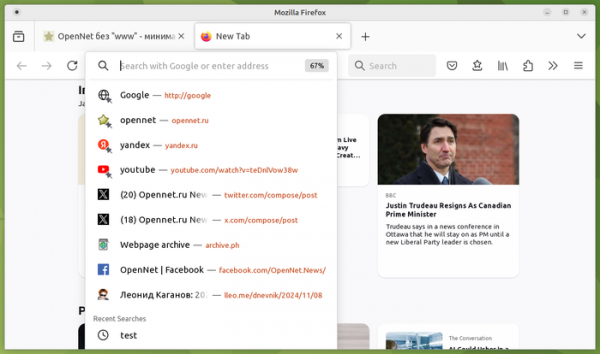
Në menyun e zhvilluar, që shfaqet pasi fokusi i hyrjes kalon në fushën e adresës bosh, tani shfaqen jo vetëm një përzgjedhje e faqeve të rekomanduara dhe të hapura më parë, por edhe një listë e pyetjeve të fundit të kërkimeve, gjë që lejon t'i rregulloni ose të përsëritni ato shpejt në një sistem tjetër kërkimi. Në menyun e zhvilluar janë shtuar gjithashtu butona për të kryer veprime të tjera, si printimi i faqes ose kalimi në një tab tjetër.

- Për platformën Linux është realizuar mbështetje për gjeste të tjera në touchpad (p.sh., prekje me dy gishta për të pezulluar skrollimin inerte).
- Për platformën Windows është shtuar mbështetje për mjete për dekodimin e videos në formatin HEVC (H.265).
- Për Gjermaninë, Austrinë, Belgjikën, Italinë, Holandën, Spanjën, Suedinë dhe Zvicrën është ofruar mundësia për të përdorur sistemin meta-kërkues Ecosia, i cili lufton për mbrojtjen e natyrës dhe shpenzon shumicën e fitimeve për mbjelljen e pemëve. Për energjinë, serverësh kompania përdor burime të ripërtrishme. Rezultatet e kërkimeve formohen përmes kërkimeve në sistemet Bing dhe Google.
- Sigurohet një ndjekje më e saktë e specifikimeve gjatë përcaktimit të gjendjes së aktivizimit të përdoruesit. Aktivizimi sinjalizon fillimin e ndërveprimit të përdoruesit me faqen, siç janë lëvizja e miut, klikimet e butonave ose kalimi në menu. Pas aktivizimit, disa Web API, siç është ndalimi i dritareve të përkohshme, bëhen të disponueshme. Ndryshimet e propozuara në botimin e ri lehtësojnë bllokimin e dritareve të përkohshme dhe reduktojnë numrin e paralajmërimeve të rreme për bllokimin.
- Për elementët me pozicionim absolut (për të cilët është vendosur pasqyra «position: absolute») lejohet përdorimi i pronave CSS align-self, justify-self dhe place-self.
- Në JavaScript është shtuar mbështetje për metodën RegExp.escape(), e cila është menduar për të escape-uar simbolet në një varg që përdoren për ndërtimin e shprehjeve të rregullta. Stringjet e escape-ura në këtë mënyrë mund të përdoren sigurtë si model në ndërtuesin RegExp().
- Metoda Promise.try() është shtuar, e cila lejon konvertimin në Promise të rezultatit të çdo thirrjeje callback për të lehtësuar trajtimin e gabimeve gjatë ekzekutimit të funksioneve, që operojnë si në modin asinkron ashtu edhe në atë sinkron.
- Në WebRTC për videon Simulcast gjatë transmetimit të përmbajtjes nga dritaret ose e gjithë ekranit, është shtuar mbështetje për kodekun VP8.
- Mbështetje eksperimentale për atributin HTML autocorrect dhe pronën JavaScript HTMLElement.autocorrect, që përfshin korrigjimin automatik të tekstit të futur në elemente input, si «» dhe «