

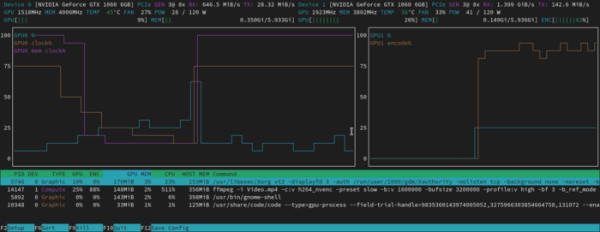
Është publikuar versioni 3.2.0 i utilitarit të konsolës nvtop, i dedikuar për monitorimin interaktiv të punës së GPU-ve dhe akseleratorëve harduerikë. Ky utilitar lejon për të ndjekur ngarkesën, konsumimin e memories dhe ndryshimin e frekuencës së GPU-së përmes grafikëve, si dhe për të parë proceset që ngarkojnë më shumë GPU-në. Përkrah GPU-të dhe akseleratorët e kompanive AMD, Intel, NVIDIA, Apple (M1 & M2), Huawei (Ascend), Qualcomm dhe Broadcom (VideoCore). Është e mundur të ndiqet puna e disa çipave në një ekran.
Në versionin e ri është e implementuar mbështetje për driverat Intel XE dhe Broadcom V3D (Raspberry Pi). Është shtuar mbështetje për akseleratorin AI të Google TPU (Unit të Procesimit të Tensorëve). Janë shtuar opsionet "-P" dhe "-s" për të fshehur zonën me listën e proceseve dhe për të ruajtur gjendjen në formatin JSON.
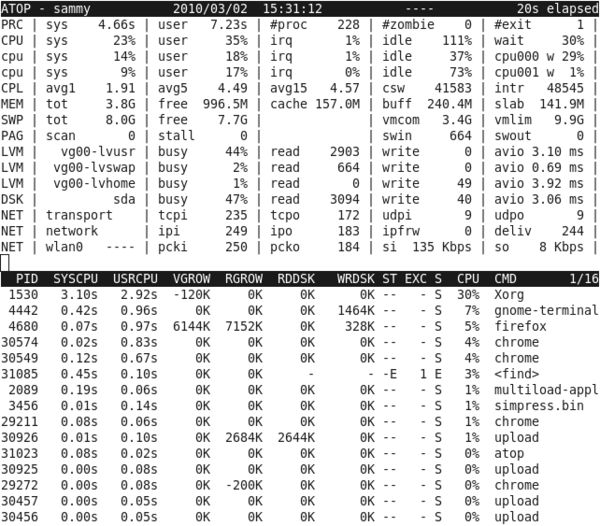
Njëkohësisht, është publikuar utilitari Atop versioni 2.11.1, i dedikuar për monitorimin interaktiv të parametrave të punës së sistemit dhe për të treguar aktiviteten e proceseve. Ndryshe nga utilitari top, programi atop ofron një detajim më të madh (CPU, GPU, memorie, disqe, rrjet, rrjedha, kontejnerë) dhe mundësinë e skedimit periodik të raporteve në një skedar për analizë të mëvonshme. Kodi është shkruar në gjuhën C dhe shpërndahet nën licencën GPLv2.
Në versionin e ri është riparuar një cenueshmëri (CVE-2025-31160) që lejon përdoruesin lokal të shkaktojë mbingarkesë buffer teksa aktivizon utilitarin atop për një përdorues tjetër. Për shembull, një përdorues i papravuar mund të organizojë një sulm ndaj administratorit që po aktivizon utilitarin atop. Problemi është shkaktuar nga fakti se në atop mbështetet për opsionalin e mbledhjes së statistikave për punën e GPU-së, që është transferuar në një proces të veçantë atopgpud. Ndërveprimi me këtë proces bëhet përmes portit TCP. Gjatë aktivizimit, atop përpiqet të lidhet me këtë port TCP dhe ngarkon periodikisht statistikat përmes tij, pa siguruar kontrollin e duhur mbi madhësinë e të dhënave të transmetuara.
Metoda e sulmit përfshin atë që çdo përdorues në sistem mund të nisin për të ekzekutuar në portin rrjetor atopgpud skedarin e tij, i cili do të japë të dhëna të njohura që janë më të mëdha, duke rezultuar në mbingarkesë të bufrit në atop gjatë përpjekjeve për të analizuar statistikën. Mundësia e krijimit të një eksploiti funksional për ekzekutimin e kodit ende nuk është demonstruar. Në versionin e ri të atop, mbledhja e statistikave përmes portit TCP është e çaktivizuar si standard dhe është shtuar opsioni "-k" për aktivizimin e mbështetjes atopgpud. Gjithashtu janë bërë kontrollime të shtesës në kodin e analizës së statistikave për të parandaluar mbingarkesat.
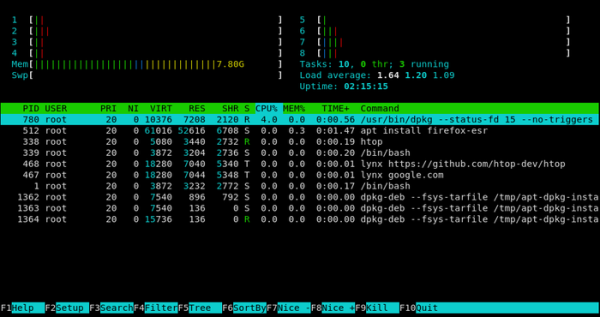
Në përfundim, mund të theksohet lëshimi i utilitetit htop 3.4.0, i ngjashëm me top, i njohur për mundësitë e tij, siç janë skrollimi vertikal dhe horizontal i listës së proceseve, mjetet për vlerësimin e performancës së punës së SMP dhe përdorimin e çdo bërthame procesori, modelet e shikimit në formë peme, mundësi të fleksibla për personalizimin e ndërfaqes, mbështetje për filtrimin e proceseve dhe menaxhimin e tyre (ndalimi, rregullimi i prioritetit). Kodi i projektit është shkruar në gjuhën C dhe shpërndahet nën licencën GPLv2.
Në versionin e ri është shtuar ndjekja e aktivitetit të GPU në Linux; është përmirësuar performanca në kompjuterët ARM të Apple; janë zgjidhur problemet me ndërtimin për DragonFlyBSD, Darwin, NetBSD, OpenBSD dhe Solaris; është siguruar llogaritja e aktivitetit të diskut dhe rrjetit në DragonFlyBSD; është shtuar informacion mbi thrash e gjendjes së proceseve në macOS; është zgjeruar mbështetje për Unicode; është riorganizuar kodi për të punuar me sensorët e temperaturës; është rritur performanca e kodit për analizën e statistikave; është shtuar mbështetja për fshehjen e të dhënave mbi cache dhe bufra.
Burimi: opennet.ru
