

Kompania Google publikoi version e ri të shfletuesit web Chrome 136. Njëkohësisht, është në dispozicion një version i qëndrueshëm i projektit të lirë Chromium, i cili shërben si baza për Chrome. Shfletuesi Chrome ndryshon nga Chromium me përdorimin e logove të Google, praninë e sistemit për dërgimin e njoftimeve në rast të dështimit, moduleve për riprodhimin e përmbajtjesvideo mbrojtur nga kopjimi (DRM), sistemin e instalimit automatik të përditësimeve, aktivizimin e përhershëm të izolatës Sandbox, ofrimin e çelësave për Google API dhe dërgimin e parametrave RLZ gjatë kërkimit. Për ata që kanë nevojë për më shumë kohë për përditësim, mbështetet veçmas dega Extended Stable, e shoqëruar me 8 javë mbështetje. Lansimi i ardhshëm i Chrome 137 është parashikuar për 27 maj.
Ndryshimet kryesore në Chrome 136:
- E sapo shtuar mbrojtja nga rrjedhja e informacionit për faqet e vizituara më parë, që ndodh përmes përdorimit të pseudoklasës CSS ":visited", e cila lejon personalizimin e formatimit të lidhjeve të hapura më parë. Para versionit Chrome 136, kalimi nëpër një lidhje ndryshonte formatimin e kësaj lidhje në të gjitha sitet që tregojnë këtë lidhje, pa marrë parasysh se nga cili sit ishte iniciuar kalimi. Në sitin e saj, një sulmues mund të përcaktojë nëse përdoruesi kishte hapur më parë lidhje që e interesonin, duke analizuar ndryshimin e formatimit të këtyre lidhjeve. Për shembull, nëse krijohet një listë lidhjesh për faqe të ndryshme, lidhjet e vizituara më parë në këtë listë do të shfaqen me ngjyrë tjetër nga shfletuesi, mbi bazën e së cilës mund të arrihet në përfundimin nëse lidhjet ishin hapur më parë.
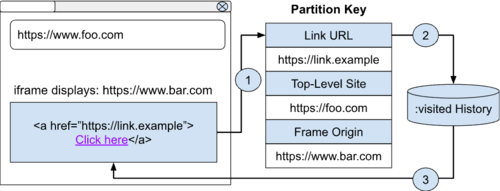
Për të bllokuar rrjedhjet e informacionit për lidhjet e vizituara, në Chrome është realizuar izolimi i përpunimit të selektorit ":visited" në lidhje me sitin që po vizitohet, domethënë, elementët tani stilizohen përmes ":visited" vetëm nëse janë hapur më parë nga siti aktual dhe në lidhje me iframe-in aktual. Izolimi është realizuar përmes hashimit të stilit të lidhjeve të vizituara duke përdorur si çelës tre komponentë — lidhjen, sitin kryesor dhe hostin e përdorur në iframe.

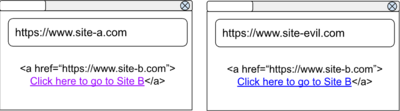
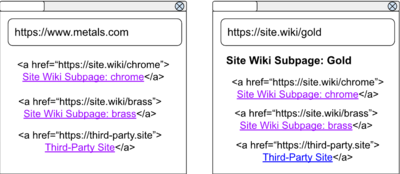
Për shembull, nëse ndodhi një kalim nga faqja "A" përmes një lidhjeje, atëherë kjo lidhje do të shfaqet vetëm në faqen "A" dhe do të mbetet e pandryshuar në faqen e sulmuesit. Përjashtim është bërë vetëm për iframe-t që ngarkohen nga faqja kryesore (same-origin), si dhe për lidhjet që çojnë në faqen aktuale. Si rezultat, kur hapet faqja "A", lidhjet që çojnë në faqen "A" do të duken të shndritura edhe nëse kalimet mbi to janë bërë nga një faqe tjetër, por lidhjet e tjera do të shfaqen të shndritura vetëm nëse kalimet janë bërë nga faqja "A".


Në Firefox, mbrojtja nga këto lëvizje u shtua në vitin 2010, por ekzistonin metoda për të shmangur këtë. Për shembull, në vitin 2024 në Firefox 122 u hoq mundësia për të analizuar ngjyrat e pikselëve përmes filtrave që përdorin parametrin currentColor dhe manipulimeve me etiketën canvas në SVG.
- Në versionin për Android është implementuar transmetimi në serverët Google telemetrinë me të dhënat për APK-paketet që ngarkohen përmes shfletuesit. Aktualisht, funksionaliteti kufizohet në dërgimin e telemetrisë, por në të ardhmen do të përdoret për të nxjerrë paralajmërime dhe për të bllokuar ngarkimin e APK-paketave të keqdashura. Kontrollimi kryhet vetëm kur është aktivizuar në cilësimet e modit të mbrojtjes së avancuar të shfletuesit (Safe Browsing > Enhanced protection).
- Për debugimin në distancë tani kërkohet të specifikohet një katalog i veçantë me të dhëna, që caktohet gjatë nisjes përmes parametrave "—user-data-dir", i cili duhet të shkruhet së bashku me parametrin "—remote-debugging-pipe" ose "—remote-debugging-port". Kur përdoret katalogu i paracaktuar në Windows, Linux dhe macOS, debugimi në distancë nuk do të funksionojë më. Shkaku i ndryshimit është përballja me malware që përdor debuginë në distancë për të nxjerrë të dhëna nga Google Chrome. Duke përdorur një katalog të veçantë, aplikohet një çelës tjetër kriptimi, i cili nuk lejon qasjen në të dhënat e punës së përdoruesit në katalogun kryesor. Ky ndryshim vlen vetëm për Chrome dhe nuk aplikohet në Chromium.
- Pamja e shiritave të rrotullimit është modernizuar në platformat Linux dhe Windows. Kur nuk është aktiv, shirit rrotullimi fshihet dhe shfaqet vetëm kur rinis lëvizja në faqen. Për të menaxhuar aktivizimin e pamjes së re të shiritave të rrotullimit, janë propozuar cilësimet chrome://flags#fluent-overlay-scrollbars dhe chrome://flags#fluent-scrollbars.


- Në funksionin CSS attr(), argumenti me tipin «string» është rinovuar në «raw-string», në përputhje me vendimin e grupit të punës që koordinon zhvillimin e specifikacioneve CSS. Ky ndryshim ka për qëllim që të eliminojë ngatërrimin nga ngjashmëria e shprehjeve «attr(foo type())» dhe «attr(foo string)».
- Në API-në ProgressEvent, e cila përdoret për krijimin e indikatorëve të përparimit, në atributet «loaded» dhe «total» në vend të tipit «unsigned long long» është përdorur tipi «double», i cili i përgjigjet sjelljes së elementit HTML
- Për ekranuar strings, të përdorura brenda shprehjeve të rregullta, është propozuar një metodë statike «RegExp.escape». Strings, të ekranuara përmes RegExp.escape, mund të përdoren me siguri si një model në ndërtuesin RegExp().
- Faqja e internetit lejohet të krijojë automatikisht çelësa Passkey bazuar në kredencialet që janë ruajtur tashmë për këtë faqe. Krijimi i Passkey bëhet pa paraqitjen e një dialogu modal të veçantë, nëse përdoruesi më parë ka konfirmuar krijimin e kredencialeve për faqen.
- Janë shtuar pronat CSS dynamic-range-limit për të kufizuar ndriçimin maksimal të përmbajtjes HDR.
- Në API-në Speculation Rules (), e cila përdoret për të rregulluar ngarkimin parashikues të burimeve, lejohet përcaktimi i fushës opsionale «tag» për të ndjekur burimin. Përmbajtja e kësaj fushe do të dërgohet përmes headers HTTP Sec-Speculation-Tags.
- Në WebRTC dhe API-në MediaRecorder është shtuar mbështetje për kodin H265 (HEVC) përveç VP8, H.264, VP9 dhe AV1 që ishin mbështetur më parë.
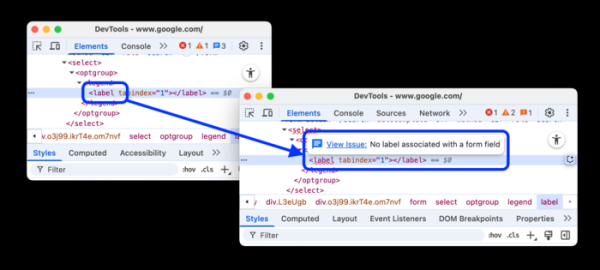
- Në instrumentet për zhvilluesit web janë zgjeruar mundësitë e panelit për analizën e performancës. Janë shtuar raporte për kërkesat në përdorimin e protokollit të vjetër HTTP/1.1, efikasitetin e punës me cache dhe optimizimin përmes pronës font-display. Në faqen «Privatësia dhe siguria > Privatësia > Cookies të tretë» është shtuar mundësia për të kërkuar cookies të veçanta. Është shtuar një mundësi eksperimentale për të ofruar sugjerime për problemet me elementet dhe atributet në DOM.

Përveç novacioneve dhe korrigjimeve të gabimeve, versioni i ri ka eliminuar 8 vulnerabilitete. Shumica e vulnerabiliteteve janë zbuluar si rezultat i testimeve automatike me mjete si AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Nuk janë identifikuar probleme kritike që lejojnë anashkalimin e të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit jashtë ambientit sandbox. Në kuadër të programit për shpërblimin me para për zbulesat e vulnerabiliteteve për versionin aktual, kompania Google ka ndarë 4 shpërblime me vlerë 10,000 dollarë të SHBA-së (një shpërblim prej $5000, dy shpërblime prej $2000 dhe një prej $1000).
Burimi: opennet.ru
