

Lansohet versioni i distribucionit Kali Linux 2025.2, i bazuar në bazën e paketave Debian dhe i destinuar për testimin e sistemeve për praninë e dobësive, kryerjen e auditeve të sigurisë, analizën e informacionit të mbetur dhe identifikimin e pasojave të sulmeve. Të gjitha zhvillimet origjinale të krijuara për këtë distribucion shpërndahen nën licencën GPL dhe janë të disponueshme përmes një depoje publike Git. Për shkarkim janë përgatitur imazhe iso me madhësi 646 MB dhe 4.2 GB. Ndërtimet janë në dispozicion për arkitekturën x86_64 dhe ARM64. Në dispozicion janë mjediset e punës Xfce, KDE dhe GNOME.
Kali ofron një koleksion mjetesh për specialistët e sigurisë kibernetike, duke përfshirë mjete për testimin e aplikacioneve web dhe depërtimin në rrjetet pa tela, deri te programet për leximin e të dhënave nga çipat identifikues RFID. Në paketë është një koleksion eksploitish dhe rreth 400 mjete të specializuara për kontrollin e sigurisë, si Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Përveç kësaj, distribucioni përfshin mjete për thyerjen e fjalëkalimeve (Multihash CUDA Brute Forcer) dhe çelësave WPA (Pyrit), që përdorin GPU-të NVIDIA dhe AMD për përshpejtim.
Në versionin e ri:
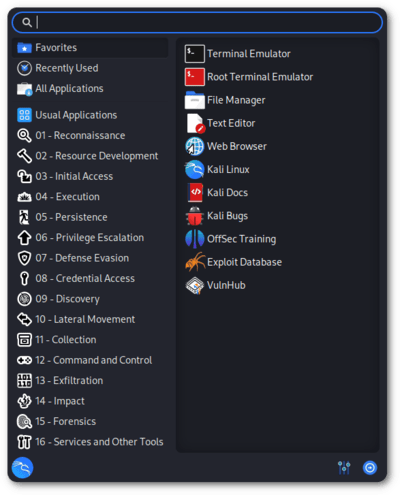
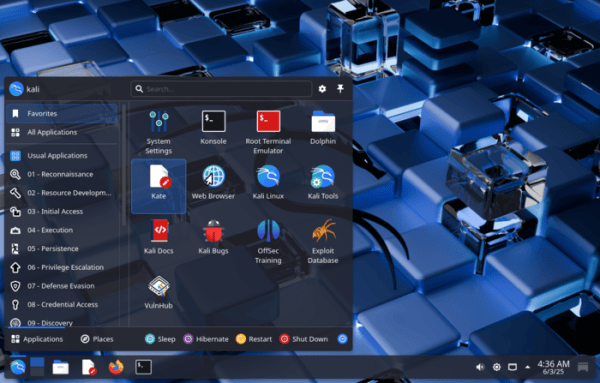
- Menyn e aplikacioneve është rishikuar plotësisht, struktura e së cilës është e ngjashme me klasifikuesin e bazës së njohurive MITRE ATT&CK.

- Mjedisi i punës GNOME është azhurnuar në versionin 48.

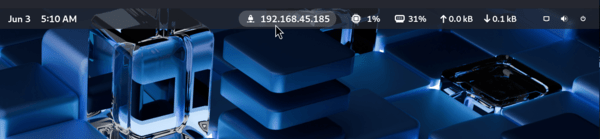
- Në seancën GNOME është shtuar një tregues që tregon IP-në e lidhjes aktuale, e cila më parë ofrohej në seancën e bazuar në Xfce. VPNMjedisi i punës KDE është azhurnuar në versionin Plasma 6.3.

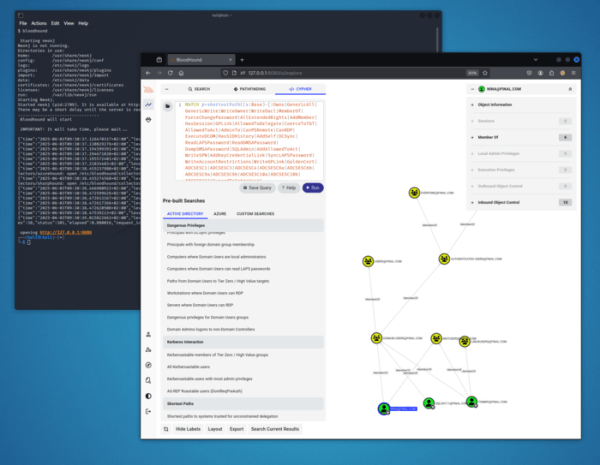
- Është realizuar kalimi nga mjetet BloodHound Legacy, të cilat nuk janë azhurnuar që nga viti 2023, në BloodHound Community Edition, të cilat përdoren për të ndërtuar një hartë lidhjesh në rrjetet e bazuara në kontrolluesin Active Directory ose Azure.

- azurehound është një mbledhës të dhënash në mjedisin Microsoft Azure për vizualizimin e të dhënave duke përdorur paketën BloodHound. e domenit binwalk3 është një mjet për analizimin e firmuerëve.

Në përbërje përfshihen utilitarët:
- bloodhound-ce-python është një mbledhës në gjuhën Python për BloodHound.
- bopscrk është një gjenerator i fjalorëve për gjetjen e fjalëkalimeve.
- chisel-common-binaries janë ndërtimet e gatshme të binarëve chisel.
- crlfuzz është një utilitare për kontrollimin e dobësive që lidhen me zëvendësimin e simbolit të kthimit të linjës ose të kthimit të karrocës në headerat HTTP dhe parametrat e kërkesës.
- donut-shellcode është gjenerimi i shell-code universale nga përmbajtja në memorie.
- gitxray mbledh të dhëna mbi depozitat në GitHub dhe pjesëtarët e zhvillimit të tyre.
- ldeep është një utilitare për skanimin e përmbajtjes përmes LDAP.
- ligolo-ng-common-binaries janë ndërtimet e gatshme të binarëve ligolo-ng.
- rubeus është një utilitare për punë me nivel të ulët me Kerberos.
- sharphound është një mbledhës të dhënash për BloodHound CE.
- tinja është një utilitare për testimin e faqeve të internetit për mundësinë e zëvendësimit të modeleve.
- Në të gjitha seancat grafike është shtuar utilitarja Xclip, e cila lejon qe të dhënat të vendosen shpejt në clipboard nga terminali.
- Në të gjitha seancat grafike është shtuar utilitarja Xclip, e cila lejon që të dhënat të vendosen shpejt në clipboard nga terminali.
- Në të gjitha seancat grafike është shtuar utilitarja Xclip, e cila lejon që të dhënat të vendosen shpejt në clipboard nga terminali.
- Është përditësuar ambienti për pajisje mobile bazuar në platformën Android — NetHunter, me një grup mjetesh për testimin e sistemeve për dobësi. Me ndihmën e NetHunter, është e mundur të kontrollohet kryerja e sulmeve specifike për pajisjet mobile, për shembull, përmes simulimit të funksionimit të pajisjeve USB (BadUSB dhe HID Keyboard — simulimi i një adaptori USB rrjeti që mund të përdoret për sulme MITM, ose një tastierë USB që kryen zëvendosjen e karaktereve) dhe krijimi i pikave të qasjes së rreme (MANA Evil Access Point). NetHunter instalohet në ambientin standard të platformës Android si një imazh chroot, në të cilin ekzekutohet një version i modifikuar i Kali Linux.
Në versionin e ri është realizuar mundësia e zhvillimit të sulmeve në Wi-Fi, zëvendësimit të kornizave dhe kapjes së parametrave të negociatës së lidhjes WPA2, duke përdorur orët inteligjente me çipa bcm43436b0, si TicWatch Pro 3. U përditësua mjeti CARsenal (më parë CAN Arsenal) për të realizuar sulme në sistemet informative të automjeteve. Janë përditësuar variantet e kernelit për smartfonët Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14,A15/exynos9820) dhe Samsung Galaxy S9.
- Janë unifikuar dhe transferuar në kernelin Linux 6.12 ndërtimet për Raspberry Pi.
Burimi: opennet.ru
