

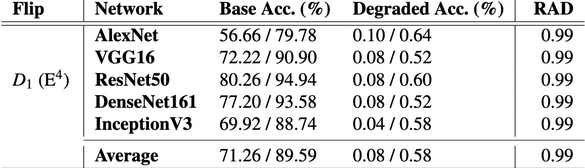
Kërkuesit nga Universitete i Torontos prezantuan sulmin e parë të klasës Rowhammer, të aplikuar për të ndryshuar përmbajtjen e memorie të videos. Mundësia e kryerjes së një sulmi që shkakton zëvendësimin e deri në 8 bitëve të të dhënave është demonstruar në GPU-në diskrrete NVIDIA A6000 me memorie GDDR6. Si një shembull praktik, u tregua se si mund të përdoret një ndryshim i tillë për të ndërhyrë në ekzekutimin e modeleve të mësimit të mjeteve dhe për të reduktuar ndjeshëm (nga 80% në 0.1%) saktësinë e rezultateve të prodhuara kur ndërlidhet vlera e vetëm një biti.
Derisa, krijimi i sulmeve të klasës Rowhammer për memorie të videos ka qenë i vështirë për shkak të kompleksitetit të përcaktimit të përbërjes fizike të memories në çipat GDDR, vonesave të mëdha gjatë qasjes në memorie (4 herë më të ngadalta) dhe frekuencës më të lartë të rifreskimit të memories. Për më tepër, kryerjen e hulumtimeve e pengonte përdorimi i mekanizmave të mbrojtjes nga manipulimi në çipat GDDR, që shkaktonin humbje të parakohshme të ngarkesës, për analizën e të cilave nevojitej krijimi i standartëve të veçantë testues harduerik të bazuar në FPGA.
Për studimin e memories video, kërkuesit krijuan një teknikë të re të inxhinierisë së prapme për GDDR DRAM, dhe në vetë sulmin ishin aplikuar optimizime në qasjen në memorie të përdorura për organizimin e llogaritjeve paralele, të cilat ishin përdorur si forcuese të intensitetit të qasjes në qeliza të veçanta. Për të kryer sulmin në GPU-në NVIDIA u përdor kodi i nivelit të ulët CUDA.
Në kodin e përdoruesit CUDA nuk ekziston qasje në adresat fizike të memories, por ne drivere-n NVIDIA bëhej reflektimi i memories virtuale në të njëjtën memorie fizike, gjë që e shfrytëzuan kërkuesit për të llogaritur offset-in e memories virtuale dhe për të përcaktuar ndarjen e bankave të memories. Njohja e qasjeve në banka të ndryshme memories u realizua përmes analizës së vonesave, të cilat ishin të ndryshme kur aksesohej një bankë apo banka të ndryshme memories.
Në sistemet që ndajnë GPU-në, si serverët për të realizuar modelet e mësimit të makinerisë, sulmi lejon një përdorues të ndryshojë përmbajtjen e memorjes video me të dhënat e një përdoruesi tjetër. Si masë mbrojtëse, kompania NVIDIA rekomandon aktivizimin e kodimeve të korreksionit të gabimeve (ECC, Error Correction Codes) me komandën "nvidia-smi -e 1" ose përdorimin e serive të kartave grafike që mbështesin OD-ECC (On-Die ECC), si GeForce RTX 50, RTX PRO, GB200, B200, B100, H100, H200, H20 dhe GH200.
Sipas hulumtuesve, aktivizimi i ECC në sistemet me GPU A6000 çon në një reduktim të performancës së realizimit të modeleve të mësimit të makinerisë prej rreth 10% dhe një ulje të volumit të memorjes prej 6.25%. Mjeti për kryerjen e sulmit dhe ekzekutimin e inxhinierisë së prapme të shtrirjes së ulët të memorjes video në sistemet me GPU NVIDIA është publikuar në GitHub.
Sulmi RowHammer lejon shpërputhjen e përmbajtjes së biteve të veçanta të memorjes DRAM përmes leximeve ciklike të të dhënave nga qelizat përreth. Pasi memorja DRAM përbëhet nga një matricë dy-dimensionale e qelizave, secila nga të cilat përbëhet nga një kondensator dhe një tranziistor, kryerja e leximeve të vazhdueshme në të njëjtën zonë të memories ndihmon në fluktuacionin e tensionit dhe anomalitë që shkaktojnë një humbje të vogël të ngarkesës në qelizat përreth. Nëse intensiteti i leximit është i lartë, qeliza përreth mund të humbasë një sasi të konsiderueshme ngarkese dhe cikli i ardhshëm i rikuperimit nuk arrin ta rikthejë gjendjen e saj fillestare, gjë që do të çojë në ndryshimin e vlerës së të dhënave të ruajtur në qelizë.
Metoda e sulmit Rowhammer u propozua në vitin 2014, pas së cilës nisi një lojë "mice-mice" midis hulumtuesve të sigurisë dhe prodhuesve të pajisjeve — prodhuesit e çipave të memorjes përpiqeshin të bllokonin vulnerabilitetin, ndërsa hulumtuesit gjenin mënyra të reja për ta anashkaluar atë. Për shembull, për të mbrojtur nga RowHammer, prodhuesit e çipave shtuan mekanizmin TRR (Target Row Refresh), por doli se ai bllokon vetëm përmbysjen e qelizave në raste të veçanta, por nuk mbron nga të gjitha variantet e mundshme të sulmit. Metodat e sulmit janë zhvilluar për çipa DDR3, DDR4 dhe DDR5 në sisteme me procesorë Intel, AMD dhe ARM. Gjithashtu, u gjetën mënyra për të anashkaluar korreksionin e gabimeve ECC dhe u propozuan variante për kryerjen e sulmit nëpërmjet rrjetit dhe përmes ekzekutimit të kodit JavaScript në shfletues.
Burimi: opennet.ru
