

Õshtuar një sulm phishing ndaj bibliotekave të JavaScript, në të cilin prej emrit të shërbimit NPM u dërgua një mesazh që njoftonte për nevojën e konfirmimit të emailit. Sulmi i realizuar lejojë që hakerët të fitonin NPM-token e një prej projekteve më të mëdha JavaScript dhe të lëshonin përditësime me kod të dëmshëm për pesë paketa NPM, të cilat përbëjnë rreth 100 milion shkarkime në javë.
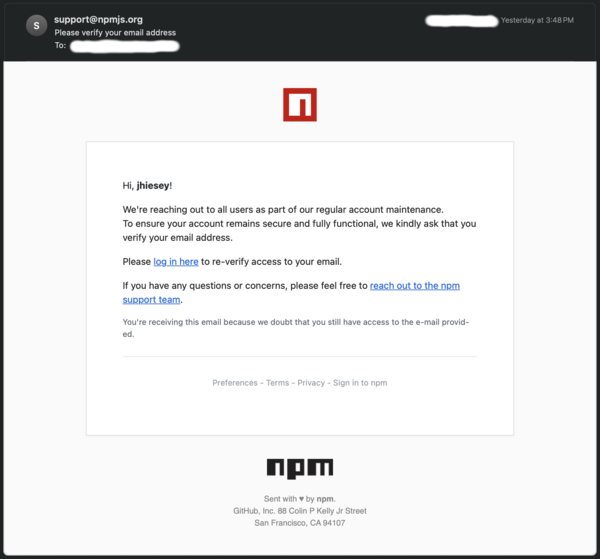
Mesazhi i dërguar ishte stilizuar sipas njoftimeve tipike NPM, të dërguara nga adresa "support@npmjs.org", por si lidhje për t'u klikuar ishte përdorur domeni "npnjs.com" në vend të "npmjs.com" (letra e tretë "n" në vend të "m"). Sulmuesit e shfrytëzuan efektin psikologjik, ku truri, që pret një rezultat të pritur, nuk e vëren devijimet e vogla, siç është zëvendësimi i shkronjave me të ngjashme ose ndryshimi i rendit të shkronjave në fjalë. Kur kaloheshin në lidhje, hapej një kopje e plotë e faqes npmjs.com (me sa duket ishte rregulluar një proxy që kapte tokenin e aksesit).
Gjatë sulmit u krijuan versione të reja paketash:
- eslint-config-prettier: 8.10.1, 9.1.1, 10.1.6, 10.1.7.
- eslint-plugin-prettier: 4.2.2, 4.2.3.
- synckit: 0.11.9.
- @pkgr/core: 0.2.8.
- napi-postinstall: 0.3.1.
Në lëshimet e formuara ishte shtuar kod i dëmshëm për të sulmuar përdoruesit që përdorin platformën Windows. Ndryshimet e bëra ngarkonin bibliotekën node-gyp.dll, e cila përmban funksionalitet për ekzekutimin e komandeve në sistem nga larg.
Shtytësi vuri re se ishte bërë viktimë e phishing-ut rreth një orë pas marrjes së ankesa së parë për publikimin e lëshimeve të dyshimta. Ai e tërhoqi menjëherë tokenin e aksesit, ndryshoi fjalëkalimet dhe shënoi versionet problematike si të vjetra për të parandaluar shkarkimin nga sistemet auto-gjeneruese dhe dërgoi një kërkesë për fshirjen e versioneve problematike nga repozitoriumi në shërbimin e mbështetjes NPM.
Nuk saktësohet sa përdorues arrijë të shkarkojnë versionet e dëmshme (për shembull, versioni i dëmshëm i paketës eslint-plugin-prettier qëndroi në repozitorium për rreth dy ditë). Javën e kaluar, paketa eslint-config-prettier kishte 30 milion shkarkime dhe ishte përdorur si varësi nga 11.762 paketa, paketa eslint-plugin-prettier kishte 21 milion shkarkime (8.468 paketa varësie), synckit - 18 milion, @pkgr/core - 16 milion dhe napi-postinstall - 10 milion.
Burimi: opennet.ru
