

Pas dy muaj zhvillimi, Linus Torvalds publikoi versionin e kernelit Linux 6.18. Ndër ndryshimet më të dukshme janë: dm-pcache për caching-in e diskut në memorie jo-volatile (PMEM), heqja e Bcachefs, kontrollet në linjë të XFS, driverat Binder (Android IPC) dhe Tyr (GPU Mali) në Rust, mundësia për krijimin e driverave USB në Rust, optimizimi i caching-ut në alokatorin e memories SLUB, adresimi i hapësirave të emrave përmes descriptorëve të skedarëve, përshpejtimi i operacioneve të swap-it, verifikimi i programeve BPF përmes nënshkrimeve dixhitale, virtualizimi i Intel CET në KVM, protokolli rrjet PSP (hibrid TLS dhe IPsec), mbështetje për zgjerimin IP AccECN, optimizimi i stakut UDP.
Në versionin e ri janë pranuar 15,035 korrigjimesh nga 2,217 zhvillues, madhësia e patch-it është 45 MB (ndryshimet preken 13,142 skedarëve, janë shtuar 601,897 rreshta kodi, janë fshirë 355,006 rreshta). Në versionin e kaluar kishte 14,334 korrigjime nga 2,118 zhvillues, madhësia e patch-it ishte 46 MB. Rreth 40% e të gjitha ndryshimeve të paraqitura në 6.18 lidhen me driverat e pajisjeve, afërsisht 16% e ndryshimeve kanë të bëjnë me azhurnimin e kodit të veçantë për arkitekturën harduerike, 12% është e lidhur me stakun rrjet, 5% me sistemet e skedarëve dhe 3% me nën-sistemet e brendshme të kernelit.
Risi kryesore në kernelin 6.18 (1, 2, 3):
- Sistemi i disqeve, hyrja/ dalje dhe sistemet e skedarëve
- Në Device Mapper është shtuar trajtuesi dm-pcache për përdorimin e memories persistente (memoria CXL, e adresueshme përmes pajisjes DAX) si një cache të performancës së lartë përpara disqeve tradicionale më të ngadalta ose pajisjeve flash. Dm-pcache siguron ruajtjen e përmbajtjes së cache-it në rast të dështimeve (crash-safe) përmes përdorimit të memories jo-volatile, dyfishimit të të dhënave dhe verifikimit të integritetit të të dhënave dhe metadatat përmes checksum-eve CRC32. Në këtë moment, mbështetet vetëm caching-u në mënyrë të vonuar (write-back).
- Kodi i sistemit të skedarëve Bcachefs është hequr nga kernel-i, i cili tani do të shpërndahet në formën e një moduli të jashtëm, që kompilohet duke përdorur mjetin DKMS (Dynamic Kernel Module Support). Kodi i Bcachefs mund të rikthehet në kernel pas përfundimit të provës nga Kent Overstreet për aftësinë për të bashkëpunuar me zhvilluesit e tjerë të kernelit dhe për të ndjekur rregullat e njohura të zhvillimit.
- Në thirrjen sistemore pwritev2() është shtuar flagu RWF_NOSIGNAL, i cili ndalon dërgimin e sinjalit SIGPIPE kur shkruhet në kanale ose sokete të ndara pa emra.
- Në Procfs është shtuar opsioni i montimit "pidns" për të specifikuar hapësirat e emrave të identifikuesve të proceseve (PID namespace). Për shembull: "mount -t proc -o pidns=\/proc\/self\/ns\/pid proc \/tmp\/proc".
- Në XFS është shpallur e qëndrueshme dhe përfshirë si e parazgjedhur mundësia e përdorimit të utilitarit fsck për kontrollimin dhe riparimin e problemeve të zbuluara në mënyrë online, pa e çmontuar sistemin e skedarëve. Janë shtuar thirrjet sistemore file_getattr dhe file_setattr për ndryshimin e atributeve të skedarëve specialë (çdo inode). Në KConfig janë çaktivizuar si të vjetëra opsionet XFS_SUPPORT_V4 (versioni 4 i XFS) dhe XFS_SUPPORT_ASCII_CI (modi i pa ndjeshëm ndaj rastit për karakteret ASCII). Janë fshirë opsionet e vjetra të montimit attr2, noattr2, ikeep dhe noikeep.
- Në MD RAID është realizuar një tip i ri bitmap-esh — llbitmap (bitmap pa bllokada), që punon pa bllokada dhe ofron një performancë më të lartë.
- Nga struktura e përbashkët "inode" është nxjerrë informacioni i lidhur me enkriptimin dhe verifikimin (të dhënat i_crypt_info dhe i_verity_info). Ky ndryshim lejon të reduktohet konsumimi i memories në sistemet e skedarëve që nuk mbështesin enkriptimin dhe verifikimin.
- Në nënstrukturën FUSE është shtuar mbështetje për thirrjen sistemore copy_file_range() dhe kopjimin e drejtpërdrejtë të range-ve duke përdorur madhësinë me tip 64-bit (më parë mbështetej vetëm madhësia 32-bit). Është shtuar mbështetje për inicializimin në mënyrë sinkrone gjatë montimit (FUSE_DEV_IOC_SYNC_INIT).
- Në FS ext4 është realizuar mundësia e përdorimit të identifikatorëve të përdoruesve 32-bit (uid) dhe grupeve (gid) kur aksesohet bllokimi i rezervuar. Janë shtuar operacionet ioctl për të vendosur dhe lexuar parametrat e superblokut të sistemeve të skedarëve të montuar (tune2fs do të jetë në gjendje të ndryshojë parametrat në superblok pa të drejta shkrimi në pajisjen bllokues). Janë fshirë plotësisht konfigurimet e vjetra të specifikuara për ext3.
- Në f2fs është shtuar opsioni i montimit "lookup_mode" për të zgjedhur mënyrën e kërkimit: perf - kërkimi me hash, compat - kërkim liniar, auto - përzgjedhje automatike. Ndryshimi i modit ka kuptim për konfigurimet me direktorë që nuk e marrin parasysh regjistrin e simboleve. Moda aktuale e kërkimit mund të merret përmes skedarit "/sys/fs/f2fs//effective_lookup_mode". Shtuar mundësia e rezervimit të inode-ve, të cilat janë të disponueshme vetëm për përdoruesit me privilegje.
- Në Overlayfs është shtuar një mënyrë funksionimi pa marrë parasysh regjistrin e simboleve, e cila aktivizohet në nivelin e slojve të FS (vendosja për direktor të veçantë ende nuk mbështetet).
- Në BTRFS është përmirësuar paralelizmi i operacioneve në ngarkesa të larta të leximit dhe ngarkesa të ulëta të shkruarjes, është shkurtuar koha e konfirmimit të transaksioneve, dhe ndjeshëm është shkurtuar koha e sinkronizimit (nga minuta në disa sekonda). Është ofruar mundësia e përdorimit të blloqeve (bs) më të mëdha se faqja e memories (ps).
- Në ksmbd (një server SMB që punon në nivelin e bërthamës) është shtuar një parameter për të kufizuar numrin maksimal të lidhjeve nga një. Adresa IP. smbdirect, smbclient dhe smbserver janë transferuar në përdorimin e strukturave tipike të bërthamës.
- Në SQUASHFS është shtuar mundësia e përdorimit të opsioneve SEEK_DATA dhe SEEK_HOLE në thirrjen sistemike lseek() për të kërkuar të dhënat dhe hapësirat e zbrazëta në skedarë të rralluar. Në disa teste është vënë re një rritje e performancës në kopjimin e skedarëve të rralluar deri në 150 herë.
- Në EXFAT është shtuar mbështetje për ioctl FS_IOC_GETFSLABEL dhe FS_IOC_SETFSLABEL për leximin dhe shkruarjen e etiketave të seksioneve. Është ofruar mundësia e ndryshimit të opsioneve të montimit gjatë rimontimit. Është përshpejtuar ngarkimi i hartave bit.
- Në NTFS3 është shtuar mbështetje për ioctl FS_IOC_GETFSLABEL dhe FS_IOC_SETFSLABEL për leximin dhe vendosjen e etiketave të seksioneve.
- Memorie dhe shërbime sistemike
- Është pranuar implementimi i mekanizmit të ndërprerjes ndërprocesorë (IPC) Binder, i shkruar në gjuhën Rust. Binder përdoret në Android për organizimin e ndërveprimit midis proceseve dhe thirrjen e metodave të largëta (një proces Android mund të thërrasë një metodë ose funksion në një proces tjetër Android duke përdorur Binder për identifikimin, thirrjen dhe kalimin e argumenteve midis proceseve). Kodi i Binder është shkruar përsëri në gjuhën Rust në kuadër të iniciativës së Google për të forcuar sigurinë e Android.
- Në SLUB, alokatori i memories së bërthamës, është realizuar një shtresë opsionale cache "sheaves", e cila përdor disa cache, secila e lidhur me një bërthamë të veçantë CPU, çka lejon që një bërthamë të lokalizojë operacionet gjatë alokimit ose çlirimit të memories. Ky cache ka rritur performancën e alokimit dhe çlirimit të memories në bërthamë, duke eliminuar nevojën për primitivë të tepruar sinkronizimi, që kërkohen kur janë të përfshira bërthama të ndryshme CPU. Në testet e kryera, rritja e performancës varionte nga 6.3% deri në 31% në varësi të llojit të ngarkesës.
- Është shtuar mundësia e krijimit të descriptorëve të skedarëve, të identifikuar me një hapësirë emri (namespace) të caktuar. Ndryshe nga qasja në hapësirat e emrave përmes identifikuesve (/proc//ns/), deskriptorët e skedarëve janë të lidhur me një ekzemplar të caktuar të hapësirës së emrit dhe përjashtojnë situatën kur identifikuesi është shpërndarë përsëri dhe tregon për një objekt tjetër. Në përputhje me përdorimin e pidfds, hapja e descriptorëve të skedarëve që referohen në hapësirat e emrave bëhet përmes funksioneve open_by_handle_at() dhe name_to_handle_at().
- Është realizuar mekanizmi "Swap Table", i cili lejon rritjen e performancës së memorie swap. Shpejtësia arrihet duke reduktuar konkurrencën për aksesin në cache'n e memorie swap, duke përmirësuar kërkimin në cache dhe duke reduktuar fragmentimin. Backend-i i bazuar në Swap Table është angazhuar për cachingun e memorie swap përveç backend-it XArray dhe ka lejuar që mesatarisht të rritet performanca nga 5-20%. Në testin usemem, kapaciteti ka rritur 17-28%, në testin për rindërtimin shumëthërrmues të bërthamës, koha e ndërtimit është reduktuar me 1.12-3.19%, testi redis-benchmark me BGSAVE tregoi rritje të numrit të kërkesave të përpunuara me 6-7%.
- Sundimi i Zswap është transferuar në përdorimin direkt të sistemit të alokimit të memories zsmalloc në vend të shtresës zpool, e cila nuk përdoret më dhe tani është e eliminuar nga bërthama.
- Për të menaxhuar sjelljen e ngarkuesit të mikrokodit në sistemet x86 është realizuar një mundësi në linjën e komandës "microcode=list of flags". Në formën aktuale, kjo mundësi e re ka zëvendësuar "microcode.force_minrev" dhe gjithashtu lejon të caktohet versione minimale e pranueshme për ngarkimin e mikrokodit.
- Ka filluar puna për riorganizimin e strukturës së tepruar "page", e përdorur për menaxhimin e faqeve të memories operative. Është shtuar lloji 'memdesc_flags_t' për fushat me flaga universale, të cilat mund të përdoren pas ndarjes së pritur në të ardhmen nga struktura "page" të strukturave të veçanta për slab dhe folio.
- Për arkitekturën nios2, e përdorur në procesorët Altera Nios II (procesor i butë mbi bazën e FPGA), është realizuar mbështetje për thirrjen e sistemit clone3().
- Në konfigurimin e bërthames (KConfig) është shtuar atributi "transitional", i cili mund të përdoret për të markuar cilësimet që nuk shfaqen në ndërfaqet e përdoruesve, si "make menuconfig", dhe që nuk përfshihen në skedarët e gjeneruar të konfigurimit. Qëllimi kryesor i atributit është thjeshtimi i rinovimit të opsioneve me ruajtjen e pajtueshmërisë mbrapa.
- Versioni minimal i kompilatorit Clang, me të cilin mund të ndërtohet bërthama, është rritur në mjetet LLVM 15. Në Debian 12 dhe Ubuntu 22.04, ofrohet LLVM 14.
- Është vazhduar transferimi i ndryshimeve nga dega Rust-for-Linux, të lidhura me përdorimin e gjuhës Rust si gjuhë e dytë për zhvillimin e drejtorive dhe moduleve të bërthamës (mbështetja për Rust nuk është e aktivizuar nga default dhe nuk çon në përfshirjen e Rust në varësitë e detyrueshme për ndërtimin e bërthamës). Në versionin e ri për kodin në gjuhën Rust janë realizuar operacione atomike me memorie, struktura maple tree, mundësia e krijimit të skedave DebugFS dhe funksione për manipulimin e hartave të bitëve. Është zgjeruar qasja në API për zhvillimin e drejtorive. Është shtuar një grup i plotë i abstraksioneve për zhvillimin e drejtorive të pajisjeve USB (shembuj të drejtorisë USB). Në utilitarin perf është shtuar mbështetje për simbolet e debugging, të gjeneruara nga kompilatorin rustc.
- Virtualizimi dhe siguria
- Është shtuar mbështetje për verifikimin kriptografik të programeve BPF të ngarkuara përmes nënshkrimit digjital. Në të ardhmen, kjo mundësi do të zgjerhet me mjete për të përcaktuar rregullat e ngarkimit të programeve BPF të nënshkruara dhe për të ofruar mundësinë për përdoruesit e papranishëm për të përdorur programet BPF të verifikuara.
- Në hipervizorin KVM është implementuar mbështetje për virtualizimin e zgjatjes Intel CET (Control-flow Enforcement Technology), e cila përdoret për të mbrojtur nga eksploitët që shfrytëzojnë metodat e programimit të kthimit (ROP - Return-Oriented Programming). Essenca e mbrojtjes është se, pasi të kalojë kontrolli në një funksion, adresa e kthimit ruhet nga procesori jo vetëm në stack-un normal, por edhe në një stack të veçantë të hijes, i cili nuk mund të ndryshohet drejtpërdrejt.
- Shtuar mundësinë e përdorimit të më shumë se 255 CPU në sistemet mikpritëse që funksionojnë nën hipervizorin Bhyve në hostet me FreeBSD 15.
- Shtuar një shtresë dibs (Direct Internal Buffer Sharing) për ndarjen e kontrolluar të bufereve brenda një ambienti të izoluar, si hipervizori ose instanca e kernelit Linux.
- Në nënstrukturën e auditi, është shtuar mbështetje për funksionimin me disa module LSM (Linux Security Module) që janë aktivë njëkohësisht.
- Shtuar virtio-drejtuese spi-virtio për qasje në pajisjen SPI (Serial Peripheral Interface) nga makinat virtuale.
- Në hipervizorin KVM është shtuar mbështetje për modin SEV-SNP CipherText Hiding, i cili pengon leximin e tekstit të koduar të memories së sistemeve të mbrojtura si mysafirë në CPU të paautorizuar.
- Shtuar drejtuese qtee për ambientet TEE (Trusted Execution Environment) të çipëve Qualcomm.
- Sistemi rrjetor
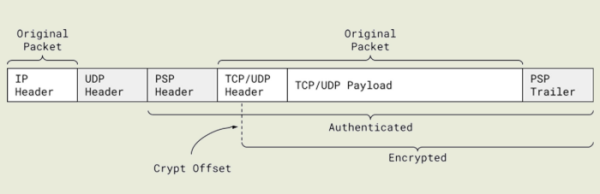
- Shtuar mbështetje për enkriptimin e lidhjeve TCP duke përdorur protokollin PSP (PSP Security Protocol), i projektuar nga Google për të enkriptuar trafikun midis qendrave të të dhënave. PSP ofron enkriptim, kontrollin kriptografik të integritetit dhe autentifikimin e burimit, duke realizuar një kombinim të veçantë të mundësive të protokolleve TLS dhe IPsec. Në PSP aplikohet enkriptimi në nivelin e lidhjeve të veçanta rrjetërore, dhe jo të gjithë kanalit të komunikimit. PSP përdor çelësa të veçantë për enkriptimin e lidhjeve TCP të ndryshme për izolimin e rreptë të trafikut nga aplikacione dhe trajtim të ndryshme. Për të reduktuar ngarkesën në CPU, mbështetet kalimi i operacioneve të enkriptimit dhe dekriptimit në anën e kartave rrjetërore (offload). Si transport i të dhënave përdoret protokolli UDP, mbi të cilin kalon përmbajtja e paketës origjinale TCP.

- Shto u shtua mbështetje fillestare për zgjerimin AccECN (Accurate Explicit Congestion Notification), i cili paraqet një version të përmirësuar të zgjerimit ECN, duke i mundësuar hosteve, në rast të ngarkesës, të etiketojnë paketat IP në vend që t'i hedhin ato, duke lejuar kështu identifikimin e fazës fillestare të bllokimit në kanalet e komunikimit pa humbur paketa. Zgjerimi origjinal ECN ka një kufizim që lejon dërgimin vetëm të një sinjali ngarkese gjatë një cikli të vetëm të transferimit TCP (RTT, Round-Trip Time, dërgimi i kërkesës dhe marrja e përgjigjes). AccECN e heq këtë kufizim dhe i lejon marrësit të dërgojë dërguesit më shumë se një etiketë ngarkese në krye të paketës TCP. Algoritmet e menaxhimit të ngarkesës mund të përdorin informacionin e marrë për të reaguar më saktësisht ndaj ngarkesave dhe për të shmangur uljen e papritur të intensitetit të dërgimit të paketimeve në rastet e ngarkesës së vogël.
- Në stakun UDP është optimizuar përpunimi i paketimeve të ardhshme në kushte DDoS, të cilat çojnë në një numër të madh paketa që arrijnë në një ose disa soket UDP. Optimizimet e bëra, si zvogëlimi i bllokimeve konkurruese, optimizimi i vendosjes së strukturave të dhënash në memorie dhe angazhimi i bllokimeve që përllogarisin arkitekturën NUMA (Non-Uniform Memory Access), lejuan rritjen e performancës në pranimin e paketimeve UDP deri në 47% dhe më shumë në kushte ekstreme.
- Është realizuar mundësia për të çaktivizuar mbajtjen në cache të hyrjes/duke dalë në serverin NFS, duke e lejuar atë të përdoret në sisteme me një sasi të vogël memorjeje (p.sh., në mjediset e reshura në cloud). Çaktivizimi i caches gjithashtu mund të jetë i dobishëm në serverat NFS të ngarkuar për të evituar dëbimin nga cache i të dhënave të lidhura me disqet lokale, për shkak të lirimit të memorjes për cache e NFS.
- Maksimumi i madhësisë së bufereve për paketat e ardhshme dhe që po dërgohen për soketët e rrjetit (net.core.rmem_max dhe net.core.wmem_max) është rritur nga 2 MB në 4 MB. Madhësia e caktuar në mënyrë të paracaktuar nuk ka ndryshuar (net.core.rmem_default dhe net.core.wmem_default = 2 MB).
- Shtohet një drejtues për akseleratorin e operacioneve rrjetërore Qualcomm PPE (Packet Processing Engine), i përdorur në SoC Qualcomm IPQ9574.
- Shtuar mbështetje për enkriptimin e lidhjeve TCP duke përdorur protokollin PSP (PSP Security Protocol), i projektuar nga Google për të enkriptuar trafikun midis qendrave të të dhënave. PSP ofron enkriptim, kontrollin kriptografik të integritetit dhe autentifikimin e burimit, duke realizuar një kombinim të veçantë të mundësive të protokolleve TLS dhe IPsec. Në PSP aplikohet enkriptimi në nivelin e lidhjeve të veçanta rrjetërore, dhe jo të gjithë kanalit të komunikimit. PSP përdor çelësa të veçantë për enkriptimin e lidhjeve TCP të ndryshme për izolimin e rreptë të trafikut nga aplikacione dhe trajtim të ndryshme. Për të reduktuar ngarkesën në CPU, mbështetet kalimi i operacioneve të enkriptimit dhe dekriptimit në anën e kartave rrjetërore (offload). Si transport i të dhënave përdoret protokolli UDP, mbi të cilin kalon përmbajtja e paketës origjinale TCP.
- Pajisje
- Nuk i është integruar drejtori Tyr, i shkruar në gjuhën Rust dhe i cili siguron funksionalitet me GPU ARM Mali, që përdorin teknologjinë CSF (Sasi e Shkëmbimit të Komandave), si Mali G310, G510 dhe G710. Drejtori ende nuk është gati për përdorim të përhershëm nga përdoruesit e zakonshëm dhe konsiderohet si një prototip eksperimental për testimin e abstraksioneve për zhvillimin e drejtorëve në gjuhën Rust.
- Në drejtuesit për pajisjet e hyrjes me ndërfaqen HID (Pajisje me Ndërfaqe Njerëzore) është shtuar mbështetje për touchpad-et me komunikim taktil dhe sensorë të forcës së shtypjes.
- Punimet për drejtuesin drm (Menaxheri i Shkarkimeve të Drejtë) Xe për GPU-të e bazuara në arkitekturën Intel Xe, e cila përdoret në kartat grafike Intel të familjes Arc dhe grafikat e integruara, duke filluar nga procesorët Tiger Lake, janë vazhduar. Në versionin e ri është shtuar ndërfaqja madvise, është përfshirë mbështetje për SR-IOV PF (Funksioni Fizik i Virtualizimit të Rrënjës së Vetme I/O), është shtuar mbështetje për modin Intel PSMI për validimin e pajisjeve, është siguruar përpunimi i informacionit të dërguar nga firmuerat për gabimet, është realizuar profili i konsumit të energjisë SLPC, dhe është shtuar mbështetje për ngarkimin e firmuerave ndihmës (p.sh., për kontrollin e ftohësit dhe rregulluesin e tensionit) gjatë verifikimit të drejtuesit.
- Drejtori AMDGPU ka shtuar mbështetje për pajisjet me APU Cyan Skillfish, është përmirësuar mbështetje për AMD GCN 1.0, është realizuar përputhshmëria me mjetet criu, dhe janë shtuar metrika të temperaturës në sysfs, duke lejuar kërkesat për rimapimin e MMIO nga hapësira e përdoruesit.
- Në drejtuesin i915 është përfshirë mbështetje për çipat e familjes Wildcat Lake dhe është përmirësuar funksionimi me GPU Jasper Lake, Elkhart Lake, Gen7 dhe Gen6.
- Drejtori Nouveau tani përdor në mënyrë parazgjedhëse firmuerat GSP të NVIDIA dhe është përmirësuar përpunimi i gabimeve.
- Vazhdon integrimi i komponenteve të drejtuesit Nova për GPU-të NVIDIA, të pajisura me firmuerat GSP, që përdoren që nga seria NVIDIA GeForce RTX 2000 të bazuara në mikroarkitekturën Turing. Drejtori është shkruar në gjuhën Rust. Në versionin e ri është zgjeruar mbështetje për firmuerat GSP, është përmirësuar realizimi i makros 'register!', dhe është shtuar mbështetje për klasat e pajisjeve PCI dhe identifikuesit e prodhuesve.
- Drejtori rocket është shtuar për aceleratorët NPU që përdoren në SoC Rockchip RK3588.
- Parametri i kernelit 'boot_display' është shtuar për të zgjedhur pajisjen e daljes për shfaqjen e procesit të ngarkesës në sistemet me shumë GPU.
- Në drejtuesin vesadrm është implementuar mbështetje për paletat 8-bit.
- Në drejtuesin msm është shtuar mbështetje për GPU Adreno 663 dhe është realizuar mbështetje për teknologjinë e reduktimit të konsumit të energjisë IFPC (Inter Frame Power Collapse).
- Në drejtuesin panthor është shtuar mbështetje për GPU Mali-G710, Mali-G510, Mali-G310, Mali-Gx15, Mali-Gx20 dhe Mali-Gx25.
- Shtuar mbështetje për sistemet audio ASoC Qualcomm Glymur dhe PM4125, Realtek RT1321, Shanghai FourSemi FS2104/5S, Texas Instruments PCM1754 dhe TAS2783A, qcs615, CS35L56 B2, tas2118, tas2x20, tas5825. Shtuar mbështetje për karta audio USB Tascam US-144mkII dhe Presonus S1824c.
- Shtuar mbështetje për ARM CPU Cortex-A320/A520AE/A720AE dhe C1-Nano/Pro/Premium/Ultra.
- Shtuar mbështetje për platformat ARM, SoC dhe pajisjet: Apple M2 Pro, M2 Max dhe M2 Ultr, Sony Xperia SP, Samsung Galaxy S22, Samsung Galaxy S20 FE, ASUS Eee Pad Slider SL101, Lenovo ThinkBook 16, HP Omnibook X14 X1P42100, Dell Inspiron 7441 / Latitude 7455, Sige1, NanoPi Zero2, Axis Artpec8, NXP i.MX91, ROCK 2A/2F, Qualcomm Lemans Auto, Renesas RZ/T2H, RZ/N2H, RZ/T2H dhe RZ/N2H, Aspeed AST27xx, Meta Clemente BMC, Netcube Nagami som, Tqma91xx, Ultratronik i.MX8MP Ultra-MACH, i.MX8ULP EVK9, Buffalo WXR-1750DHP.
Në të njëjtën kohë, Fondi Latino-Amerikan për Softin e Lirë formoi një variant të tërësisht lirë të bërthamës 6.18 — Linux-libre 6.18-gnu, të pastër nga elementet e firmware-ve dhe drejtuesve që përmbajnë komponente ose pjesë kodi të pa-lira, të cilat janë të kufizuara nga prodhuesi. Në versionin 6.18 është rinovuar kodi i pastrimit të blob-eve në drejtuesit Nova-Core, Intel XE, TI PRUeth, Lantiq GSWIP, Marvell WiFi-Ex. Realizuar pastrimi i emrave të blob-eve në skedarët dts (devicetree) për çipat ARM Qualcomm, Mediatek dhe TI ARM64. Neutralizuar ngarkimi i blob-eve në drejtuesit e rinj FourSemi fs2104/5s, TI TAS2783 dhe Qualcomm GENI.
Burimi: opennet.ru
