

Zhvilluesit e sistemit të lirë të menaxhimit të përmbajtjes Plone, i shkruar në Python dhe JavaScript/NodeJS, njoftuan për një incident, si rezultat i të cilit në depozitën git të projektit në GitHub u shtua kod keqdashës. Fillimisht, në depozitë u identifikuan tre ndryshime të shfaqura më 7 janar (1, 2, 3), që shtonin kod keqdashës në skedarët JavaScript të projektit (1, 2, 3). Analiza e incidentit tregoi se integrimi i kodit keqdashës ndodhi si pasojë e komprometimit të llogarisë së njërit prej zhvilluesve, token-i i aksesit të të cilit u përvetësua nga sulmuesit pasi në sistemin e tij ishte ekzekutuar softuer keqdashës.
Më 14 janar, llogaria e komprometuar u bllokua dhe zhvilluesve të projektit iu rekomandua të analizonin commit-et nga 1 deri më 14 janar. Më 27 janar u zbulua se rasti nuk kufizohej vetëm te commit-et e vërejtura dhe se sulmi kishte prekur pesë depozita të projektit (plone/volto, plone/mockup, plone/plone.app.mosaic, plone/critical-css-cli, plone/plonetheme.barceloneta), në të cilat ishte integruar në mënyrë të padukshme kod keqdashës. Në rastin e depozitës plone.app.mosaic, sulmuesit arritën të zëvendësonin degën master. Sulmi u krye dy muaj pas komprometimit të token-it të aksesit të zhvilluesit.
Për të integruar ndryshimet, në vend të commit-eve të zakonshme, sulmuesit përdorën operacionin «force push» (git push me opsionin «—force»), i cili lejon zëvendësimin me forcë të një dege në depozitën e jashtme me përmbajtjen e tyre dhe, për rrjedhojë, rishkrimin e historikut të ndryshimeve (pas zëvendësimit shfaqet historiku nga dega e ngarkuar nga sulmuesi). Për të parandaluar një zëvendësim të tillë të degëve në të ardhmen, zhvilluesit e Plone aktivizuan në GitHub rregulla që bllokojnë operacionet «force push» për degët kryesore dhe etiketat.
Në depozitorin plone.app.mosaic, për ta vështirësuar zbulimin e komprometimit, sulmuesit futën në degën master një commit keqdashës me datë të rreme — 18 dhjetor, duke llogaritur që kërkimi për kodin keqdashës do të përqendrohej te ndryshimet e shtuara pas aktivitetit të tyre të parë në depozitor. Në commit-in e futur, ndryshimi keqdashës u paraqit si fillimi i zhvillimit të një versioni të ri testues, por përveç ndryshimit të numrit të versionit në metadata (nga 4.0.0a1 në 4.0.0a2.dev0), në skedarin JavaScript prettier.config.js, i cili thirret gjatë fazës së build-it, u shtua kod keqdashës. Për ta fshehur gjatë shqyrtimit të ndryshimeve në terminal, kodi u shtua në të njëjtën rresht me një operacion legjitim dhe u zhvendos jashtë zonës së dukshme duke përdorur hapësira. Në ndërfaqen e GitHub, ky kod gjithashtu nuk shfaqej si parazgjedhje dhe kërkonte shtypjen e butonit «Load Diff».
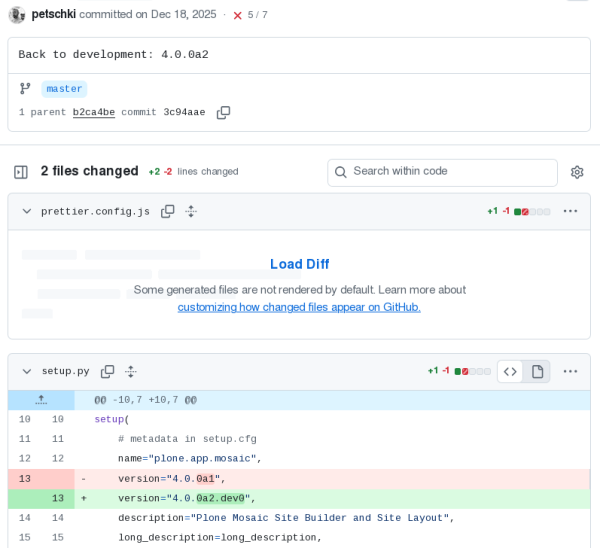
Sulmi ishte i orientuar më shumë ndaj zhvilluesve të projektit sesa ndaj përdoruesve. Ndryshimet keqdashëse nuk hynë në release. Kodi keqdashës aktivizohej gjatë build-it, shkarkonte eksploitë për përshkallëzim privilegjesh, konfiguronte nisjen automatike përmes thirrjes së proceseve të veta nga skriptet e nisjes dhe lejonte kontroll në distancë server. Përveç kësaj, komponenti keqdashës i instaluar kërkonte dhe dërgonte të dhëna konfidenciale, si tokenë aksesi, profile shfletuesish dhe çelësa të kuletave kripto.
Burimi: opennet.ru
