

Kompania Google publikoi versionin e web-shfletuesit Chrome 146. Njëkohësisht, është në dispozicion versioni stabil i projektit të hapur Chromium, i cili është baza e Chrome. Shfletuesi Chrome dallon nga Chromium për përdorimin e logotipeve të Google, për sistemin e njoftimit në rast dështimi, për modulet për riprodhimin e përmbajtjes video të mbrojtur nga kopjimi (DRM), për sistemin automatik të instalimit të azhornimeve, për aktivizimin e vazhdueshëm të izolimit Sandbox, për ofrimin e çelësave për API-në e Google dhe për transmetimin e parametrave RLZ gjatë kërkimeve. Për ata që kanë nevojë për më shumë kohë për azhurnimin, është mbështetur ndaras dega Extended Stable që shoqërohet me 8 javë. Publikimi i ardhshëm i Chrome 147 është planifikuar për 7 prill.
Veçmas, kompania Google njoftoi publikimin e ndërtimeve zyrtare të Chrome për sistemet Linux me arkitekturën ARM64. Ndërtimet Linux për ARM64 do të fillojnë të formohen në tremujorin e dytë të vitit 2026 dhe do të jenë në dispozicion në paketat deb dhe rpm. Më parë, ndërtimet zyrtare të Chrome për Linux ishin publikuar vetëm për arkitekturën x86_64, ndërsa për arkitekturën ARM64 ishin në dispozicion vetëm ndërtimet e treta të Chromium, të ofruara nga distribucione. Versioni zyrtar i Chrome ka mbështetje për lidhjen me llogarinë në Google, integrimin e shërbimeve të Google, sinkronizimin e të dhënave nëpër pajisje, instalimin e thjeshtuar të shtesave nga katalogu i Chrome Web Store dhe mundësinë për aktivizimin e modit të avancuar të mbrojtjes.
Ndryshimet kryesore në Chrome 146:
- Për një pjesë të përdoruesve është aktivizuar mekanizmi i ndërhyrjes së zgjedhjes së lejeve (Selective permission intervention), i cili bllokon aksesin e skripteve JavaScript të lidhura me shfaqjen e reklamave në mundësitë që ndikojnë në privatësinë, si aksesin në informacionin mbi vendndodhjen, mikrofonin, buferin e kopjimit, Bluetooth, USB, portin serial dhe kapjen e ekranit. Ideja është që nëse përdoruesi i ka dhënë faqes akses në këto mundësi, ato leje nuk do të zbatohen për skriptet e tjera të jashtme të vendosura në këtë faqe, që ngarkohen nga faqe të tjera (ndarazi përmes tagut iframe ose drejtpërdrejt përmes tagut script).
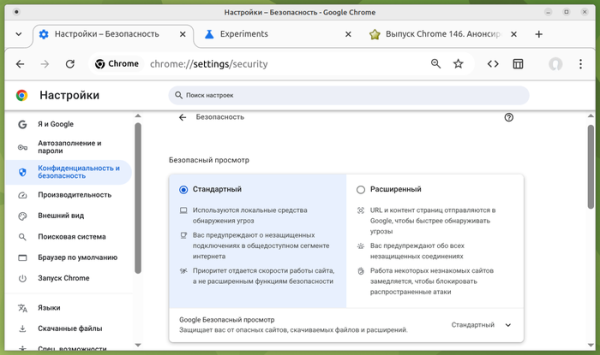
- Struktura e konfigurimeve lidhur me sigurinë është ndryshuar. Për ta bërë më të thjeshtë për përdoruesin, është ofruar mundësia për të zgjedhur midis një niveli standard dhe një niveli të forcës së lartë të mbrojtjes, i cili lejon arritjen e kërkesave dëshira të sigurisë pa pasur nevojë të merret me detajet dhe opsionet e avancuara. Me zgjedhjen e modit të forcës së lartë, kryhet gjithashtu një kontroll për URL-të dhe përmbajtjen në sistemet Google, shfaqen njoftime për lidhjet e pambrojtura dhe ngadalësohet funksionimi i faqeve të pa zakonshme për përdoruesin për të bllokuar sulmet. Nëse dëshiron, përdoruesi mund të kthehet në sistemin e vjetër të konfigurimit të veçantë të çdo cilësimi. Për të menaxhuar aktivizimin e ndërfaqes së re të konfigurimeve të sigurisë, është ofruar parametrin "chrome://flags/#bundled-security-settings".

- Ka vazhduar zhvillimi i modit AI, i cili lejon ndërveprimin me agjentin AI nga barra e adresës ose nga faqja që shfaqet kur hapet një kartelë e re. Modi AI ofron mundësinë për të bërë pyetje komplekse në gjuhën natyrale dhe për të marrë përgjigje duke u bazuar në agregimin e informacionit nga faqet më relevante në temën e caktuar. Nëse është e nevojshme, përdoruesi mund të saktësojë informacionin me pyetje udhëzuese. Modo gjithashtu lejon që të bëhen pyetje për përmbajtjen e faqes direkt nga barra e adresës. Në Chrome 146 është realizuar mundësia e përdorimit të skedarëve nga ruajtja Google Drive si kontekst për agjentin AI.
- Në modin e plotësimit automatik të fushave, është ofruar mundësia e përdorimit të tipeve të tjera të të dhënave, të cilat më parë ishin të disponueshme vetëm gjatë aktivizimit të modit të plotësimit automat të avancuar (Enhanced autofill).
- Ka filluar aktivizimi gradual te përdoruesit të mbrojtjes nga qasja në sistemin lokal gjatë ndërveprimit me faqet publike. Qasjet nga shkallët në IP adresat rrjetin lokal (intranet ose adresa të brendshme) ose interface loopback (127.0.0.0/8) do të kërkojnë konfirmimin e operacionit nga përdoruesi. Nën veprimin e mbrojtjes bien përpjekjet për të ngarkuar burime, kërkesat fetch() dhe futjet iframe. Mbrojtja aktualisht nuk aplikohet për lidhjet përmes WebSockets, WebTransport dhe WebRTC, por do të shtohet për to në lëshimin e ardhshëm.
Qasja në burimet e brendshme përdoret nga sulmuesit për të identifikuar indirekt dhe për të realizuar sulme CSRF ndaj routerëve, pikave të qasjes, printerëve, ndërfaqeve web korporative dhe pajisjeve dhe shërbimeve të tjera që pranojnë kërkesa vetëm nga rrjeti lokal. Për të menaxhuar përfshirjen e subnet-ëve në kategorinë e brendshme ose publike, është propozuar konfigurimi LocalNetworkAccessIpAddressSpaceOverrides, dhe për të lejuar automatikisht qasjen për iframe të nënshtruar në bazë të autorizimeve të iframe-it prind, është shtuar konfigurimi LocalNetworkAccessPermissionsPolicyDefaultEnabled.
- Janë shtuar propert CSS "animation-trigger" dhe "trigger-scope" për të menaxhuar animacionin bazuar në pozitat e skrollimit të faqes. Për shembull, mund të nisni, ndaloni ose ristartoni animacionin kur arrini një pozitë të caktuar skrollimi, duke përdorur vetëm CSS deklarativ pa përdorur kod në JavaScript.
- Është realizuar mbështetje për regjistrin e elementeve të personalizuara për të ndarë fushën e dukshmërisë së elementeve HTML të personalizuara, që mund të jetë e nevojshme kur përdoren në një faqe disa elemente HTML të personalizuara me emra të njëjtë. Në rastin e përdorimit të disa bibliotekave në faqe që definojnë elemente me emra identikë, përmes objektit JavaScript CustomElementRegistry elementet e çdo biblioteke mund të lidhën me pjesë të caktuara të hierarkisë DOM. Për shembull, nëse dy biblioteka shprehin elemente të ndryshme me emrin e njëjtë , atëherë në një pjesë të faqes mund të përdoret elementi nga biblioteka e parë, dhe në një tjetër nga e dyta.
- Është shtuar API Sanitizer, i cili mund të jetë i dobishëm për pastrimin e të dhënave që vijnë nga jashtë dhe heqjen e etiketave HTML, të cilat mund të përdoren për të kryer sulme XSS. API ofron metoda për të manipuluar HTML dhe për të hequr elementet HTML nga përmbajtja, të cilat ndikojnë në shfaqje dhe ekzekutimin. Për futjen e sigurt të përmbajtjes HTML është propozuar metoda element.setHTML(), e cila është e ngjashme me element.innerHTML, por mbron nga skritpimet ndër-sites, duke ofruar një mbrojtje ndaj XSS. Për analizën e sigurt të HTML është zbatuar metoda document.parseHTML(). const unsanitizedString = "abc alert(1) def"; const sanitizer1 = new Sanitizer({elements: ["div", "p", "button", "script"],}); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- Në elementin "meta" është implementuar një parametr me emrin "text-scale" (p.sh., ), që përfshin shkallëzimin automatik të madhësisë së shkronjave në faqe në përputhje me cilësimet e shfletuesit dhe sistemit operativ, nëse në faqe përdoren njësi relative të matjes (rem dhe em).
- Në API-në WebGPU është shtuar një mënyrë opsionale kompatibiliteti, e cila ofron një nëngrup funksionesh që mund të funksionojnë në sisteme me API të vjetra grafike, të tilla si OpenGL dhe Direct3D11.
- Në JavaScript është shtuar mundësia për të bashkuar disa iteratorë në një të vetëm me metodën Iterator.concat().
- Në mënyrën "Origin trials" është implementuar API WebNN, e cila lejon përdorimin e shërbimeve të ofruara nga sistemi operativ për mësimin makinë dhe mundësitë hardware të lidhura me këtë.
- Në mënyrën "Origin trials" është implementuar API CPU Performance për të marrë informacion mbi nivelin e performancës dhe karakteristikat e procesorit (numri i bërthamave, tipi, arkitektura, modeli, frekuenca, etj.).
- Në mënyrën "Origin trials" është shtuar atributi "focusgroup", i cili lejon përdorimin e çelësave të kontrollit të kursorit në vend të tab-it për të lëvizur midis butonave ose elementeve të tjera të lidhura me ndryshimin e fokusit.
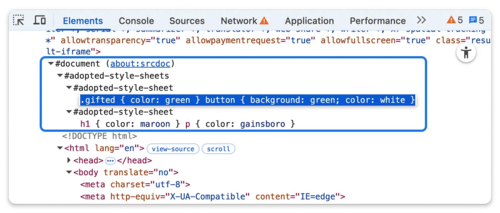
- Janë bërë përmirësime në mjetet për zhvilluesit web. Në konsolën web është siguruar ruajtja e rezultateve të editimit të komandave gjatë navigimit në historinë e operacioneve. Në panelin Elements është implementuar shfaqja e stileve CSS, të shtuar programatikisht në Shadow DOM, përmes një nodi të veçantë "#adopted-style-sheets" në pemën DOM, në përputhje me shikimin dhe redaktimin e stileve të përcaktuara përmes etiketës .

Përveç ndryshimeve dhe rregullimeve të kërkesave, versioni i ri ka eliminuar 29 vulnerabilitete. Shumë prej vulnerabiliteteve janë identifikuar përmes testimit automatizuar me mjete si AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Një nga problemet (tepricë në memorie në WebML) është kategorizuar si kritike, duke nënkuptuar se vulnerabiliteti lejon anashkalimin e të gjithë niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem jashtë mjedisit sandbox. Si pjesë e programit për shpërblim të gjetjeve të vulnerabiliteteve për këtë lëshim, kompania Google ka ndarë 29 shpërblime dhe ka paguar 211 mijë dollarë, kjo është një rekord për shumën e paguar në një lëshim të vetëm (dy shpërblime prej $43000, një shpërblim prej $36000, $33000, $11000 dhe $7000, dy shpërblime prej $10000 dhe $3000, dhe katër shpërblime prej $2000 dhe $1000). Shuma e 12 shpërblimeve ende nuk është caktuar.
Burimi: opennet.ru
