

Keqbashësit arritën të kapin l Logarinë e menaxherit dhe lëshuan dy versione të dëmshme të paketës NPM axios, e cila ofron një implementim të klientit HTTP për shfletuesit dhe Node.js. Paketa axios numëron më shumë se 100 milion shkarkime në javë dhe përdoret si një varësi nga 174 mijë paketa të tjera. Ndryshimet e dëmshme u integruan në versionet Axios 1.14.1 dhe 0.30.4 përmes zëvendësimit të varësisë fantazmë plain-crypto-js 4.2.1, e cila përmbante kod për ngarkimin e komponentëve që marrin komanda nga serveri i kontrollit të këqbashësve. Versionet e dëmshme u ofruan për shkarkim më 31 mars për një periudhë prej gati 3 orësh — nga 03:21 në 06:15 (MSK).
Versionet e dëmshme u publikuan në NPM drejtpërdrejt duke përdorur kredencialet e menaxherit kryesor të projektit axios («jasonsaayman») duke anashkaluar mekanizmin standard të publikimit të versioneve të reja në bazë të GitHub Actions. Supozohet se sulmuesit arritën të kapin tokenin e aksesit në NPM nga menaxheri, pas së cilës hynë në l Logarinë dhe ndërruan lidhjen me email. Si u kap saktësisht tokeni i aksesit nuk specifikohet.
Kodi i dëmshëm i ekzekutuar ishte vendosur në paketën plain-crypto-js në skedarin setup.js, aktivizohej pas përfundimit të instalimit të paketës NPM përmes menaxherit postinstall (‘postinstall: «node setup.js»‘) dhe përdorej për të ngarkuar dhe instaluar një Trojan që infektonte sistemet Windows, macOS dhe Linux. Për të fshehur praninë e tij pas aktivizimit, komponenti i dëmshëm fshinte skedarin setup.js dhe zëvendësonte package.json me një version pa hukun postinstall. 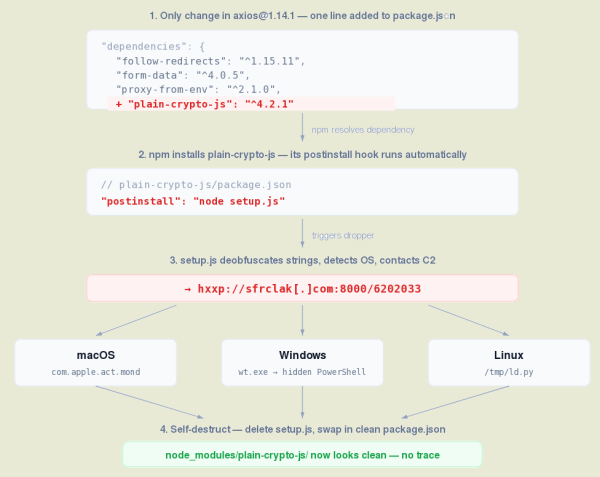
Në macOS, skedari ekzekutues i dëmshëm ngarkohej si «/Library/Caches/com.apple.act.mond», në Windows — «%PROGRAMDATA%\wt.exe», në Linux — «/tmp/ld.py,». Pas aktivizimit në Linux dhe macOS, çdo 60 sekonda një kërkesë komande dërgohej në jashtë server për të ekzekutuar në sistemin e infektuar, të cilat mund të përdoren për ngarkimin e komponentëve të tjerë të dëmshëm, për të ekzekutuar komanda të rastit shell dhe për të kërkuar/dërguar skedarë të caktuar.
Aktiviteti i dëmshëm në Linux dhe macOS nuk parashikonte ruajtjen e pranisë pas rinisjes dhe ishte e dizajnuar për një mbledhje të shpejtë të të dhënave të konfiduara, fjalëkalimeve, tokenëve dhe çelësave të aksesit. Në Windows krijohej një skedar «%PROGRAMDATA%\system.bat», i cili nxirrte komponentin e dëmshëm nga serverë sulmuesit në çdo hyrje në sistem.
Burimi: opennet.ru
