

Në klientin jozyrtar Telegram, Nekogram, është zbuluar një kod i obfuskueshëm që fshehurazi dërgon numrat e telefonit të përdoruesve që janë regjistruar në aplikacion te boti "@nekonotificationbot", në lidhje me identifikuesin e përdoruesit. Ndryshimi për grumbullimin e numrave të telefonit është i pranishëm vetëm në paketat APK të gatshme, të shpërndara përmes Google Play, GitHub dhe kanalit Telegram të projektit. Në kodin burimor në GitHub dhe në paketën APK nga katalogu F-Droid, ndryshimi që grumbullon numrat e telefonit mungon.
Backdoor ishte i pranishëm në skedarin Extra.java. Sipas dyshimeve, dërgimi filloi nga versioni Nekogram 11.2.3, fillimisht vetëm për përdoruesit me numra telefonikë kinezë, e më pas për të gjithë. Në program gjithashtu ishin përdorur bota osint "@tgdb_search_bot" dhe "@usinfobot" për të identifikuar përdoruesit sipas ID-së së tyre, por numrat e telefonit nuk u dërguan atyre. 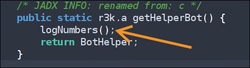
Kërkuesit përgatitën një Java hook dhe një bot, që lejon çdo përdorues të verifikojë dërgimin e numrave të telefonit nga instanca e tij e aplikacionit. 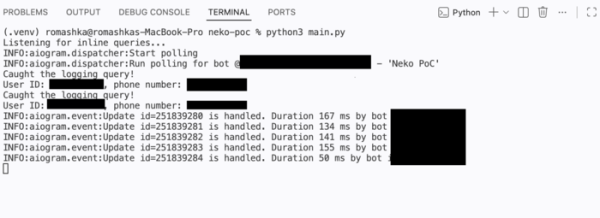
Sipas mendimit të kërkuesve që zbuluan problemin, autorët e programit mund të kenë përdorur informacionin e marrë për të formuar një bazë të dhënash për shitje të mëvonshme për krijuesit e bota OSINT. Obfuskimi i ndryshimit dhe përdorimi i kërkesave inline për dërgimin e të dhënave, dëshmojnë për një fshehje të qëllimshme të aktiviteteve të tilla. Pas zbardhjes së problemit në sistemin e ndjekjes së gabimeve të projektit, autori i Nekogram pranoi dërgimin e numrave të telefonit te boti i tij, pa shpjeguar arsyet e kësaj aktiviteti, por duke përmendur se numrat e dërguar nuk u ruajtën dhe nuk u kaluan askund.
Përveç kësaj, mund të evidentohet zbulimi i një vulnerabiliteti në aplikacionin zyrtar Telegram. Projekti Zero Day Initiative (ZDI), i cili ofron shpërblime monetare për raportimin e vulnerabiliteteve të papërmirësuara, publikoi të dhëna paraprake për vulnerabilitetin ZDI-CAN-30207 në Telegram, i cili ka marrë nivelin kritik të rrezikshmërisë (9.8 nga 10) dhe është klasifikuar si sulm i largët, i cili nuk kërkon veprime nga përdoruesi. Detajet do të zbulohen më 24 korrik, duke i dhënë kohë zhvilluesve të Telegram të arrijnë përmirësimin te përdoruesit.
Informacioni për një dobësi që shfaqet kur hapen ngjitës të animuar të dizajnuara veçmas në Telegram, ka dalë veçmas dhe mund të çojë në ekzekutimin e kodit nga sulmuesit pa ndonjë veprim nga ana e përdoruesit. Sipas duket, dobësia është shkaktuar nga një gabim në kodin e bibliotekës rlottie, e cila siguron funksionimin e parashikimit.
Përfaqësuesit e Telegram kanë deklaruar se nuk e konsiderojnë këtë problem si një dobësi të rrezikshme, pasi të gjitha ngjitësit e ngarkuar kontrollohen paraprakisht për sistemet Telegram dhe kontrolli i tillë nuk do të lejonte shfaqjen e ngjitësve të dëmshëm për përdoruesit. Pas deklaratës së Telegram, niveli i rrezikshmërisë së dobësisë është reduktuar nga 9.8 në 7.0.
Burimi: opennet.ru
