

Hulumtuesit nga disa universitete në SHBA dhe Australi kanë zhvilluar dy sulme të klasës Rowhammer — GDDRHammer dhe GeForge, të cilat, duke ekzekutuar një bërthamë CUDA pa privilegje në GPU-të NVIDIA, lejojnë transformimin e bitëve të veçantë në çipat e memorjes video GDDR. Ndryshe nga metoda GPUHammer e paraqitur vitin e kaluar, sulmet e reja nuk kufizohen vetëm në të dhënat që përpunohen në memorien e GPU-së, por lejojnë akses të plotë në të gjithë memorien kryesore që lidhet me hapësirën adresore të CPU-së. Hulumtuesit demonstruan eksploite që ofrojnë akses root në sistemin kryesor duke ekzekutuar një bërthamë CUDA pa privilegje në GPU.
Të dy sulmet arrijnë humbjen premature të ngarkesës në disa qeliza të memorjes video, për të cilat sulmuesit nuk kanë akses të drejtpërdrejtë, çka çon në ndryshimin e bitëve të ruajtur në këto qeliza. Aftësia për të lexuar dhe shkruar në memorien që lidhet me hapësirën adresore të CPU-së realizohet nëpërmjet ndërhyrjes në funksionimin e alokatorit të memorjes GPU (cudaMalloc) për të shkelur izolimin e memorjes GPU dhe për të mapuar adresat virtuale të GPU-së në adresat fizike të memorjes së GPU-së ose CPU-së.
Ndërhyrja realizohet përmes transformimit të vlerave të bitëve në memorien video, ku ruhen tabelat e faqeve të memorjes GPU, të cilat janë përgjegjëse për translacionin e adresave virtuale në ato fizike. Dallimet midis sulmeve GDDRHammer dhe GeForge qëndrojnë në faktin se metoda GDDRHammer modifikon tabelën e faqeve të nivelit të fundit (PT — Last Level Page Table), ndërsa metoda GeForge modifikon katalogun e faqeve të nivelit të fundit (PD0 — Last Level Page Directory).
Përveç të tjerave, këto tabela të translacionit të adresave përdoren për të organizuar aksesin direkt të GPU-së në memorien e CPU-së, prandaj ndryshimi i adresës në tabelën e faqeve të GPU-së në një adresë fizike në memorjen kryesore dhe vendosja e flagut APERTURE, i cili aktivizon modalitetin e mapimit të memorjes së CPU-së, mundëson leximin dhe shkruarjen e të dhënave duke aksesuar memorjen kryesore përmes autobusit PCIe kur IOMMU është i çaktivizuar (në parazgjedhje është i çaktivizuar).
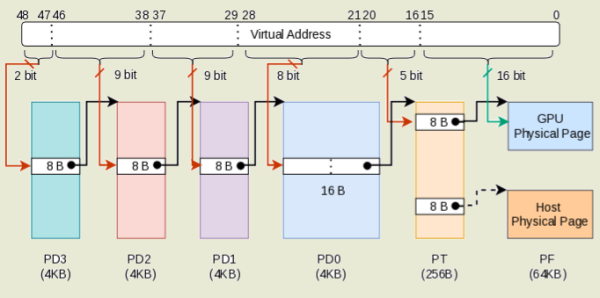
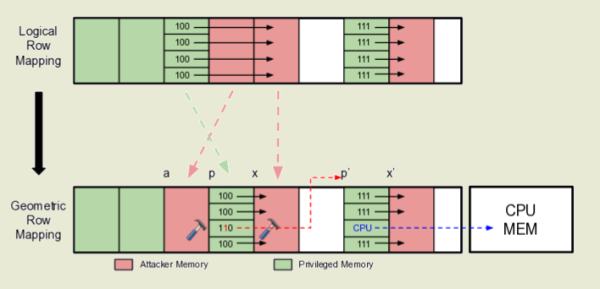
Sulmimet e suksesshme janë demonstruar për kartat grafike profesionale të larta të performancës NVIDIA RTX A6000 të bazuara në mikroarkitekturën Ampere (çmimi i kartave të reja fillon nga $6850, ndërsa i atyre të përdorura nga $4000) dhe modelet familjare NVIDIA RTX 3060 ($250-300). Teknikat e zhvilluara për të anashkaluar mbrojtjen nga Rowhammer në kombinim me përdorimin e mjeteve të ofruara në GPU për paralelizimin e operacioneve kanë lejuar një rritje 64-fish të frekuencës së shfaqjes së dëmtimit të qelizave krahasuar me sulmet e kaluara. Si një masë përkohore për të bllokuar sulmet, ekipi mund të aktivizojë modalitetin e korrigjimit të gabimeve ECC (Error Correcting Codes) me komandën "nvidia-smi -e 1", megjithatë kjo sjell kosto shtesë dhe mund të anashkalohet potencialisht duke përdorur metoda sulmi si ECCploit dhe ECC.fail.
Sulmi RowHammer lejon shpërputhjen e përmbajtjes së biteve të veçanta të memorjes DRAM përmes leximeve ciklike të të dhënave nga qelizat përreth. Pasi memorja DRAM përbëhet nga një matricë dy-dimensionale e qelizave, secila nga të cilat përbëhet nga një kondensator dhe një tranziistor, kryerja e leximeve të vazhdueshme në të njëjtën zonë të memories ndihmon në fluktuacionin e tensionit dhe anomalitë që shkaktojnë një humbje të vogël të ngarkesës në qelizat përreth. Nëse intensiteti i leximit është i lartë, qeliza përreth mund të humbasë një sasi të konsiderueshme ngarkese dhe cikli i ardhshëm i rikuperimit nuk arrin ta rikthejë gjendjen e saj fillestare, gjë që do të çojë në ndryshimin e vlerës së të dhënave të ruajtur në qelizë.
Metoda e sulmit Rowhammer u propozuar në vitin 2014, pas së cilës filloi një lojë "macja-mushka" mes hulumtuesve të sigurisë dhe prodhuesve të pajisjeve - prodhuesit e çipave të memories përpiqeshin të bllokonin cenueshmërinë, ndërsa hulumtuesit gjenin mënyra të reja për ta anashkaluar atë. Për shembull, për të mbrojtur nga RowHammer, prodhuesit e çipave shtuan mekanizmin TRR (Target Row Refresh), por rezultoi se ai bllokon dëmtimin e qelizave vetëm në raste të veçanta, por nuk mbron nga të gjitha variantet e mundshme të sulmit. Metodat e sulmit u zhvilluan për çipat DDR3, DDR4 dhe DDR5 në sisteme me procesorë Intel, AMD dhe ARM, si dhe për memorien GDDR të GPU-ve NVIDIA. Përveç kësaj, u gjetën mënyra për të anashkaluar korrigjimin e gabimeve ECC dhe u propozuan mundësi për të realizuar sulme nëpërmjet rrjetit dhe përmes ekzekutimit të kodit JavaScript në shfletues.
Burimi: opennet.ru
