

Në FreeBSD është zbuluar një vulnerabilitet (CVE-2026-7270) që lejon një përdorues pa privilegje të ekzekutojë kod me të drejtat e bërthamës dhe të fitojë qasje root në sistem. Ky vulnerabilitet prek të gjitha versionet e FreeBSD të formuara që nga viti 2013. Një exploit është publikuar në mënyrë të hapur, funksionimi i të cilit është verifikuar në sisteme me FreeBSD 11.0 deri në 14.4. Vulnerabiliteti është rregulluar në përditësimet FreeBSD 15.0-RELEASE-p7, 14.4-RELEASE-p3, 14.3-RELEASE-p12 dhe 13.5-RELEASE-p13. Për degët më të vjetra mund të përdoret një patch.
Problemi shkaktohet nga tejkalimi i buffers në thirrjen e sistemit execve, që ndodh gjatë përpunimit të prefiksit të specifikuar në rreshtin e parë të skripteve për të përcaktuar rrugën e interpretorit (p.sh., «#! /bin /sh»). Tejkalimi ndodh gjatë thirrjes së funksionit memmove për shkak të ndërtimit të gabuar të shprehjes matematikore për llogaritjen e madhësisë së argumenteve të kopjuara në buffer. Në vend që të shkonte nga «args->endp» vlerat «args->begin_argv» dhe «consume», nga «args->endp» u shkëput vetëm vlera «args->begin_argv», ndërsa variabli consume u shtua në rezultat, jo u zbrit, dmth, si rezultat, u kopjuan më shumë të dhëna për dy vlera «consume». memmove(args->begin_argv + extend, args->begin_argv + consume, — args->endp — args->begin_argv + consume); + args->endp — (args->begin_argv + consume));
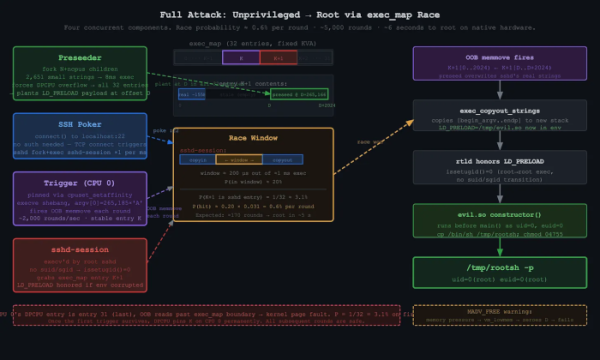
Tejkalimi lejon rikthimin e elementeve të strukturës «exec_map» të vendosur në një hapësirë të kujtesës fqinje nga një proces tjetër. Në exploit, tejkalimi është përdorur për të rikthyer përmbajtjen e «exec_map» të proceseve të privilegjuara që ekzekutohen periodikisht në sistem. Si një proces të tillë është zgjedhur sshd, i cili për çdo instalim të lidhjes rrjetit krijon një proces të ri përmes thirrjes fork dhe execve të procesit «/usr/libexec/sshd-session» me të drejtat root.
Exploit-in e vendos për këtë proces variablën e mjedisit «LD_PRELOAD=/tmp/evil.so», e cila çon në ngarkimin e bibliotekës së tij në kontekstin e sshd-session. Biblioteka e vendosur krijon një skedar ekzekutiv në sistemin e skedarëve /tmp/rootsh me flagun suid root. Probabiliteti i tejkalimit të suksesshëm vlerësohet në 0.6%, por për shkak të përsëritjes ciklike të përpjekjeve, eksploatimi i suksesshëm arrihet për rreth 6 sekonda në një sistem me CPU me 4 bërtha.
Përveç kësaj, në FreeBSD janë eliminuar edhe disa vulnerabilitete të tjera:
- CVE-2026-35547, CVE-2026-39457 — teprorga e mbushjes së buffers në bibliotekën libnv, e përdorur në bërthamë dhe në aplikacione nga sistemi bazë për përpunimin e listeve në formatin çelës/vlerë dhe për organizimin e transferimit të të dhënave gjatë ndërrimit të proceseve. Problemi i parë shkaktohet nga llogaritja e pasaktë e madhësisë së mesazhit gjatë përpunimit të titujve të formatuar të mesazheve IPC. Problemi i dytë çon në mbushjen e stack-ut gjatë shkëmbimit të të dhënave përmes socket-it për shkak të mungesës së verifikimit të përputhjes së madhësisë së descriptor-it të socket-it me madhësinë e buffers që përdoret në funksionin select(). Potencialisht, këto ndjeshmëri mund të përdoren për të rritur privilegjet në sistem.
- CVE-2026-42512 — mbushje buffers e shfrytëzuar në distancë në dhclient, duke ndodhur për shkak të llogaritjes së pasaktë të madhësisë së array-t të treguesve, i përdorur për të kaluar variablat ambientorë në dhclient-script. Nuk përjashtohet mundësia e krijimit të një eksploitimi për ekzekutimin e kodit në distancë duke dërguar një paketë DHCP të formatuar posaçërisht.
- CVE-2026-7164 — mbushje e stack-ut në filtrin e paketave pf, duke ndodhur gjatë përpunimit të paketave SCTP të formatuara posaçërisht. Problemi shkaktohet nga analizimi i pakufizuar rekursiv të parametrave SCTP.
- CVE-2026-42511 — mundësia e zëvendësimit të drejtpërdrejtë të drejtorive në dhclient.conf për shkak të mungesës së duhur të shpëtimit të dyfishtë të akrepave në fushat BOOTP, që merren nga një server DHCP të jashtëm. Gjatë analizimit të këtij файl nga procesi dhclient, fusha e specifikuar nga sulmuesi dërgohet në dhclient-script, gjë që mund të përdoret për të ekzekutuar urdhra të rastësishëm me ndihmën e root në sisteme që përdorin dhclient, në rast se iu qaset një server DHCP të kontrolluar nga sulmuesi.
- CVE-2026-6386 — mungesa e trajtimit të duhur të faqeve të mëdha të memories në funksionin e bërthamës pmap_pkru_update_range(). Një përdorues i pakualifikuar mund të detyrojë pmap_pkru_update_range() të trajtojë memorien nga hapësira e përdoruesit si një faqe në tabelën e faqeve të memories dhe të arrijë të rishkruajë një zonë të memories, për të cilën nuk ka akses.
- CVE-2026-5398 — qasja në një zonë memories tashmë të çliruar në trajtuesin TIOCNOTTY, e cila lejon një proces të pakualifikuar të marrë privilegje root.
Burimi: opennet.ru
