

Shkencëtarët nga Universiteti i Miçiganit zhvilluan mjetin MVPNalyzer për identifikimin e shpërthimeve të informacionit dhe analizimin e funksionimit të VPN-ve, dhe e testuan atë me 281 aplikacione VPN për platformën Android. Për studim u përzgjodhën aplikacionet më të njohura VPN, të shpërndara përmes katalogut Google Play. Aplikacionet VPN, në të cilat u identifikuan disa probleme me sigurinë dhe privatësinë, arrijnë gjithsej 2.4 miliard instalime. Përfundimet kryesore:
- Në 61 aplikacione (22%) u identifikua transmetimi i të dhënave pa përdorimin e enkriptimit, i realizuar jashtë tunelit të vendosur. Shumica e aplikacioneve nga kjo kategori janë të njohura dhe mesatarisht kanë 11 milion instalime. Në 18 aplikacione u realizua një qasje e drejtpërdrejtë në shërbimin ip-api.com për të përcaktuar vendndodhjen nga adresë IP klienti.
Në 5 raste, pa enkriptim, u dërguan klientit skedarë konfigurate që përmbanin parametrat e lidhjes me serverin VPN. Shkencëtarët zhvilluan një eksperiment dhe konfirmuan mundësinë e kryerjes së një sulmi MITM, i cili lejon të ridrejtohet trafiku në të sajin server, duke pasur mundësinë të ndërhyjë në kanalin e komunikimit të viktimës, për shembull, duke u lidhur me një rrjet publik të kontrolluar nga sulmuesi. Aplikacionet problematike (lista e plotë e të gjitha aplikacioneve në të cilat janë identifikuar probleme gjendet në faqen 17 të raportit PDF):
- BambooVPN: Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Free VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
Shkencëtarët informuan autorët e këtyre aplikacioneve për problemet e hasura dhe pas një kohe e bënë një verifikim të ripërsëritur të versioneve më të fundit, i cili tregoi se vulnerabiliteti ishte eliminuar vetëm në dy aplikacione — VPN Pro dhe Hexa VPN.
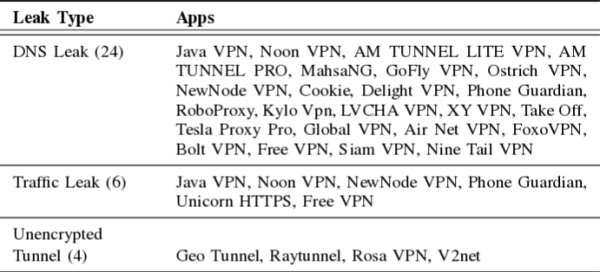
- Gjatë punës së 29 aplikacioneve (10%) ndodhi një rrjedhje trafiku jashtë tunelit të vendosur. Në 24 aplikacione, të cilat arrijnë 360 milion instalime, ndodhi një rrjedhje informacioni mbi faqet e vizituara për shkak të dërgimit të drejtpërdrejtë të kërkesave DNS (20 dërguan kërkesa DNS përmes rezolutorit lokal, ndërsa 6 përmes shërbimeve publike DNS të Google, Cloudflare, AliDNS dhe DNSPod). Në 6 aplikacione, të cilat arrijnë 54 milion instalime, u identifikua dërgimi jashtë tunelit të trafikut lidhur me aktivitetin e përdoruesit në shfletuesin web. Në 4 aplikacione, të dhënat u dërguan përmes një tuneli të paenkriptuar.

- Në 169 aplikacione (60%) nuk ishte përdorur obfuscimi i trafikut, ishin përdorur porta rrjetesh standarde dhe protokolle të përcaktueshme në rrjedhën e zakonshme. Ky veprim është në kundërshtim me pritjet e përdoruesve — sipas një ankete të kryer vitin e kaluar, 82% e përdoruesve të VPN mendojnë se VPN u jep atyre anonimatin.
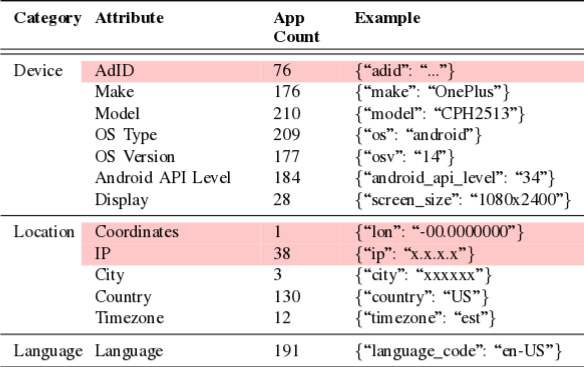
- Në 76 aplikacione (27%) u dërguan identifikatorë unikë të pajisjeve AAID (Android Advertising ID), që lejojnë ndjekjen e pajisjeve dhe përdoruesve. Në 246 aplikacione (87%) u regjistrua qasje në rrjete të njohura reklamash dhe shërbime ndjekjeje përdoruesish (në total u regjistrua qasje në 3714 URL të ndryshme). Një aplikacion dërgoi koordinatat e sakta GPS të pajisjes.

- Në 107 aplikacione (38%) u përdorën cilësime që nuk ofrojnë një nivel të optimal të sigurisë. Në 20 aplikacione, që në total bëjnë 40 milion instalime, u përdorën metoda të pasigurta për enkriptim. Në 96 aplikacione, me 728 milion instalime, u përdorën mekanizma të pasigurt për autentikim.
Në 3 aplikacione, në cilësimet e OpenVPN, parametrat data-ciphers ishin caktuar në vlerën 'none', e cila lejon vendosjen e kanaleve të komunikimit pa enkriptim. Në 8 aplikacione, parameteri 'cipher' ishte caktuar në vlerën 'none', çaktivizuar enkriptimin kur përdornin OpenVPN 2.4 dhe versione më të vjetra. Në 12 aplikacione u përdorën direktiva që ishin shpallur të vjetra. Në 61 aplikacione, në konfigurimin e OpenVPN nuk ishin përfshirë direktivat për bllokimin e metodave të njohura të sulmit.
Burimi: opennet.ru
