

Kërkuesit nga Universiteti Teknik i Grazit (Austria) identifikuan një seri sulmesh përmes kanaleve të jashtme (PDF), të kryera përmes mekanizmave të ndjekjes së ndryshimeve në sistemin e skedarëve. Sulmet lejojnë ndjekjen e aktivitetit të përdoruesve të tjerë në bazë të analizës së ngjarjeve lidhur me qasjen në skedarë dhe katalogë përmes API-ve të tilla si inotify në Linux, FileObserver në Android, ReadDirectoryChangesW në Windows dhe File System Events në macOS. Të dhënat e marra mund të përdoren për të riprodhuar informacionin që futet nga përdoruesi me tastierë, për të identifikuar faqet që po hapen ose për të organizuar sulme të tipit clickjacking, të cilat vendosin përmbajtjen mbi dritaren aktive në momentin para klikut. Kodi me implementimin e metodave të sulmit është publikuar nën licencën MIT.
Metoda e parë e sulmit është demonstruar në Linux dhe ka të bëjë me mundësinë e përcaktimit të qasjes në skedarë brenda një katalogu, të cilët janë drejtpërdrejt të papërshtatshëm për lexim dhe ndjekje. Me anë të funksionit inotifywatch, mund të ndiqen indirekt faktet e ndryshimit të skedarëve brenda një katalogu përmes monitorimit të vetë katalogut.
Kryesisht, një përdorues pa privilegje nuk ka të drejtë qasje për të lexuar përmbajtjen dhe për të ndjekur aktivitetin e pajisjes /dev/input/event4, që reflekton ngjarjet e inputit me tastierë. Por ngjarjet që ndodhin me skedarin /dev/input/event4 ndikojnë në gjendjen e katalogut prind dhe mund të ndiqen përmes monitorimit të ndryshimeve të metadatat e katalogut /dev/input. Ndryshimi i gjendjes së /dev/input/event4 ndodh gjatë futjes së të dhënave dhe vonesat midis ngjarjeve të regjistruara përmes inotify korrelacionojnë me vonesat mes shtypjeve të çelësave në tastierë.
Duke përdorur metodat e analizës statistikore dhe duke marrë parasysh se, gjatë shkruarjes, vonesat midis shtypjeve varen nga pozita e çelësave në tastierë, është e mundur të riprodhohet informacioni i futur me një probabilitet të caktuar. Për shembull, reagimi gjatë futjes së shkronjës “F” është më i shpejtë se gjatë futjes së “Q” ose “X”, pasi për shtypjen e saj nevojiten më pak lëvizje gishtash, po ashtu është më shpejtë të bëhet një shtypje përsëritëse e një çelësi dhe përsëritja e çelësave që ndodhen pranë (çelësi “s” pas “a” shtypet ndjeshëm më shpejt se çelësi “g” pas “s”).
Metoda është gjithashtu e aplikueshme për rikrijimin e hyrjes në sesionet SSH kur dy përdorues të ndryshëm lidhen me një server SSH. Në këtë rast, njëri nga përdoruesit mund të ndjekë ngjarjet që ndodhin gjatë hyrjes së të dhënave nga përdoruesi tjetër, përmes monitorimit të skedarit të pajisjes /dev/pts. Problemi u zgjodh në përditësimet e janarit të bërthamës 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 dhe 6.18.3 përmes ndalimit të gjenerimit të ngjarjeve ACCESS dhe MODIFY për katalogun prind gjatë aksesit ose ndryshimit të skedarëve special brenda tij.
Mënyra e dytë e sulmit lejon përcaktimin e momentit të shfaqjes së dialogut me kërkesën për parametrat e autentikimit nga nën sistemi Polkit përmes gjurmimit të thirrjes në skedarin ekzekutiv /usr/bin/pkexec. Në këtë moment, sulmuesi mund të formojë një dritare mashtruese, e cila është stilizuar si dialogu i hyrjes së fjalëkalimit, dhe ta shfaqë atë mbi kërkesën reale për fjalëkalim. Përdoruesi, i cili nuk e vëren zëvendësimin, mund të futë fjalëkalimin për konfirmimin e operacionit në dritaren e sulmuesit. Mundësia e realizimit të një sulmi të tillë është demonstruar në shpërndarjet me ambientin e punës KDE Plasma.
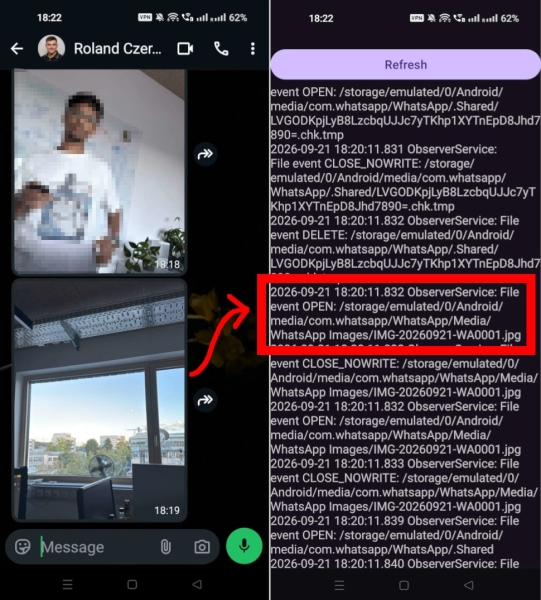
API FileObserver i ofruar nga platforma Android mund të përdoret për të ndjekur aktivitetin me skedarët në kataloget private të aplikacioneve të tjera. Për shembull, duke analizuar aktivitetin në katalogun /sdcard/Android/media/com.whatsapp/WhatsApp, mund të ndjekim faktet e fshirjes, dërgimit dhe marrjes së skedarëve, videove ose imazheve në WhatsApp, si dhe të zbulojmë emrat e skedarëve të dërguar ose të marrë.
Në Windows, u zbulua se aktivizimi i gjurmimit të ngjarjeve për katalogun rrënjor (C:\) transferon informacion, duke përfshirë rrugën e plotë të skedarit, për çdo ngjarje me të gjithë skedarët në sistemin e skedarëve, pavarësisht nga të drejtat e aksesit në skedarë. Kërkuesit demonstruan mundësinë e përdorimit të kësaj veçorie për të ndjekur në kohë reale se cilat faqe po hapin përdoruesit në Firefox (për BD-në IndexedDB dhe cache në Firefox, për çdo faqe krijohet një katalog i veçantë me emrin e faqes, qasje në të cilin mund të ndjekim). Reagimi i Microsoft ndaj këtij problemi të sigurisë është propozuar për Çmimin Pwnies 2026 në kategorinë reagimi më i paadekuat nga prodhuesi (Lamest Vendor Response), duke qenë se përfaqësuesit e kompanisë në fillim thanë se kjo nuk është një vulnerabilitet, por një mundësi e pa dokumentuar.
Burimi: opennet.ru
