

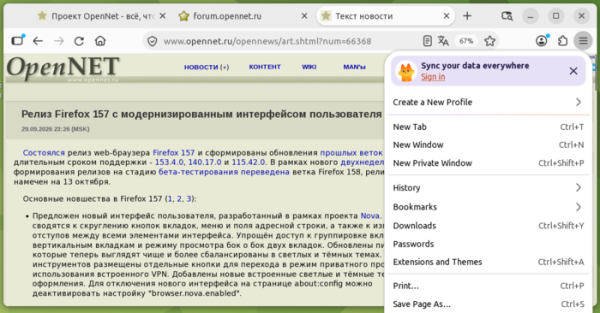
U publikua web-shfletuesi Firefox 157 dhe janë formuar përditësime për degët e kaluara me mbështetje afatgjate — 153.4.0, 140.17.0 dhe 115.42.0. Në kuadër të ciklit të ri dy-javor të lëshimeve, dega Firefox 158 është dërguar për beta-testim, me lëshimin e saj të parashikuar për 13 tetor.
Novitet kryesore në Firefox 157 (1, 2, 3):
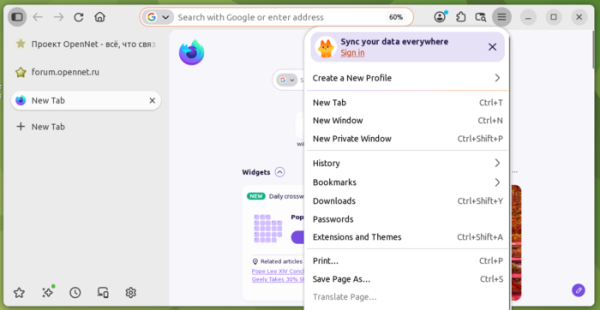
- U propozua një ndërfaqe e re përdoruesi, zhvilluar në kuadër të projektit Nova. Ndryshimet përfshijnë kurrizimin e butonave të skedave, menusë dhe fushës së adresës, si dhe ndryshimin e hapësirave ndërmjet të gjithë elementeve të ndërfaqes. Është thjeshtuar qasja në grupimin e skedave, skedat vertikale dhe modin e shikimit përkrah dy skedave. Simbolet janë përmirësuar, duke u bërë më të pastra dhe më të balancuara në temat e ndritura dhe të errëta. Janë shtuar tema të reja të ndriçimit dhe errësimit të integruara. Për të çaktivizuar ndërfaqen e re, mund të çaktivizoni parametrin "browser.nova.enabled" në faqen about:config.

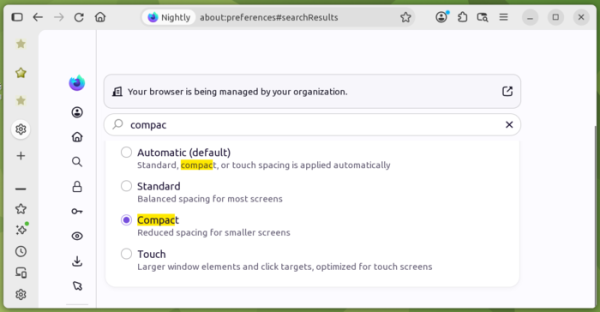
- Është rikthyer mundësia e aktivizimit të modit kompakt, në të cilin paneli dhe barra e skedave të ndërfaqes zënë minimumin e hapësirës në ekran, duke lënë më shumë hapësirë për përmbajtjen e faqes web.

- Për të gjithë përdoruesit është aktivizuar një zbatim i ri i panelit anësor, që mbështet skedat vertikale. Për përdoruesit e panelit të vjetër, renditja e elementeve është afruar me pamjen ku kaluesi i paneve është në pjesën e sipërme. Opsioni për të shfaqur panelin anësor është hequr nga cilësimet, por paneli i vjetër mund të rikthehet përmes çaktivizimit të parametrin sidebar.revamp në faqen about:config. Heqja e mbështetjes për panelin e vjetër është parashikuar për fundin e vitit 2027.

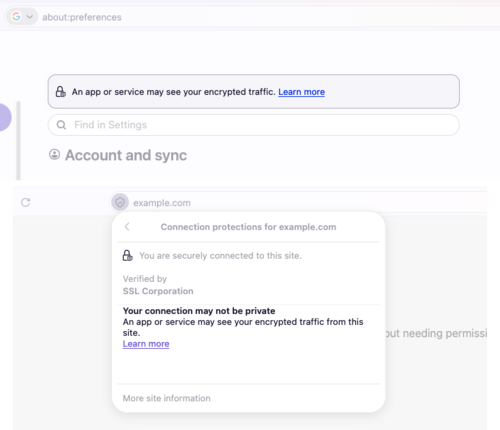
- Në cilësimet dhe në panelin e rënë që shfaqet kur klikoni në imazhin e shield-it në linjën e adresës, është realizuar një paralajmërim për mundësinë e kapjes së trafikut të enkriptuar, i cili shfaqet në rast se aktivizohet funksioni i ruajtjes së çelësave të enkripcioni në log duke vendosur variablin mjedisor SSLKEYLOGFILE.

- Në thirrjet video përmes WebRTC është realizuar mundësia e përdorimit të përshpejtimit harduerik për dekodimin e formatit AV1.
- Për përdoruesit nga Austria, Belgjika, Çekia, Danimarka, Finlanda, Hungaria, Irlanda, Luksemburgu, Holanda, Norvegjia, Polonia, Portugalia, Sllovakia, Spanja, Suedia dhe Zvicra është përfshirë mekanizmi i tregimit të rekomandimeve kontekstuale dhe sugjerimeve të sponsorizuara. Mund të çaktivizoni rekomandimet në cilësimet «Settings > Search > Firefox Suggests».
- Navigimi me çelësin Tab tani fillimisht kalon fokusin në arën e hyrjes në shiritin e adresës dhe fushën e kërkimit, dhe jo mbi butonin e zgjedhjes së sistemit të kërkimit.
- Nga sistemet e kërkimit të integruara është hequr shërbimi i kërkimit Amazon.
- Dialogët që shfaqen kur thirren funksionet JavaScript alert(), confirm() dhe prompt(), dritarja e rënies së auto-kompletimit të hyrjes dhe forma e zgjedhjes së ngjyrës dhe datës tani përputhen me skemën e ngjyrave të lehta ose të errëta të faqes.
- Në rregullin CSS @supports është shtuar funksioni at-rule(), me ndihmën e të cilit mund të përcaktohet mbështetja në shfletues për ato ose ato @-rregulla. Për shembull, «@supports at-rule(@scope)».
- Në pronat CSS overscroll-behavior, overscroll-behavior-block, overscroll-behavior-inline, overscroll-behavior-x dhe overscroll-behavior-y është shtuar mbështetje për vlerën «chain», e cila lejon kalimin pa probleme në rrotullimin në elementin prind pas rrotullimit deri në fund të përmbajtjes së bllokut të ngjitur, por çaktivizon efekte si rikthimi kur rrotullohet deri në fund.
- Në Firefox për Android është realizuar rikthimi në rezultatet e mëparshme të kërkimit kur klikoni mbi fushën e kërkimit në faqen kryesore. është shtuar mundësia e heqjes së elementeve nga faqja e Downloads me një gjest të ekranit «shtyrje».
Përveç noviteteve dhe rregullimeve të gabimeve, në Firefox 157 janë eliminuar 76 vulnerabilitete, nga të cilat 38 kanë një nivel të lartë rreziku. Shumica e vulnerabiliteteve shkaktohen nga problemet me memorie, të tilla si mbingarkesa e bufreve dhe qasja në zona tashmë të çliruara të memories. Problemet e tilla potencialisht mund të çojnë në ekzekutimin e kodit të sulmuesve kur hapen faqe të prera në mënyrë speciale.
Burimi: opennet.ru
