

Disa kompani, përfshirë klientin tonë, zhvillojnë produktin nëpërmjet një rrjeti partnerësh. Për shembull, dyqanet e mëdha online janë të integruara me shërbimin e dërgesës — ju bëni porosi për një produkt dhe së shpejti merrni numrin e ndjekjes së parcelës. Një shembull tjetër — së bashku me biletën e avionit, ju blini sigurimin ose biletën për aeroport.
Për këtë përdoret një API, i cili duhet t'i jepet partnerëve përmes API Gateway. Këtë detyrë ne e zgjidhëm. Në këtë artikull do të tregojmë detajet.
Dhe: ekosistemi dhe portali API me një ndërfaqe, ku përdoruesit janë të regjistruar, marrin informacion dhe të tjera. Na nevojitet të krijojmë një API Gateway të përshtatshëm dhe të besueshëm. Në proces, na nevojitet të sigurojmë
- regjistrimin,
- kontrollin e lidhjes me API,
- monitorimin e mënyrës se si përdoruesit përdorin sistemin përfundimtar,
- përllogaritjen e treguesve të biznesit.
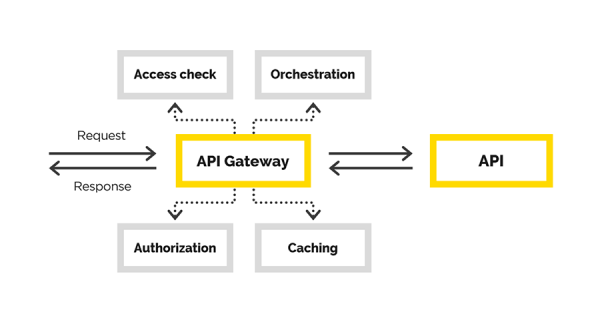
Në artikull do të flasim për përvojën tonë në krijimin e API Gateway, gjatë së cilës ne zgjidhëm detyrat e mëposhtme:
- autorizimi i përdoruesit,
- identifikimi i përdoruesit,
- modifikimi i kërkesës fillestare,
- proksimi i kërkesës,
- pasprocesimi i përgjigjes.
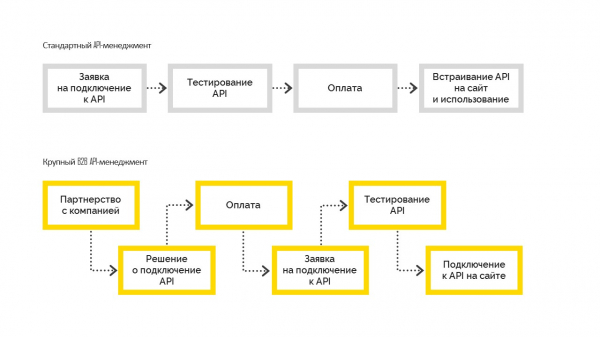
Ka dy lloje të menaxhimit të API:
1. Standardi, i cili funksionon në këtë mënyrë. Para se të lidhet, përdoruesi provon mundësitë, pastaj paguan dhe e integrojnë në faqen e tij. Shumica e herëve, kjo përdoret në bizneset e vogla dhe të mesme.
2. Menaxhimi i API për B2B të madh, ku kompania fillimisht merr një vendim biznesi për t'u lidhur, bëhet partner me një kontratë obligative, dhe më pas lidhet me API. Vetëm pasi të zgjidhin të gjitha formalitetet, kompania merr akses provë, kalon testimin dhe del në prodhim. Por kjo nuk është e mundur pa një vendim menaxherial për lidhjen.
Zgjidhja jonë
Në këtë pjesë do të flasim për krijimin e API Gateway.
Përdoruesit përfundimtarë të këtij gateway-i për API janë partnerët e klientit tonë. Për çdo një prej tyre, ne tashmë kemi kontratat e nevojshme. Na nevojitet vetëm të zgjerrojmë funksionalitetin, duke shënuar aksesin e dhënë në gateway. Për rrjedhojë, nevojitet një proces i kontrolluar për lidhjen dhe menaxhimin.
Sigurisht, mund të ishte e mundur të merrnim ndonjë zgjidhje të gatshme për zgjidhjen e problemit të menaxhimit të API dhe krijimin e API Gateway në veçanti. Për shembull, një e tillë mund të ishte. Nuk s'na përshtati, sepse në rastin tonë ne kishim tashmë një portal API dhe një ekosistem të madh të ndërtuar rreth tij. Të gjithë përdoruesit tashmë ishin regjistruar, ata e dinin se ku dhe si mund të merrnin informacionin që u nevojitej. Në portalin API tashmë ekzistonin ndërfaqet e nevojshme, ne vetëm na nevojitej API Gateway. Në fakt, për këtë u angazhuam në zhvillim.
Ajo që ne e quajmë API Gateway — është një lloj proksi. Kemi pasur përsëri një zgjedhje — mund të shkruajmë proksin tonë ose të zgjedhim diçka të gatshme. Në këtë rast, ne zgjodhëm rrugën e dytë dhe zgjodhëm kombinimin nginx+Lua. Pse? Na nevojitej një softuer i besueshëm, të testuar dhe që mbështet shkallëzimin. Nuk donim që pas përfundimit të implementimit të verifikonim si saktësinë e logjikës biznesore ashtu edhe funksionimin e proksit.
Çdo server web ka një pipeline të përpunimit të kërkesës. Në rastin e nginx, ai duket si më poshtë:
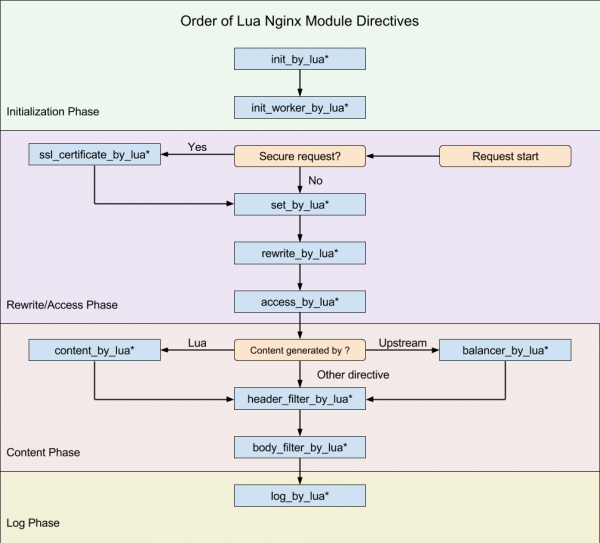
(skema nga )
Qëllimi ynë ishte të ishim të integruar në këtë pipeline në momentin kur mund të modifikojmë kërkesën origjinale.
Ne duam të krijojmë një proksi transparent, që kërkesa të mbetet funksionalisht ashtu siç erdhi. Ne vetëm kontrollojmë qasjen në API-në përfundimtare, ndihmojmë kërkesën të arrijë atje. Në rastin kur kërkesa ishte e papërshtatshme, gabimin duhet ta tregojë API përfundimtar, por jo ne. Arsyet e vetme përse mund të refuzojmë një kërkesë janë mungesa e qasjes për klientin.
Për nginx tashmë ekziston në . Lua — është një gjuhë skriptuese, është shumë e lehtë dhe e thjeshtë për t'u mësuar. Në këtë mënyrë, logjikën e nevojshme e realizuam me ndihmën e Lua.
Konfigurimi i nginx (analogjia e aplikacionit route), ku zhvillohet gjithë puna, është mjaft e kuptueshme. E veçanta këtu është direktiva e fundit — post_action.
location /middleware {
      more_clear_input_headers Accept-Encoding;
      lua_need_request_body on;
      rewrite_by_lua_file 'middleware/rewrite.lua';
      access_by_lua_file 'middleware/access.lua';
      proxy_pass https://someurl.com;
      body_filter_by_lua_file 'middleware/body_filter.lua';
      post_action /process_session;
}
Shikojmë se çfarë ndodh në këtë konfigurim:
more_clear_input_headers — pastron vlerën e kokave të specifikuara pas direktivës.
lua_need_request_body — rregullon nëse duhet të lexohet trupi origjinal i kërkesës para se të ekzekutohen direktivat rewrite/access/access_by_lua ose jo. Për default, nginx nuk e lexon trupin e kërkesës së klientit, dhe nëse ju nevojitet qasja në të, kjo direktivë duhet të jetë on.
rewrite_by_lua_file — rruga për skriptin që përshkruan logjikën për modifikimin e kërkesës
access_by_lua_file — rruga për skriptin që përshkruan logjikën, e cila kontrollon pranueshmërinë për burimin.
proxy_pass — url, nga i cili do të proksohet kërkesa.
body_filter_by_lua_file — rruga për skriptin që përshkruan logjikën për filtrimin e kërkesës para se t'i kthehet klientit.
Dhe, në fund, post_action — një direktivë zyrtare e pa dokumentuar, me ndihmën e së cilës mund të kryhen veprime të tjera pas dorëzimit të përgjigjes për klientin.
Më pas do të flasim hap pas hapi, si e zgjidhëm problemin tonë.
Autorizimi/identifikimi dhe modifikimi i kërkesës
Autorizimi
Ne krijuam autorizimin dhe identifikimin me ndihmën e qasjeve përmes certifikatës. Ka një certifikatë rrënjësore. Çdo klient të ri i porositësit i gjenerohet një certifikatë personale, me të cilën ai mund të ketë qasje në API. Kjo certifikatë konfigurohet në seksionin server të cilësimeve të nginx.
ssl on;
ssl_certificate /usr/local/openresty/nginx/ssl/cert.pem;
ssl_certificate_key /usr/local/openresty/nginx/ssl/cert.pem;
ssl_client_certificate /usr/local/openresty/nginx/ssl/ca.crt;
ssl_verify_client on;
Modifikimi
Një pyetje e drejtë mund të jetë: çfarë të bëjmë me klientin e certifikuar, nëse papritur duam ta çaktivizojmë atë nga sistemi? A duhet të rishqetësojmë certifikatën për të gjithë klientët e tjerë?
Kështu kaluam në detyrën tjetër — modifikimi i kërkesës origjinale. Kërkesa origjinale e klientit, në përgjithësi, nuk është e vlefshme për sistemin përfundimtar. Një nga detyrat është të shtoni në kërkesë pjesët e mungueshme për ta bërë atë të vlefshme. Çështja është që të dhënat e munguara janë të ndryshme për çdo klient. Ne dimë që klienti vjen te ne me një certifikatë, me të cilën mund të marrim një gjurmë dhe të nxjerrim nga baza të dhënat e nevojshme të klientit.
Nëse në ndonjë moment do të jetë e nevojshme të çaktivizohet klienti nga shërbimi ynë, të dhënat e tij do të fshihen nga baza dhe ai nuk do të mund të bëjë asgjë.
Puna me të dhënat e klientit
Na nevojitej të sigurojmë një disponueshmëri të lartë të zgjidhjes, veçanërisht për mënyrën se si marrim të dhënat e klientit. Vështirësia qëndron në faktin se burimi fillestar i këtyre të dhënave është një shërbim i jashtëm, i cili nuk garanton një funksionim të pandërprerë dhe një shpejtësi të mjaftueshme.
Prandaj na duhej të sigurojmë një disponueshmëri të lartë të të dhënave të klientëve. Si mjet zgjodhëm , i cili na ofron:
- qasje i shpejtë në të dhëna,
- mundësia për të organizuar një klaster nga disa node me të dhëna të replikueshme në node të ndryshme.
Ne zgjodhëm strategjinë më të thjeshtë për dërgimin e të dhënave në cache:
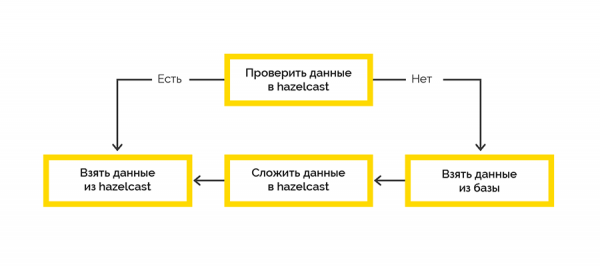
Bashkëpunimi me sistemin përfundimtar ndodh brenda sesioneve dhe ka një limit për numrin maksimal. Nëse klienti nuk e mbyll sesionin, këtë do ta bëjmë ne.
Të dhënat për sesionin e hapur vinë nga sistemi përfundimtar dhe fillimisht përpunohen anës Lua. Ne vendosëm të përdorim Hazelcast për të ruajtur këto të dhëna duke përdorur një job të shkruar në .NET. Më pas, me një periudhë të caktuar kontrollojmë të drejtën për jetë të sesioneve të hapura dhe mbyllim ato që janë skaduar.
Qasja në Hazelcast si nga Lua ashtu edhe nga .NET
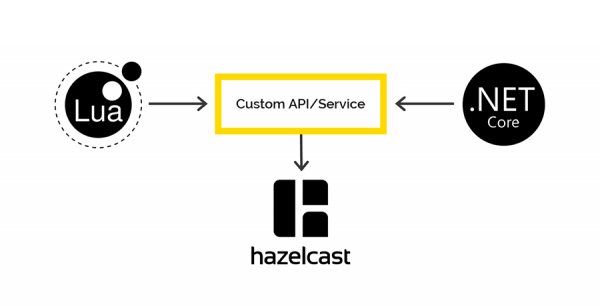
Nuk ka klientë për Lua për të punuar me Hazelcast, por Hazelcast ka një REST API, të cilin e përdorëm. Për .NET gjithashtu ka , përmes të cilit planifikuam të merrnim qasje në të dhënat e Hazelcast në anën e .NET. Por nuk doli ashtu.
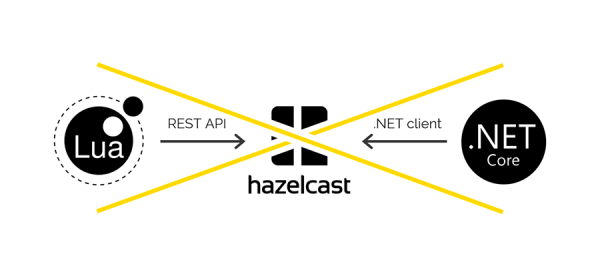
Kur ruajmë të dhënat përmes REST dhe nxjerrim përmes klientit .NET, përdoren serializues të ndryshëm. Prandaj, nuk është e mundur të vendosësh të dhëna përmes REST dhe të nxjerrësh përmes klientit .NET dhe anasjelltas.
Nëse do të ketë interes, do të flasim më shumë mbi këtë problem në një artikull të veçantë. Spoiler—në diagram.
Logimi dhe monitorimi
Standarti ynë korporativ për logimin përmes .NET është Serilog, të gjitha loget përfundojnë në Elasticsearch, analizën e bëjmë përmes Kibanës. Disa gjëra të ngjashme dëshironim të bënim edhe në këtë rast. E vetmja për të punuar me Elastic në Lua, që u gjet, u prish në kërkesën e parë. Kështu përdorëm Fluentd.
— një zgjidhje open source për të ofruar një shtresë të integruar logimi të aplikacionit. Lejon mbledhjen e logeve nga shtresa të ndryshme të aplikacionit dhe më pas t'i translante ato në një burim të vetëm.
API Gateway punon në K8S, prandaj vendosëm të shtonim një kontejner me fluentd në të njëjtin pod, për të shkruar loget në portin tcp të hapur të fluentd.
Ne gjithashtu hulumtuam se si do të veprojë fluentd nëse nuk do të kishte lidhje me Elasticsearch. Gjatë dy ditëve, kërkesat vazhdimisht përshkuan portin, loget dërgoheshin në fluentd, por IP Elastic ishte bllokuar nga fluentd. Pas rikthimit të lidhjes, fluentd transferoi gjithsej loget në Elastic.
Përfundim
Qasja e zgjedhur për realizimin na lejoi të dorëzojmë një produkt në funksionim në mjedisin e prodhimit brenda vetëm 2.5 muajve.
Nëse ndonjëherë do t'ju ndodhë të merret me këto gjëra, ne rekomandojmë që në radhë të parë të kuptoni qartë se çfarë problemi po zgjidhni dhe çfarë burimesh keni tashmë. Jini të kujdesshëm ndaj vështirësive të integrimit me sistemet ekzistuese të menaxhimit të API-ve.
Kuptoni për vete se çfarë saktësisht po planifikoni të zhvilloni — vetëm logjikën e biznesit për përpunimin e kërkesave apo, siç mund të kishte ndodhur në rastin tonë, një proxy të plotë. Mos harroni se gjithçka që bëni vetë duhet të testohet me kujdes më pas.
Burimi: habr.com
