

Së fundi ndava në organizatën tonë. Në komentet u ngrit një çështje e rëndësishme mbi sigurinë informacionit të zgjidhjeve harduerike USB over IP, që gjithashtu na shqetëson.
Pra, fillimisht le të përcaktojmë kushtet fillestare.
- Një numër i madh çelësash të mbrojtjes elektronike.
- Nevojitet akses në to nga vende të ndryshme gjeografike.
- Kemi parasysh vetëm zgjidhjet harduerike USB over IP dhe përpiqemi ta sigurojmë këtë zgjidhje duke marrë masa të tjera organizative dhe teknike (nuk po shqyrtojmë alternativa për momentin).
- Në kuadër të artikullit nuk do të përshkruaj plotësisht modelet e kërcënimeve që po shqyrtojmë (shumë mund të shihen në ), por do të ndalem në dy pika në mënyrë të përmbledhur. Ngrijmë jashtë modelit inxhinierinë sociale dhe veprimet e paligjshme të vetë përdoruesve. Po shqyrtojmë mundësitë e qasjes së paautorizuar në pajisjet USB nga ndonjë prej rrjeteve pa pasur të dhënat e zakonshme të hyrjes.
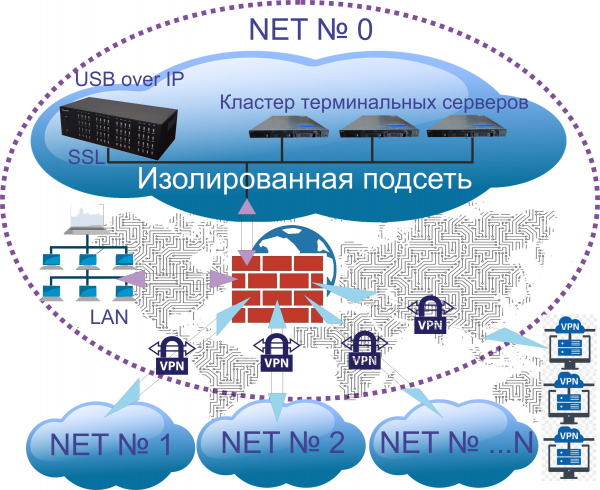
Për të siguruar sigurinë e aksesit në pajisjet USB janë marrë masa organizative dhe teknike:
1. Masa organizative të sigurisë.
Një koncentrator i menaxhuar USB over IP është instaluar në një kabinet serveri që mbyllet mirë me çelës. Aksesi fizik në të është i organizuar (skanimi i hyrjes në ambient, mbikqyrja me kamera, çelësat dhe të drejtat e aksesit janë në duar të një rrethi të kufizuar personash).
Të gjitha pajisjet USB që përdoren në organizatë janë ndarë përafërsisht në 3 grupe:
- Kritike. Certifikatat financiare elektronike – përdoren në përputhje me rekomandimet e bankave (jo përmes USB over IP)
- Të rëndësishme. Certifikatat elektronike për tregjet, shërbimet, EDI, raportimin etj., një grup çelësh për programin - përdoren me aplikimin e koncentratorit të menaxhuar USB over IP.
- Jo kritike. Një grup çelësh për programin, kamera, disa USB flash dhe disqe me informacion jo kritik, modemë USB - përdoren me aplikimin e koncentratorit të menaxhuar USB over IP.
2. Masa teknike të sigurisë.
Qasja në rrjet në koncentratorin e menaxhuar USB over IP ofrohet vetëm brenda një nënrrjeti të izoluara. Aksesi në nënrrjetin e izoluara ofrohet:
- nga ferma e serverëve terminallë
- nëpërmjet VPN (certifikata dhe fjalëkalimi) për një numër të kufizuar kompjuterësh dhe laptopësh, përmes VPN atyre u jepen adresat e përhershme,
- përmes tunelëve VPN që lidhin zyra regjionale.
Në koncentratorin e menaxhuar USB over IP DistKontrolUSB janë konfiguruar funksionet përmes mjeteve të tij standarde:
- Për të aksesuar pajisjet USB të koncentratorit USB over IP përdoret enkriptimi (enkryptimi SSL është i aktivizuar në koncentrator), megjithatë mund të jetë tashmë e tepërt.
- Është konfiguruar "kufizimi i aksesit në pajisjet USB në bazë të adresës IP". Sipas adresës IP, përdoruesi jepet ose jo qasje në pajisjet USB të caktuara.
- Është konfiguruar "Kufizimi i aksesit në portin USB me emrin e përdoruesit dhe fjalëkalimin". Pra, përdoruesve u janë caktuar të drejtat për të aksesuar pajisjet USB.
- "Kufizimi i aksesit në pajisjen USB me emrin e përdoruesit dhe fjalëkalimin" vendosëm të mos e përdorim, pasi të gjithë çelësat USB janë lidhur në mënyrë stacionare me concentratorin USB over IP dhe nuk zhvendosen nga porta në portë. Për ne është më logjike të ofrojmë qasje në përdoruesit me portin USB ku është instaluar për një kohë të gjatë pajisja USB.
- Fizikisht aktivizimi dhe çaktivizimi i porteve USB bëhet:
- Për çelësat e softuerit dhe EDO - me ndihmën e planifikuesit të detyrave dhe detyrave të caktuara në concentrator (një grup çelësash janë programuar për aktivizim në 9:00 dhe çaktivizim në 18:00, një grup tjetër nga 13:00 deri në 16:00);
- Për çelësat nga tregjet dhe një numër softueresh – nga përdoruesit me leje përmes ndërfaqes WEB;
- Kamerat, një sërë flash drive dhe disqesh me informacion jo kritik – janë aktivizuar gjithmonë.
Supozojmë se kjo organizim i aksesit në pajisjet USB siguron përdorimin e sigurt të tyre:
- nga zyra regjionale (me kusht NET №1 …… NET № N),
- për një grup të kufizuar kompjuterësh dhe laptopësh që lidhen me pajisjet USB përmes rrjetit global,
- për përdoruesit që janë publikuar në serverët terminal të aplikacioneve.
Në komentet do të donim të dëgjonim masa konkrete praktike që rrisin sigurinë informative të ofrimit të aksesit global në pajisjet USB.
Burimi: habr.com
