

Mirë se vini në leksionin e 8-të. Ky leksion është shumë i rëndësishëm, sepse pas përfundimit do të jeni në gjendje të konfiguroni daljen në internet për përdoruesit tuaj! Duhet ta pranoj se shumë njerëz e mbyllin konfigurimin këtu 🙂 Por ne nuk jemi nga ata! Dhe na presin shumë gjëra interesante përpara. Tani, le të kalojmë në temën e leksionit tonë.
Siç e keni kuptuar, sot do të flasim për NAT-in. Jam i sigurt që të gjithë ata që po e shikojnë këtë leksion e dinë se çfarë është NAT. Prandaj, nuk do ta shqyrtojmë në detaje se si funksionon. Do të përsëris edhe një herë se NAT është një teknologji e adresimit që u shpik për të kursyer "adresat e bardha", domethënë adresat publike (ata adresat që rruhen në rrjetin e Internetit).
Në leksionin e mëparshëm, ndoshta keni vënë re se NAT bën pjesë në politikat e Kontrollit të Qasjes. Kjo është shumë logjike. Në SmartConsole, cilësimet e NAT-it janë të grupuara në një skedë të veçantë. Sot do të hedhim një sy atje patjetër. Në tërësi, në këtë leksion do të diskutojmë llojet e NAT-it, do të konfigurojmë daljen në Internet dhe do të shqyrtojmë një shembull klasik të port forwarding. Pra, funksionaliteti që shpesh përdoret në kompani. Le të fillojmë.
Dy mënyra për të konfiguruar NAT-in
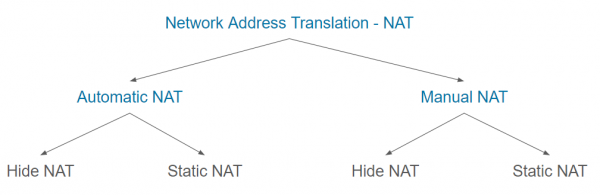
Check Point mb supporton dy mënyra për të konfiguruar NAT-in: NAT i Automatizuar dhe NAT Manual. Për secilën nga këto mënyra ka dy lloje adresimi: NAT i Fshehur dhe NAT Statik. Në përgjithësi, kjo duket kështu në këtë imazh:
E kuptoj që ndoshta tani gjithçka duket shumë e komplikuar, prandaj le të shqyrtojmë secilin lloj pak më në detaje.
NAT i Automatizuar
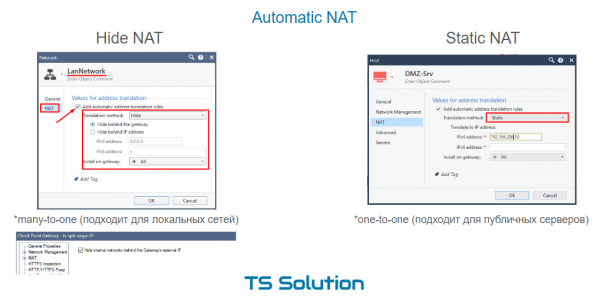
Kjo është mënyra më e shpejtë dhe më e thjeshtë. Konfigurimi i NAT-it bëhet thjesht me dy klikime. E gjithë ajo që duhet të bëni është të hapni pronat e objektit përkatës (qoftë gateway, network, host etj.), të kaloni në skedën NAT dhe të vini shenjën "Shto rregulla automatike të adresave". Këtu do të shihni fushën – metoda e adresimit. Siç u tha më sipër, ka dy.
1. NAT i Automatizuar i Fshehur
Nga defakti, kjo është Fshehur. Domethënë, në këtë rast, rrjeti ynë do të "fshihet" pas ndonjë adresse publike. Në këtë rast, adresa mund të merret nga ndërfaqja e jashtme të portës, ose mund të përcaktoni një tjetër. Ky lloj NAT-i shpesh quhet dinamik ose shumë në një, sepse disa adresa të brendshme transmetohen në një adresë të jashtme. Natyrisht, kjo është e mundur përmes përdorimit të porteve të ndryshme gjatë transmetimit. Hide NAT funksionon vetëm në një drejtim (nga brenda në jashtë) dhe është ideal për rrjetet lokale kur thjesht duhet të sigurohet dalje në Internet. Nëse trafiku inicizohet nga rrjeti i jashtëm, atëherë NAT natyrisht nuk do të funksionojë. Kështu, si përfundim, kemi një mbrojtje shtesë për rrjetet e brendshme.
2. NAT-i Statik Automatik
Hide NAT është shumë i mirë, por ndoshta ju nevojitet të siguroheni qasje nga rrjeti i jashtëm në ndonjë server të brendshëm. Për shembull, për një server DMZ, siç është rasti ynë. Në këtë rast, NAT-i Statik mund të na ndihmojë. Konfigurohet gjithashtu mjaft lehtë. Mjafton që në pronat e objektit të ndryshoni metodën e transmetimit në Statik dhe të specifikoni adresën IP publike që do të përdoret për NAT-in (shihni imazhin më sipër). Kështu, nëse dikush nga rrjeti i jashtëm i drejtohet kësaj adrese (në çdo port!), kërkesa do të dërgohet në serverin me adresën IP të brendshme. Në të njëjtën kohë, nëse vetë serveri del në Internet, atëherë adresa e tij IP gjithashtu do të ndryshohet në adresën që ne kemi treguar. Pra, kjo është NAT në të dy drejtimet. Njëherë tjetër e quajnë një-për-një dhe ndonjëherë përdoret për serverat publikë. Pse “ndonjëherë”? Sepse ka një disavantazh të madh — adresa IP publike zë vendin e plotë (të gjitha portet). Nuk mund të përdorni një adresë publike për servera të ndryshëm të brendshëm (me porte të ndryshme). Për shembull, HTTP, FTP, SSH, SMTP etj. Këtë problem mund ta zgjidhë Manual NAT.
NAT Manual
Veçoria e Manual NAT është se është e nevojshme të krijoni vetë rregullat e transmetimit. Në atë skedë NAT në Politikat e Kontrollit të Qasjes. Në të njëjtën kohë, Manual NAT lejon krijimin e rregullave më të komplikuara të transmetimit. Ju janë të disponueshme fushat si: Burimi Origjinal, Destinacioni Origjinal, Shërbimet Origjinale, Burimi i Transmetuar, Destinacioni i Transmetuar, Shërbimet e Transmetuara.
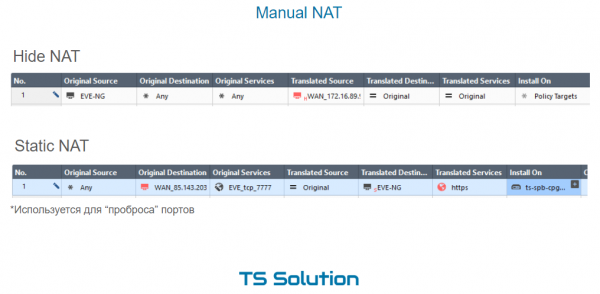
Këtu gjithashtu janë të mundshme dy tipe NAT-i — Hide dhe Statik.
1. Manual Hide NAT
Hide NAT në këtë rast mund të përdoret në situata të ndryshme. Disa shembuj:
- Kur drejtoheni në ndonjë burim specifik nga rrjeti lokal, dëshironi të përdorni një adresë tjetër për transmetimin (ndryshe nga ajo që përdoret për të gjitha rastet e tjera).
- Në rrjetin lokal ka një numër të madh kompjuterësh. Automatic Hide NAT këtu nuk do të përshtatet, pasi me këtë konfigurim është e mundur të caktohet vetëm një adresë IP publike, pas së cilës do të "fshihen" kompjuterët. Portat për translacion mund të mos mjaftojnë. Janë, siç e mbani mend, pak më shumë se 65 mijë. Në të njëjtën kohë, çdo kompjuter mund të gjenerojë qindra seanca. Manual Hide NAT lejon që në fushën Translated Source të caktohet një grup adresash publike. adresa IP. Kështu duke rritur numrin e mundshëm të NAT-translacionëve.
2. Manual Static NAT
Static NAT përdoret shumë më shpesh kur krijohen rregullat e translacionit manualisht. Një shembull klasik - forward port. Rasti kur nga rrjeti i jashtëm drejtohen në një adresë IP publike (e cila mund t'i përkasë një gateway) përmes një porti të caktuar dhe kërkesa translacohet në një burim të brendshëm. Në punimin tonë laboratorik, do të forward-ojmë portin 80 në serverin DMZ.
Video mësim
Qëndroni të lidhur për më shumë dhe bashkohuni me kanalin tonë të 🙂
Burimi: habr.com
