

Toolkit-i testerit fillestar: paraqitni një përmbledhje të shkurtër të mjeteve kryesore që do të jenë të dobishme gjatë testimit të penetrimit në rrjetin e brendshëm. Këto mjete tashmë përdoren aktivisht nga një gamë të gjerë specialistësh, prandaj është e dobishme që të njihni mundësitë e tyre dhe të zotëroni ato në mënyrë të përsosur.
Përmbajtja:
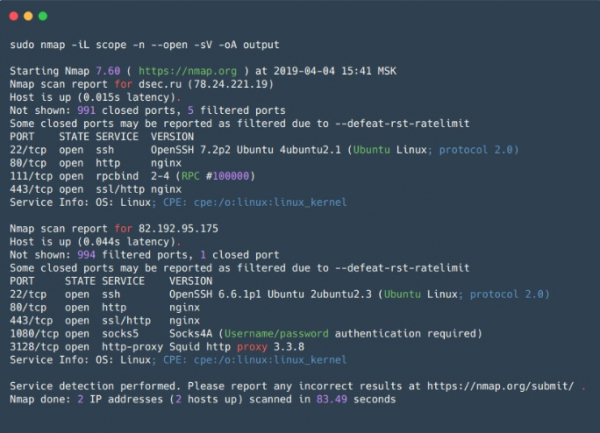
Nmap
Nmap është një utilitar me burim të hapur për skanimin e rrjeteve dhe është një nga mjetet më të njohura në komunitetin e sigurisë dhe administratës së sistemeve. Ai përdoret kryesisht për skanimin e porteve, por ka gjithashtu një sërë funksionesh të dobishme, duke e bërë Nmap një super-komandant për hulumtimin e rrjeteve.
Përveç kontrollimit të porteve të hapura/ të mbyllura, Nmap mund të identifikojë shërbimin që po dëgjon në portin e hapur dhe versionin e tij, dhe ndonjëherë ndihmon në përcaktimin e sistemit operativ. Nmap ka mbështetje për skriptet e skanimit (NSE — Nmap Scripting Engine). Me përdorimin e skripteve, është e mundur të kontrolloni vulnerabilitetet për shërbime të ndryshme (nëse, sigurisht, ekziston një skript për to, ose gjithmonë mund të shkruani të tuajin) ose të provoni të zgjidhni fjalëkalimet për shërbime të ndryshme.
Kështu, Nmap lejon që të përgatitet një hartë e detajuar e rrjetit, për të marrë sa më shumë informacion rreth shërbimeve të aktivizuara në hostet në rrjet, si dhe për të kontrolluar parandalueshëm disa vulnerabilitete. Nmap gjithashtu ka konfigurime të fleksibla skanimi, është e mundur të konfigurohet shpejtësia e skanimit, numri i fazave, numri i grupeve për skanimin, etj.
E përshtatshme për skanimin e rrjeteve të vogla dhe e pazëvendësueshme për skanimin e pjesshëm të hosteve të veçantë.
Avantazhet:
- Punon shpejt me një gamë të vogël hostesh;
- Fleksibiliteti i konfigurimeve — mund të kombinoni opsionet në një mënyrë që të merrni informacione sa më informative në një kohë të pranueshme;
- Skanimi paralel — lista e hosteve të synuar ndahet në grupe, dhe pastaj çdo grup skanohet me rend, brenda grupit përdoret skanimi paralel. Megjithatë, ndarja në grupe është një disavantazh i vogël (shih më poshtë);
- Setet e paracaktuara të skripteve për detyra të ndryshme — mund të mos e humbni shumë kohë në gjetjen e skripteve specifike, por të tregoni grupe skriptesh;
- Shfaqja e rezultateve — 5 formate të ndryshme, përfshirë XML, i cili mund të importohet në mjete të tjera;
Disavantazhet:
- Skandimi i grupit të hosteve - informacioni mbi ndonjë host nuk është i disponueshëm derisa të përfundojë skandimi i të gjithë grupit. Kjo zgjidhet duke vendosur në opsione madhësinë maksimale të grupit dhe intervalin maksimaal të kohës gjatë të cilit do të pritet përgjigja për kërkesën, para se të ndërpriten përpjekjet ose të kryhet një tjetër;
- Gjatë skanimit, Nmap dërgon paketat SYN në portin e synuar dhe pret ndonjë paketë përgjigjeje ose kalimin e kohës, në rast se nuk ka përgjigje. Kjo ndikon negativisht në performancën e skanerit në tërësi, krahasuar me skanerat asinkronë (p.sh., zmap ose masscan);
- Gjatë skanimit të rrjeteve të mëdha duke përdorur flamujt për të përshpejtuar skanimin (—min-rate, —min-parallelism) mund të japë rezultate false-negative, duke lënë jashtë portet e hapura në host. Gjithashtu, duhet të përdoren këto opsione me kujdes, duke marrë parasysh se një paketë e madhe mund të çojë në një DoS të paqëllimshëm.
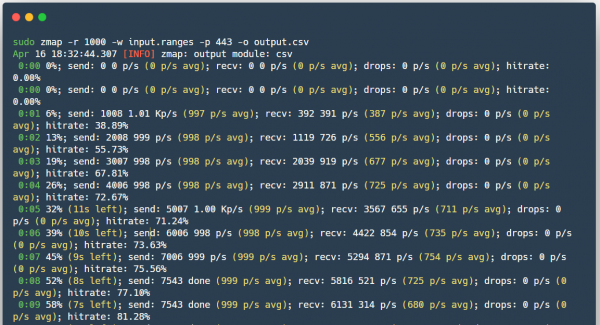
Zmap
(mos ngatërroni me ZenMap) - gjithashtu është një skaner me burim të hapur, krijuar si një alternativë më të shpejtë për Nmap.
Në ndryshim nga nmap - Zmap gjatë dërgimit të paketave SYN nuk pret që përgjigjja të kthehet, por vazhdon skanimin, duke pritur përgjigjet nga të gjithë hostet, kështu që në thelb nuk mbështet gjendjen e lidhjes. Kur përgjigjia për paketën SYN arrin, Zmap me përmbajtjen e paketës kupton cilin port dhe në cilin host është hapur. Për më tepër, Zmap dërgon vetëm një paketë SYN në portin e skanuar. Gjithashtu ka mundësinë e përdorimit të PF_RING për skanimin e shpejtë të rrjeteve të mëdha, nëse ndonjëherë keni në duar një ndërfaqe 10-gigabitësh dhe një kartë rrjeti të përshtatshme.
Avantazhet:
- Shpejtësia e skanimit;
- Zmap gjeneron frame Ethernet duke anashkaluar stekën sistemike TCP/IP;
- Mundësia e përdorimit të PF_RING;
- ZMap randomizon objektivat për shpërndarjen e barabartë të ngarkesës në anën e skanuar;
- Mundësia e integrimit me ZGrab (instrument për mbledhjen e informacionit mbi shërbimet në nivelin aplikativ L7).
Disavantazhet:
- Mund të shkaktojë një pezullim të shërbimit të pajisjeve rrjetësore, për shembull, të nxjerrë jashtë funksionit ruterat e ndërmjetëm, megjithëse ngarkesa është e shpërndarë, pasi të gjitha paketat do të kalojnë përmes një ruteriku.
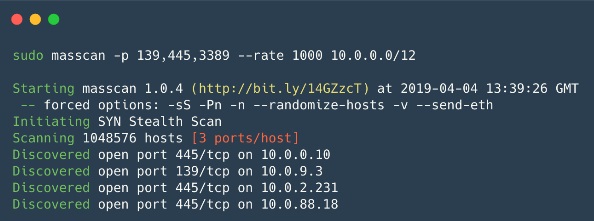
Masscan
— e çuditshme, por gjithashtu është një skaner me burim të hapur, i krijuar me një qëllim — për të skanuar Internetin edhe më shpejt (më pak se 6 minuta me shpejtësi ~10 milion paketash/s). Në thelb punon pothuajse si Zmap, vetëm edhe më shpejt.
Avantazhet:
- Sintaksia është e ngjashme me Nmap, dhe gjithashtu programi mbështet disa mundësi të përputhshme me Nmap.
- Shpejtësia e punës — një nga skaneret më të shpejtë asinkronë.
- Mekanizmi fleksibël i skanimit — rikthimi i skanimit të ndërprerë, shpërndarja e ngarkesës në disa pajisje (ashtu si te Zmap).
Disavantazhet:
- Njëlloj si me Zmap, ngarkesa në vetë rrjetin është jashtëzakonisht e lartë, gjë që mund të çojë në DoS.
- Në mënyrë të paracaktuar, nuk ka mundësi për të skanuar në nivelin e aplikacionit L7.
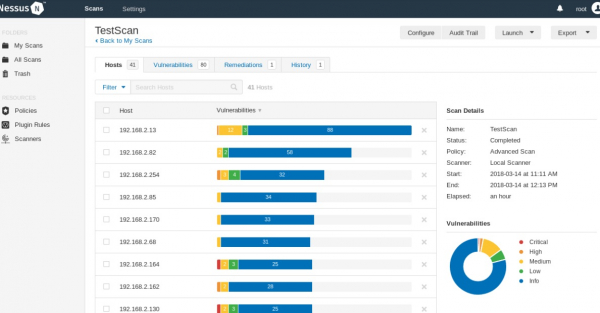
Nessus
— një skaner për automatikisht verifikimin dhe zbulimin e vulnerabiliteteve të njohura në sistem. Kodi burimor është i mbyllur, ekziston një version falas Nessus Home, i cili lejon skanimin deri në 16 adresa IP me të njëjtën shpejtësi dhe analizë të detajuar si në versionin e paguar.
Ajo është në gjendje të identifikojë versione të cenueshme të shërbimeve ose serverëve, të zbulojë gabime në konfigurimin e sistemit, dhe të kryejë bruteforce për fjalëkalimet e fjalëve. Mund të përdoret për të përcaktuar saktësinë e cilësimeve të shërbimeve (posta, azhurnimet, etj.), si dhe gjatë përgatitjes për auditimin PCI DSS. Për më tepër, në Nessus mund të jepen akreditime për host (SSH ose llogari domene në Active Directory) dhe skaneri do të ketë qasje në hostin dhe do të kryejë kontrollime direkt në të, kjo opsion quhet skanimi i akreditimeve. E mira për kompanitë që kryejnë auditime të rrjeteve të tyre.
Avantazhet:
- Skenarë të veçantë për çdo vulnerabilitet, baza e të cilave përditësohet vazhdimisht.
- Shfaqja e rezultateve — tekst i thjeshtë, XML, HTML dhe LaTeX.
- API Nessus — lejon automatizimin e proceseve të skanimit dhe marrjen e rezultateve.
- Skanimi i Akreditimeve, mund të përdoren akreditime Windows ose Linux për të kontrolluar azhurnimet ose vulnerabilitetet e tjera.
- Mundësia për të shkruar module të sigurisë të integruara — skaneri ka një gjuhë skenari të vetin NASL (Nessus Attack Scripting Language).
- Mund të caktoni kohën për skanim të rregullt të rrjetit lokal — kështu Shërbimi i Sigurisë së Informacionit do të jetë në dijeni të të gjitha ndryshimeve në konfigurimin e sigurisë, shfaqjes së hosteve të rinj dhe përdorimit të fjalëkalimeve të zakonshme ose fjalëkalimeve të paracaktuara.
Disavantazhet:
- Mund të ketë ndërprerje në punën e sistemeve të skanuara - me opsionin e sigurtë të çaktivizuar duhet të punoni me kujdes;
- Versioni që lejon përdorim komercial nuk është falas.
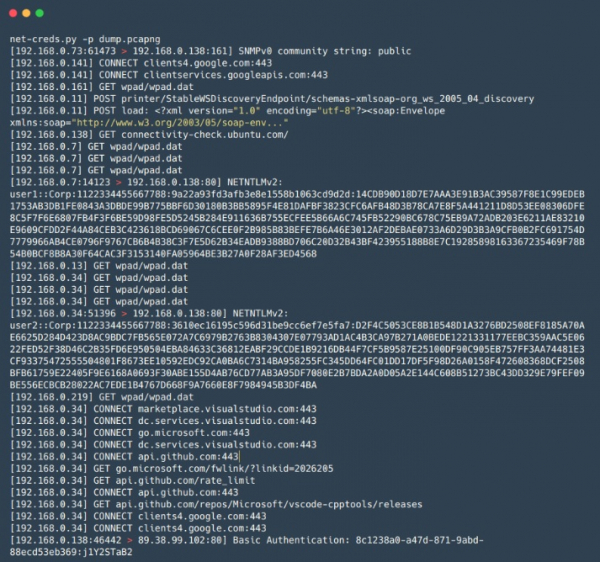
Net-Creds
— një mjet në gjuhën Python për grumbullimin e fjalëkalimeve dhe hash-eve, si dhe informacion tjetër, për shembull, URL-të e vizituara, skedarët e ngitur dhe informacion tjetër nga trafiku, si në kohë reale gjatë kryerjes së një sulmi MiTM, ashtu edhe nga skedarët PCAP të ruajtur paraprakisht. Përshtatet për analizën e shpejtë dhe sipërfaqësore të sasisë së madhe të trafikut, për shembull, gjatë sulmeve të MiTM në rrjet, kur koha është e kufizuar dhe analiza manuale me Wireshark kërkon shumë kohë.
Avantazhet:
- Identifikimi i shërbimeve është i bazuar në analizën e pakove në vend të përcaktimit të shërbimit sipas numrit të portit të përdorur;
- I lehtë për t'u përdorur;
- Një gamë të gjerë të të dhënave të nxjerra - përfshirë identifikuesit dhe fjalëkalimet për FTP, POP, IMAP, SMTP, protokollet NTLMv1/v2, si dhe informacion nga kërkesat HTTP, për shembull, formularet e login dhe basic auth;
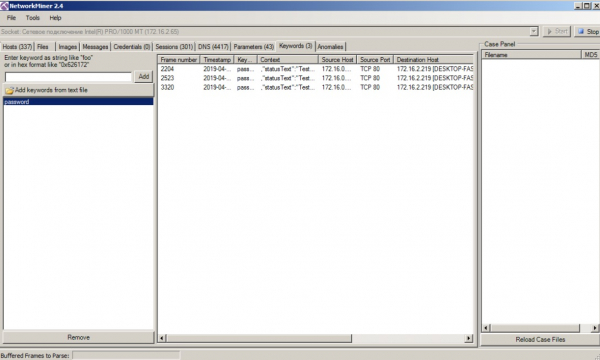
network-miner
— analog i Net-Creds sipas parimit të funksionimit, megjithatë ka një funksionalitet më të madh, për shembull, ka mundësinë e nxjerrjes së skedarëve të transferuar përmes protokolleve SMB. Ashtu si Net-Creds, është i përshtatshëm kur nevojitet të analizohet shpejt një sasi e madhe trafiku. Po ashtu ka një ndërfaqe grafike të përshtatshme.
Avantazhet:
- Ndërfaqja grafike;
- Vizualizimi dhe klasifikimi i të dhënave në grupe - thjeshton analizën e trafikut dhe e bën atë të shpejtë.
Disavantazhet:
- Versioni i demo ka disa funksione të kufizuara.
mitm6
— një mjet për kryerjen e sulmeve në IPv6 (sulmi SLAAC). IPv6 është prioritet në sistemin operativ Windows (në përgjithësi, dhe në sistemet e tjera gjithashtu), dhe në konfigurimin e paracaktuar, ndërfaqja IPv6 është e aktivizuar, kjo lejon sulmuesin të vendosë serverin e tij DNS për viktimën, duke përdorur paketat Router Advertisement, pas së cilës sulmuesi merr mundësinë të ndrrojë DNS-in e viktimës. Përshtatet në mënyrë të shkëlqyer për kryerjen e sulmeve Relay së bashku me utilitarin ntlmrelayx, që lejon sulmimin e rrjeteve Windows.
Avantazhet:
- Funksionon shkëlqyer në shumë rrjete për shkak të konfigurimeve standarde të hosteve dhe rrjeteve Windows;
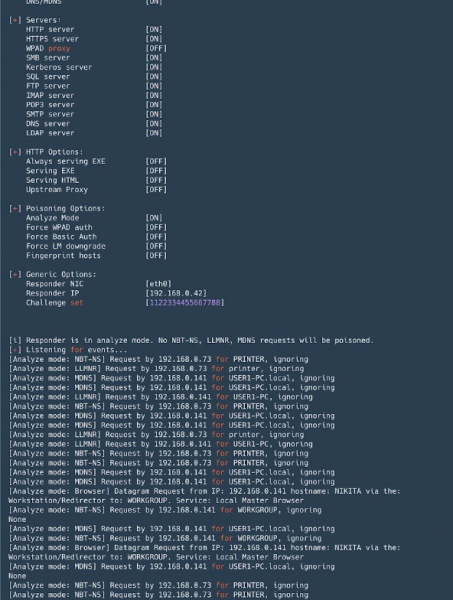
Responder
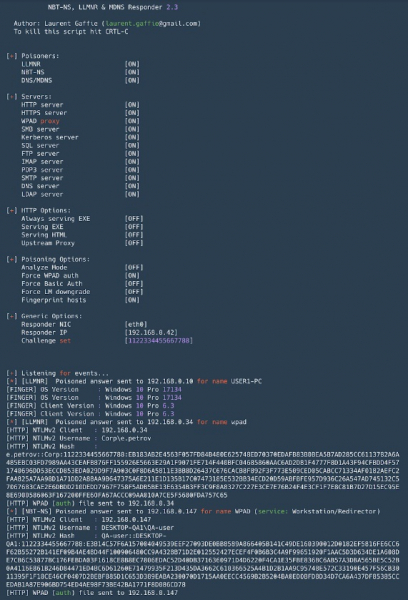
— një mjet për spufimin e protokolleve të emërimit të transmetimeve (LLMNR, NetBIOS, MDNS). Një mjet i pazëvendësueshëm në rrjetet Active Directory. Përveç spufimit, ai di të kapë NTLM-autentikimin, me një paketë gjithashtu shkon një grup mjetesh për grumbullimin e informacionit dhe realizimin e sulmeve NTLM-Relay.
Avantazhet:
- Në mënyrë default, ngre shumë servera me mbështetje për autentifikimin NTLM: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Lejon zëvendësimin e DNS në rastin e sulmeve MITM (ARP spoofing dhe të tjera);
- Identifikimi i hosteve që kanë bërë kërkesë të përhapur;
- Analiza e modit — për vëzhgim pasiv të kërkesave;
- Formati i hash-eve të kapura gjatë autentifikimit NTLM është kompatibel me John the Ripper dhe Hashcat.
Disavantazhet:
- Kur ekzekutohet në Windows, lidhja e portit 445 (SMB) ka disa vështirësi (kërkon ndalimin e shërbimeve përkatëse dhe ri-ngarkimin);
Evil_Foca
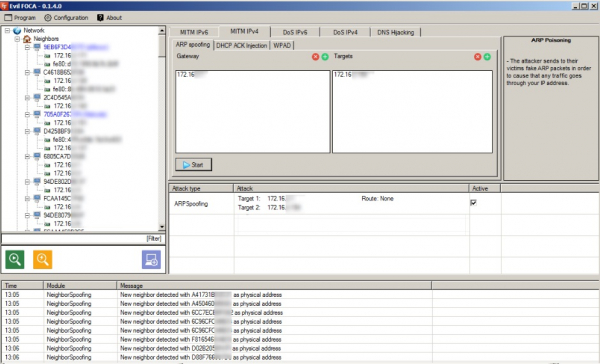
— një mjet për kontrollin e sulmeve të ndryshme në rrjetet IPv4 dhe IPv6. Skanohet rrjeti lokal, duke identifikuar pajisjet, routerët dhe ndërfaqet e tyre rrjetore, dhe më pas është e mundur të kryhen sulme të ndryshme ndaj pjesëmarrësve në rrjet.
Avantazhet:
- I dobishëm për kryerjen e sulmeve MITM (ARP spoofing, injeksione DHCP ACK, sulmi SLAAC, DHCP spoofing);
- Mund të kryhen sulme DoS — me ARP spoofing për rrjetet IPv4, me SLAAC DoS në rrjetet IPv6;
- Mund të realizohet DNS hijacking;
- I thjeshtë për t'u përdorur, me një ndërfaqe grafike të përshtatshme.
Disavantazhet:
- Punon vetëm në Windows.
Bettercap
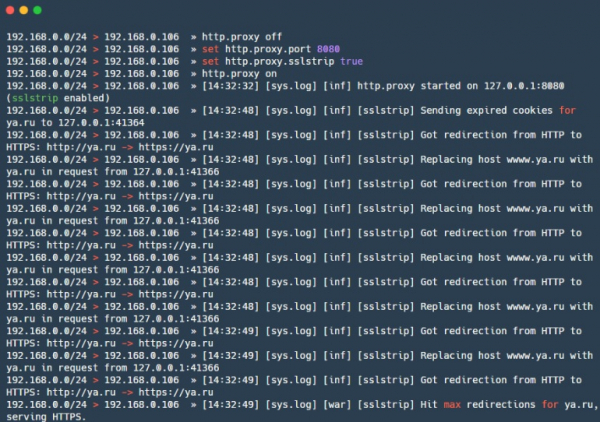
— një framework i fuqishëm për analizimin dhe sulmin e rrjeteve, i cili gjithashtu përfshin sulme ndaj rrjeteve pa tel, BLE (bluetooth low energy) dhe sulme MouseJack ndaj pajisjeve HID pa tel. Përveç kësaj, përmban funksionalitet për mbledhjen e informacionit nga trafik (analog me net-creds). Në përgjithësi, një thikë zvicerane (all in one). Së fundmi, gjithashtu ka .
Avantazhet:
- Sniffer i kredencialeve — mund të kapë URL-të e vizituara dhe hostet HTTPS, autentikimin HTTP, kredencialet për shumë protokolle të ndryshme;
- Më shumë sulme MITM të integruara;
- Proxy transparent HTTP(S) modular — mund të menaxhojë trafikun sipas nevojave;
- Server HTTP të integruar;
- Mbështetje për caplets — skedarë që lejojnë përshkrimin e sulmeve komplekse dhe të automatizuara me një gjuhë skenari.
Disavantazhet:
- Disa module — për shembull, ble.enum — pjesërisht nuk mbështeten në macOS dhe Windows, disa janë të dizajnuara vetëm për Linux — packet.proxy.
gateway_finder
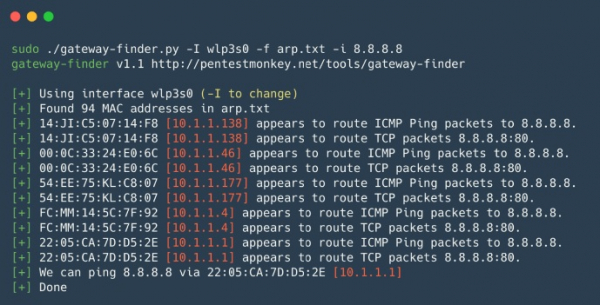
— një skenar në Python që ndihmon në identifikimin e mundshëm të gateway-ëve në rrjet. I përshtatshëm për kontrollin e segmentimit ose kërkimin e hosteve që mund të rutejnë në subnetin e nevojshëm ose në Internet. I përshtatshëm për testet e brendshme të penetrimit, kur është e nevojshme të kontrollohet shpejt nëse ekzistojnë rrugë të paautorizuara ose rrugë ndaj rrjeteve të tjera lokale të brendshme.
Avantazhet:
- E lehtë për t'u përdorur dhe për ta personalizuar.
mitmproxy
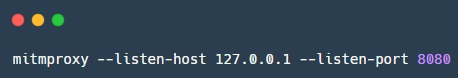
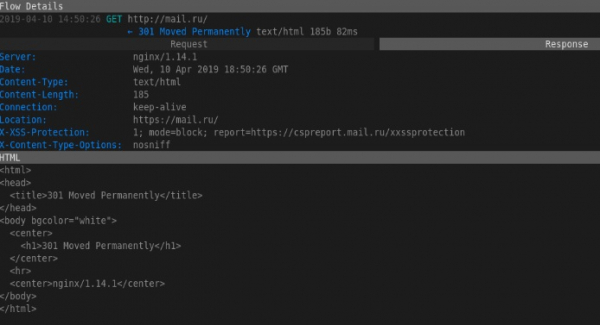
— një mjet opensource për analizimin e trafikut të mbrojtur me SSL/TLS. mitmproxy është i përshtatshëm për kapjen dhe modifikimin e trafikut të mbrojtur, natyrisht me disa rezerva; mjeti nuk kryen sulme për dekapsulimin e SSL/TLS. Përdoret kur është e nevojshme të kapet dhe të registrohen ndryshimet në trafik të mbrojtur me SSL/TLS. Konsiston në Mitmproxy — për proksimin e trafikut, mitmdump — i ngjashëm me tcpdump, por për trafik HTTP(S), dhe mitmweb — ndërfaqen web për Mitmproxy.
Avantazhet:
- Punon me protokolle të ndryshme dhe gjithashtu mbështet modifikimin e formateve të ndryshme, nga HTML deri në Protobuf;
- API për Python — lejon të shkruani skripta për detyra të pazakonta;
- Mund të punojë në mënyrë transparente si proksi me kapjen e trafikut.
Disavantazhet:
- Formati i dump-it nuk është i pajtueshëm me asgjë — e vështirë për të përdorur grep, duhet të shkruani skripta;
SIET
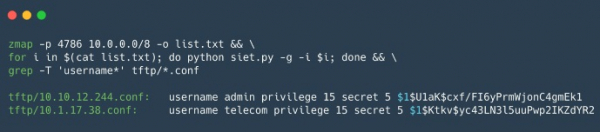
— një mjet për shfrytëzimin e mundësive të protokollit Cisco Smart Install. Është e mundur të merrni dhe të modifikoni konfigurimin, si dhe të kapni kontrollin mbi pajisjen Cisco. Nëse keni arritur të merrni konfiguracionin e pajisjes Cisco, mund ta kontrolloni atë me anë të , ky mjet është i dobishëm për analizimin e sigurisë së konfiguracionit të pajisjeve Cisco.
Avantazhet:
Përdorimi i protokollit Cisco Smart Install lejon:
- Të ndryshoni adresën e serverit tftp në pajisjen klient, duke dërguar një paketë TCP të deformuar;
- Të kopjoni skedarin e konfiguracionit të pajisjes;
- Të zëvendësoni konfigurimin e pajisjes, për shembull, duke shtuar një përdorues të ri;
- Të përditësoni imazhin e iOS në pajisje;
- Të kryeni një grup komandash të rastësishme në pajisje. Kjo është një veçori e re që funksionon vetëm në versionet 3.6.0E dhe 15.2 (2) E iOS;
Disavantazhet:
- Punon me një numër të kufizuar pajisjesh Cisco, gjithashtu kërkohet një IP "e bardhë" për të marrë përgjigje nga pajisja, ose duhet të jeni në të njëjtën rrjet me pajisjen;
yersinia
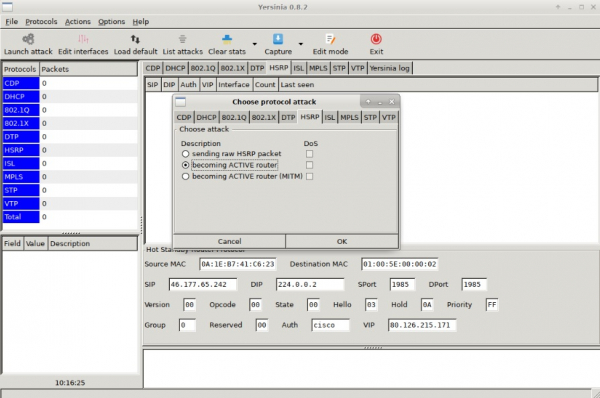
— një kornizë për sulme L2, krijuar për të shfrytëzuar dobësitë e sigurisë në protokollet e ndryshme rrjet L2.
Avantazhet:
- Lejon të kryhen sulme ndaj protokolleve STP, CDP, DTP, DHCP, HSRP, VTP dhe të tjera.
Disavantazhet:
- Nuk ka një ndërfaqe shumë të rehatshme.
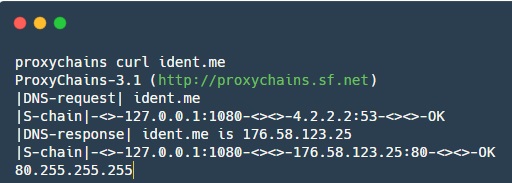
proxychains
— një mjet që lejon të riorientohet trafiku i aplikacionit përmes një SOCKS-proxy të caktuar.
Avantazhet:
- Ndihmon në riorientimin e trafikut të disa aplikacioneve që për default nuk dinë të punojnë me proxy;
Në këtë artikull ne shpjeguam në mënyrë të shkurtër avantazhet dhe disavantazhet e mjeteve kryesore për testimin e penetrimit në rrjetin e brendshëm. Ndiqni na përditësimet, planifikojmë të publikojmë gjithashtu përmbajtje të tillë: Web, baza të dhënash, aplikacione mobile — për këtë do të shkruajmë me siguri.
Ndani mjetet tuaja të preferuara në komentet!
Burimi: habr.com
