

Ne kemi pasur 2 analiza të kodit, 4 mjete për testimin dinamik, krijimet tona dhe 250 skenarë. Jo se gjithçka këto ishin të nevojshme në procesin aktual, por qëkur fillova të implementoj DevSecOps, duhet ta çoj deri në fund.
. Autorët e karaktereve: Justin Roiland dhe Dan Harmon.
Çfarë është SecDevOps? Dhe DevSecOps? Çfarë ka ndryshime? Siguria e Aplikacioneve – për çfarë është kjo? Pse qasja klasike nuk funksionon më? Të gjitha këto pyetje kanë përgjigje. Yuri Shabalin nga Swordfish Security. Yuri do të përgjigjet për gjithçka dhe do të shqyrtojë problemet e kalimit nga modeli klasik i Sigurisë së Aplikacioneve në procesin DevSecOps: si të qasemi në mënyrë të duhur për integrimin e procesit të zhvillimit të sigurt në procesin DevOps dhe të mos dëmtojmë asgjë në këtë, si të kalojmë nëpër hapat kryesorë të testimit të sigurisë, cilat mjete mund të aplikohen, çfarë e ndan ato dhe si t'i konfigurojmë saktë për të shmangur pengesat.
Për folësin: Yuri Shabalin – Arkitekt i Sigurisë Kryesore në kompaninë Swordfish Security. Ai është përgjegjës për implementimin e SSDL, për integrimin e përgjithshëm të mjeteve të analizës së aplikacioneve në një ekosistem të vetëm të zhvillimit dhe testimit. 7 vjet përvojë në sigurinë informacionit. Ka punuar në Alfa-Bank, Sberbank dhe në Positive Technologies, e cila zhvillon softuer dhe ofron shërbime. Folës në konferenca ndërkombëtare si ZerONights, PHDays, RISSPA, OWASP.
Siguria e Aplikacioneve: për çfarë është kjo?
Siguria e Aplikacioneve është një degë e sigurisë që është përgjegjëse për sigurinë e aplikacioneve. Kjo nuk i përket infrastrukturës ose sigurisë rrjetëve, por saktësisht asaj që ne shkruajmë dhe mbi të cilat punojnë zhvilluesit – janë defektet dhe dobësitë e vetë aplikacionit.
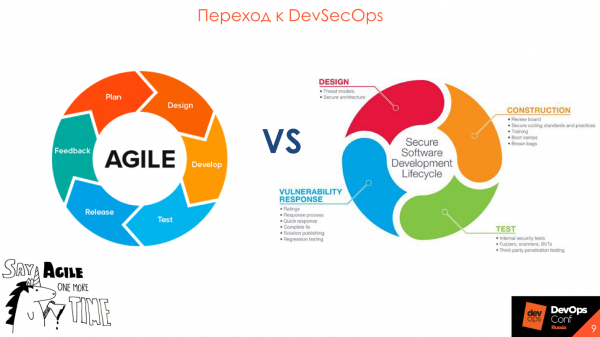
Direktiva — Cikli zhvillim të sigurisë u zhvillua nga kompania Microsoft. Në diagram, është modeli kanonik i SDLC, ku qëllimi kryesor është përfshirja e sigurisë në çdo fazë të zhvillimit, nga kërkesat deri në lëshim dhe daljen në prodhim. Në Microsoft e kuptuan se në prodhim ka shumë gabime, ato po rriten dhe duhet bërë diçka për këtë, dhe propozuan këtë qasje që u bë kanonike.
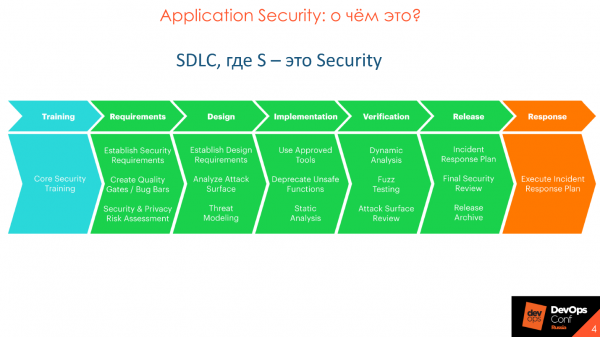
Siguria e Aplikacioneve dhe SSDL nuk janë të orientuara ndaj zbardhjes së dobësive, siç mendohet zakonisht, por ndaj parandalimit të shfaqjes së tyre. Me kalimin e kohës, qasja kanonike nga Microsoft u përmirësua, u zhvillua, duke ofruar një përfshirje më të thellë dhe më të detajuar.
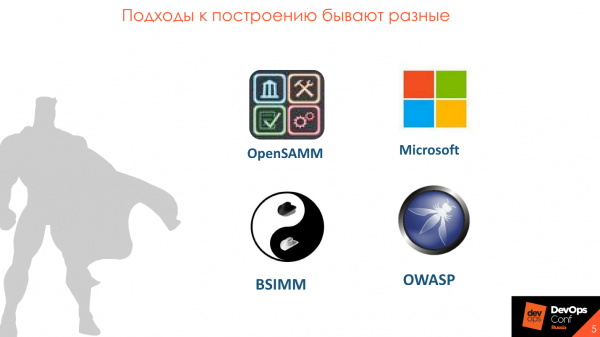
SDLC kanonik është shumë i detajuar në metodologjitë e ndryshme — OpenSAMM, BSIMM, OWASP. Metodologjitë ndryshojnë, por, në përgjithësi, janë të ngjashme.
Modeli i Pjekurisë për Ndërtimin e Sigurisë
Më pëlqen më shumë BSIMM — . Baza e metodologjisë është ndarja e procesit të Sigurisë së Aplikacioneve në 4 fusha: Qeverisje, Inteligjencë, Pikëprekje SSDL dhe Zbatim. Në çdo fushë ka 12 praktika, të cilat paraqiten si 112 aktivitete.

Çdo aktivitet nga 112 ka 3 nivele pjekurie: fillestar, mesatar dhe avancuar. Të gjitha 12 praktikat mund të studiohen sipas kapitujve, të zgjidhen elementët e rëndësishëm për ju, të kuptoni se si t'i implementoni dhe gradualisht të shtoni elemente, për shembull, analizën statike dhe dinamike të kodit ose rishikimin e kodit. Shkruani një plan dhe sipas tij punoni pa një problem në implementimin e aktiviteteve të zgjedhura.
Pse DevSecOps
DevOps është një proces i madh tërësor, në të cilin duhet të kujdesesh për sigurinë.
Fillimisht mbante parasysh kontrollet për sigurinë. Në praktikë, numri i ekipeve të sigurisë ishte shumë më i vogël se tani, dhe ata vepronin jo si pjesëmarrës në proces, por si një organ kontrollues dhe mbikëqyrës që vendos kërkesa dhe kontrollon cilësinë e produktit në fund të lëshimit. Ky është një qasje klasike, në të cilën ekipet e sigurisë ndodheshin përtej zhvillimit dhe nuk merrnin pjesë në proces.
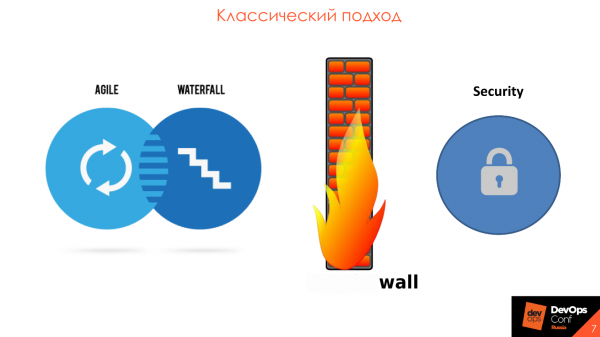
Problemi kryesor është se siguria e informacionit është e ndarë nga zhvillimi. Zakonisht, kjo është një strukturë e sigurisë e informacionit dhe përmban 2-3 mjete të mëdha dhe të shtrenjta. Çdo gjashtë muaj vjen një kod burimi ose aplikacion që duhet kontrolluar, ndërsa çdo vit bëhen . Kjo çon në vonesa në lëshimin në treg, dhe zhvilluesit përballen me një mori të madhe të dobësive nga mjetet automatizuese. Gjithçka është e pamundur për t'u lexuar dhe rregulluar, sepse pasi gjashtë muaj të kaluar, rezultatet nuk janë analizuar, ndërsa tani ka një grup të ri.
Gjatë punës së kompanisë sonë, shohim se siguria në të gjitha fushat dhe industrive kupton se është koha të përmirësohet dhe të punojë bashkë me zhvillimin në një rrotë — në . Paradigma DevSecOps përshtatet mrekullisht me metodologjinë e zhvillimit të shkathët, me implementimin, mbështetje dhe pjesëmarrje në çdo lëshim dhe iteracion.
Kalimi në DevSecOps
Fjala më e rëndësishme në Jetën e Zhvillimit të Sigurisë është "procesi"Duhet ta kuptoni këtë para se të mendoni për blerjen e mjeteve.
Thjesht të përfshish mjetet në procesin DevOps nuk është e mjaftueshme - është e rëndësishme ndërveprimi dhe kuptimi midis pjesëmarrësve në proces.
Njerëzit janë më të rëndësishëm se mjetet
Shpesh planifikimi i procesit të zhvillimit të sigurt fillon me zgjedhjen dhe blerjen e një mjeti, dhe përfundon me përpjekjet për të integruar mjetin në procesin ekzistues, i cili mbetet thjesht përpjekje. Kjo çon në pasoja të trishtueshme, sepse çdo mjet ka karakteristikat dhe kufizimet e veta.
Një rast i zakonshëm është kur departamenti i sigurisë zgjodhi një mjet të mirë, të shtrenjtë, me mundësi të gjera, dhe shkonte te zhvilluesit - për ta integruar në proces. Por nuk funksionon - procesi është ndërtuar në një mënyrë që kufizimet e mjetit të blerë nuk përputhen me paradigmën aktuale.
Së pari, përshkruani se cili është rezultati që dëshironi dhe si do të duket procesi. Kjo do të ndihmojë në kuptimin e rolit të mjeteve dhe sigurisë në proces.
Filloni me atë që tashmë përdoret
Para se të blini mjete të shtrenjta, shikoni në atë që tashmë keni. Çdo kompani ka kërkesa për siguri që i paraqiten zhvillimit, ka kontrolle, teste penetruese - pse të mos i transformoni këto në një format të qartë dhe të përshtatshëm për të gjithë?
Zakonisht kërkesat janë një dokument i shkruar që peshon për një gozhdë. Ka pasur raste kur shkojmë në një kompani për të parë proceset dhe kërkojmë të shohim kërkesat për siguri për softuerin. Specialistja që merrej me këtë kërkoi për një kohë të gjatë:
— Tani, ndoshta në shënime kishte një rrugë se ku ndodhej ky dokument.
Si rezultat, morëm dokumentin pas një jave.
Për kërkesat, kontrollet dhe gjëra të tjera, krijoni një faqe, për shembull, në Confluence — është e përshtatshme për të gjithë.
Më lehtë është të riparformatizoni atë që tashmë ekziston dhe ta përdorni si pikënisje.
Përdorni Security Champions
Zakonisht, në një kompani mesatare me 100-200 zhvillues ka një ekspert sigurie, i cili kryen disa funksione dhe fizikisht nuk arrin të kontrollojë gjithçka. Edhe nëse ai përpiqet me të gjitha forcat - vetëm nuk do të kontrollojë të gjithë kodin që gjeneron zhvillimi. Për këto raste është zhvilluar koncepti - .
Security Champions është një person në brendësi të ekipit të zhvillimit i interesuar për sigurinë e produktit tuaj.
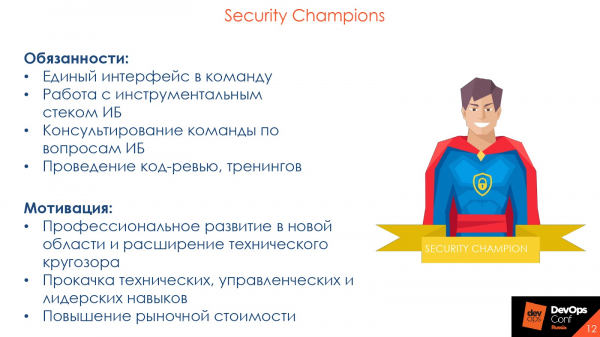
Security Champion është pika e hyrjes në ekipin e zhvillimit dhe evangjelisti i sigurisë në një person.
Zakonisht, kur një specialist i sigurisë hyn në ekipin e zhvillimit dhe tregohet për një gabim në kod, përgjigjja është:
— Që kush je ti? Të shoh për herë të parë. Kam gjithçka në rregull — më rishikoi dikush më i madh dhe më tha “apliko”, ne vazhdojmë përpara!
Kjo është një situatë tipike, sepse ka shumë më tepër besim tek të moshuarit ose thjesht tek shokët e ekipit, me të cilët zhvilluesi bashkëvepron vazhdimisht në punë dhe gjatë rishikimit të kodit. Nëse vendin e specialistit të sigurisë e zë një Security Champion që tregon për gabimin dhe pasojat, fjala e tij do të ketë më shumë peshë.
Po ashtu, zhvilluesit e njohin kodin e tyre më mirë se çdo specialist sigurie. Për një person që ka të paktën 5 projekte në mjetin e analizës statike, zakonisht është e vështirë të mbash mend të gjitha nuancat. Security Champions e njohin produktin e tyre: se çfarë ndërvepron me çfarë dhe në çfarë duhet të shikohet më shumë — ata janë më efikas.
Pra, mendoni për implementimin e Security Champions dhe zgjerimin e ndikimit të ekipit të sigurisë. Për vetë kampionin, kjo është gjithashtu e dobishme: zhvillim profesional në një fushë të re, zgjerim të njohurive teknike, përmirësim të aftësive teknike, menaxheriale dhe udhëheqëse, rritje të vlerës në treg. Ky është një element i caktuar i inxhinierisë sociale, “sytë” tuaj në ekipin e zhvillimit.
Hapat e testimit
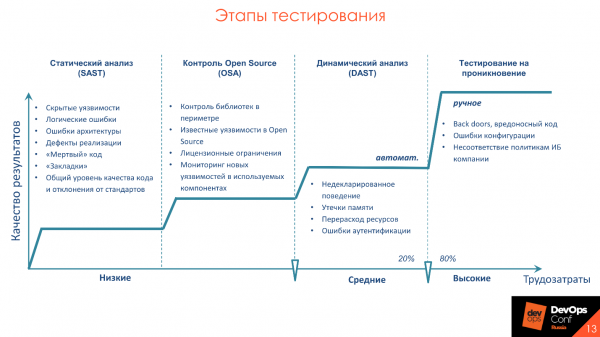
tregon se 20% e përpjekjeve japin 80% të rezultateve. Këto 20% janë praktikat e analizës së aplikacioneve, të cilat mund dhe duhet të automatizohen. Shembuj të aktiviteteve të tilla janë analiza statike — SAST, analiza dinamike — DAST, dhe kontrolli i Open Source. Do të flas më shumë rreth aktiviteteve, si dhe për mjetet, me cilësitë e cilat zakonisht përballemi gjatë implementimit të tyre në proces, dhe si ta bëjmë siç duhet.
Problemet kryesore të mjeteve
Do të veçoj problemet që janë aktuale për të gjitha mjete, të cilat kërkojnë vëmendje. Do t'i shqyrtoj ato në detaje për të mos u përsëritur më tej.
Koha e gjatë e analizës. Nëse nga komitimi deri në daljen në prodhim kalojnë 30 minuta për të gjitha testet dhe ndërtimin, kontrollet për sigurinë informacionit do të kërkojnë një ditë. Askush nuk do të ngadalësojë procesin. Merrni parasysh këtë veçori dhe bëni përfundime.
Niveli i lartë i False Negative ose False Positive. Produkte të ndryshme përdorin framework të ndryshme dhe stilin e vet të kodimit. Në baza të ndryshme kode dhe teknologjish, mjetet mund të tregojnë nivele të ndryshme të False Negative dhe False Positive. Prandaj shikoni se çfarë saktësisht në kompaninë tuaj dhe për aplikacionet tuaja do të tregojë rezultat të mirë dhe të besueshëm. Nuk ka integrime me mjete ekzistuese. Shikoni mjete nga këndvështrimi i integrimeve, me ato që tashmë përdorni. Për shembull, nëse keni Jenkins ose TeamCity, kontrolloni integrimin e mjeteve pikërisht me këtë softuer, jo me GitLab CI, që nuk e përdorni.
Mungesa ose kompleksiteti i tepruar i personalizimit.Nëse mjeti nuk ka API, përse do të ishte i nevojshëm? Çdo gjë që mund të bëhet në ndërfaqe duhet të jetë e aksesueshme përmes API. Në ideal, mjeti duhet të ketë mundësinë e personalizimit të kontrolleve.
Nuk ka roadmap për zhvillimin e produktit. Zhvillimi nuk qëndron në vend, ne gjithmonë përdorim framework dhe funksione të reja, duke e shkruar sërish kodin e vjetër në gjuhë të reja. Duam të jemi të sigurt se mjeti që do të blejmë do të mbështesë framework dhe teknologji të reja. Prandaj është e rëndësishme të dimë se produkti ka një
zhvillimi të vërtetë dhe të duhur. Veçoritë e procesit Përveç veçorive të mjeteve, merrni parasysh edhe veçoritë e procesit të zhvillimit. Për shembull, të pengosh zhvillimin është një gabim tipik. Le të shohim cilat veçori të tjera duhet të merren parasysh dhe në çfarë duhet të përqendrohet ekipi i sigurisë.
Për të mos prishur afatet e zhvillimit dhe publikimit, krijoni
rregulla të ndryshme
dhe show stoppers — kriteret e ndalimit të procesit të ndërtimit në rast se ka dobësi — për ambientet e ndryshme. Për shembull, ne kuptojmë se dega aktuale po shkon në skenën e zhvillimit ose UAT, prandaj nuk ndalojmë dhe nuk themi: — Këtu keni dobësi, nuk do të shkoni tutje!Në këtë fazë, është e rëndësishme t'u themi zhvilluesve se ka probleme sigurie që meritojnë vëmendje.
— Këtu keni do të meta, nuk do të shkoni më tej!
Në këtë fazë është e rëndësishme të thuhet developerëve se ka probleme sigurie, për të cilat duhet të kushtojnë vëmendje.
Prania e dobësisë nuk është një pengesë për testim të mëtejshëm: manual, integrues ose manual. Nga ana tjetër, na nevojitet ndonjë mënyrë për të rritur sigurinë e produktit, dhe që zhvilluesit të mos injorojnë atë që gjen siguria. Prandaj, herë pas here bëjmë kështu: në një stendë, kur zbulohet në ambientin e zhvillimit, thjesht informojmë zhvillimin:
— Djem, keni probleme, ju lutem, kushtoni vëmendje atyre.
Në fazën UAT përsëri tregojmë paralajmërime për dobësitë dhe në fazën e lëshimit në prodhim themi:
— Djem, ne ju kemi paralajmëruar disa herë, nuk keni bërë asgjë — me këtë nuk do t'ju lejojmë të lëshoni.
Nëse flasim për kodin dhe dinamikën, është e nevojshme të tregojmë dhe paralajmërojmë për dobësitë e vetëm atyre karakteristikave dhe kodit që janë shkruar rishtazi në këtë karakteristikë. Nëse një zhvillues ka lëvizur një buton për 3 piksel dhe i themi se ka një SQL injeksion dhe prandaj duhet të rregullohet urgent — kjo është e gabuar. Shikoni vetëm atë që është shkruar tani dhe atë ndryshim që po vjen në aplikacion.
Për shembull, kemi një defekt funksional — ashtu si aplikacioni nuk duhet të funksionojë: paratë nuk transferohen, kur klikoni në buton nuk ka kalim në faqen tjetër ose nuk ngarkohet produkti. Defektet e sigurisë — janë njësoj si defektet, por jo në prizmin e funksionimit të aplikacionit, por të sigurisë.
Jo të gjitha problemet e cilësisë së softuerit janë probleme sigurie. Por të gjitha problemet e sigurisë lidhen me cilësinë e softuerit. Sherif Mansour, Expedia.
Meqenëse të gjitha dobësitë janë njësoj si defektet, ato duhet të jenë në të njëjtin vend si të gjitha defektet e zhvillimit. Prandaj, harrojeni raportet dhe PDF-të e frikshme që askush nuk i lexon.
Kur punoja në një kompani që merrej me zhvillimin, më erdhi një raport nga mjetet e analizës statike. E hapa atë, u tmerrua, bëra kafe, e shfletoja 350 faqe, e lidha dhe shkova të punoja më tej. Raportet e mëdha janë raportet e vdekur. Zakonisht ato nuk shkojnë askund, e-mailet fshihen, harrohen, humbasin ose biznesi thotë se pranon rreziqet.
Çfarë duhet të bëjmë? Defektet e konfirmuara që kemi gjetur, thjesht i shndërrojmë në një format të përshtatshëm për zhvillim, për shembull, i vendosim në backlog në Jira. Ne i prioritojmë defektet dhe i eliminojmë sipas rendit të prioriteteve, njësoj si defektet funksionale dhe defektet e testeve.
Analiza Statike - SAST
Ky është një analizë e kodit për prani të dobësive., por kjo nuk është e njejtë si SonarQube. Ne kontrollojmë jo vetëm për modele apo stil. Gjatë analizës përdoren një sërë qasje për: pemën e dobësive, për , analiza e skedave të konfigurimit. Këto janë të gjitha lidhur me kodin.
Avantazhet e qasjes: identifikimi i dobësive në kod gjatë një faze të hershme të zhvillimit, kur ende nuk ka ambiente dhe mjete të gatshme, dhe mundësia e skanimit incremental: skanimi i pjesës së kodit që është ndryshuar, dhe vetëm të asaj funksionaliteti që po zhvillojmë tani, e cila redukton kohën e skanimit.
Disavantazhet - është mungesa e mbështetjes për gjuhët e nevojshme.
Integrimet e nevojshme, të cilat duhet të jenë në mjetet, sipas mendimit tim subjektiv:
- Mjeti i integrimit: Jenkins, TeamCity dhe Gitlab CI.
- Mediat e zhvillimit: Intellij IDEA, Visual Studio. Zhvilluesi është më komod te mos kërkojë në një ndërfaqe të panjohur, e cila duhet të mbahet mend, por përkundrazi të shohë të gjitha integrimet e nevojshme dhe dobësitë që ka gjetur aty ku punon.
- Rishikimi i kodit: SonarQube dhe rishikimi manual.
- Sistemet e ndjekjes së defekteve: Jira dhe Bugzilla.
Në figurë janë disa nga përfaqësuesit më të mirë të analizës statike.
Mjetet nuk janë të rëndësishme, por procesi është, prandaj ekzistojnë zgjidhje Open Source që janë po aq të mira për testimin e procesit.
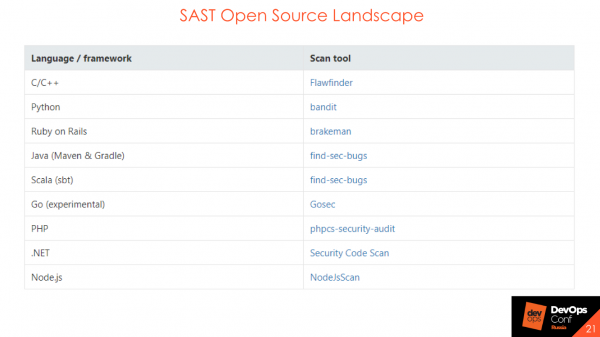
SAST Open Source nuk do të gjejnë një sasi të madhe dobësish ose Flow të Dhënash të ndërlikuara, por kur ndërtoni procesin, mund dhe duhet t’i përdorni. Ato ndihmojnë në kuptimin se si do të ndërtohet procesi, kush do të jetë përgjegjës për defektet, kush do të raportojë, kush do të raportojë. Nëse dëshironi të realizoni një fazë fillestare të ndërtimit të sigurisë së kodit tuaj - përdorni zgjidhje Open Source.
Si mund ta integroni këtë, nëse jeni në fillim të rrugës, nuk keni asgjë: as CI, as Jenkins, as TeamCity? Le t'i shohim integrimet në proces.
Integrimi në nivelin CVS
Nëse keni Bitbucket ose GitLab, mund të bëni integrimin në nivelin .
Në përputhje me ngjarjen — pull request, commit. Ju skanoni kodin dhe në statusin e build-it tregoni nëse kontrolli për sigurinë kaloi apo jo.
Rrëfimi. Sigurisht, feedback-u është gjithmonë i nevojshëm. Nëse thjesht keni ecur në anën e sigurisë, keni mbledhur gjithçka në një kuti dhe nuk keni treguar askujt për këtë, dhe pastaj në fund të muajit lëshoni një sërë gabimesh — kjo nuk është e drejtë dhe e mirë.
Integrimi me sistemin e recensioneve të kodit
Njëherë, ne vendosëm në një seri projektesh të rëndësishme një përdorues teknik default si revizor AppSec. Në varësi nga ajo nëse janë gjetur gabime në kodin e ri apo jo, revizori në pull request vendos statusin në «accept» ose «need work» — ose gjithçka është në rregull, ose duhet të punohet më shumë dhe lidhje për atë që duhet të rregullohet. Për integrimin me versionin që shkon në prodhim, ne kishim aktivizuar ndalimin e merge-it nëse testi për sigurinë nuk kalonte. Kjo e aktivizonim në revizimin manual të kodit dhe pjesëmarrësit e tjerë në proces shihnin statuset për sigurinë për këtë proces të veçantë.
Integrimi me SonarQube
Shumë kanë për cilësinë e kodit. Këtu është e njëjta gjë — mund të bëhen të njëjtat gates vetëm për mjetet SAST. Do të ketë të njëjtin ndërfaqe, të njëjtin quality gate, vetëm se do të quhet security gate. Po ashtu, nëse keni instaluar një proces me përdorimin e SonarQube, mund ta integrosh gjithçka pa problem.
Integrimi në nivelin CI
Këtu gjithashtu është mjaft e thjeshtë:
- Në një nivel me testet automatike, testet njësinë.
- Pjesëtimi sipas fazave të zhvillimit: dev, test, prod. Mund të përfshihen grupe të ndryshme rregullash, ose kushte të ndryshme dështimi: ndalojmë ndërtimin, nuk ndalojmë ndërtimin.
- Aktivizimi sinkron/asinkron. Ne presim përfundimin e kontrollit të testeve për sigurinë ose nuk presim. Do të thotë se thjesht i kemi nisur ato dhe vazhdojmë përpara, dhe më pas na vjen statusi, që gjithçka është mirë ose keq.
Kjo është gjithçka në një botë ideale. Në jetën reale nuk ka diçka të tillë, por ne përpiqemi. Rezultati i kontrollit të sigurisë duhet të jetë i ngjashëm me rezultatet e testeve njësinë.
Për shembull, morëm një projekt të madh dhe vendosëm se tani do ta skanojmë me SAST — OK. E kemi futur këtë projekt në SAST, ai na dha 20,000 dobësi dhe me një vendim të fortë pranuam se gjithçka është në rregull. 20,000 dobësi — është borxhi ynë teknik. Borxhin do ta vendosim në një kutizë, do ta shohim ngadalë dhe do të krijojmë defekte në tracker-in tonë të defekteve. Do të punësojmë një kompani, do ta bëjmë gjithçka vetë ose do të na ndihmojnë Security Champions — dhe borxhi teknik do të zvogëlohet.
Ndërsa të gjitha dobësitë e reja në kodin e ri duhet të zgjidhen po ashtu siç janë zgjidhur gabimet në testet unitare ose automatizuar. Me fjalë të tjera, u lançua ndërtimi, u ekzekutuan testet dhe dështuan dy teste dhe dy teste për sigurinë. OK — shkuam, pamë se çfarë ndodhi, korrigjuam një, korrigjuam tjetrën, herën tjetër e ekzekutuam — gjithçka është në rregull, nuk ka pasur dobësi të reja, testet nuk janë dështuar. Nëse ky detyrë është më e thellë dhe kërkon të kuptohet mirë, ose korrigjimi i dobësive prek pjesë të mëdha të asaj që ndodhet nën kapak: krijuam një defekt në tracker-in e defekteve, ai prioritizohet dhe rregullohet. Fatkeqësisht, bota nuk është ideale dhe testet ndonjëherë dështojnë.
Një shembull i security gate — analog i quality gate, sipas pranisë dhe numrit të dobësive në kod.
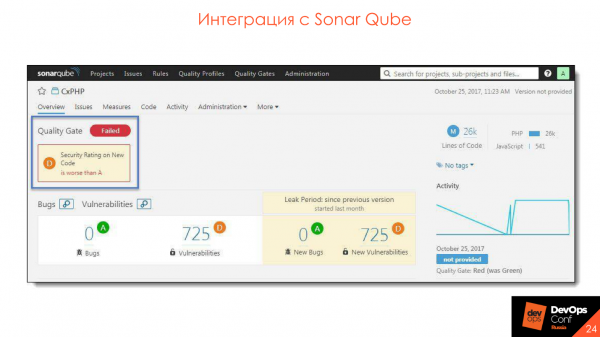 Integrimi me SonarQube — plug-in instalohet, gjithçka është shumë e përshtatshme dhe e shkëlqyer.
Integrimi me mjedisin e zhvillimit
Mundësitë e integrimit:
- Ekzekutimi i skanimit nga mjedisi i zhvillimit para commit-it.
- Shikimi i rezultateve.
- Analiza e rezultateve.
- Sinkronizimi me serverin.
Diku në këtë mënyrë duket marrja e rezultateve nga serveri.
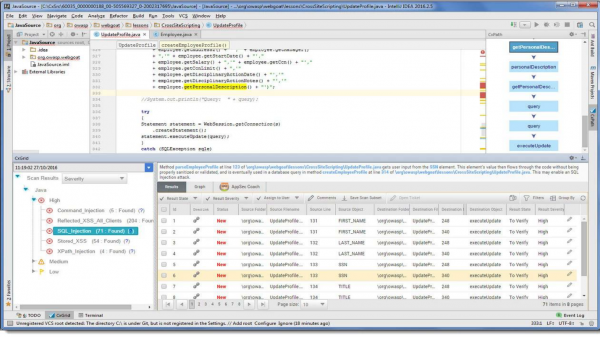
Në mjedisin tonë të zhvillimit thjesht shfaqet një pikë shtesë, e cila tregon se gjatë skanimit janë zbuluar këto dobësi. Mund të korrigjoni menjëherë kodin, të shikoni rekomandimet dhe . Të gjitha këto janë të vendosura në vendin e punës së zhvilluesit, që është shumë e përshtatshme — nuk është nevoja të shkoni në lidhje të tjera dhe të shikoni diçka shtesë.
Open Source
Kjo është tema ime e preferuar. Të gjithë përdorin biblioteka Open Source — pse të shkruajmë një mori çështjesh dhe biçikletash, kur mund të marrim një bibliotekë gati, në të cilën gjithçka është e realizuar tashmë?
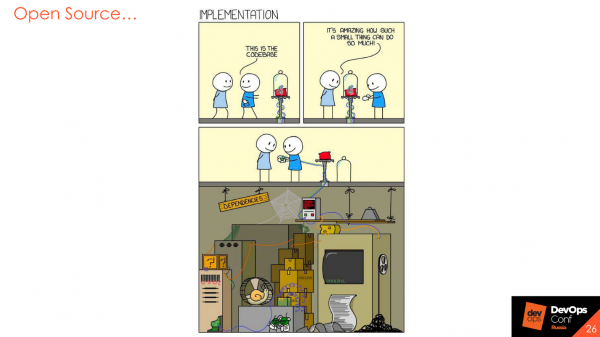
Sigurisht, është ashtu, por bibliotekat gjithashtu shkruhen nga njerëzit, përfshijnë gjithashtu rreziqe të caktuara dhe gjithashtu kanë vulnerabilitete mbi të cilat raportohen periodikisht, ose vazhdimisht. Prandaj, hapi tjetër në Sigurinë e Aplikacioneve është analiza e komponenteve Open Source.
Analiza Open Source – OSA
Instrumenti përfshin tre faza të mëdha.
Gjetja e vulnerabiliteteve në biblioteka. Për shembull, instrumenti di se ne po përdorim një bibliotekë të caktuar, dhe se në ose në sistemet e raportimit të defekteve ka disa vulnerabilitete që lidhen me këtë version të bibliotekës. Kur përpiqemi ta përdorim, instrumenti do të japë një paralajmërim se biblioteka është vulnerabël dhe do të sugjerojë përdorimin e një versioni tjetër ku nuk ka vulnerabilitete.
Analiza e pastërtisë së licencave. Për ne kjo nuk është ende shumë e njohur, por nëse punoni me të huajt, atje herë pas here mund të merrni pasoja për përdorimin e një komponente me kod të hapur që nuk lejohet të përdoret ose modifikohet. Sipas politikës së bibliotekës licencuese, ne nuk mund ta bëjmë këtë. Ose, nëse e kemi modifikuar dhe po e përdorim, duhet të publikojmë kodin tonë. Sigurisht, askush nuk dëshiron të publikojë kodin e produkteve të tij, por ky problem gjithashtu mund të mbrohet.
Analiza e komponenteve që përdoren në mjedisin industrial. Le të imagjinojmë një situatë hipotezike që ne përfundimisht përfunduam zhvillimin dhe nxorëm në prodhim versionin më të fundit të mikroservisit tonë. Ai jeton atje shkëlqyeshëm – për një javë, një muaj, një vit. Ne nuk e mbledhim, nuk bëjmë kontrolle të sigurisë, gjithçka duket mirë. Por papritmas dy javë pas lëshimit del një vulnerabilitet kritik në komponentin Open Source që ne përdorim pikërisht në këtë ndërtim, në mjedisin e prodhimit. Nëse nuk e regjistron se çfarë dhe ku e përdorim, atëherë nuk do ta shohim këtë vulnerabilitet. Në disa instrumente ka mundësinë për monitorimin e vulnerabiliteteve në bibliotekat që aktualisht janë në përdorim në prodhimin. Kjo është shumë e dobishme.
Mundësitë:
- Politika të ndryshme për faza të ndryshme të zhvillimit.
- Monitorimi i komponenteve në mjedisin industrial.
- Kontrolli i bibliotekave brenda konturit të organizatës.
- Mbështetje për sisteme të ndryshme ndërtimi dhe gjuhë.
- Analiza e imazheve Docker.
Disa shembuj të liderëve në fushë që merren me analizën e Open Source.
I vetmi falas prej tyre është nga OWASP. Mund ta aktivizoni në fazat e para për të parë si funksionon dhe çfarë mbështet. Kryesisht janë të gjitha produktet e reja cloud, ose on-premise, por me bazën e tyre gjithsesi dërgohen në internet. Ato nuk dërgojnë bibliotekat tuaja, por heshët ose vlerat e tyre që llogarisin dhe fingerprintet në serverin e tyre për të marrë njoftime për praninë e dobësive.
Integrimi në proces
Kontrolli i bibliotekave në perimeter, që shkarkohen nga burime të jashtme. Ne kemi repo të jashtme dhe të brendshme. Për shembull, brenda Event Central ndodhet Nexus, dhe dëshirojmë që brenda repos tonë të mos ketë dobësi me status "kritik" ose "të lartë". Mund të konfigurojmë proksimin me anë të mjetit Nexus Firewall Lifecycle në mënyrë që dobësitë e tilla të ndalohen dhe të mos hyjnë në repo të brendshme.
Integrimi në CI. Në një nivel me autotestet, testet e njësisë dhe ndarjen sipas fazave të zhvillimit: dev, test, prod. Në çdo fazë mund të shkarkoni çdo bibliotekë, të përdorni çfarëdo, por nëse ndodhet diçka e ndjeshme me status "kritik" - ndoshta duhet të tërheqë vëmendjen e zhvilluesve në fazën e daljes në prodhim.
Integrimi me artefaktet: Nexus dhe JFrog.
Integrimi në ambientin e zhvillimit. Instrumentet që zgjidhni duhet të kenë integrim me ambientet e zhvillimit. Zhvilluesi duhet të ketë qasje nga vendi i tij të punës në rezultatet e skanimit, ose mundësinë për të skanuar dhe kontrolluar kodin për praninë e dobësive para se të bëjë commit në CVS.
Integrimi në CD. Kjo është një veçori e shkëlqyer, që më pëlqen shumë dhe për të cilën kam folur më parë - monitorimi i shfaqjes së dobësive të reja në ambientin industrial. Kjo funksionon dikur kështu.
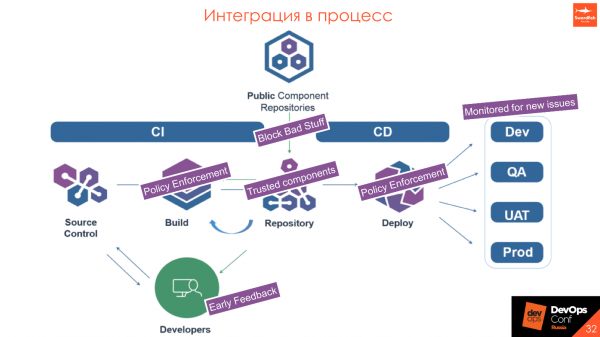
Ne kemi Repo Publike të Komponentëve — disa disa mjete jashtë, dhe depoja jonë e brendshme. Ne duam që aty të jenë vetëm komponentë të besueshëm. Kur proxy-ojmë një kërkesë, kontrollojmë që biblioteka e shkarkuar të mos ketë cenueshmëri. Nëse ajo përfshihet në disa politika të caktuara, të cilat ne i vendosim dhe i konfirmojmë patjetër me zhvillimin, atëherë ne nuk e shkarkojmë dhe vjen një refuzim për përdorimin e një versioni tjetër. Për rrjedhojë, nëse në bibliotekë ka diçka të vërtetë kritike dhe të keqe, zhvilluesi nuk do ta marrë bibliotekën që në fazën e instalimit — le të përdorë versionin më lart ose më poshtë.
- Gjatë ndërtimit, ne kontrollojmë që askush të mos ketë futur diçka të keqe, që të gjitha komponentët të jenë të sigurt dhe askush të mos ketë sjellë asgjë të rrezikshme në flash.
- Në depozitën tonë kemi vetëm komponentë të besueshëm.
- Gjatë deploy-it, ne kontrollojmë përsëri pikërisht paketën: war, jar, DL ose imazhin Docker për të parë nëse përputhet me politikën.
- Kur dalim në prodhim, ne monitorojmë atë që po ndodh në mjedisin industrial: shfaqen ose nuk shfaqen cenueshmëri kritike.
Analiza dinamike — DAST
Mjetet e analizës dinamike janë radikalisht të ndryshme nga gjithçka që u tha më parë. Ato janë një simulim i punës së përdoruesit me aplikacionin. Nëse ky është një aplikacion web, ne dërgojmë kërkesa, duke simuluar punën e klientit, klikojmë në butona në front, dërgojmë të dhëna artificiale nga forma: thonjëza, kurriza, simbole në kodime të ndryshme, për të parë se si aplikacioni punon dhe përpunon të dhëna të jashtme.
Ky sistem gjithashtu lejon të kontrollojmë cenueshmërinë për shembuj në Open Source. Duke qenë se DAST nuk e di se cilin Open Source po përdorim, ai thjesht hedh pattern-e “të këqija” dhe analizon përgjigjet e serverit:
— Ah, këtu ka një problem të deserializimit, ndërsa këtu nuk ka.
Këtu ka rreziqe të mëdha, sepse nëse ju kryeni këtë test sigurie në të njëjtin stand me të cilin punojnë testuesit — mund të ndodhin gjëra të pakëndshme.
- Ngarkesë e lartë në serverin e aplikacionit.
- Nuk ka integrime.
- Mundësia për të ndryshuar cilësimet e aplikacionit që po analizohet.
- Nuk ka mbështetje për teknologjitë e nevojshme.
- Vështirësi në konfigurim.
Kemi pasur një situatë kur përfundimisht lançuam AppScan: morëm me vështirësi qasjen në aplikacion, siguruam 3 llogari dhe u gëzuam - më në fund do të kontrollojmë gjithçka! Lançuam skanimin dhe gjëja e parë që bëri AppScan - hyri në panelin administrativ, provokoi të gjithë butonat, ndryshoi gjysmën e të dhënave dhe më pas e shkatërroi serverin me kërkesat. -kërkesat. Zhvilluesit me testim thanë:
— Djem, a po talleni?! Ju dhamë llogaritë dhe ju e shkatërruat serverin!
Konsideroni rreziqet e mundshme. Idealisht, përgatitni një stendë të veçantë për testimin e sigurisë, e cila do të jetë e izoluar nga ambienti tjetër disi, dhe është më mirë të kontrolloni panelin administrativ manualisht. Ky është një testim i penetrimit - ato përqindje të mbetura përpjekjesh që tani nuk po i shqyrtojmë.
Kjo mund të përdoret edhe si një analog i testimit të ngarkesës. Në fazën e parë, mund të aktivizoni skanerin dinamik me 10-15 rrjedha dhe të shihni çfarë ndodh, por zakonisht, siç tregon praktika, nuk del asgjë e mirë.
Disa burime që zakonisht përdorim.
Vlen të theksohet — është një "thikë zvicerane" për çdo specialist të sigurisë. Të gjithë e përdorin atë dhe është shumë e lehtë për t'u përdorur. Së fundmi dolën një version i ri demo i edicionit enterprise. Nëse më parë ishte thjesht një utilitar stand alone me plugins, tani përfundimisht zhvilluesit po krijojnë një server të madh, nga i cili mund të menaxhohen disa agjentë. Kjo është e shkëlqyer, e rekomandoj të provoni.
Integrimi në proces
Integrimi ndodh mjaft mirë dhe lehtësisht: aktivizimi i skanimit pas instalimit të suksesshëm të aplikacionit në stendë dhe skanimi pas kryerjes me sukses të testimit integrues.
Nëse integrimet nuk funksionojnë ose ka bllokues dhe funksione të falsifikuara, kjo është e kotë dhe e pavlerë - çfarëdo që modeli të dërgojmë, serveri do të përgjigjet gjithmonë në të njëjtën mënyrë.
- Idealisht - një stendë e veçantë për testimin.
- Para fillimit të testimit, regjistroni sekuencën e hyrjes.
- Testimi i sistemit të administratës - vetëm manual.
Në ditën e fillimit të modulit, struktura e tij bëhet e disponueshme. Studimi në UoL përbëhet nga cikli në vijim:
Pak më në përgjithësi për procesin dhe për funksionimin e çdo mjeti, në veçanti. Të gjitha aplikacionet janë të ndryshme - njëra punon më mirë me analizën dinamike, tjetra me atë statike, një e tretë me analizën OpenSource, testet e penetrimit ose në fakt diçka tjetër, për shembull, ngjarjet .
Çdo proces ka nevojë për kontroll.
Për të kuptuar se si funksionon procesi dhe ku mund të përmirësohet, duhet të mblidhen metrika nga gjithçka që arrin të prekesh, duke përfshirë metrika prodhimi, metrika nga mjetet dhe nga sistemet e gjurmimit të defekteve.
Çdo të dhënë është e dobishme. Duhet të shikohet nga kënde të ndryshme se ku aplikohet më mirë ky ose ai mjet, ku procesi konkretisht ka vështirësi. Ndoshta, vlen të shikohet koha e përgjigjes nga zhvillimi, për të kuptuar ku mund të përmirësohet procesi bazuar në kohën. Sa më shumë të dhëna, aq më shumë kënde mund të ndërtohen nga niveli më i lartë deri te detajet e çdo procesi.
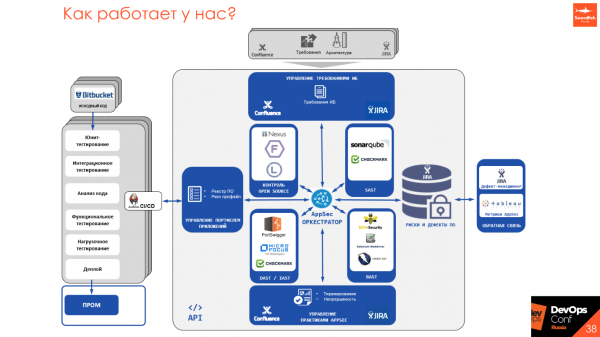
Duke qenë se të gjithë analizatorët statikë dhe dinamikë kanë API të tyre, mënyra të ndryshme për t'u aktivizuar, disa kanë orare, disa nuk kanë – ne po shkruajmë një mjet Orkestratori i AppSec, që lejon të krijohet një pikë e vetme hyrjeje në të gjithë procesin nga produkti dhe ta menaxhosh atë nga një pikë e vetme.
Menaxherët, zhvilluesit dhe inxhinierët e sigurisë kanë një pikë hyrjeje, nga e cila mund të shikojnë se çfarë është aktivizuar, të konfigurojnë dhe të aktivizojnë skanimin, të marrin rezultatet e skanimit, të paraqesin kërkesat. Ne përpiqemi të shmangim dokumentet, t'i përkthejmë gjithçka në një mënyrë që është e kuptueshme, e cila përdoret nga zhvillimi – faqe në Confluence me status dhe metrika, defekte në Jira ose në sistemet e ndryshme të gjurmimit të defekteve, ose integrimi në një proces sinhron/asinkron në CI/CD.
Pikat Kryesore
Mjetet nuk janë kryesore. Së pari, mendoni për procesin – pastaj implementoni mjetet. Mjetet janë të mira, por të shtrenjta, prandaj mund të filloni me procesin dhe të rregulloni ndërveprimin dhe kuptimin midis zhvillimit dhe sigurisë. Nga këndvështrimi i sigurisë – nuk duhet të "ndaloni" gjithçka pa dallim, nga këndvështrimi i zhvillimit – nëse ka diçka të rëndësishme, atëherë duhet të eleminohet, jo të mbyllen sytë ndaj problemit.
Cilësia e produktit – objektivi i përbashkët si për sigurinë, ashtu dhe për zhvillimin. Ne bëjmë një punë të vetme, përpiqemi që gjithçka të funksionojë siç duhet dhe të mos ketë rreziqe për reputacionin dhe humbje financiare. Pikërisht për këtë arsye ne përhapim qasjen ndaj DevSecOps, SecDevOps, për të bërë lidhjen dhe për të përmirësuar cilësinë e produktit.
Filloni me atë që tashmë ekziston: kërkesat, arkitektura, kontrolli i pjesshëm, trajnimet, udhëzimet. Nuk është e nevojshme të aplikoni të gjitha praktikat menjëherë në të gjitha projektet — shkoni iterativisht. Nuk ka një standard të vetëm — eksperimentoni dhe provoni qasje dhe zgjidhje të ndryshme.
Midis defekteve të sigurisë dhe defekteve funksionale, shenja është baraz.
Automatizoni gjithçka, që lëviz. Çdo gjë që nuk lëviz – e bëni të lëvizë dhe automatizoni. Nëse diçka bëhet me dorë, ajo nuk është një pjesë e mirë e procesit. Ndoshta merret parasysh për ta rishikuar dhe automatizuar gjithashtu.
Nëse ekipi i sigurisë është i vogël — përdorni Security Champions.
Ndoshta ajo që kam treguar nuk do t'ju përshtatet dhe do të inventoni diçka tuajën — dhe kjo është mirë. Por zgjidhni mjetet, duke u bazuar në kërkesat specifike të procesit tuaj. Mos shikoni se çfarë thotë komuniteti, se ky mjet është i keq dhe ky tjetër i mirë. Ndoshta, në produktin tuaj do të jetë krejt ndryshe.
Kërkesat për mjetet.
- Nivel i ulët False Positive.
- Koha e arsyeshme e analizës.
- Lehtësia e përdorimit.
- Prania e integrimeve.
- Kuptimi i Roadmap-it të zhvillimit të produktit.
- Mundësia për personalizimin e mjeteve.
Referati i Yuri u zgjodh si një nga më të mirat në DevOpsConf 2018. Për t’u njohur me një numër të madh ideve interesante dhe rasteve praktike, vini më 27 dhe 28 maj në Skolkovo në kuadër . Dhe më mirë, nëse jeni të gatshëm të ndani përvojën tuaj, atëherë për referatin deri më 21 prill.
Burimi: habr.com
