

Në shkurt, ne publikuan një artikull «Jo vetëm VPN. Një udhëzues për mënyrat e sigurimit të vetes dhe të dhënave tuaja». na nxiti të shkruanim vazhdimin e artikullit. Kjo pjesë është një burim informacioni mjaft autonom, por megjithatë rekomandojmë të konsultoheni me të dyja postimet.
Posti i ri i kushtohet çështjes së sigurisë së të dhënave (mesazhe, foto, video, etj.) në mesazherët dhe pajisjet e veta që përdoren për të punuar me aplikacionet.
Mesazherët
Telegram
Që nga tetori 2018, studentit të vitit të parë të kolegjit Wake Technical, Nathaniel Sachi, iu arrit të zbulojë se mesazheri Telegram ruan mesazhet dhe mediat në diskun lokal të kompjuterit në formë të hapur.
Studenti arriti të merrte qasje në mesazhet e tij, duke përfshirë tekstet dhe imazhet. Për këtë, ai studoi bazat e të dhënave të aplikacionit, të ruajtura në HDD. Doli që të dhënat ishin të vështira për t'u lexuar, por nuk ishin të kriptuara. Mund të arrihet qasje në to edhe nëse përdoruesi kishte vendosur një fjalëkalim për aplikacionin.
Në të dhënat e marra, u gjetën emra dhe numra telefonash të biseduesve, të cilat mund të përputhen sipas dëshires. Informacioni nga bisedat e mbyllura gjithashtu ruhet në formë të hapur.
Më vonë, Durov deklaroi që kjo nuk është një problem, sepse nëse një sulmues ka qasje në kompjuterin e përdoruesit, ai mund të marrë çelësat e kriptimit dhe të zbërthejë lehtësisht të gjitha mesazhet. Por shumë specialistë të sigurisë informatike pretendojnë se kjo është gjithsesi serioze.
Për më tepër, Telegram rezultoi i ndjeshëm ndaj sulmeve për vjedhjen e çelësave, që përdoruesi i Habra. Një kod lokal fjalëkalimi i çdo gjatësie dhe vështirësie mund të thyehet.
Sipas informacioneve, ky mesazher gjithashtu ruan të dhënat në diskun e kompjuterit në formë të pa kriptuar. Sipas kësaj, nëse një sulmues ka qasje në pajisjen e përdoruesit, atëherë të dhënat gjithashtu janë të hapura.
Por ka një problem më të madh. Tani të gjitha kopjet rezervë nga WhatsApp, të instaluara në pajisjet me Android OS, ruhen në Google Drive, për të cilin Google dhe Facebook u dakorduan vitin e kaluar. Por backupet e mesazheve, mediave dhe të tjera Sa duket, stafi i agjencive të sigurisë amerikane , për shkak se ekziston mundësia që agjentët e sigurisë mund të shohin çdo të dhënë të ruajtur.
Është e mundur të kriptohen të dhënat, por asnjëra kompani nuk e bën këtë. Ndoshta, thjesht sepse backup-et pa kriptim mund të transferohen dhe përdoren pa probleme nga vetë përdoruesit. Probabiliteti është që nuk ka kriptim jo sepse është e vështirë ta realizosh teknologjikisht: përkundrazi, mbrojtja e backup-eve mund të bëhet pa asnjë vështirësi. Problemi është se Google ka arsyet e veta për të punuar me WhatsApp — kompania, supozohet, dhe i përdor ato për të treguar reklama të personalizuara. Nëse Facebook do të bënte papritur kriptimin për backup-et e WhatsApp, Google do të humbiste menjëherë interesin për një partneritet të tillë, duke humbur një burim të çmuar të të dhënave mbi preferencat e përdoruesve të WhatsApp. Kjo, sigurisht, është vetëm një supozim, por mjaft e mundshme në botën e marketingut hi-tech.
Sa i përket WhatsApp për iOS, backup-et ruhen në cloud-in iCloud. Por edhe këtu, informacioni ruhet në formë të pa kriptuar, siç thuhet edhe në cilësimet e aplikacionit. Nëse Apple analizon këto të dhëna apo jo, dihet vetëm nga vetë korporata. E vërteta është se kinse, ata nuk kanë një rrjet reklamuese si Google, kështu që mund të supozojmë se probabiliteti i analizës së të dhënave personale të përdoruesve të WhatsApp prej tyre është ndjeshëm më i ulët.
E gjithë kjo mund të formulohet kështu — po, dikush tjetër përveç jush ka qasje në bisedat tuaja në WhatsApp.
TikTok dhe mesazherë të tjerë
Ky shërbim shkëmbimi videosh të shkurtra mund të bëhet shumë shpejt popullor. Zhvilluesit premtuan të sigurojnë mbrojtjen e plotë të të dhënave të përdoruesve të tyre. Siç rezultoi, shërbimi vetë përdorte këto të dhëna pa e informuar përdoruesin. E keqja është se: shërbimi mbledhte të dhëna personale të fëmijëve nën 13 vjeç pa pëlqimin e prindërve. Informacioni personal i të miturve — emrat, e-mailat, numrat e telefonit, fotot dhe videot ishin të aksesueshme publikisht.
Shërbimi me disa miliona dollarë, rregullatorët gjithashtu kërkuan të fshihen të gjitha videot e xhiruara nga fëmijët nën 13 vjeç. TikTok iu përmbajt kërkesave. Megjithatë, të dhënat personale të përdoruesve përdoren për qëllimet e tyre nga mesazherë dhe shërbime të tjera, kështu që nuk mund të jeni të sigurt për sigurinë e tyre.
Ky listë mund të vazhdojë pafundësisht — shumica e mesazherëve kanë një ose tjetër ndjeshmëri që lejon sulmuesit të përgjojnë përdoruesit. — Viber, ndonëse duket që çdo gjë është rregulluar atje) ose të vjedhin të dhënat e tyre. Për më tepër, praktikisht të gjitha aplikacionet në top-5 ruajnë të dhënat e përdoruesve në formë të pakProtected në hard diskun e kompjuterit ose në memorien e telefonit. Dhe kjo është nëse nuk përmendim shërbimet e specializuara të vendeve të ndryshme, të cilat mund të kenë qasje në të dhënat e përdoruesve falë legjislacionit. Njësoj, Skype, VKontakte, TamTam dhe të tjerë ofrojnë çdo informacion për çdo përdorues me kërkesë të autoriteteve (për shembull, Rusi).
Mbrojtje e mirë në nivelin e protokollit? Asnjë problem, e thyejmë pajisjen
Disa vite më parë midis Apple dhe qeverisë amerikane. Korporata refuzoi të zhbllokonte një smartphone të kriptuar, i cili ishte pjesë e një rasti të sulmeve në qytetin San Bernardino. Atëherë kjo dukej një problem real: të dhënat ishin të mbrojtura mirë, dhe të thyhej smartphone ishte ose e pamundur, ose shumë e vështirë.
Tani situata është ndryshe. Për shembull, kompania izraelite Cellebrite shet subjekteve ligjore në Rusi dhe vende të tjera një kompleks softueriko-hardueri që lejon thyerjen e të gjitha modeleve të iPhone dhe Android. Vitin e kaluar u me informacione relativisht të detajuara mbi këtë temë.
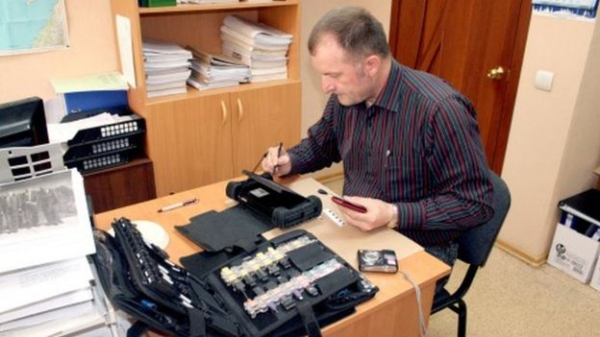
Eksperti i kriminalistikës nga Magadan, Popov, thyen smartphone me të njëjtën teknologji si Zyra Federalë e Hetimit të SHBA. Burimi: BBC
Pajisja është e lirë sipas standardeve shtetërore. Për UFED Touch2, drejtoria e Krimit të Volgogradit paguante 800 mijë rubla, drejtoria e Habarovsk — 1,2 milion rubla. Në vitin 2017, Aleksandër Bastrykin, kreu i Komitetit të Hetimor të RF, konfirmoi se organi i tij nga kompania izraelite.
Këto pajisje i blejnë edhe "Sberbank" — për fat të keq, jo për kryerjen e hetimeve, por për të luftuar viruset në pajisjet me OS Android. "Në rast të dyshimit për infektim të pajisjeve mobile me kod të panjohur të keq, dhe pas marrjes së miratimit të obliguar nga pronarët e telefonëve të infektuar, do të bëhet analiza për të kërkuar viruse të reja që shfaqen dhe ndryshojnë vazhdimisht duke përdorur mjete të ndryshme, duke përfshirë aplikimin e UFED Touch2," — në kompaninë.
Amerikanët gjithashtu kanë teknologji që lejojnë të hakojnë çdo smartphone. Kompania Grayshift premton të hakojë 300 smartphone për 15,000 dollarë amerikanë (kjo është 50 dollarë për njësi krahasuar me 1500 dollarë nga Cellbrite).
Është krejt e mundshme që pajisje të tilla të kenë edhe kriminelët kibernetikë. Këto pajisje përmirësohen vazhdimisht — zvogëlohet madhësia, rritet performanca.
Aktualisht po flasim për telefona më ose më pak të njohur nga prodhuesit e mëdhenj, të cilët shqetësohen për mbrojtjen e të dhënave të përdoruesve të tyre. Nëse është fjala për kompani më pak të njohura ose organizata pa emër, atëherë në këtë rast të dhënat nxirren pa probleme. Reagimi HS-USB funksionon madje edhe kur është bllokuar bootloaderi. Režimet e shërbimit, zakonisht, janë ‘shtëpia e zezë’, përmes së cilës mund të nxirren të dhënat. Nëse jo, mund të lidhesh me portin JTAG ose madje të nxjerrësh çipin eMMC, për ta vendosur pastaj në një adapter të lirë. Nëse të dhënat nuk janë të koduara, nga telefoni të gjitha, duke përfshirë shenjat e autentifikimit që japin qasje në ruajtjet në re dhe shërbime të tjera.
Nëse dikush ka qasje personale në një smartphone me informacion të rëndësishëm, atëherë dëshira për ta hakuar është e mundur, pavarësisht çfarë thonë prodhuesit.
Kjo është e qartë, gjithçka e thënë i përket jo vetëm smartphone-ve, por edhe kompjuterëve dhe laptopëve me sisteme operative të ndryshme. Nëse nuk i nënshtrohemi masave të avancuara të sigurisë, dhe jemi të kënaqur me metoda të zakonshme siç janë password dhe login, atëherë të dhënat do të mbeten në rrezik. Një haker i trajnuar me qasje fizike në pajisje mund të marrë pothuajse çdo informacion — kjo është vetëm një çështje kohe.
Çfarë të bëjmë tani?
Në Habr, çështja e sigurisë së të dhënave në pajisjet personale është prekur jo njëherë, prandaj nuk do të shpikim përsëri biçikletën. Do të theksojmë vetëm metodat kryesore që reduktojnë mundësitë që të tjerët të fitojnë qasje në të dhënat tuaja:
- Të përdoret patjetër enkriptimi i të dhënave si në smartphone ashtu edhe në PC. Sistemet e ndryshme operative si zakonisht ofrojnë mjete të mira si standard. krijimi
- i një kripto-kontejneri në Mac OS me mjete standarde.
- Autentikimi dy-faktorësh — po, kjo mund të jetë e shkathët, por kur sigurimi është prioriteti më i lartë, ndonjëherë duhet të pranojmë.
- Kontrolloni sigurinë fizike të pajisjeve tuaja. Të merrni PC-në e kompanisë në një kafe dhe ta harroni atje? Klasike. Rregullat e sigurisë, duke përfshirë ato korporative, janë shkruar me lotët e viktimave të kujdesit të tyre të papërgjegjshëm.
Le të diskutojmë në komentet mënyrat tuaja që ndihmojnë në uljen e mundësisë së një thyerje të të dhënave kur një person i tretë fiton akses në pajisjen fizike. Mënyrat e propozuara do t'i shtojmë më vonë në artikullin tonë ose do t'i publikojmë në , ku shkruajmë rregullisht për sigurinë, këshillat për përdorim dhe censurën në internet.
Burimi: habr.com
