

Pavarësisht të gjitha avantazheve të firewalleve Palo Alto Networks, në internetin rus nuk ka shumë materiale për konfigurimin e këtyre pajisjeve, si dhe tekste që përshkruajnë përvojën e tyre të implementimit. Ne vendosëm të përmbledhim materialet e grumbulluara nga ne gjatë punës me pajisjet e këtij ofruesi dhe të flasim për veçoritë me të cilat u përballëm gjatë realizimit të projekteve të ndryshme.
Për të njohur Palo Alto Networks, në këtë artikull do të shqyrtojmë konfigurimet e nevojshme për të zgjidhur një nga detyrat më të zakonshme të mbrojtjes së rrjetit, - SSL VPN për akses të largët. Gjithashtu do të flasim për funksionalitetet ndihmëse për konfigurimin e përgjithshëm të firewalleve, identifikimin e përdoruesve, aplikacioneve dhe politikave të sigurisë. Nëse tema do të interesojë lexuesit, më vonë do të publikojmë materiale me analiza të Site-to-Site VPN, rrugëtimit dinamik dhe menaxhimit centralizuar përmes Panorama.
Firewallet Palo Alto Networks përdorin një sërë teknologjish inovative, duke përfshirë App-ID, User-ID, Content-ID. Përdorimi i këtij funksionaliteti siguron një nivel të lartë sigurie. Për shembull, përmes App-ID është e mundur të identifikosh trafikun e aplikacioneve në bazë të nënshkrueseve, dekodimit dhe heuristikës, pa marrë parasysh portin dhe protokollin e përdorur, përfshirë brenda tunelit SSL. User-ID lejon identifikimin e përdoruesve të rrjetit përmes integrimit me LDAP. Content-ID ofron mundësinë për të skanuar trafikun dhe për të identifikuar skedarët dhe përmbajtjen e tyre. Mes funksioneve të tjera të firewalleve mund të veçojmë mbrojtjen nga ndërhyrjet, mbrojtjen nga dobësitë dhe sulmet DoS, anti-spiunin e integruar, filtrimin e URL-ve, klasterizimin, menaxhimin centralizuar.
Për demonstrim, do të përdorim një skenë të izoluar, me një konfigurim identik me atë reale, përveç emrave të pajisjeve, emrit të domain-it AD dhe adresave IP. Në realitet, gjithçka është më e komplikuar - mund të ketë shumë filiale. Në kufijtë e vendeve qendrore në këtë rast, do të vendoset një klaster në vend të një firewalle, gjithashtu mund të nevojitet rrugëtim dinamik.
Në skenë përdoret PAN-OS 7.1.9. Si në një konfigurim tipik shqyrtojmë rrjetin me një mur zjarri Palo Alto Networks në kufi. Mur zjarri ofron akses të largët SSL VPN në selinë qendrore. Si një databazë përdoruesish do të përdoret domeni Active Directory (figura 1).
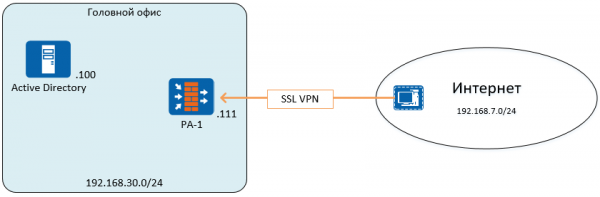
Figura 1 – Skema strukturore e rrjetit
Hapat e konfigurimit:
- Parakonfigurimi i pajisjes. Caktimi i emrit, Adresa IP menaxhimi, rrugëve statike, llogarive të administratorëve, profileve të menaxhimit
- Instalimi i licencave, konfigurimi dhe instalimi i përditësimeve
- Konfigurimi i zona e sigurisë, ndërfaqeve rrjetësore, politikave të trafikimit, përkthimit të adresave
- Konfigurimi i profilit të autentifikimit LDAP dhe funksionit të Identifikimit të Përdoruesve
- Konfigurimi i SSL VPN
1. Parakonfigurimi
Instrumenti kryesor për konfigurimin e murit të zjarrit Palo Alto Networks është ndërfaqja web, gjithashtu është e mundur menaxhimi përmes CLI. Si parazgjedhje, ndërfaqes së menaxhimit i është caktuar adresa IP 192.168.1.1/24, login: admin, fjalëkalimi: admin.
Adresa mund të ndryshohet duke u lidhur në ndërfaqen web nga e njëjta rrjet, ose përmes komandës set deviceconfig system ip-address netmask. Ajo ekzekutohet në modalitetin e konfigurimit. Për të kaluar në modalitetin e konfigurimit përdoret komandja konfiguro.. Të gjitha ndryshimet në murin e zjarrit ndodhin vetëm pas konfirmimit të konfigurimeve me komandën commit, si në modalitetin e komandës ashtu edhe në ndërfaqen web.
Për të ndryshuar konfigurimet në ndërfaqen web përdoret seksioni Device -> General Settings dhe Device -> Management Interface Settings. Emri, bannerët, zona time dhe konfigurime të tjera mund të caktohen në seksionin General Settings (fig. 2).
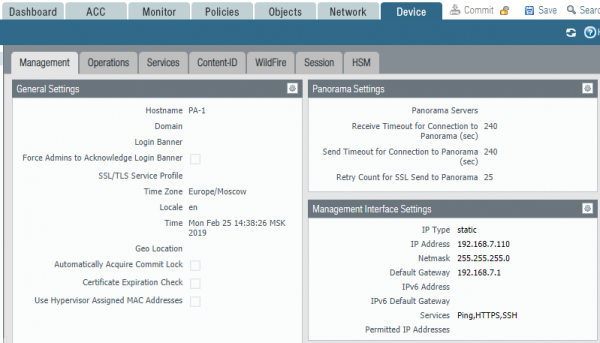
Figura 2 – Parametrat e ndërfaqes së menaxhimit
Në rast se aplikohet një mur zjarri virtual në mjedisin ESXi, në seksionin General Settings duhet të aktivizohet përdorimi i adresës MAC të caktuar nga hipervizori, ose të konfigurohen në hipervizor adresat MAC të caktuara në ndërfaqet e murit të zjarrit, ose të ndryshohen parametrat e switch-ave virtual për të lejuar ndryshime të adresave MAC. Në të kundërt, trafiku nuk do të kalojë.
Ndërfaqja e menaxhimit konfigurohet veçmas dhe nuk shfaqet në listën e ndërfaqeve rrjetësore. Në seksionin Management Interface Settings caktohet porti i parazgjedhur për ndërfaqen e menaxhimit. Rrugët e tjera statike konfigurohen në seksionin e routerëve virtualë, për këtë do të shkruhet më poshtë.
Për të lejuar qasje në pajisje përmes ndërfaqeve të tjera, duhet të krijoni një profil menaxhimi Profili i Menaxhimit në seksionin Network -> Profili i Rrjetit -> Menaxhimi i Ndërfaqes dhe ta caktoni atë në ndërfaqen përkatëse.
Më pas, duhet të konfiguroni DNS dhe NTP në seksionin Device -> Shërbimet për të marrë përditësime dhe për të siguruar kohën e saktë (fig. 3). Nga e gjitha, gjithë trafiku i krijuar nga firewalle përdor si adresë IP burimi adresën IP të ndërfaqes së menaxhimit. Një ndërfaqe tjetër mund të caktosh për çdo shërbim të veçantë në seksionin Konfigurimi i Rrugëve të Shërbimeve.
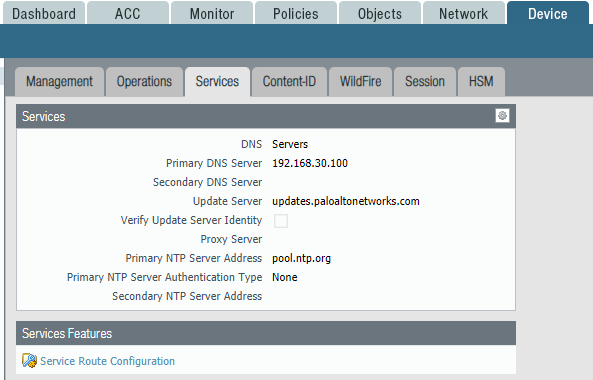
Figura 3 – Parametrat e shërbimeve DNS, NTP dhe rrugët sistemore
2. Instalimi i licencave, konfigurimi dhe instalimi i përditësimeve
Për funksionimin e plotë të të gjitha funksioneve të firewalle duhet të instaloni një licencë. Mund të përdorni një licencë provuese, duke e kërkuar atë nga partnerët e Palo Alto Networks. Periudha e saj është 30 ditë. Licenca aktivizohet ose përmes një skedari ose me Kod Auth. Licencat konfigurohen në seksionin Device -> Licencat (fig. 4).
Pasi të keni instaluar licencën, duhet të konfiguroni instalimin e përditësimeve në seksionin Device -> Përditësimet Dynamike.
Në seksionin Device -> Softueri mund të shkarkoni dhe instaloni versione të reja të PAN-OS.
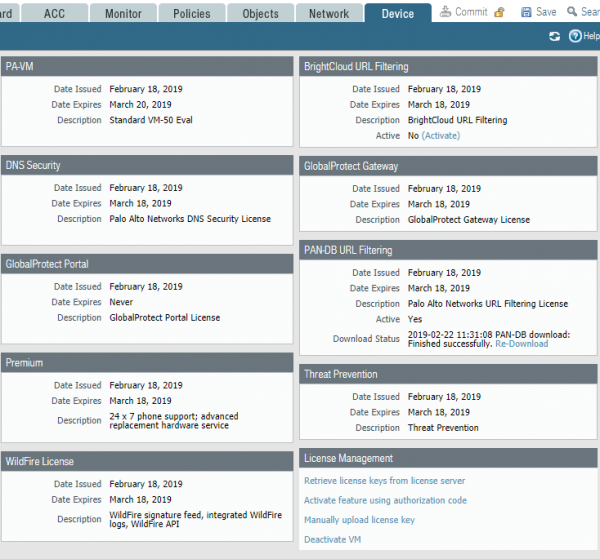
Figura 4 – Paneli i Kontrollit të Licencave
3. Konfigurimi i zonave të sigurisë, ndërfaqeve të rrjetit, politikave të trafikut, përkthimit të adresave
Firewallet e Palo Alto Networks aplikojnë logjikën e zonave gjatë konfigurimit të rregullave të rrjetit. Ndërfaqet e rrjetit caktohen në një zonë të caktuar, dhe ajo përdoret në rregullat e trafikut. Ky qasje lejon që në të ardhmen, gjatë ndryshimeve të konfigurimeve të ndërfaqeve, të mos ndryshosh rregullat e trafikut, por në vend të kësaj të ripërcaktosh ndërfaqet e nevojshme në zonat përkatëse. Në parazgjedhje, trafiku brenda zonës është i lejuar, trafiku midis zonave është i ndaluar, për këtë përgjigjen rregullat e parazgjedhura intrazone-default dhe interzone-default.
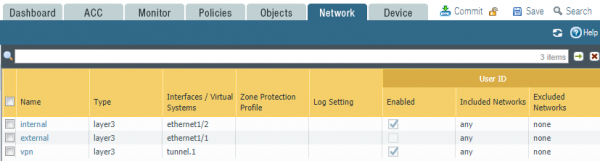
Figura 5 – Zonat e Sigurisë
Në këtë shembull, ndërfaqja në rrjetin e brendshëm është caktuar në zonën internal, ndërsa ndërfaqja e orientuar drejt Internetit është caktuar në zonën external. Për SSL VPN, është krijuar një ndërfaqe tuneli, e caktuar në zonën vpn (fig. 5).
Ndërfaqet e rrjetit të firewalleve Palo Alto Networks mund të funksionojnë në pesë mënyra të ndryshme:
- Tap – përdoret për mbledhjen e trafikut me qëllim monitorimin dhe analizimin
- HA – përdoret për funksionimin e klasterit
- Virtual Wire – në këtë mod, Palo Alto Networks bashkon dy interfereca dhe kalon në mënyrë transparente trafikun midis tyre, pa ndryshuar adresat MAC dhe IP.
- Layer2 – moda e switch-it
- Layer3 – moda e router-it
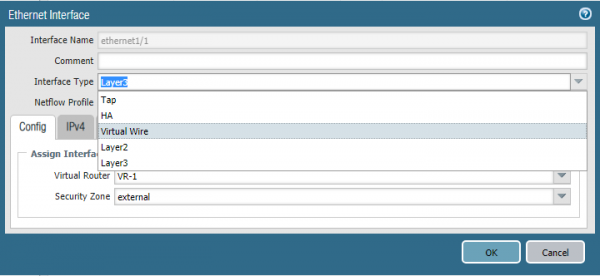
Fig 6 – Konfigurimi i modës së funksionimit të interferecës
Në këtë shembull do të përdoret moda Layer3 (fig. 6). Në parametrat e interferecës së rrjetit ceket adresa IP, moda e funksionimit dhe zona përkatëse e sigurisë. Përveç modës së funksionimit të interferecës, ajo duhet të caktohet në routerin virtual Virtual Router, që është ekuivalenti i instancës VRF në Palo Alto Networks. Routerët virtualë janë të izoluar nga njëri-tjetri dhe kanë tabelat e tyre të routing-ut dhe konfigurimet e protokolleve të rrjeteve.
Në konfigurimet e routerit virtual ceken rrugët statike dhe konfigurimet e protokolleve të routing-ut. Në këtë shembull është krijuar vetëm rruga baze për qasje në rrjetet e jashtme (fig. 7).
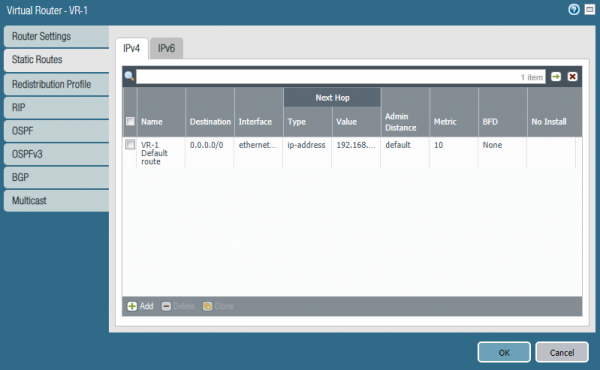
Fig 7 – Konfigurimi i routerit virtual
Hapi tjetër i konfigurimit – politikat e trafikut, seksioni Policies -> Security. Shembulli i konfigurimit shikohet në fig. 8. Logjika e funksionimit të rregullave është e njëjtë si për të gjitha firewalle. Rregullat kontrollohen nga lart poshtë, deri në përputhjen e parë. Përshkrimi i shkurtër i rregullave:
1. SSL VPN Access to Web Portal. Lejon qasjen në portalin web për autentifikimin e lidhjeve të largëta.
2. VPN traffic – lejon trafikun midis lidhjeve të largëta dhe zyrës kryesore.
3. Basic Internet – lejon aplikacione të tilla si dns, ping, traceroute, ntp. Firewall-i lejon aplikacione bazuar në nënshkrime, dekodim dhe heuristikë dhe jo bazuar në numrat e porteve dhe protokolleve, prandaj në seksionin Service është caktuar application-default. Porta/protokolli i default për këtë aplikacion.
4. Web Access – lejon qasje në internet përmes protokolleve HTTP dhe HTTPS pa kontroll të aplikacioneve.
5,6. Rregulla të default për trafikun tjetër.
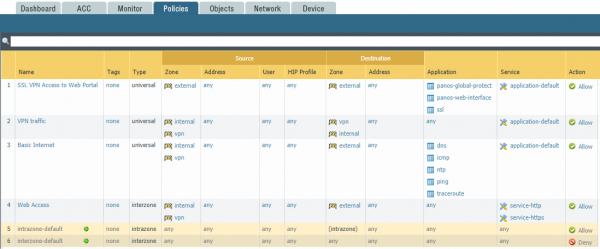
Fig 8 — Shembulli i konfigurimit të rregullave të rrjetit
Për konfigurimin e NAT përdoret seksioni Policies -> NAT. Shembulli i konfigurimit të NAT shikohet në fig. 9.
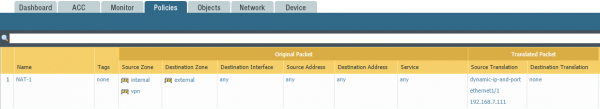
Fig 9 – Shembulli i konfigurimit të NAT
Për çdo trafik nga internal në external mund të ndryshohet adresa e burimit në adresën IP të jashtme të firewall-it dhe të përdoret adresa dinamike e portit (PAT).
4. Konfigurimi i profilit të autentifikimit LDAP dhe funksionit të Identifikimit të Përdoruesit
Para të lidhni përdoruesit përmes SSL-VPN, duhet të konfiguroni mekanizmin e autentikimit. Në këtë shembull, autentikimi do të bëhet në kontrolluesin e domenit Active Directory përmes ndërfaqes së uebit Palo Alto Networks.
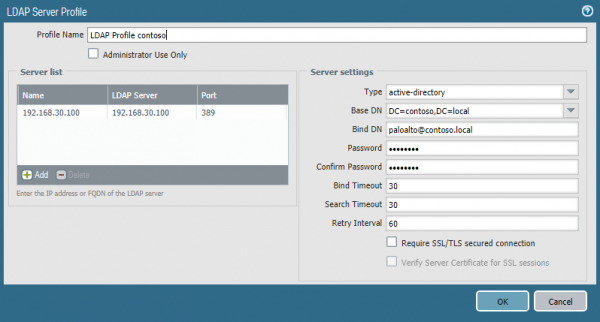
Figura 10 – Profili LDAP
Për të funksionuar autentikimi, duhet të konfigurohet Profili LDAP dhe Profili i Autentikimit. Në seksionin Device -> Server Profiles -> LDAP (fig. 10) duhet të specifikoni adresën IP dhe portin e kontrolluesit të domenit, llojin LDAP dhe llogarinë e përdoruesit që është pjesë e grupeve Server Operators, Event Log Readers, Distributed COM Users. Pastaj në seksionin Device -> Authentication Profile krijoni një profil autentikimi (fig. 11), shënoni profilin që krijuat më parë Profili LDAP dhe në tabin Advanced specifikoni grupin e përdoruesve (fig. 12), të cilëve u lejohet aksesin e largët. Është e rëndësishme të theksohet në profil parametrin User Domain, përndryshe autorizimi i bazuar në grupe nuk do të funksionojë. Në fushë duhet të jepet emri NetBIOS i domenit.
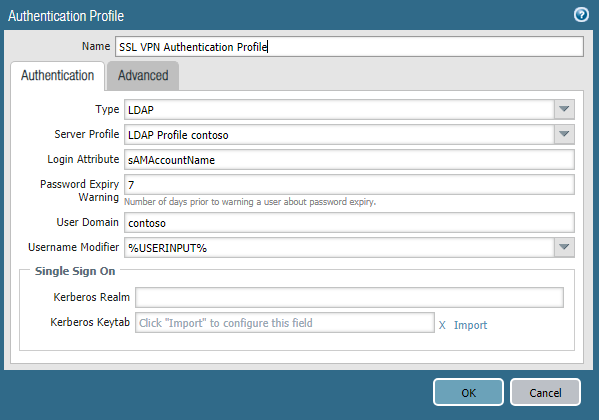
Figura 11 – Profili i autentikimit
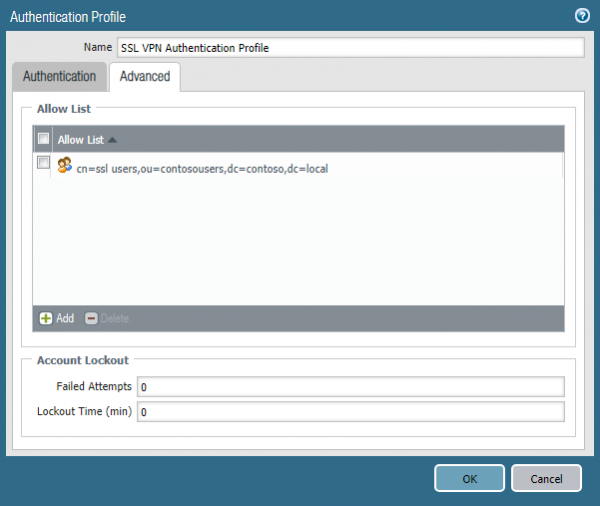
Figura 12 – Zgjedhja e grupit AD
Hapi i ardhshëm – konfigurimi i Device -> User Identification. Këtu duhet të specifikoni adresën IP të kontrolluesit të domenit, kredencialet për lidhje, si dhe të konfiguroni parametrat Enable Security Log, Enable Session, Enable Probing (fig. 13). Në seksionin Group Mapping (fig. 14) duhet të shënohen parametrat e identifikimit të objekteve në LDAP dhe lista e grupeve që do të përdoren për autorizim. Po ashtu si në Profilin e Autentikimit, këtu duhet të caktoni parametrin User Domain.
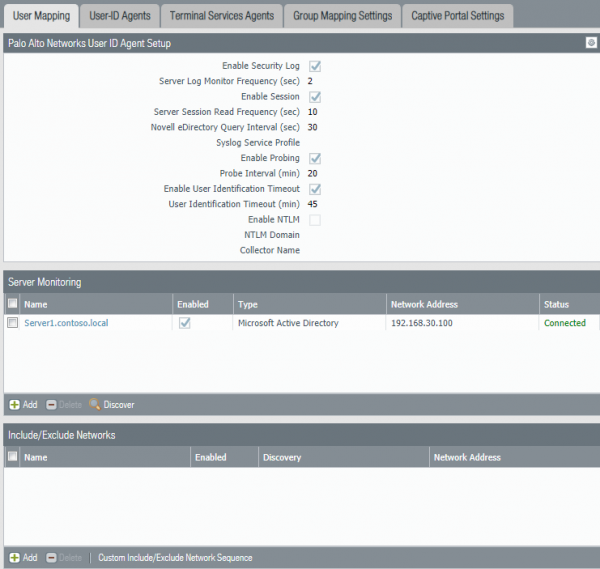
Figura 13 – Parametrat e User Mapping
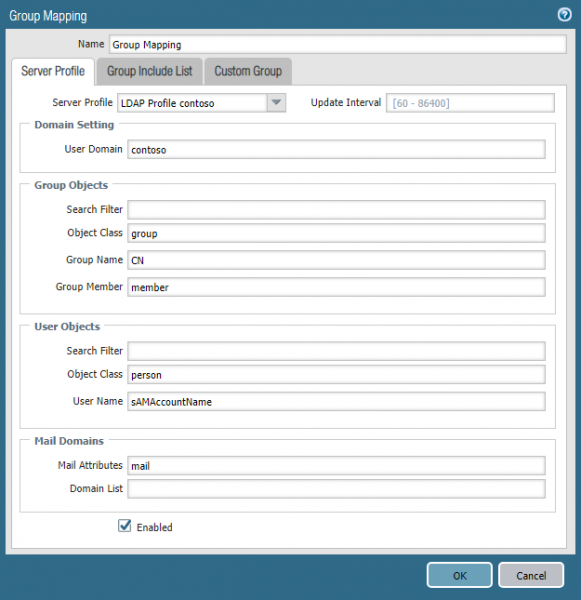
Figura 14 – Parametrat e Group Mapping
Hapi i fundit në këtë etapë do të jetë krijimi i një zone VPN dhe një ndërfaqe për këtë zonë. Në ndërfaqe duhet të aktivizohet parametri Enable User Identification (fig. 15).
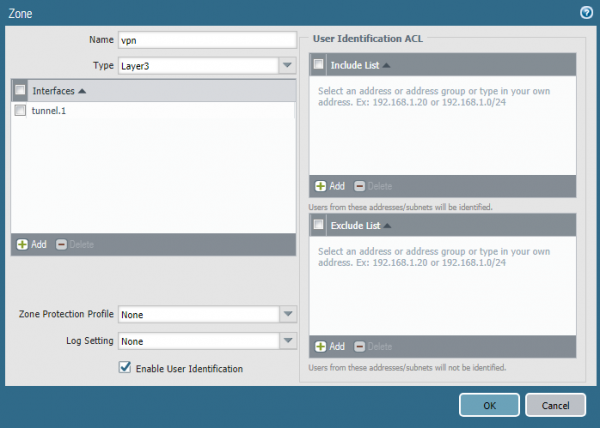
Figura 15 – Konfigurimi i zoneve VPN
5. Konfigurimi i SSL VPN
Para t'u lidhur me SSL VPN, përdoruesi i largët duhet të hyjë në portalin e internetit, të kalojë autentikimin dhe të shkarkojë klientin Global Protect. Më pas, ky klient do të kërkojë kredencialet dhe do të lidhë me rrjetin e korporatës. Portali i internetit funksionon në mënyrë https dhe, për pasojë, është e nevojshme që të vendoset një certifikatë për të. Përdorni një certifikatë publike, nëse ka një mundësi të tillë. Kështu, përdoruesit nuk do t'i jepet një njoftim mbi pamjaftueshmërinë e certifikatës në faqen e internetit. Nëse nuk ka mundësi për të përdorur një certifikatë publike, atëherë është e nevojshme që të lëshohet një certifikatë e vetme, e cila do të aplikohet në faqen e internetit për https. Ajo mund të jetë e vetë-nënshkruar ose e lëshuar përmes një qendre lokale të certifikimit. Kompjuteri i largët duhet të ketë certifikatën rrënjë ose të vetë-nënshkruar në listën e qendrave të besuara rrënjësore, në mënyrë që të mos i jepet përdoruesit një gabim gjatë lidhjes me portalin e internetit. Në këtë shembull do të përdoret një certifikatë e lëshuar përmes shërbimeve të certifikimit të Active Directory.
Për të lëshuar një certifikatë, është e nevojshme të krijohet një kërkesë për certifikatën në seksionin Device -> Certificate Management -> Certificates -> Generate. Në kërkesë shënojmë emrin e certifikatës dhe IP-në ose FQDN-në e portalit të internetit (fig. 16). Pas krijimit të kërkesës, shkarkojmë .csr skedarin dhe kopjojmë përmbajtjen e tij në fushën e kërkesës për certifikatën në formularin e internetit AD CS Web Enrollment. Në varësi të rregullimeve të qendrës së certifikimit, kërkesa për certifikatën duhet të miratohet dhe të shkarkohet certifikata e lëshuar në formatin Base64 Encoded Certificate. Për më tepër, është e nevojshme të shkarkohet certifikata rrënjë e qendrës së certifikimit. Më pas, është e nevojshme të importohen të dyja certifikatët në zjarrin e rrjetit. Gjatë importimit të certifikatës për portalin e internetit, është e nevojshme të veçoni kërkesën në statusin pending dhe të klikoni import. Emri i certifikatës duhet të përputhet me emrin që u shënua më parë në kërkesë. Emri i certifikatës rrënjë mund të përcaktohet në mënyrë të rastësishme. Pas importimit të certifikatës, është e nevojshme të krijohet SSL/TLS Service Profile në seksionin Device -> Certificate Management. Në profil vendosim certifikatën e importuar më parë.
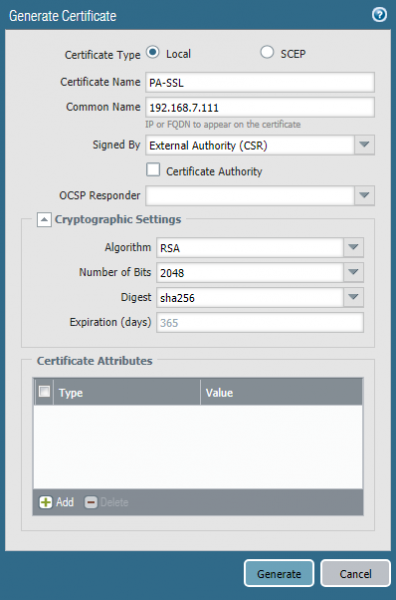
Figura 16 – Kërkesa për certifikatën
Hapi tjetër – konfigurimi i objekteve Global Protect Gateway dhe Global Protect Portal në seksionin Network -> Global Protect. Në cilësimet Global Protect Gateway shënojmë adresën IP të jashtme të zjarrin të rrjetit, si dhe të krijuarat më parë SSL Profile, Profili i Autentikimit, ndërfaqja e tunelit dhe konfigurimet IP të klientit. Duhet të caktosh një pool adresash IP, nga e cila do t'i caktohet një adresë klientit, dhe Rruga e Qasjes – nënrrjetet, të cilave do të ketë маршруt klienti. Nëse qëllimi është që të kalojë gjithë trafikun e përdoruesit përmes një firewalle, duhet të përcaktosh nënrrjetin 0.0.0.0/0 (Fig. 17).
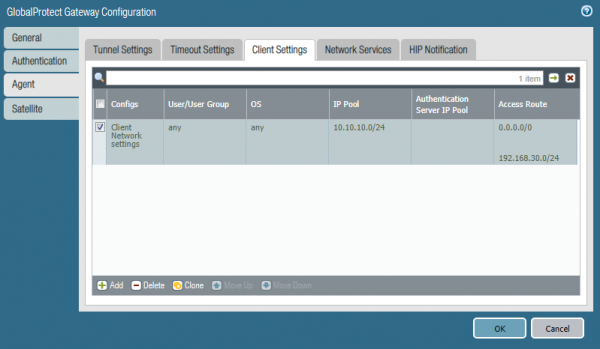
Fig 17 – Konfigurimi i pool-it të adresave IP dhe rrugëve
Më pas është e nevojshme të konfigurohet Global Protect Portal. Përcaktojme adresën IP të firewall-it, SSL Profile dhe Profili i Autentikimit dhe listën e adresave IP të jashtme të firewalleve, të cilat do të lidhen me klientin. Nëse ka disa firewalle, mund të caktohet një prioritet për çdo një, sipas të cilit përdoruesit do të zgjedhin firewall-in për tu lidhur.
Në seksionin Device -> GlobalProtect Client duhet të shkarkosh paketën e klientit VPN nga serverat Palo Alto Networks dhe ta aktivizosh atë. Për t'u lidhur, përdoruesi duhet të hyjë në uebfaqen e portalit, ku do t'i ofrohet mundësia për të shkarkuar GlobalProtect Client. Pasi të shkarkohet dhe të instalohet, do të jetë e mundur të jepen kreditit e tua dhe të lidhen me rrjetin korporativ përmes SSL VPN.
Përfundim
Kështu, pjesa e konfigurimit të Palo Alto Networks ka përfunduar. Shpresojmë që informacioni ishte i dobishëm, dhe lexuesi pati një pasqyrë mbi teknologjitë e përdorura në Palo Alto Networks. Nëse keni pyetje në lidhje me konfigurimin dhe dëshira për tema të artikujve të ardhshëm - shkruani ato në komentet, do të jemi të lumtur t'u përgjigjemi.
Burimi: habr.com
