

Shën. përkth.: Autori i artikullit — Reuven Harrison — ka më shumë se 20 vjet përvojë në zhvillimin e software-it dhe aktualisht është drejtori teknik dhe bashkëthemelues i kompanisë Tufin, e cila krijon zgjidhje për menaxhimin e politikave të sigurisë. Edhe pse i konsideron politikat e rrjetit në Kubernetes si një mjet të fuqishëm për segmentimin e rrjetit në klaster, ai mendon se ato nuk janë aq të lehta në praktikë. Ky material (mjaft i gjerë) ka për qëllim të rrisë ndërgjegjësimin e profesionistëve në këtë fushë dhe t'i ndihmojë ata në krijimin e konfigurimeve të nevojshme.
Sot shumë kompani po zgjedhin gjithnjë e më shumë Kubernetes për të lansuar aplikacionet e tyre. Interesi për këtë software është aq i lartë sa disa e quajnë Kubernetes «sistemin e ri operativ për qendrat e të dhënave». Gradualisht, Kubernetes (ose k8s) fillon të perceptohet si një pjesë kritike e biznesit që kërkon organizimin e proceseve të mira biznesore, përfshirë sigurimin e sigurisë në rrjet.
Për profesionistët e sigurisë, të cilët janë të shqetësuar nga puna me Kubernetes, një zbulim i vërtetë mund të jetë politika e kësaj platforme për default: lejo gjithçka.
Ky udhëzues do t'ju ndihmojë të kuptoni strukturën e brendshme të politikave të rrjetit; të kuptoni si dallohet ato nga rregullat për firewall-et e zakonshëm. Gjithashtu, do të flitet për disa pengesa dhe do të jepen rekomandime që do t'ju ndihmojnë të mbroni aplikacionet në Kubernetes.
Politikat e rrjetit Kubernetes
Mekanizmi i politikave të rrjetit në Kubernetes lejon menaxhimin e ndërveprimeve të aplikacioneve të vendosura në platformë në nivelin e rrjetit (niveli i tretë në modelin OSI). Politikat e rrjetit i mungojnë disa funksione të avancuara të firewall-eve moderne, si kontrolli në nivelin 7 të OSI dhe zbardhja e rrezikut, megjithatë ato ofrojnë një nivel bazik të sigurisë në rrjet, që shërben si një pikë e mirë fillestare.
Politikat e rrjetit kontrollojnë komunikimet midis pod'ave
Ngarkesat në Kubernetes shpërndahen në pod-e, të cilat përbëhen nga një ose më shumë kontejnerë, të vendosur së bashku. Kubernetes i alokon çdo pod-i një adresë IP, e cila është e disponueshme nga pod-e të tjerë. Politikat rrjetore të Kubernetes përcaktojnë të drejtat e aksesit për grupe pod-esh në të njëjtën mënyrë siç përdoren grupet e sigurisë në re për menaxhimin e aksesit në instancat e makinave virtuale.
Përcaktimi i politikave rrjetore
Si të gjitha burimet e tjera të Kubernetes, politikat rrjetore përcaktohen në gjuhën YAML. Në shembullin e mëposhtëm, aplikacionit balance i hapet kyçja për postgres:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.postgres
  namespace: default
spec:
  podSelector:
    matchLabels:
      app: postgres
  ingress:
  - from:
    - podSelector:
        matchLabels:
          app: balance
  policyTypes:
- Ingress 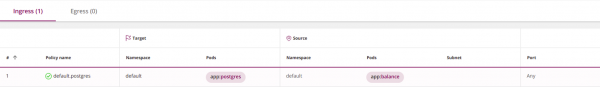
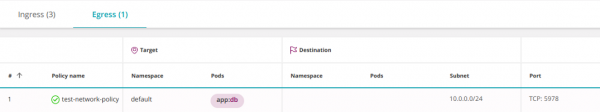
(Shën. përkth.: ky screenshot, ashtu si të gjithë screenshot-et e ngjashme të mëvonshme, është krijuar jo me mjete të natyrshme të Kubernetes, por me ndihmën e mjetit Tufin Orca, zhvillimi i të cilit mbështetet nga kompania e autorit të artikullit origjinal dhe përmendet në fund të materialit.
Për të përcaktuar politikën tuaj të rrjetit, do t'ju nevojiten njohuri bazike në YAML. Kjo gjuhë bazohet në hapësira (të përcaktuara me hapësira, jo me tabulatorë). Një element me hapësira i përket elementit më të afërt me hapësira mbi të. Një element i ri liste fillon me një defis, të gjitha elementet e tjera kanë pamjen çelës-vlerë.
Pas përshkrimit të politikës në YAML, përdorni , për ta krijuar atë në klaster:
kubectl create -f policy.yamlSpecifikimi i politikës rrjetore
Specifikimi i politikës rrjetore të Kubernetes përfshin katër elemente:
-
podSelector: përcakton pod-et që preken nga kjo politikë (qëllimet) - të detyrueshme; -
policyTypes: tregon se cilat lloje politikash janë të përfshira: ingress dhe/ose egress - e opcional, megjithatë e rekomandoj ta shkruani qartë në të gjitha rastet; -
ingress: përcakton trafikun e lejuar në pod-et e synuara - e opcional; -
egress: përcakton trafikun e lejuar trafiku nga pod-et e synuara - e opcional.
Një shembull, e marrë nga faqja e Kubernetes (unë zëvendësova role në app), tregon se si përdoren të katër elementet:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: test-network-policy
  namespace: default
spec:
  podSelector:    # <<<
    matchLabels:
      app: db
  policyTypes:    # <<<
  - Ingress
  - Egress
  ingress:        # <<<
  - from:
    - ipBlock:
        cidr: 172.17.0.0/16
        except:
        - 172.17.1.0/24
    - namespaceSelector:
        matchLabels:
          project: myproject
    - podSelector:
        matchLabels:
          role: frontend
    ports:
    - protocol: TCP
      port: 6379
  egress:         # <<<
  - to:
    - ipBlock:
        cidr: 10.0.0.0/24
    ports:
    - protocol: TCP
port: 5978 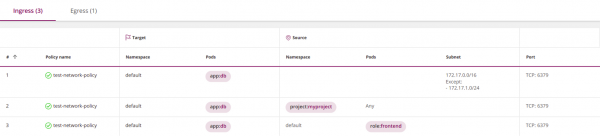
Vlenni se çdo katër elementë nuk janë të detyrueshëm. E vetëmjaftueshme është podSelector, parametrat e tjerë mund të përdoren sipas dëshirës.
Nëse hiqet policyTypes, politika do të interpretohet si në vijim:
- Me default pranohet se ajo përcakton anën ingress. Nëse në politikë nuk ka udhëzime të qarta për këtë, sistemi do të mendojë se gjithë trafiku është i ndaluar.
- Sjellja në anën e egress do të përkufizohet nga prania ose mungesa e parametrave të përkatshëm të egress.
Për të shmangur gabimet, rekomandoj të specifikoni gjithmonë qartë policyTypes.
Sipas logjikës së mësipërme, në rast se parametrat ingress dhe/ose egress hiqen, politika do të ndalojë gjithë trafikun (shih "Rregulli i pastrimit" më poshtë).
Politika e paracaktuar është lejohet
Nëse politikat nuk janë të përcaktuara, Kubernetes automatikisht lejon të gjithë trafikun. Të gjitha pod’ët mund të shkëmbejnë informacion lirshëm mes tyre. Nga pikëpamja e sigurisë, kjo mund të duket e paarsyeshme, por mbani mend se Kubernetes është krijuar fillimisht nga zhvilluesit për të siguruar bashkëpunimin e aplikacioneve. Politikat rrjetore u shtuan më vonë.
Hapësirat emrash
Hapësirat emrash (Namespaces) janë mekanizmi i bashkëpunimit në Kubernetes. Ato janë të destinuara për të izoluar ambientet logjike nga njëra-tjetra, ndërsa shkëmbimi i të dhënave mes hapësirave është lejuar automatikisht.
Si shumica e komponentëve të Kubernetes, politikat rrjetore qëndrojnë në një hapësirë emri të caktuar. Në bllokun metadata mund të specifikoni se kujt hapësire i përket politika:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: test-network-policy
  namespace: my-namespace  # <<<
spec:
...
Nëse hapësira emri në metadata nuk është specifikuar qartë, sistemi do të përdorë hapësirën e caktuar në kubectl (me default namespace=default):
kubectl apply -n my-namespace -f namespace.yamlRekomandoj të specifikoni qartë hapësirën e emrit, përveç nëse po shkruani një politikë që është e destinuar për disa hapësira emri.
Kryesore element podSelector në politikë do të zgjedhë pod’ët nga hapësira emri, të cilës i përket politika (ai nuk ka akses në pod’ët nga hapësira të tjera emri).
Në mënyrë të ngjashme, podSelector’ët në blloqet ingress dhe egress mund të zgjedhin pod’ët vetëm nga hapësira e tyre emri, përveç nëse i kombinoni ato me namespaceSelector (kjo do të diskutohet në seksionin "Filtri sipas hapësirave emri dhe pod’ëve").
Rregullat e emërtimeve të politikave
Emrat e politikave janë unikë brenda një hapësire emri. Nuk mund të ketë dy politika me të njëjtin emër në një hapësirë, por mund të ketë politika me emra të njëjtë në hapësira të ndryshme. Kjo është e dobishme kur dëshironi të ripërdorni të njëjtën politikë në disa hapësira.
Më pëlqen veçanërisht një nga metodat e emërtesës. Ajo përfshin kombinimin e emrit të hapësirës emri me qëlluar pod’ët. Për shembull:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.postgres  # <<<
  namespace: default
spec:
  podSelector:
    matchLabels:
      app: postgres
  ingress:
  - from:
    - podSelector:
        matchLabels:
          app: admin
  policyTypes:
- Ingress 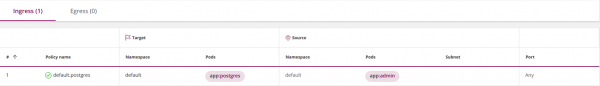
Etiketat
Për objektet Kubernetes, si pod’ët dhe hapësirat e emrit, mund të ngjiten etiketat e personalizuara. Etiketat (labels — etiketa) janë ekuivalente të etiketave në cloud. Politikat e rrjetit Kubernetes përdorin etiketat për të zgjedhur pod’ët, për të cilat ato aplikohen:
podSelector:
  matchLabels:
    role: db
… ose hapësirave emri, për të cilat ato aplikohen. Në këtë shembull, zgjedhen të gjitha pod’ët në hapësirat e emrit me etiketat përkatëse:
namespaceSelector:
  matchLabels:
    project: myproject
Një paralajmërim: kur përdorni namespaceSelector sigurohuni që hapësirat e zgjedhura të përmbajnë etiketën e nevojshme. Mbani mend se hapësirat e integruara, si default dhe kube-system, sipas parazgjedhjes nuk përmbajnë etiketa.
Një etiketë mund të shtohet në hapësirën e emrit si më poshtë:
kubectl label namespace default namespace=default Në këtë rast, namespace në seksionin metadata duhet të referohet me emrin aktual të hapësirës, jo me etiketën:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: test-network-policy
  namespace: default   # <<<
spec:
...
Burimi dhe adresati
Politikat për firewall janë të përbërë nga rregulla me burime dhe destinacione. Politikat rrjetësore Kubernetes përcaktohen për qëllim — një grup pod’ash, për të cilat aplicohen ato, dhe pastaj vendosin rregulla për trafikun e hyrës (ingress) dhe/ose të daljes (egress). Në shembullin tonë, qëllimi i politikës do të jenë të gjitha pod’ash në hapësirën e emrave default me etiketën me çelësin app dhe vlerën db:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: test-network-policy
  namespace: default
spec:
  podSelector:
    matchLabels:
      app: db   # <<<
  policyTypes:
  - Ingress
  - Egress
  ingress:
  - from:
    - ipBlock:
        cidr: 172.17.0.0/16
        except:
        - 172.17.1.0/24
    - namespaceSelector:
        matchLabels:
          project: myproject
    - podSelector:
        matchLabels:
          role: frontend
    ports:
    - protocol: TCP
      port: 6379
  egress:
  - to:
    - ipBlock:
        cidr: 10.0.0.0/24
    ports:
    - protocol: TCP
port: 5978 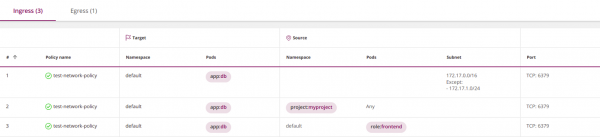
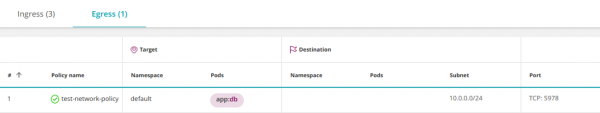
Nënseksioni ingress në këtë politikë hap trafikun e hyrës për pod’at e synuar. Në fjalë të tjera, ingress vepron si burim, dhe qëllimi si destinacion përkatës. Po ashtu, egress është destinacioni, ndërsa qëllimi është burimi i tij.
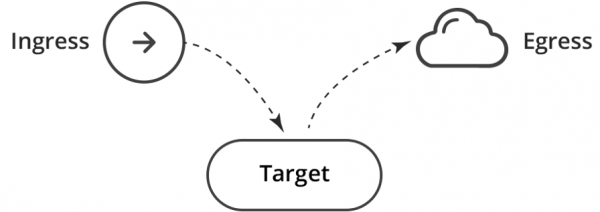
Kjo është ekuivalente me dy rregulla për firewall: Ingress → Qëllimi; Qëllimi → Egress.
Egress dhe DNS (e rëndësishme!)
Duke kufizuar trafikun e daljes, kushtojini vëmendje të veçantë DNS — Kubernetes e përdor këtë shërbim për të lidhur shërbimet me adresat IP. Për shembull, politika e mëposhtme nuk do të funksionojë, pasi nuk e lejuat aplikacionin balance të lidhet me DNS:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.balance
  namespace: default
spec:
  podSelector:
    matchLabels:
      app: balance
  egress:
  - to:
    - podSelector:
        matchLabels:
          app: postgres
  policyTypes:
- Egress 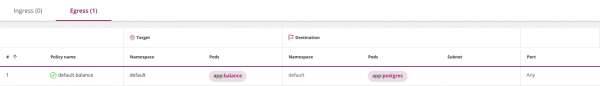
Mund të rregullohet duke hapur aksesin në shërbimin DNS:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.balance
  namespace: default
spec:
  podSelector:
    matchLabels:
      app: balance
  egress:
  - to:
    - podSelector:
        matchLabels:
          app: postgres
  - to:               # <<<
    ports:            # <<<
    - protocol: UDP   # <<<
      port: 53        # <<<
  policyTypes:
- Egress 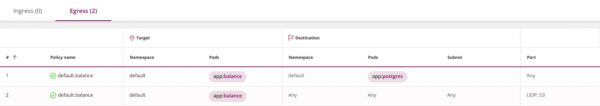
Elementi i fundit to — është i zbrazët, dhe për këtë arsye ai indirekt zgjedh të gjitha pod’ash në të gjitha hapësirat e emrave, duke lejuar balance dërgimin e kërkesave DNS në shërbimin përkatës të Kubernetes (zakonisht funksionon në hapësirën kube-system).
Ky qasje funksionon, megjithatë është shumë lejuese dhe e pasigurt, pasi lejon dërgimin e kërkesave DNS jashtë clustrit.
Mund ta përmirësoni atë me tri hapa të radhës.
1. Lejoni kërkesat DNS vetëm brenda në cluster, duke shtuar namespaceSelector:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.balance
  namespace: default
spec:
  podSelector:
    matchLabels:
      app: balance
  egress:
  - to:
    - podSelector:
        matchLabels:
          app: postgres
  - to:
    - namespaceSelector: {} # <<<<
    ports:
    - protocol: UDP
      port: 53
  policyTypes:
- Egress 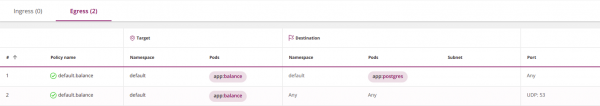
2. Lejoni kërkesat DNS vetëm në hapësirën e emrave kube-system.
Për këtë, duhet të shtoni një etiketë në hapësirën e emrave kube-system: kubectl label namespace kube-system namespace=kube-system — dhe ta përfshini atë në politikë përmes namespaceSelector:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.balance
  namespace: default
spec:
  podSelector:
    matchLabels:
      app: balance
  egress:
  - to:
    - podSelector:
        matchLabels:
          app: postgres
  - to:
    - namespaceSelector:         # <<<<
        matchLabels:             # <<<<
          namespace: kube-system # <<<<
    ports:
    - protocol: UDP
      port: 53
  policyTypes:
- Egress 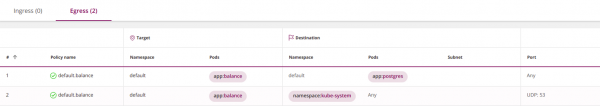
3. Paranoikët mund të shkojnë akoma më tej dhe të kufizojnë kërkesat DNS për një shërbim të caktuar DNS në kube-system. Në seksionin "Filtro sipas hapësirave të emrave dhe pod’ave" do të diskutohet si të arrihet kjo.
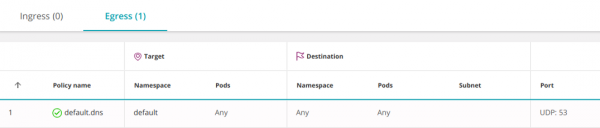
Një opsion tjetër është të lejoni DNS në nivelin e hapësirës së emrave. Në këtë rast nuk do të nevojitet të hapet për çdo shërbim:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.dns
  namespace: default
spec:
  podSelector: {} # <<<<
  egress:
  - to:
    - namespaceSelector: {}
    ports:
    - protocol: UDP
      port: 53
  policyTypes:
  - Egress
E zbrazët podSelector zgjedh të gjitha pod’at në hapësirën e emrave.
Përputhshmëria e parë dhe rendi i rregullave
Në firewall-in e zakonshëm, veprimi ("Lejo" ose "Ndal") në lidhje me një paketë përcaktohet nga rregulli i parë që plotëson. Në Kubernetes, rendi i politikave s'ka asnjë rëndësi.
Për default, kur politikat nuk janë të përshkruara, komunikimet midis pod’ave janë të lejuara dhe ato mund të ndajnë lirisht informacion. Sapo filloni të formoni politika, çdo pod i prekur nga të paktën një prej tyre bëhet i izoluari sipas disjunkcionit (logjik OR) të të gjitha politikave që e përzgjedhin atë. Pod’ave që nuk preken nga asnjë politikë mbeten të hapura.
Mund të ndryshoni një sjellje të tillë përmes një rregulli pastrimi.
Rregulli i pastrimit ("Ndal")
Politikat e firewall-eve zakonisht ndalojnë çdo trafik që nuk lejohet qartë.
Në Kubernetes nuk ka veprimi "ndal" (deny),megjithatë, një efekt të ngjashëm mund të arrihet me një politikë të zakonshme (lejuese), duke zgjedhur një grup të zbrazët pod’ash burimi (ingress):
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: deny-all
  namespace: default
spec:
  podSelector: {}
  policyTypes:
- Ingress 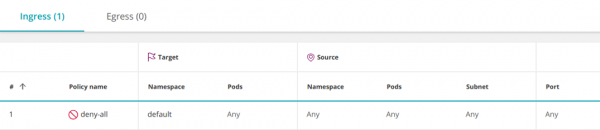
Kjo politikë zgjidh të gjitha pod'ët në hapësirën e emrit dhe lë ingress të pacaktuar, duke ndaluar të gjithë trafikun që hyn.
Në mënyrë të ngjashme, mund të kufizoni të gjithë trafikun që del nga hapësira e emrit:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: deny-all-egress
  namespace: default
spec:
  podSelector: {}
  policyTypes:
- Egress 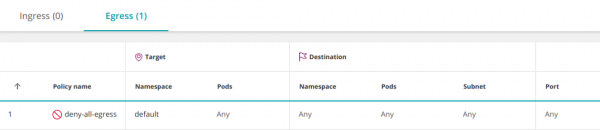
Kujdes, çdo politikë tjetër që lejon trafikun në pod'ët në hapësirën e emrit do të ketë përparësi mbi këtë rregull (analog si shtimi i një rregulli lehtësues para një ndalues në konfigurimin e firewall-it).
Lejo të gjitha (Any-Any-Any-Allow)
Për të krijuar politikën "Lejo të gjitha", është e nevojshme të plotësoni politikën ndaluese të mësipërme me një element të zbrazët ingress:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-all
  namespace: default
spec:
  podSelector: {}
  ingress: # <<<<
  - {}     # <<<<
  policyTypes:
- Ingress 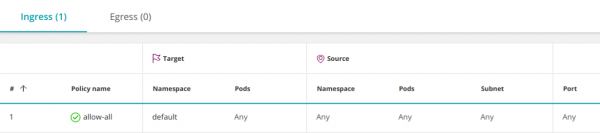
Ajo hap akses nga të gjitha pod'ët në të gjitha hapësirat e emrit (dhe të gjitha IP-të) në çdo pod në hapësirën e emrit default. Një sjellje e tillë është e aktivizuar si parazgjedhje, prandaj zakonisht nuk është e nevojshme ta përcaktoni sërish. Megjithatë, ndonjëherë mund të jetë e nevojshme të përkohësoni disa leje specifike për diagnostikimin e një problemi.
Rregulli mund të ngushtohet dhe të lejojë akses vetëm në një grup të caktuar pod'ësh (app:balance) në hapësirën e emrit default:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-all-to-balance
  namespace: default
spec:
  podSelector:
    matchLabels:
      app: balance
  ingress:
  - {}
  policyTypes:
- Ingress 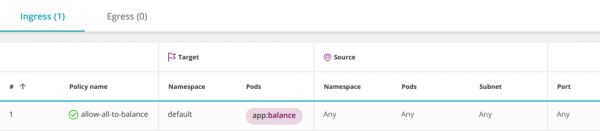
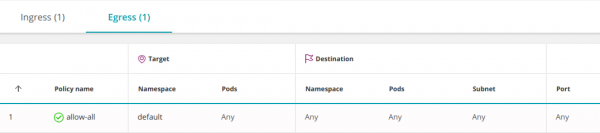
Politika e mëposhtme lejon të gjithë trafikun që hyn (ingress) dhe del (egress), duke përfshirë aksesin në çdo IP jashtë klasit:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-all
spec:
  podSelector: {}
  ingress:
  - {}
  egress:
  - {}
  policyTypes:
  - Ingress
- Egress 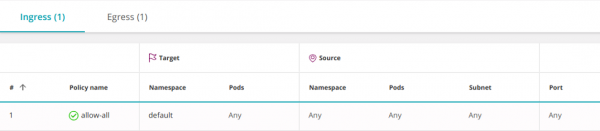
Kombinimi i politikave të shumta
Politikat kombinohen duke përdorur logjikën ORE në tre nivele; lejet e secilit pod përcaktohen në përputhje me disjunksionin e të gjitha politikave që e prekin atë:
1. Në fushat from dhe to mund të përcaktoni tri lloje elementësh (të gjithë këta kombinohen duke përdorur ORE):
-
namespaceSelector— zgjedh hapësirën e emrit në tërësi; -
podSelector— zgjedh pod'ët; -
ipBlock— zgjedh nënrrjetën.
Në këtë mënyrë, numri i elementeve (edhe të njëjta) në nënshkrime from/to nuk është i kufizuar. Të gjitha do të kombinohen me logjikën ORE.
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.postgres
  namespace: default
spec:
  ingress:
  - from:
    - podSelector:
        matchLabels:
          app: indexer
    - podSelector:
        matchLabels:
          app: admin
  podSelector:
    matchLabels:
      app: postgres
  policyTypes:
- Ingress 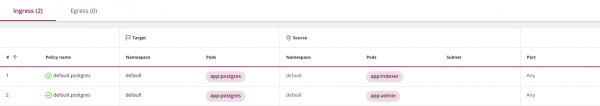
2. Brend politikë ndarëse ingress mund të ketë shumë elemente from (duke u kombinuar logjikisht me ORE). Po ashtu, seksioni egress mund të përmbajë shumë elemente to (po ashtu kombinohen me disjunksion):
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.postgres
  namespace: default
spec:
  ingress:
  - from:
    - podSelector:
        matchLabels:
          app: indexer
  - from:
    - podSelector:
        matchLabels:
          app: admin
  podSelector:
    matchLabels:
      app: postgres
  policyTypes:
- Ingress 
3. Politikat e ndryshme gjithashtu kombinohen logjikisht me ORE
Por, kur ato kombinohen, ekziston një kufizim, për të cilin : Kubernetes mund të kombinojë politika vetëm me të ndryshme policyTypes (Ingress ose Egress). Politikat që përcaktojnë ingress (ose egress) do të mbizotërojnë mbi njëra-tjetrën.
Lidhja midis hapësirave të emrave
Në mënyrë default, shkëmbimi i informacionit midis hapësirave të emrave është i lejuar. Kjo mund të ndryshohet përmes një politike ndaluese, e cila do të kufizojë trafikun e dalshëm dhe/ose hyrës në hapësirën e emrit (shih ‘Rregulli i pastrimit’ më sipër).
Duke bllokuar qasjen në hapësirën e emrave (shih ‘Rregulli i pastrimit’ më sipër), mund të bëni përjashtime nga politika ndaluese duke lejuar lidhjet nga një hapësirë emri të caktuar përmes namespaceSelector:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: database.postgres
  namespace: database
spec:
  podSelector:
    matchLabels:
      app: postgres
  ingress:
  - from:
    - namespaceSelector: # <<<
        matchLabels:
          namespace: default
  policyTypes:
- Ingress 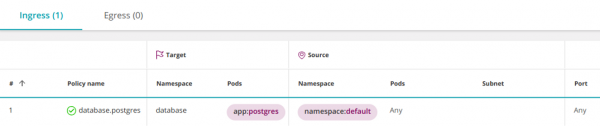
Si rezultat, të gjithë pod’ët në hapësirën e emrave default do të kenë akses në pod’ët postgres në hapësirën e emërtimit database. Por, çfarë ndodh nëse dëshiron të hapësh qasjen në postgres vetëm pod’ët e caktuar në hapësirën e emrave default?
Filtri sipas hapësirave të emrave dhe pod’ëve
Kubernetes version 1.11 dhe më lart lejon kombinimin e operatorëve namespaceSelector dhe podSelector përmes logjikës AND. Duket kështu:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: database.postgres
  namespace: database
spec:
  podSelector:
    matchLabels:
      app: postgres
  ingress:
  - from:
    - namespaceSelector:
        matchLabels:
          namespace: default
      podSelector: # <<<
        matchLabels:
          app: admin
  policyTypes:
- Ingress 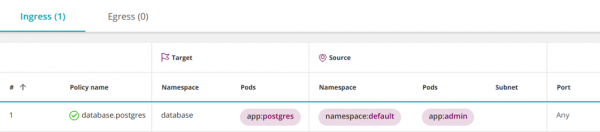
Pse interpretohet si AND në vend të zakonshmes ORE?
Vini re se podSelector nuk fillon me një shkronjë të madhe. Në YAML, kjo do të thotë se podSelector dhe ajo që e ndjek namespaceSelector i përkasin të njëjtit element liste. Prandaj, ato kombinohen logjikisht me AND.
Shtimi i një pese para podSelector do të çojë në krijimin e një elementi të ri të listës, i cili do të kombinohet me atë paraprak namespaceSelector nëpërmjet logjikës OORT.
Për të zgjedhur pod’ët me një etiketë të caktuar në të gjitha hapësirat e emrave, shkruani bosh namespaceSelector:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: database.postgres
  namespace: database
spec:
  podSelector:
    matchLabels:
      app: postgres
  ingress:
  - from:
    - namespaceSelector: {}
      podSelector:
        matchLabels:
          app: admin
  policyTypes:
- Ingress 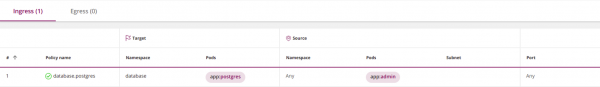
Etiketat shumëfishe kombinohen me O.
Rregullat për firewall me objekte të shumta (hostname, rrjete, grupe) kombinohen nëpërmjet logjikës O. Rregulli në vijim do të zbatohet nëse burimi i paketës përputhet me Host_1 OSE Host_2:
| Burimi | Destinacioni | Shërbimi | Veprimi |
| ----------------------------------------|
| Host_1 | Subnet_A    | HTTPS   | Lejo  |
| Host_2 |             |         |        |
| ----------------------------------------|
Përkundrazi, në Kubernetes etiketat e ndryshme në podSelector ose namespaceSelector kombinohen me logjikën E. Për shembull, rregulli në vijim do të zgjedhë pod’ët që kanë të dy etiketat role=db DHE version=v2:
podSelector:
  matchLabels:
    role: db
    version: v2
E njëjta logjikë aplikohet për të gjithë llojet e operatorëve: selektorët e qëllimeve të politikës, selektorët e pod’ëve dhe selektorët e hapësirave të emrave.
Subnetët dhe IP adresat (IPBlocks)
Për segmentimin e rrjetit, firewall përdorin VLAN, IP adresat dhe subnetet.
Në Kubernetes, IP adresat i caktohen pod’ëve automatikisht dhe mund të ndryshojnë shpesh, prandaj përdoren etiketat për të zgjedhur pod’ët dhe hapësirat e emrave në politikat rrjetësore.
Subnetët (ipBlocks) përdoren për menaxhimin e lidhjeve të jashtme (ingress) ose të daljeve (egress) të jashtme (North-South). Për shembull, kjo politikë hap qasje për të gjitha pod’ët nga hapësira e emrit default në shërbimin DNS të Google:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: egress-dns
  namespace: default
spec:
  podSelector: {}
  policyTypes:
  - Egress
  egress:
  - to:
    - ipBlock:
        cidr: 8.8.8.8/32
    ports:
    - protocol: UDP
port: 53 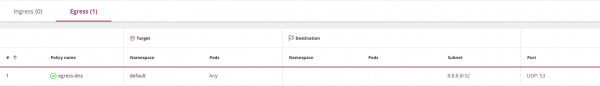
Një selektor bosh pod’ësh në këtë shembull do të thotë «zgjedh të gjitha pod’ët në hapësirën e emrit».
Kjo politikë hap qasje vetëm në 8.8.8.8; qasje në çdo IP tjetër është e ndaluar. Pra, në thelb, keni bllokuar qasjen në shërbimin e brendshëm DNS të Kubernetes. Nëse dëshironi ta hapni aty, shprehni qartë këtë.
Zakonisht ipBlocks dhe podSelectors janë përjashtuese, pasi adresat IP të brendshme të pod’ëve nuk përdoren në ipBlocks. Duke specifikuar adresat IP të brendshme të pod’ëve, ju faktikisht do të lejoni lidhjet nga/drejt pod-ëve me këto adresa. Në praktikë, nuk do të dini se cilin IP të përdorni, prandaj nuk duhet t'i përdorni për të zgjedhur pod-ët.
Si një kundër-shembull, politika e mëposhtme përfshin të gjitha IP-të dhe, si pasojë, lejon qasje në të gjitha pod-ët e tjerë:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: egress-any
  namespace: default
spec:
  podSelector: {}
  policyTypes:
  - Egress
  egress:
  - to:
    - ipBlock:
cidr: 0.0.0.0/0 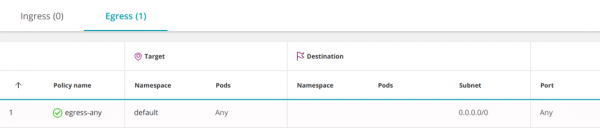
Mund të hapni qasje vetëm për IP-të e jashtme, duke përjashtuar IP-të e brendshme të pod-ëve. Për shembull, nëse subneti i pod-it tuaj është 10.16.0.0/14:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: egress-any
  namespace: default
spec:
  podSelector: {}
  policyTypes:
  - Egress
  egress:
  - to:
    - ipBlock:
        cidr: 0.0.0.0/0
        except:
- 10.16.0.0/14 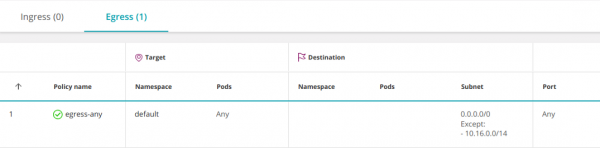
Portat dhe protokollet
Zakonisht, pod-ët dëgjojnë një port. Kjo do të thotë se mund të mos i specifikoni numrat e portave në politikat dhe të lini gjithçka sipas parazgjedhjes. Megjithatë, politika rekomandohet të jetë sa më e kufizuar, prandaj në disa raste mund të specifikoni portat:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.postgres
  namespace: default
spec:
  ingress:
  - from:
    - podSelector:
        matchLabels:
          app: indexer
    - podSelector:
        matchLabels:
          app: admin
    ports:             # <<<
      - port: 443      # <<<
        protocol: TCP  # <<<
      - port: 80       # <<<
        protocol: TCP  # <<<
  podSelector:
    matchLabels:
      app: postgres
  policyTypes:
- Ingress 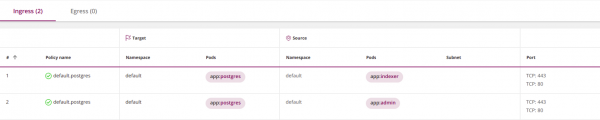
Vëreni, se selektori ports aplikohet për të gjithë elementet në bllokun to ose from, në të cilin ndodhet. Për të specifikuar portat e ndryshme për grupe të ndryshme elementesh, nda një ingress ose egress në disa nënndahje me to ose from dhe në çdo të shkruani portat tuaja:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default.postgres
  namespace: default
spec:
  ingress:
  - from:
    - podSelector:
        matchLabels:
          app: indexer
    ports:             # <<<
     - port: 443       # <<<
       protocol: TCP   # <<<
  - from:
    - podSelector:
        matchLabels:
          app: admin
    ports:             # <<<
     - port: 80        # <<<
       protocol: TCP   # <<<
  podSelector:
    matchLabels:
      app: postgres
  policyTypes:
- Ingress 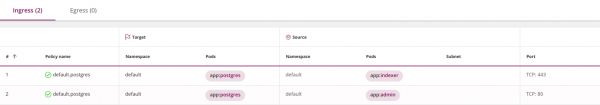
Funksioni i portave nga parazgjedhja:
- Nëse e hidhni plotësisht për تعريفin e portave (
ports), kjo do të thotë të gjitha protokollet dhe të gjitha portat; - Nëse e hidhni për تعريفin e protokollit (
protocol), kjo do të thotë TCP; - Nëse e hidhni për تعريفin e portit (
port), kjo do të thotë të gjitha portat.
Praktika më e mirë: mos u mbështetni në vlerat e parazgjedhura, specifikoni ato që ju nevojiten qartë.
Kujdes, është e nevojshme të përdoren portet e pod’ave dhe jo ato të shërbimeve (më shumë rreth kësaj në paragrafin e ardhshëm).
Politikat janë përcaktuar për pod’atë apo shërbimet?
Në përgjithësi, pod’ët në Kubernetes komunikojnë me njëri-tjetrin përmes shërbimeve — një balancues virtual ngarkese që redirigjon trafikun tek pod’ët që implementojnë shërbimin. Mund të mendohet se politikat rrjetore kontrollojnë qasjen në shërbime, por nuk është kështu. Politikat rrjetore të Kubernetes funksionojnë me portet e pod’ave dhe jo me shërbimet.
Për shembull, nëse një shërbim dëgjon në portin 80, por redirigjon trafikun në portin 8080 të pod’ave të tij, në politikën rrjetore është e nevojshme të specifikohet saktësisht 8080.
Një mekanizëm të tillë duhet ta quajmë jo optimal: me ndryshimin e strukturës së brendshme të shërbimit (portet e të cilit dëgjojnë pod’ët), do të duhet të përditësojmë politikat rrjetore.
Një qasje të re arkitekturore duke përdorur Service Mesh (për shembull, shihni për Istio më poshtë — vërejtje e përkthyesit) i lejon të zgjidhë këtë problem.
A është e nevojshme të specifikohen si Ingress ashtu edhe Egress?
Përgjigja e shkurtër është — po, që pod A të mund të lidhet me pod B, është e nevojshme të lejohet krijimi i një lidhjeje dalëse (për këtë duhet të konfigurohet politika e egress), dhe pod B duhet të ketë mundësi për të pranuar një lidhje hyrëse (për këtë, sigurisht, nevojitet politika e ingress).
Megjithatë, në praktikë, mund të mbështeteni në politikën e paracaktuar, e cila lejon lidhjet në një ose të dyja drejtimet.
Nëse një pod-burimi do të zgjidhet nga një ose disa egress-politika, kufizimet që i vendosen atij do të përcaktohen nga disjunksioni i tyre. Në këtë rast, do të nevojitet të lejohet qartazi lidhja me pod-in-destinat. Nëse pod-i nuk zgjidhet nga ndonjë politikë, trafiku i tij dalës (egress) lejohet automatikisht.
Po ashtu, fati i pod-it-destinat, i zgjedhur nga një ose disa ingress-politika, do të përcaktohet nga disjunksioni i tyre. Në këtë rast, është e nevojshme të lejohet qartazi të marrë trafik nga pod-i-burim. Nëse pod-i nuk zgjidhet nga ndonjë politikë, e gjithë trafiku hyrës (ingress) për të lejohet automatikisht.
Shihni seksionin "Stateful ose Stateless" më poshtë.
Dëgjimet
Politikat rrjetore të Kubernetes nuk kanë kapacitet për të regjistruar trafikun. Kjo e komplikon përcaktimin nëse politika funksionon si duhet dhe e vështirëson analizën në fushën e sigurisë.
Kontrolli i trafikut ndaj shërbimeve të jashtme
Politikat e rrjetit të Kubernetes nuk lejojnë specifikimin e një emri të plotë domeni (DNS) në seksionet e egress. Ky shqetësim çon në shqetësime të konsiderueshme kur përpiqeni të kufizoni trafikun drejt adresave të jashtme që nuk kanë një IP të fiksuar (si aws.com).
Kontrolli i politikës
Firewall-et do t'ju paralajmërojnë ose madje do të refuzojnë të pranoni një politikë të gabuar. Kubernetes gjithashtu bën disa verifikime. Kur definoni politikën e rrjetit përmes kubectl, Kubernetes mund të deklarojë se ajo është e pavlefshme dhe të refuzojë ta pranojë. Në raste të tjera, Kubernetes do ta pranojë politikën dhe do ta plotësojë me detajet që mungojnë. Ato mund të shihen përmes komandës:
kubernetes get networkpolicy -o yamlMbani parasysh se sistemi i kontrollit të Kubernetes nuk është i infallibil dhe mund të kalojë disa lloje gabimesh.
Ekzekutimi
Kubernetes nuk merret me zbatimin e politikave të rrjetit vetë, por është vetëm një portë API, e cila i ngarkon punën e ndërlikuar të kontrollit sistemit nëntokësor të quajtur Container Networking Interface (CNI). Definimi i politikave në klasterin Kubernetes pa përcaktimin e CNI përkatës është si të krijosh politika në një server menaxhimi firewall pa i instaluar më pas ato në firewall-e. Ju duhet të siguroheni për një CNI të denjë ose, në rastin e platformave Kubernetes që janë të vendosura në cloud, (me një listë ofruesish mund të konsultoheni — shënim i redaktorit), për të angazhuar politikat e rrjetit që do të vendosin CNI për ju.
Kujdes, Kubernetes nuk do t'ju paralajmërojë nëse definoni një politikë rrjeti pa CNI-në mbështetës përkatës.
Stateful apo Stateless?
Të gjitha CNI-të e Kubernetes me të cilat kam pasur takime ruajnë gjendjen (p.sh., Calico përdor conntrack të Linux). Kjo lejon që pod-i të marrë përgjigje nga lidhja TCP që ka iniciuar pa nevojën për ta rivendosur atë. Megjithatë, nuk di për asnjë standart të Kubernetes që garanton ruajtjen e gjendjes (statefulness).
Menaxhimi i avancuar i politikës së sigurisë
Ja disa mënyra për të rritur efektivitetin e zbatimit të politikës së sigurisë në Kubernetes:
- Shembulli i arkitekturës së pattern-it Service Mesh përdor kontejnerë sidecar për të siguruar telemetri të detajuar dhe kontroll mbi trafikun në nivelin e shërbimeve. Një shembull mund të jetë .
- Disa nga ofruesit e CNI kanë plotësuar mjetet e tyre për t'u shtrirë përtej politikave rrjetore të Kubernetes.
- siguron transparencë dhe automatizim të politikave rrjetore të Kubernetes.
Paketa Tufin Orca menaxhon politikat rrjetore të Kubernetes (dhe shërben si burim për screenshotet e përmendura më sipër).
Informacione shtesë
- ;
- ;
- ;
- .
Përfundim
Politikat rrjetore të Kubernetes ofrojnë një set të mirë mjetesh për segmentimin e klasterëve, megjithatë ato janë intuitivisht të paqartë dhe kanë shumë nuanca. Unë besoj se për shkak të kësaj kompleksiteti, politikat e shumë klasterëve ekzistues përmbajnë gabime. Zgjidhjet e mundshme për këtë problem janë automatizimi i përkufizimeve të politikave ose përdorimi i mjeteve të tjera të segmentimit.
Shpresoj se ky udhëzues do të ndihmojë në sqarimin e disa çështjeve dhe në zgjidhjen e problemeve me të cilat mund të përballeni.
P.S. nga përkthyesi
Lexoni gjithashtu në blogun tonë:
- "Kthehu në mikroshërbime me Istio": , , ;
- “Udhëzuesi i Ilustruar për Strukturën e Rrjeteve në Kubernetes”: , ;
- «»;
- «»;
- «».
Burimi: habr.com
