

Në vitet e fundit, Cisco ka promovuar me force një arkitekturë të re për ndërtimin e rrjeteve të transmetimit të të dhënave në QDC - Application Centric Infrastructure (apo ACI). Disa tashmë janë të njohur me të. Disa madje e kanë implementuar atë në kompanitë e tyre, përfshirë edhe në Rusi. Megjithatë, për shumicën e specialistëve dhe drejtorëve të IT, ACI mbetet ose një akronim i panjohur, ose thjesht një diskutim për të ardhmen.
Në këtë artikull, do të përpiqemi ta afrojmë këtë të ardhme. Për këtë, do të flasim për komponentët kryesorë arkitektonikë të ACI, si dhe do të ilustrojmë mënyrën se si aplikohet në praktikë. Për më tepër, në një të ardhme të afërt, do të organizojmë një demonstrim të qartë të punës së ACI, në të cilin mund të regjistrohet çdo specialist IT të interesuar.
Të dhënat më të plota mbi këtë arkitekturë të re të ndërtimit të rrjetit do të jenë në Shën Petersburg në maj 2019. Të gjitha detajet – në . Regjistrohuni!
Historia e mëparshme
Modeli tradicional dhe më popullor i ndërtimit të rrjetit është modeli hierarkik me tre nivele: bërthama -> shpërndarja (agregimi) -> akses. Gjatë shumë viteve, ky model ka qenë standarti, dhe për të prodhuesit kanë nxjerrë pajisje rrjetesh me funksionalitetin përkatës.
Më parë, kur teknologjitë informative ishin një lloj aneksi të nevojshëm (dhe, sinqerisht, jo gjithmonë të dëshirueshëm) për biznesin, ky model ishte i përshtatshëm, relativisht static dhe i besueshëm. Megjithatë, tani, kur IT është një nga drejtuesit e zhvillimit të biznesit, dhe në shumë raste edhe vetë biznesi, staticiteti i këtij modeli ka filluar të shkaktojë probleme të mëdha.
Biznesi modern gjeneron një sasi të madhe kërkesash komplekse për infrastrukturën e rrjetit. Suksesi i biznesit varet drejtpërdrejt nga afatet e realizimit të këtyre kërkesave. Shtyrja në këto kushte është e papranueshme, dhe modeli tradicional i ndërtimit të rrjetit shpesh nuk lejon të plotësohen në kohë të gjitha nevojat e biznesit.
Për shembull, shfaqja e një aplikacioni të ri kompleks të biznesit implicon realizimin e një numri të madh operacioneve rutinë të njëjta nga administratorët e rrjetit në një shumëllojshmëri pajisjesh rrjeti në nivele të ndryshme. Përveç se kjo merr shumë kohë, ajo gjithashtu rrit rrezikun e gabimeve që mund të çojnë në ndërprerje serioze të shërbimeve IT dhe, si rezultat, dëme financiare.
Nuk janë as afatet as kompleksiteti i kërkesave që janë shkaku i problemit. Problemi është se këto kërkesa duhet "të përkthehen" nga gjuha e aplikacioneve të biznesit në gjuhën e infrastrukturës rrjetore. Siç dihet, çdo përkthim është gjithmonë një humbje e pjesshme e kuptimit. Kur pronari i aplikacionit flet për logjikën e funksionimit të aplikacionit të tij, administratorët e rrjetit kuptojnë një grup VLAN-ash, lista aksesi në dhjetëra pajisje që duhet të mbahen, azhurnohen dhe dokumentohen.
Eksperienca e akumuluar dhe komunikimi i vazhdueshëm me klientët i ka lejuar Cisco të projektojë dhe implementojë parime të reja për ndërtimin e rrjetit të transmetimit të të dhënave për qendrat e përpunimit të të dhënave, të cilat përmbushin tendencat moderne dhe janë të bazuara, në radhë të parë, në logjikën e aplikacioneve të biznesit. Nga këtu vjen dhe emri – Infrastrukturë e Orientuar ndaj Aplikacioneve.
Arkitektura ACI.
Duhet ta shqyrtojmë arhitektura ACI jo vetëm nga ana fizike, por edhe nga ana logjike. Ajo është e bazuar në një model politikash të automatizuara, objektet e të cilave në nivel të sipërm mund të ndahen në komponentët e mëposhtëm:
- Rrjeti i bazuar në ndërruesit Nexus.
- Klusteri i kontrollorëve APIC;
- Profili i aplikacioneve;
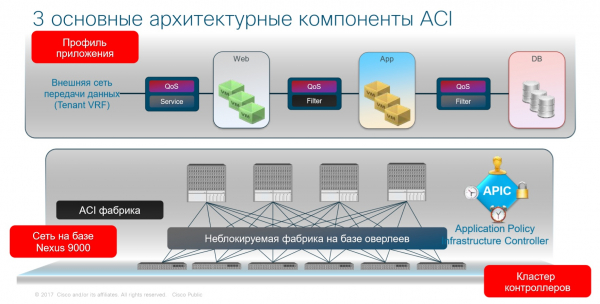
Të shohim secilin nivel më në detaje – duke kaluar nga të thjeshtat te më të komplikuarat.
Rrjeti i bazuar në ndërruesit Nexus
Rrjeti në fabrikën ACI është i ngjashëm me modelin tradicional hierarkik, por ndërtimi është shumë më i thjeshtë. Përdoret modelin Leaf-Spine për organizimin e rrjetit, i cili është bërë një qasje e pranuar gjerësisht për implementimin e rrjeteve të brezit të ri. Ky model përbëhet nga dy nivele: Spine dhe Leaf, përkatësisht.
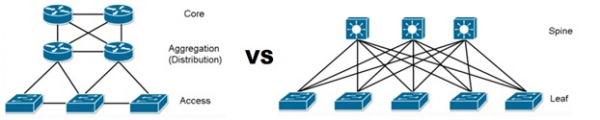
Niveli Spine është përgjegjës vetëm për performancën. Performanca e përmbledhur e switch-ëve Spine është e barabartë me performancën e gjitha fabrikës, prandaj në këtë nivel duhet të përdoren switch-e me porte 40G ose më lart.
Switch-ët Spine lidhen me të gjitha switch-et e nivelit të ardhshëm: switch-et Leaf, të cilat janë lidhur me hostet e fundit. Roli kryesor i switch-eve Leaf është kapaciteti i portave.
Kështu, çështjet e zgjerimit zgjidhen lehtësisht: nëse na nevojitet të rrisim kapacitetin e fabrikës, ne shtojmë switch-e Spine, dhe nëse duam të rrisim kapacitetin e portave – Leaf.
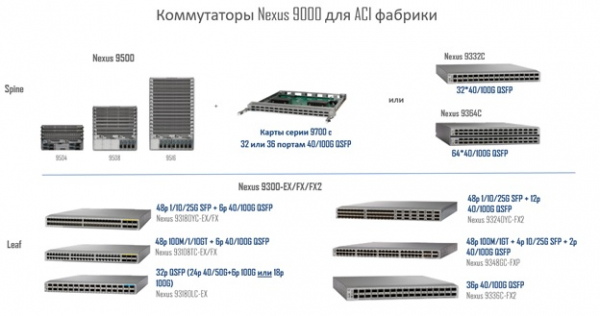
Për të dy nivelet përdoren switch-et e serisë Cisco Nexus 9000, të cilët janë mjeti kryesor për Cisco për ndërtimin e rrjeteve të Qendrave të të Dhënave pavarësisht nga arkitektura e tyre. Për nivelin Spine përdoren switch-et Nexus 9300 ose Nexus 9500, ndërsa për Leaf vetëm Nexus 9300.
Seria e modeleve të switch-eve Nexus, të cilat përdoren në fabrikën ACI, paraqitet në figurën më poshtë.
Klastri i kontrolle APIC (Controller i Politikave të Infrastrukturës së Aplikacioneve)
Kontrollerët APIC janë serverë fizikë të specializuar, ndërsa për implementime të vogla lejohet përdorimi i një klastri me një kontroller fizik APIC dhe dy virtualë.
Kontrollerët APIC kryejnë funksione menaxhimi dhe monitorimi. Është e rëndësishme të theksohet se kontrollet nuk marrin pjesë kurrë në transmetimin e të dhënave, dmth, edhe nëse të gjithë kontrollet e klastri dështojnë, stabiliteti i rrjetit nuk do të preket në asnjë mënyrë. Gjithashtu, duhet të theksohet se me ndihmën e APIC-ve, administratorët menaxhojnë të gjithë burimet fizike dhe logjike të fabrikës, dhe për të bërë çdo ndryshim nuk është e nevojshme të lidhen me ndonjë pajisje, pasi në ACI përdoret një pikë e vetme menaxhimi.
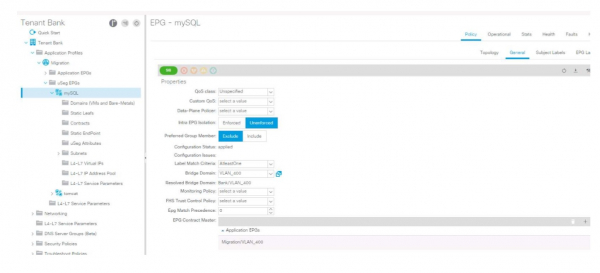
Tani, le të kalojmë në një nga komponentët kryesorë të ACI – profilin e aplikacioneve.
Profili i aplikacionit (Profil i Rrjetit të Aplikacioneve) është baza logjike e ACI. Pikërisht profilet e aplikacioneve përcaktojnë politikat e ndërveprimit midis të gjitha segmenteve rrjet dhe përshkruajnë vetë segmentet rrjet. ANP lejon abstraktimin nga niveli fizik dhe, në thelb, përfaqëson se si duhet të organizohet ndërveprimi midis segmenteve të ndryshme të rrjetit nga këndvështrimi i aplikacionit.
Profil i aplikacionit përbëhet nga grupe lidhjesh (End-point groups – EPG). Një grup lidhjesh është një grup logjik hostesh (makinash virtuale, serverash fizikë, konteineresh, etj.), të cilat ndodhen në një segment sigurie (jo rrjet, por pikërisht siguri). Hostet përfundimtarë, të cilat i përkasin një EPG, mund të përcaktohen nga një numër i madh kriteresh. Zakonisht përdoren kriteret e mëposhtme:
- Porti fizik
- Porti logjik (grupi i porteve në kalimin virtual)
- ID VLAN ose VXLAN
- IP-adresa ose nënrrjeti IP
- Atributet e serverit (emri, vendndodhja, versioni i OS, etj.)
Për ndërveprimin e ndryshëm EPG është parashikuar një entitet që quhet kontrata. Kontrata përcakton marrëdhëniet midis EPG-ve të ndryshme. Në mënyrë tjetër, kontrata definon se çfarë shërbimi ofron një EPG për një tjetër EPG. Për shembull, ne krijojmë një kontratë që lejon kalimin e trafik përmes protokollit HTTPS. Më pas ne lidhim këtë kontratë, për shembull, EPG Web (grupi i serverëve web) dhe EPG App (grupi i serverëve të aplikacioneve), pas kësaj këto dy grupe terminale mund të ndajnë trafik përmes protokollit HTTPS.
Në figurën më poshtë është përshkruar një shembull i konfigurimit të lidhjeve të ndryshme EPG përmes kontratave në kuadër të një ANP.
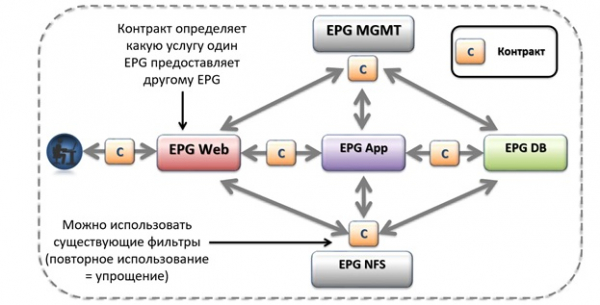
Numri i profileve të aplikacioneve në kuadër të fabrikës ACI mund të jetë i pakufizuar. Për më tepër, kontratat nuk janë të lidhura me një profil të caktuar aplikacioni, ato mund të përdoren (dhe duhet) për të lidhur EPG në ANP të ndryshme.
Në thelb, çdo aplikacion, për të cilin në një mënyrë ose një tjetër nevojitet rrjeti, përshkruhet nga një profil i vet. Për shembull, në diagramin e mësipërm është paraqitur arkitektura standarde e një aplikacioni me tri nivele, e përbërë nga një numër N të serverëve për qasje të jashtme (Web), serverëve të aplikacioneve (App) dhe serverëve të DB (Baza e të Dhënave), si dhe janë përshkruar rregullat e ndërveprimit midis tyre. Në infrastrukturën tradicionale të rrjetit, ky do të ishte një set rregullash të shkruara në aparate të ndryshme në infrastrukturë. Në arkitekturën ACI ne përshkruajmë këto rregulla brenda një profili aplikacioni. ACI, me anë të profilit të aplikacionit, lejon thjeshtimin e ndjeshëm të krijimit të një numri të madh konfigurimesh në aparate të ndryshme, duke i grupuar të gjitha në një profil të vetëm.
Në figurën më poshtë është paraqitur një shembull më real. Profil i aplikacionit Microsoft Exchange, i realizuar nga disa EPG dhe kontrata.
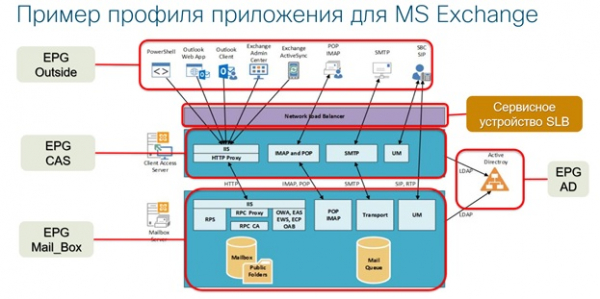
Menaxhimi qendror, automatizimi dhe monitorimi janë disa nga avantazhet kryesore të ACI. Fabrika ACI i heq administratoret nga puna rutinore e krijimit të një sërë rregullash në switch-a, router-a dhe firewalla të ndryshëm (me këtë metoda klasike manuale e konfigurimit është e lejuar dhe mund të përdoret). Cilësimet e profileve të aplikacioneve dhe objekteve të tjera të ACI aplikohen automatikisht në të gjithë fabrikën ACI. Edhe kur rastësisht përndizen serverat në porte të tjera të switch-eve të fabrikës, nuk do të nevojitet të dubloni cilësimet nga switch-a të vjetër në ato të reja dhe të pastroni rregullat e panevojshme. Në përputhje me kriteret e përkatësisë së host-it në EPG, fabrika do t'i realizojë këto cilësime automatikisht dhe do të pastruar automatikisht rregullat e papërdorura.
Politikat e integruara të sigurisë ACI zbatohen mbi parimin e lista të bardha, dmth ajo që nuk është shprehimisht e lejuar, në mënyrë të paracaktuar ndalohet. Në kombinim me azhurnimin automatizuar të konfigurimeve të pajisjeve rrjetë (heqja e rregullave dhe lejeve të 'haruara' të papërdorura), ky qasje ndjeshëm përmirëson nivelin e përgjithshëm të sigurisë së rrjetit dhe ngushton sipërfaqen e mundshme të sulmit.
ACI lejon organizimin e bashkëpunimit rrjetor jo vetëm për makina virtuale dhe kontejnerë, por edhe për servera fizikë, pajisje hardware MSE dhe pajisje rrjetësore nga prodhues të tretë, duke e bërë ACI një zgjidhje unik në këtë moment.
Qasja e re e kompanisë Cisco për ndërtimin e një rrjeti të transmetimit të të dhënave mbi logjikën e aplikacionit — nuk është vetëm automatizimi, siguria dhe menaxhimi i centralizuar. Është gjithashtu një rrjet modern i shkallëzueshëm horizontalisht, që i përgjigjet të gjithave kërkesave të biznesit modern.
Realizimi i infrastrukturës rrjetore mbi ACI lejon të gjitha njësite e ndërmarrjes të flasin në një gjuhë të përbashkët. Administratori orienton vetëm logjikën e punës së aplikacionit, në të cilin përshkruhen rregullat dhe lidhjet e nevojshme. Po ashtu, siç udhëhiqen nga logjika e punës së aplikacionit udhëheqësit dhe zhvilluesit e aplikacionit, shërbimi i sigurisë informative, ekonomistët dhe pronarët e biznesit.
Kështu, kompania Cisco e realizon në praktikë konceptin e rrjetit të gjeneratës së re të qendrës së të dhënave. Doni ta shihni këtë vetë? Ejani në demonstratë Application Centric Infrastructure në Shën Petersburg dhe punoni me rrjetin e qendrës së të dhënave të së ardhmes tashmë.
Mund të regjistroheni për ngjarjen .
Burimi: habr.com
