

Mirë se vini në mësimin e 9-të! Pas një pushimi të vogël për festat e majit, ne vazhdojmë publikimet tona. Sot do të diskutojmë një temë po aq interesante, që do të thotë — Kontrolli i Aplikacioneve dhe URL Filtering. Kjo është arsyeja pse ndonjëherë blihen produktet e Check Point. Duhet të bllokoni Telegram, TeamViewer ose Tor? Për këtë është e nevojshme Kontrolli i Aplikacioneve. Gjithashtu, ne do të prekim një bley tjetër interesante — Ndërgjegjësimi për përmbajtjen, si dhe do të diskutojmë rëndësinë e Inspektimit HTTPS. Por për çdo gjë me radhë!
Siç e mbani mend, në mësimin e 7-të filluam të diskutojmë politikën e Kontrollit të Qasjes, megjithatë deri tani kemi prekur vetëm bleyin Firewall dhe pak kemi luajtur me NAT-in. Tani do të shtojmë edhe tre bley — Kontrolli i Aplikacioneve, URL Filtering dhe Ndërgjegjësimi për përmbajtjen.
Kontrolli i Aplikacioneve & Filtrimi i URL-ve
Pse po e shqyrtoj Kontrollin e Aplikacioneve dhe Filtrimin e URL-ve në të njëjtin mësim? Kjo nuk është për të kaluar. Në të vërtetë tashmë është mjaft e vështirë të ndahen qartë aplikacionet nga thjesht faqet. Facebook, për shembull. Çfarë është? Një faqe? Po. Por përmban shumë mikro aplikacione. Të dhëna, video, mesazhe, vegla etj. Dhe të gjitha këto duhet të menaxhohen. Pikërisht për këtë arsye, Kontrolli i Aplikacioneve dhe Filtrimi i URL-ve gjithmonë aktivizohen së bashku.
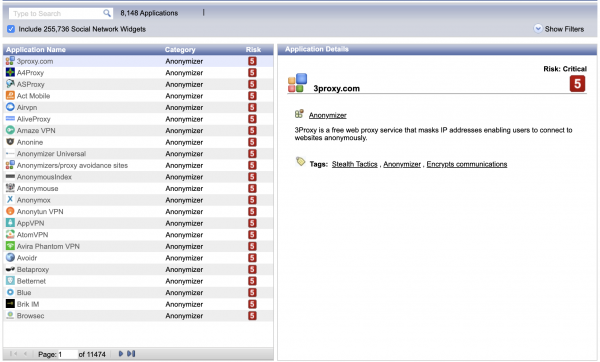
Tani sa i përket bazës së aplikacioneve dhe faqeve. Mund t'i shikoni ato në SmartConsole përmes Object Explorer. Atje ka një filtr të veçantë për këtë, Aplikacionet/Kategoritë. Përveç kësaj, ka një burim të veçantë — . Atje gjithmonë mund të kontrolloni nëse në bazën e të dhënave të Check Point ekziston një aplikacion (apo burim) i tillë.
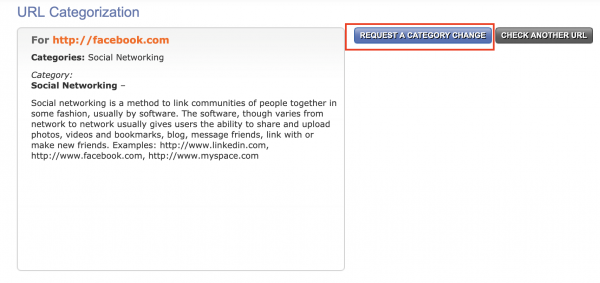
Ka gjithashtu shërbimin , atje gjithmonë mund të kontrolloni në cilën kategori "të Check Point" përket një burim i tillë. Madje mund të kërkoni ndërrimin e kategorisë, nëse mendoni se ajo përcaktohet gabimisht.
Në të tjerat, me këto bley është mjaft e qartë. Kreoni një listë qasjeje, specifikoni burimin/aplikacionin që duhet bllokuar ose, përkundrazi, lejuar. Këtu është gjithçka. Pak më vonë do ta shikojmë këtë në praktikë.
Ndërgjegjësimi për përmbajtjen
Nuk shoh arsyen për t'u përsëritur mbi këtë temë brenda kursit tonë. Unë e kam shkruar dhe treguar këtë bley në detaje në kursin e mëparshëm — .
Inspektimi HTTPS
Njëlloj edhe me inspektimin HTTPS. Unë e kam përshkruar shpesh mirë si pjesën teorike ashtu edhe atë praktike të këtij mekanizmi këtu — . Megjithatë, inspektimi HTTPS është i rëndësishëm jo vetëm për sigurinë, por gjithashtu për saktësinë e përcaktimit të aplikacioneve dhe faqeve. Për këtë flitet në video mësimin më poshtë.
Video mësim
Në këtë mësim, do të flas shkurtimisht për konceptin e ri të Layer-ave, do të krijoj një politikë të thjeshtë bllokimi për Facebook, do të vendos ndalimin e shkarkimit të skedarëve ekzekutivë (me ndihmën e Content Awareness) dhe do të tregoj si të aktivizoni inspektimin e HTTPS.
Qëndroni të lidhur për më shumë dhe bashkohuni me kanalin tonë të 🙂
Burimi: habr.com
