

Nuk e dimë si ka ndodhur, por na erdhi një kërkesë për shërbimet e reja të cloud-it. Ne përllogaritëm në përgjithësi se çfarë na nevojitet dhe dërguam një listë pyetjesh për sqarimin e detajeve. Më pas analizuam përgjigjet dhe kuptuam: klienti dëshiron të vendosë në cloud të dhëna personale të nivelit të dytë të sigurisë. I përgjigjemi: "Ju keni të dhëna personale të nivelit të dytë, na vjen keq, mund të ofrojmë vetëm një cloud privat." Ai tha: "E dini, në kompaninë X mund të vendos çdo gjë në publik."
Foto Steve Crisp, Reuters
Çështje të çuditshme! Shkuam në faqen e kompanisë X, studiuam dokumentet e tyre të akreditimit, tundëm kokën dhe kuptuam: ka shumë pyetje të hapura për vendosjen e të dhënave personale që duhen analizuar mirë. Kështu do të veprojmë në këtë postim.
Si duhet të funksionojë gjithçka
Për të filluar, le të analizojmë se me cilat kritere klasifikohen të dhënat personale në nivele të ndryshme të sigurisë. Kjo varet nga kategoria e të dhënave, numri i subjekteve të këtyre të dhënave që ruan dhe përpunon operatori, si dhe nga lloji i kërcënimeve aktuale.
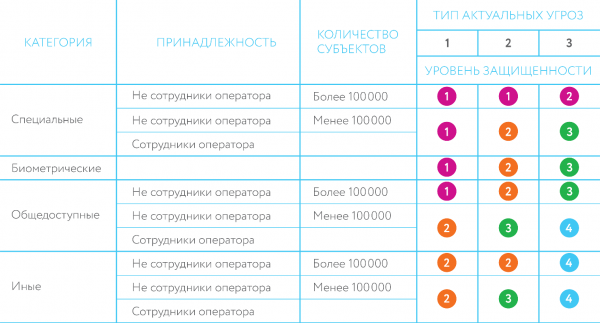
Përcaktimi i llojeve të kërcënimeve aktuale jepet në të datës 1 Nëntor 2012 "Për miratimin e kërkesave për mbrojtjen e të dhënave personale gjatë përpunimit në sistemet informacioni për të dhënat personale":
"Kërcënimet e tipit të parë janë të rëndësishme për një sistem informacioni, nëse për të janë të rëndësishme gjithashtu kërcënimet që lidhen me praninë e mundësive të pabëra (të padeklaruara) në programin sistemor, që përdoret në sistemin informacioni.
Kërcënimet e tipit të dytë janë të rëndësishme për një sistem informacioni, nëse për të janë të rëndësishme gjithashtu kërcënimet që lidhen me praninë e mundësive të pabëra (të padeklaruara) në programin aplikues, që përdoret në sistemin informacioni.
Kërcënimet e tipit të tretë janë të rëndësishme për një sistem informacioni, nëse për të janë të rëndësishme kërcënimet që nuk lidhen me praninë e mundësive të pabëra (të padeklaruara) në programin sistemor dhe aplikues, që përdoret në sistemin informacioni."
E rëndësishme në këto përkufizime është pranija e mundësive të pabëra (të padeklaruara). Për të konfirmuar mungesën e mundësive të pabëra në programin (në rastin e cloud-it, kjo është hipervizori), bëhet një certifikim nga FSTEK e Rusisë. Nëse operatori i të dhënave personale pranon se nuk ka mundësi të tilla në program, atëherë kërcënimet përkatëse nuk janë të rëndësishme. Operatorët e të dhënave personale shumë rrallë i pranojnë kërcënimet e tipit të parë dhe të dytë si të rëndësishme.
Përveç përcaktimit të nivelit të mbrojtjes së të dhënave personale, operatori duhet gjithashtu të identifikojë kërcënimet aktuale për cloud-in publik dhe, duke u bazuar në nivelin e zbuluar të mbrojtjes të të dhënave personale dhe kërcënimet aktuale, të përcaktojë masat dhe mjetet e nevojshme për mbrojtjen nga to.
Në FSTEK të gjitha kërcënimet kryesore janë të listuara qartë në (banka e të dhënave për kërcënimet). Ofruesit dhe vlerësuesit e infrastrukturave cloud përdorin këtë bazë në punën e tyre. Ja disa shembuj kërcënimesh:
: «Kërcënimi qëndron në mundësinë e shkeljes së sigurisë së të dhënave të përdoruesit nga programe që funksionojnë brenda një makine virtuale, nga një software keqdashës që funksionon jashtë makinës virtuale». Ky kërcënim është i përshkaktuar nga prania e vulnerabiliteteve në softuerin e hypervisor-it që siguron izolimin e hapësirës adresore përdorur për ruajtjen e të dhënave të përdoruesve që funksionojnë brenda makinës virtuale nga qasja e paautorizuar nga softueri keqdashës që funksionon jashtë makinës virtuale.
Zbatimi i këtij kërcënimi është i mundur nëse kodin keqdashës arrin të kalojë kufijtë e makinës virtuale, jo vetëm përmes shfrytëzimit të vulnerabiliteteve të hypervisor-it, por edhe përmes një ndikimi nga nivele më të ulta (në lidhje me hypervisor-in) të funksionimit të sistemit.
: «Kërcënimi qëndron në mundësinë e qasjes së paautorizuar në informacionin e mbrojtur të një përdoruesi të shërbimeve cloud nga një tjetër. Ky kërcënim ndodh për shkak të veçorive të teknologjive cloud, ku përdoruesit e shërbimeve cloud duhet të ndajnë të njëjtën infrastrukturë cloud. Zbatimi i këtij kërcënimi është i mundur në rast se bëhen gabime në ndarjen e elementeve të infrastrukturës cloud mes përdoruesve, si dhe në izolimin e burimeve të tyre dhe ndarjen e të dhënave nga njëra-tjetra.
Mbrojtja nga këto kërcënime mund të arrihet vetëm nëpërmjet hypervisor-it, pasi ai menaxhon burimet virtuale. Prandaj, hypervisor-i duhet të gjykohet si një mjet mbrojtës.
Dhe në përputhje me nga 18 shkurt 2013, hipervizori duhet të kalojë certifikimin për mungesën e mundësive të pa deklaruara në nivelin 4, përnd otherwise, përdorimi i të dhënave personale të nivelit 1 dhe 2 me të do të ishte i paligjshëm («p.12. … Për të siguruar nivelet 1 dhe 2 të mbrojtjes së të dhënave personale, si dhe për të siguruar nivelin 3 të mbrojtjes së të dhënave personale në sistemet informatik, për të cilat kërcënimet e aktuale janë klasifikuar si rreziku i tipit 2, përdoren mjetet e mbrojtjes së informacionit, programet e të cilave kanë kaluar verifikimin jo më të ulët se niveli 4 i kontrollit të mungesës së mundësive të pa deklaruara»).
Niveli i nevojshëm i certifikimit, NËD-4, e ka vetëm një hipervizor, të zhvilluar në Rusi — . Thjesht nuk është një zgjidhje shumë e njohur. Ajo që quhet cloud komercial zakonisht ndërtohet mbi bazën e VMware vSphere, KVM, Microsoft Hyper-V. Asnjë nga këto produkte nuk ka certifikatë për NËD-4. Pse? Ndoshta, marrja e një certifikate të tillë për prodhuesit aktualisht nuk justifikohet ekonomikisht.
Dhe na mbetet vetëm Horizont VC për të dhënat personale të niveleve 1 dhe 2 në cloud publik. E trishtë por e vërtetë.
Siç funksionon (në mendimin tonë) në të vërtetë
Në shikim të parë, duket mjaft e rreptë: kërcënimet e specifikuara duhet të eliminohen me konfigurimin e duhur të mekanizmave të mbrojtjes së hipervizorit, të certifikuar sipas NËD-4. Por ka një anë. Në përputhje me Urdhërin e FSTEK №21 («p.2 Siguria e të dhënave personale gjatë përpunimit të tyre në një sistem informatik të të dhënave personale (më pas — sistemi informatik) siguron operatori ose personi që kryen përpunimin e të dhënave personale sipas kërkesës së operatorit në përputhje me e Federatës Ruse»), ofruesit vlerësojnë vetë aktualitetin e kërcënimeve të mundshme dhe sipas kësaj zgjedhin masat e mbrojtjes. Prandaj, nëse nuk i konsiderojmë kërcënimet UBI.44 dhe UBI.101 si aktuale, atëherë nuk do të ketë nevojë për përdorimin e hipervizorit të certifikuar sipas NËD-4, i cili duhet pikërisht të sigurojë mbrojtjen nga ato. Dhe kjo do të jetë e mjaftueshme për të marrë një certifikatë për përputhjen e cloud-it publik me nivelet 1 dhe 2 të mbrojtjes së të dhënave personale, të cilit Roskomnadzor do t’i jetë plotësisht i kënaqur.
Sigurisht, përveç Roskomnadzor, FSTEK mund të kryejë verifikime - dhe kjo organizatë është shumë më e kujdesshme në çështje teknike. Ajo sigurisht që do të jetë e interesuar përse këto kërcënime UBI.44 dhe UBI.101 u konsideruan të pavlefshme? Por zakonisht FSTEK ndërmerr kontroll vetëm kur merr informacion mbi ndonjë incident të rëndësishëm. Në këtë rast, shërbimi federal fillimisht shkon tek operatori i të dhënave personale - pra, te klienti i shërbimeve në cloud. Në rastin më të keq, operatori merr një gjobë të vogël - për shembull, për Twitter në fillim të vitit. në një rast të ngjashëm ishte 5000 rubla. Pastaj FSTEK vazhdon më tutje, tek ofruesi i shërbimeve në cloud. Ky i fundit mund të humbasë licencën për shkak të mosrespektimit të kërkesave rregullatore - dhe këtu janë rreziqe krejtësisht të tjera, si për ofruesin e shërbimeve në cloud, ashtu edhe për klientët e tij. Por, e përsëris, për verifikimin FSTEK zakonisht ka nevojë për një arsye të qartë. Pra, ofruesit e shërbimeve në cloud janë të gatshëm të pranojnë rrezik. Deri në incidentin e parë të rëndë.
Ka gjithashtu një grup ofruesish "më të përgjegjshëm" që mendojnë se mund të mbyllen të gjitha kërcënimet, duke shtuar mbi hipervizorin një shtesë të tipit vGate. Por në një ambient virtual të shpërndarë midis klientëve, për disa kërcënime (për shembull, UBI.101 e përmendur më sipër), një mekanizëm efektiv mbrojtjeje mund të realizohet vetëm në nivelin e hipervizorit të certifikuar sipas NDV-4, sepse të gjitha sistemet-shtesë nuk ndikojnë në funksionet standarde të punës së hipervizorit për menaxhimin e burimeve (veçanërisht, memorie operativë).
Si punojmë ne
Ne kemi një segment cloud, i implementuar në një hipervizor të certifikuar nga FSTEK (por pa çertifikim për NDV-4). Ky segment është i vlerësuar, kështu që në bazë të tij në cloud mund të ruhet të dhëna personale. nivelet 3 dhe 4 të sigurisë - kërkesat për mbrojtje nga mundësitë e papara këtu nuk janë të nevojshme. Ja, për më tepër, arkitektura e segmentit tonë të sigurt të cloud-it:
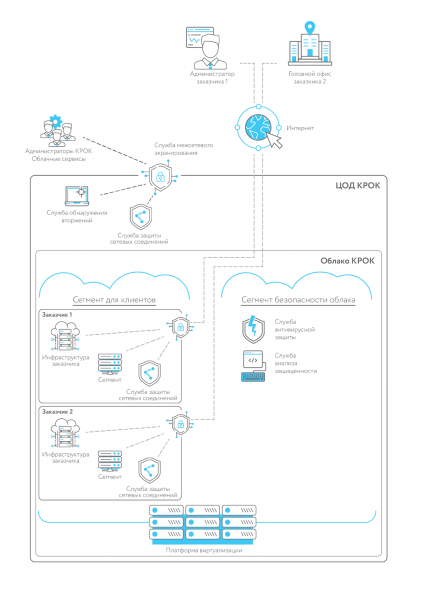
Sistemet për të dhënat personale nivelet 1 dhe 2 të sigurisë Ne ofrojmë vetëm në pajisje të dedikuara. Vetëm në këtë rast, për shembull, kërcënimi UBI.101 në të vërtetë nuk është aktual, pasi raftet e serverëve, të cilat nuk janë të lidhura në një mjedis virtual, nuk mund të ndikojnë njëra-tjetrën edhe kur ndodhen në të njëjtin QENDËR TË TË DHENAVE. Për këto raste ofrojmë shërbimin e qirasë së pajisjeve të dedikuara (i njohur gjithashtu si Hardware as a Service, pajisja si një shërbim).
Nëse nuk jeni të sigurt se cilin nivel mbrojtjeje kërkon sistemi juaj i të dhënave personale, ne gjithashtu ndihmojmë në klasifikimin e tyre.
Përfundimi
Një studim i vogël i tregut tregoi: disa operatorë të cloud-it janë gati të rrezikojnë si sigurinë e të dhënave të klientëve, ashtu edhe të ardhmen e tyre për të marrë një porosi. Por ne në këto çështje ndjekim një politikë tjetër, të cilën e përshkruam shkurtimisht më sipër. Do të jemi të lumtur të përgjigjemi në komentet tuaja për pyetjet tuaja.
Burimi: habr.com
