

Kompania Intel informacion mbi të re në procesorët e saj — (Sampling i të Dhënave Mikroarkitekturale). Siç janë shqetësimet e kaluara të klasës Spectre, problemet e reja mund të çojnë në rrjedhjen e të dhënave të ndjeshme nga sistemi operativ, makinat virtuale dhe procese të tjera. Këto çështje u identifikuan fillimisht nga punonjësit dhe partnerët e Intel në një auditim të brendshëm, pas të cilit informacioni mbi probleme të ngjashme në Intel u bë i njohur për kërkuesit e pavarur. Procesorët AMD dhe ARM nuk janë të ndjeshëm ndaj kësaj probleme.
Duke u bazuar në problemet e identifikuara nga kërkuesit nga Universiteti Teknik i Grazit (Austria), disa sulme praktike përmes kanaleve anësore:
- () — lejon që të nxiren informacione të konfidenciale nga procese të tjera, sistemi operativ, makinat virtuale dhe enklava të mbrojtura (TEE, Ambienti i Ekzekutimit të Besueshëm). Për shembull, është demonstruar mundësia e përcaktimit të historikut të hapjes së faqeve në shfletuesin Tor, i aktivizuar në një makinë virtuale tjetër, si dhe përcaktimi i çelësave të qasjes dhe fjalëkalimeve të përdorura në aplikacione;
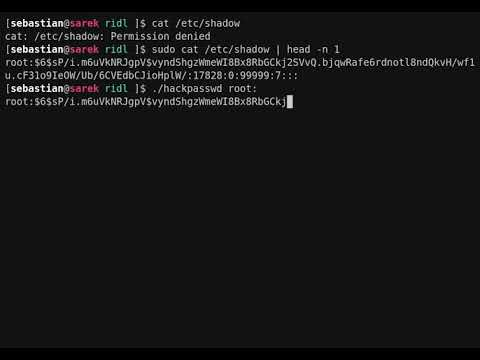
- () — lejon organizimin e rrjedhjes së informacionit midis zonave të ndryshme të izoluara në procesorët Intel, siç janë buferat e mbushjes, buferat e ruajtjes dhe portat e ngarkesës. Shembujt e kryerjes së sulmit janë treguar për të organizuar rrjedhjet nga procese të tjera, sistemi operativ, makinat virtuale dhe enklava të mbrojtura. Për shembull, është treguar si mund të zbulohet përmbajtja e hash-it të fjalëkalimit root nga /etc/shadow gjatë përpjekjeve të përkohshme për autentifikim (sulmi zuri 24 orë);

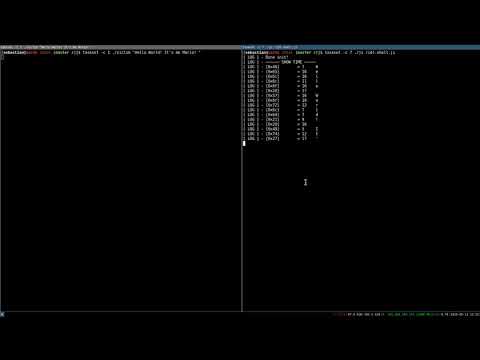
Për më tepër, është treguar një shembull i kryerjes së sulmit duke përdorur JavaScript dhe WebAssembly gjatë hapjes së një faqeje të dëmshme në motorin SpiderMonkey (në shfletuesit modernë, një sulm i tillë është shumë i pamundur për shkak të kufizimeve të saktësisë së orës dhe masave për mbrojtjen nga Spectre);
- () — ofron mundësinë për të lexuar të dhëna të sapo shkruara nga sistemi operativ dhe për të përcaktuar përbërjen e memories së OS për të lehtësuar kryerjen e sulmeve të tjera;
- — shfrytëzon optimizimet e CPU në punën me buferin e ruajtjes dhe mund të përdoret për të anashkaluar mekanizmin e rastësimit të adresës së hapësirës së bërthamakës (KASLR), për të monitoruar gjendjen e sistemit operativ ose për rrjedhje në kombinim me gjeneratorë të bazuar në metodat Spectre.
Identifikuar :
- CVE-2018-12126 — MSBDS (Sampling i të Dhënave të Bufferave të Ruajtjes Mikroarkitekturore), rikuperimi i përmbajtjes së bufferave të ruajtjes. Përdoret në sulmin Fallout. Shkalla e rrezikshmërisë është e përcaktuar në 6.5 pikë (CVSS);
- CVE-2018-12127 — MLPDS (Sampling i të Dhënave të Portave të Ngarkesës Mikroarkitekturore), rikuperimi i përmbajtjes së portave të ngarkesës. Përdoret në sulmin RIDL. CVSS 6.5;
- CVE-2018-12130 — MFBDS (Sampling i të Dhënave të Bufferave të Plotësimit Mikroarkitekturore), rikuperimi i përmbajtjes së bufferave të plotësimit. Përdoret në sulmet ZombieLoad dhe RIDL. CVSS 6.5;
- CVE-2019-11091 — MDSUM (Sampling i të Dhënave Mikroarkitekturore në Memories të Papërfituara), rikuperimi i përmbajtjes së memories së papërfituar. Përdoret në sulmin RIDL. CVSS 3.8.
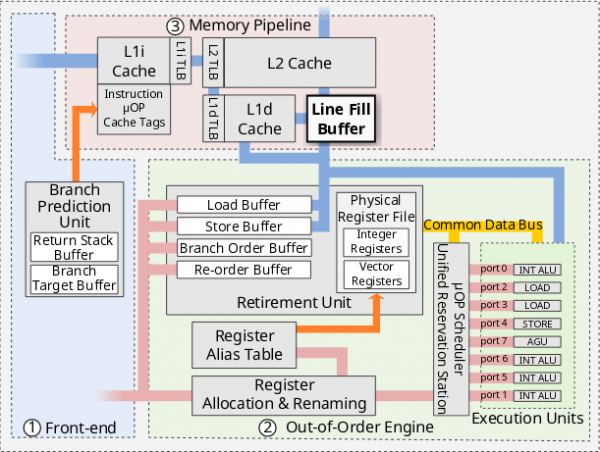
problemet e identifikuara në kapacitetin e përdorimit të metodave të analizës nga kanalet anësore ndaj të dhënave në strukturat mikroarkitekturore, të cilat aplikacionet nuk kanë qasje direkte. Bëhet fjalë për struktura të tilla me nivel të ulët si bufferat e plotësimit (Line Fill Buffer), bufferat e ruajtjes (Store Buffer) dhe portat e ngarkesës (Load Port), të cilat janë blloqe më të vogla se cache i nivelit të parë (L1D), cache i ngarkesës së të dhënave (RDCL) ose L1TF (Gabimi i Terminalit të L1), dhe për rrjedhojë përfshijnë më pak informacion dhe përditësohen më intensivisht.
Sulmet nga kanale anësore ndaj strukturave mikroarkitekturore janë ndjeshëm më të vështira për t'u realizuar krahasuar me metodat e rikuperimit të përmbajtjes së cache-it dhe kërkojnë ndjekjen dhe analizimin e sasive të mëdha të të dhënave për të përcaktuar lidhjen e tyre me adresa të caktuara në memorie (thelbësisht, sulmuesi nuk mund të kapë drejtpërdrejt të dhëna të caktuara, por mund të akumulojë rrjedhje për një kohë të gjatë dhe të përdorë metoda statistikore për të rikonstruktuar lloje të caktuara të të dhënave). Për më tepër, sulmi prek vetëm të dhënat në të njëjtin bërthamë fizike CPU siç është kodi i sulmuesit.
Metodat e propozuara për identifikimin e përmbajtjes së strukturave mikroarkitekturore bazohen në atë që këto struktura përdoren gjatë përpunimit spekulativ të përjashtimeve (fault) ose operacioneve të ngarkesës dhe ruajtjes.
Gjatë kryerjes spekulative, përmbajtja e strukturave të brendshme riorientohet për përpunim në regjistra ose cache. Operacionet spekulative nuk përfundojnë dhe rezultati anulohet, por përmbajtja e riorientuar mund të përcaktohet përmes metodave të analizës së cache-it nga kanalet anësore.
Portat e ngarkesës përdoren nga procesori për të marrë të dhëna nga memoria ose nën-sistemi i input/output dhe për të ofruar informacionin e marrë në regjistrat e CPU. Për shkak të karakteristikës së implementimit, të dhënat nga operacionet e vjetra të ngarkesës mbeten në portat deri sa të shkruhen rishtas nga të dhëna të reja, çka lejon përcaktimin indirekt të gjendjes së të dhënave në portin e ngarkesës përmes manipulimeve me përjashtimet (fault) dhe instrukcioneve SSE/AVX/AVX-512 që ngarkojnë më shumë se 64 bit të dhëna. Në këto kushte, operacionet e ngarkesës spekulativisht ekspozojnë vlerat e vjetra të të dhënave nga strukturat e brendshme në operacionet varësuese. Një mënyrë e ngjashme organizon rrjedhjen përmes tamponit të ruajtjes, i cili përdoret për të përshpejtuar shkrimin në cache të CPU dhe përfshin një tabelë adresash, vlerash dhe flagash, si dhe përmes tamponit të mbushjes, i cili përmban të dhëna që mungojnë në cache L1 (cache-miss), deri sa ato ngarkohen nga cache të niveleve të tjera.
Problemi modelet e procesorëve Intel, që prodhohen që nga viti 2011 (duke filluar nga gjenerata e 6-të). Në të njëjtën kohë, dobësitë harduerike bllokohen duke filluar nga disa modele të gjeneratës 8 dhe 9 të Intel Core dhe 2 të gjeneratës Intel Xeon Scalable (mund të kontrollohet përmes bit ARCH_CAP_MDS_NO në IA32_ARCH_CAPABILITIES MSR). Dobësitë gjithashtu tashmë në nivelin e firmware, mikro-kodit dhe sistemeve operative. Sipas vlerësimit të Intel, humbja e performancës pas aktivizimit të korrigjimeve për shumicën e përdoruesve 3%. Kur teknologjia Hyper-Threading është e çaktivizuar, ulja e performancës mund të arrijë deri në 9% në testin SPECint_rate_base, deri në 11% gjatë llogaritjeve të numrave të plotë dhe deri në 19% gjatë ekzekutimit të aplikacioneve Java në server (kur HT është aktivizuar, humbja e performancës është pothuajse e papërfillshme). Korrigjimet praktikisht nuk ndikojnë në performancën e operacioneve të lidhura me input/output.
Në kernelin Linux, mbrojtja nga MDS në përditësimet e sotme 5.1.2, 5.0.16,
bazohet në pastrimin e përmbajtjes së mikroarkitekturës buffers gjatë rikthimit nga bërthama në hapësirën e përdoruesit ose gjatë kalimit të kontrollit në sistemin mysliman, për të cilën përdoret instruksioni VERW. Për funksionimin e mbrojtjes kërkohet mbështetje për modin MD_CLEAR, i implementuar në përditësimin e fundit të mikro-kodit. Për mbrojtje të plotë, rekomandohet gjithashtu që të çaktivizohet Hyper Threading. Për të verifikuar nëse sistemi është i ndjeshëm ndaj dobësive të bërthamës Linux përpunuesi "/sys/devices/system/cpu/vulnerabilities/mds". Për të menaxhuar aktivizimin e mënyrave të ndryshme të bllokimit të dobësive, në bërthamë është shtuar parametri "mds=" i cili mund të pranojë vlerat "full", "full,nosmt" (çaktivizimi i Hyper-Threads), "vmwerv" dhe "off".
Paketat e përditësimeve janë tashmë lëshuar për dhe , por ende mbeten të pa aksesueshme për , dhe .
Korrigjimi për bllokimin e rrjedhjeve të të dhënave nga makinat virtuale gjithashtu për hipervizorin Xen. Për të mbrojtur sistemet e virtualizimit, që kryejnë thirrjen e komandës L1D_FLUSH para se t'i kalojnë kontrollin një makine virtuale tjetër dhe për të mbrojtur enklavat Intel SGX, është e mjaftueshme përditësimi i mikro-kodit.
Burimi: opennet.ru
