

Kjo është një standard (ISO, ITU-T, GOST) i gjuhës që përshkruan informacionin e strukturuar, si dhe rregullat e kodifikimit të këtij informacioni. Për mua si programues, është thjesht një format tjetër serializimi dhe reprezentimi të të dhënave, në përputhje me JSON, XML, XDR dhe të tjera. Ai është shumë i përhapur në jetën tonë të përditshme, dhe shumë të tjerë hasin në të: në komunikimin celular, telefonik, VoIP (UMTS, LTE, WiMAX, SS7, H.323), në protokollet rrjetërore (LDAP, SNMP, Kerberos), në çdo gjë që ka të bëjë me kriptografinë (X.509, CMS, standardet PKCS), në kartat bankare dhe pasaportat biometrike, dhe në shumë vende të tjera.
Ky artikull shqyrton : një bibliotekë Python ASN.1 që përdoret aktivisht në projekte që lidhen me kriptografinë në .
Në të vërtetë, nuk është e rekomandueshme të përdoret ASN.1 për detyra kriptografike: ASN.1 dhe kodekët e tij janë të komplikuar. Kjo do të thotë se kodi nuk do të jetë i thjeshtë, dhe kjo gjithmonë përbën një vektor tjetër sulmi. Mjafton të shikoni e dobësive në bibliotekat ASN.1. Bruce Schneier në librin e tij po ashtu nuk e rekomandon këtë standard për shkak të kompleksitetit të tij: "Kodifikimi më i njohur TLV është ASN.1, por është jashtëzakonisht i komplikuar dhe ne largohemi nga të." Por, fatkeqësisht, sot kemi të cilat përdorin aktive , CRL, OCSP, TSP, protokollet CMP, , mesazhe , dhe një sërë standardesh . Prandaj, është e nevojshme të dish të punosh me ASN.1, nëse merresh me diçka që ka të bëjë me kriptografinë.
ASN.1 mund të kodifikohet në shumë mënyra / kodekësh:
- (Rregullat e Kodifikimit Bazik)
- (Rregullat e Kodifikimit Kanonik)
- (Rregullat e Kodifikimit të Distinguar)
- (Rregullat e Kodifikimit të String-ut e Përgjithshëm)
- (Rregullat e Kodifikimit JSON)
- LWER (Rregullat e Kodifikimit të Lehtë)
- (Rregullat e Kodifikimit të Octet)
- (Rregullat e Kodifikimit të Paketave)
- SER (Rregullat specifike për Kodifikimin e Signaleve)
- (Rregullat e Kodifikimit XML)
dhe shumë të tjera. Por për detyrat kriptografike, në praktikë përdoren vetëm dy: BER dhe DER. Edhe në dokumentet XML të nënshkruara (, ) ende do të ketë objekte ASN.1 DER të koduara në Base64, ashtu si në protokollin e orientuar me JSON nga Let’s Encrypt. Është më mirë të kuptoni të gjitha këto kodekët dhe parimet e kodifikimit BER / CER / DER që mund të gjenden në artikuj dhe libra: , , .
BER është një format TLV binar i orientuar ndaj byte (p.sh. PER, që është popullor në komunikimin celular — e orientuar ndaj bit). Çdo element kodifikohet si: taga (Tag), që identifikon llojin e elementit të koduar (numër i plotë, string, datë, etj.), gjatësi (Length) e përmbajtjes dhe vetë përmbajtjes.Value). BER opcionalisht lejon mos t'i jepet një vlerë të gjatë, duke vendosur një vlerë të veçantë për gjatësi të pacaktuar dhe duke e përfunduar mesazhin me etiketën End-Of-Octets. Përveç kodimit të gjatë, në BER ka shumë variabilitet në mënyrën e kodimit të tipeve të të dhënave, siç janë:
- INTEGER, OBJECT IDENTIFIER, BIT STRING dhe gjatësi elementi mund të jenë të panormalizuar (nuk janë koduar në formën minimale);
- BOOLEAN është i vërtetë për çdo përmbajtje jo zero;
- BIT STRING mund të përmbajë ‘bita’ të panevojshëm zero;
- BIT STRING, OCTET STRING dhe të gjithë tipet e tjera të vargjeve të nxjerra, përfshirë datën/koha, mund të copëzohen në fragmente (chunk) me gjatësi të ndryshme, gjatësia e të cilave gjatë (de)kodimit nuk dihet më parë;
- UTCTime/GeneralizedTime mund të kenë mënyra të ndryshme për të caktuar zhvendosjen e zonës kohore dhe ‘bita’ të panevojshëm zero të sekondave;
- Vlerat DEFAULT të SEQUENCE mund të kodohen, ose jo;
- Emrat e vlerave të fundit të biterve në BIT STRING mund të kodohen sipas dëshirs;
- SEQUENCE (OF)/SET (OF) mund të kenë rend të çfarëdo të elementeve.
Për shkak të të gjitha të mësipërmeve, kodimi i të dhënave në një mënyrë që ato të jenë identike me formën origjinale nuk është gjithmonë i mundur. Prandaj, u shpik një nënpjesë rregullash: DER - një rregull që rregullon vetëm një mënyrë të pranueshme të kodimit, e cila është kritike për detyrat kriptografike, ku, për shembull, ndryshimi i një biter do ta bënte nënshkrimin ose shumën kontrolluese të pavlefshme. DER ka një disavantazh të konsiderueshëm: gjatësi të të gjithë elementeve duhet të jenë të njohura paraprakisht gjatë kodimit, gjë që nuk lejon serializimin e të dhënave në mënyrë të vazhdueshme. Codec CER është i lirë nga ky disavantazh, duke garantuar një paraqitje unike të të dhënave. Fatkeqësisht (ose e lumtur që nuk kemi akoma dekoderë më të ndërlikuar?), ai nuk u bë popullor. Prandaj, në praktikë ne hasim përdorim 'të përzier' të të dhënave të koduara në BER dhe DER. Duke qenë se CER dhe DER janë nënpjesë të BER, çdo dekoder BER është në gjendje t'i trajtojë ato.
Problemet me pyasn1
Në punë ne shkruajmë shumë programe në Python që lidhen me kriptografinë. Dhe disa vjet më parë, zgjedhja e librarive të lira ishte pothuajse e pamundur: ose ishin libra shumë të nivelit të ulët, që lejonin vetëm kodimin/dekodimin, për shembull, të një numri të plotë dhe një titull strukture, ose ishte libri . Ne kemi jetuar atje për disa vite dhe fillimisht ishim shumë të kënaqur, pasi ajo lejonte punën me strukturat ASN.1 si objekte me nivele të larta: për shembull, objekti i dekoduar i certifikatës X.509 na lejon të qasemi në fushat e tij përmes një interface thesar: cert[«tbsCertificate»][«serialNumber»] do të tregojë numrin serial të kësaj certifikate. Po ashtu, mund të "ndërtojmë" objekte komplekse duke punuar me to si lista, thesare, pastaj thjesht thërrisni funksionin pyasn1.codec.der.encoder.encode dhe të merrni një paraqitje të serializuar të dokumentit.
Megjithatë, dolën në pah disavantazhe, probleme dhe kufizime. Në pyasn1 kishte dhe, fatkeqësisht, ende ka gabime: në momentin e shkruajtur të këtij artikulli, në pyasn1 një nga tipi bazik — GeneralizedTime, ndryshe.
Në projektet tona, për të kursyer hapësirë, shpesh ruajmë vetëm rrugën e skedarit, offsetin dhe gjatësinë në bajta të objektit që duam të referojmë. Për shembull, një skedar i nënshkruar arbitrar do të gjendet me siguri në strukturën ASN.1 të CMS SignedData:
  0     [1,3,1018]  ContentInfo SEQUENCE
  4     [1,1,   9]   . contentType: ContentType OBJECT IDENTIFIER 1.2.840.113549.1.7.2 (id_signedData)
 19-4   [0,0,1003]   . content: [0] EXPLICIT [UNIV 16] ANY
 19     [1,3, 999]   . . DEFINED BY id_signedData: SignedData SEQUENCE
 23     [1,1,   1]   . . . version: CMSVersion INTEGER v3 (03)
 26     [1,1,  19]   . . . digestAlgorithms: DigestAlgorithmIdentifiers SET OF
                           [...]
 47     [1,3, 769]   . . . encapContentInfo: EncapsulatedContentInfo SEQUENCE
 51     [1,1,   8]   . . . . eContentType: ContentType OBJECT IDENTIFIER 1.3.6.1.5.5.7.12.2 (id_cct_PKIData)
 65-4   [1,3, 751]   . . . . eContent: [0] EXPLICIT OCTET STRING 751 bytes OPTIONAL

                 KËTU NDODH I PËRGJIGJSHËM I FALAS PËR SKEDARIN E NËNSHKUAR ME SHKËLQIM 751 bajt

820     [1,2, 199]   . . . signerInfos: SignerInfos SET OF
823     [1,2, 196]   . . . . 0: SignerInfo SEQUENCE
826     [1,1,   1]   . . . . . version: CMSVersion INTEGER v3 (03)
829     [0,0,  22]   . . . . . sid: SignerIdentifier CHOICE subjectKeyIdentifier
                               [...]
956     [1,1,  64]   . . . . . signature: SignatureValue OCTET STRING 64 bytes
                     . . . . . . C1:B3:88:BA:F8:92:1C:E6:3E:41:9B:E0:D3:E9:AF:D8
                     . . . . . . 47:4A:8A:9D:94:5D:56:6B:F0:C1:20:38:D2:72:22:12
                     . . . . . . 9F:76:46:F6:51:5F:9A:8D:BF:D7:A6:9B:FD:C5:DA:D2
                     . . . . . . F3:6B:00:14:A4:9D:D7:B5:E1:A6:86:44:86:A7:E8:C9
dhe ne mund të marrim skedarin origjinal të nënshkruar në offsetin 65 byte, me gjatësi 751 byte. pyasn1 nuk ruan këtë informacion në objektet e tij të dekoduara. U shkrua një bibliotekë e njohur si TLVSeeker — një bibliotekë e vogël që lejon dekodimin e etiketave dhe gjatësi të objekteve, në ndërfaqen e së cilës urdhëruam 'shko te etiqueta tjetër', 'hyni brenda etiketës' (në brendësi të objektit SEQUENCE), 'shko te etiketë tjetër', 'raporto offset-in dhe gjatësi e objektit ku ndodhemi'. Kjo ishte një eksplorim 'manual' i të dhënave ASN.1 DER-serializuar. Por nuk mund të punonte kështu me të dhënat BER-serializuar, sepse, për shembull, një varg byte OCTET STRING mund të ishte koduar në formën e disa copëza.
Një disavantazh tjetër për ne në pyasn1 është pamundësia për të kuptuar nga objektet e dekoduara, nëse një fushë e caktuar ishte e pranishme në SEQUENCE apo jo. Për shembull, nëse struktura përmban fushën Field SEQUENCE OF Smth OPTIONAL, ajo mund të jetë plotësisht e munguar në të dhënat që erdhën (OPTIONAL), por gjithashtu mund të jetë e pranishme, por me gjatësi zero (listë e zbrazët). Në përgjithësi, kjo nuk mund të zbulohej. Dhe kjo nevojitet për një verifikim rigoroz të vlefshmërisë së të dhënave që erdhën. Imagjinoni që ndonjë autoritet i besueshmërisë do të kishte lëshuar një certifikatë me të dhëna që nuk ishin 'plotësisht' valide nga pikëpamja e skemave ASN.1! Për shembull, autoriteti i besueshmërisë 'TÜRKTRUST Elektronik Sertifika Hizmet Sağlayıcısı' në certifikatën e tij rrënjësore kaloi përtej kufijve të pranueshëm. kuptimi i kufijve të gjatë të komponentit subject — nuk mund të dekodohej ndershëm sipas skemës. Kodi DER kërkon që fusha, e cila ka vlerën DEFAULT, të mos kodifikohet gjatë transferimit — në jetë, dokumente të tilla hasen dhe versioni i parë i PyDERASN madje e lejonte me vetëdije një sjellje të tillë jo valide (nga pikëpamja DER) për shkak të përputhshmërisë së prapme.
Një tjetër kufizim është pamundësia për të kuptuar lehtësisht në cilin format (BER/DER) është koduar ndonjë objekt në strukturë. Për shembull, standardi CMS thotë që mesazhi kodifikohet në BER, por fusha signedAttrs, mbi të cilën formohet nënshkrimi kriptografik, duhet të jetë në DER. Nëse e dekodojmë me DER, do të përballemi me probleme gjatë përpunimit të CMS-së, nëse e dekodojmë me BER, nuk do të kuptojmë në cilin format ishte signedAttrs. Si rezultat, do të na duhet të kërkojmë pozitat e çdo fushe signedAttrs me TLVSeeker (analogu i të cilit nuk ekziston në pyasn1) dhe ta dekodojmë veçmas, duke e nxjerrë nga prezantimi i serializuar, me DER.
Një mundësi e dëshiruar për ne ishte përpunimi automatik i fushave DEFINED BY, të cilat shfaqen shumë shpesh. Pas dekodimit të strukturës ASN.1, mund të na mbeten shumë fusha ANY, të cilat duhet të përpunohen më tej sipas skemës, e cila zgjidhet në bazë të OBJECT IDENTIFIER të caktuar në fushën e strukturës. Në kodin Python, kjo do të thotë të shkruajmë if dhe të mëtejshëm thirrjen e dekoduesit për fushën ANY.
Shfaqja e PyDERASN
Në Atlas, ne rregullisht, kur gjejmë ndonjë problem ose përmirësojmë programet e lira që përdorim, dërgojmë patch-e lart. Në pyasn1, ne kemi dërguar disa herë përmirësime, por kodi i pyasn1 nuk është nga ata më të thjeshtë për t'u kuptuar dhe ndonjëherë ka pasur ndryshime të papërputhshme API që na godisnin. Gjithashtu, ne jemi mësuar të shkruajmë teste me testimin generativ, gjë që nuk e kishim në pyasn1.
Në një ditë të bukur, vendosa se ishte e mjaftueshme dhe ishte koha të përpiqesha për të shkruar një bibliotekë të vetën me __slot__-a, offset-e dhe blob-e të dukshme! Thjesht krijimi i një kodeku ASN.1 do të ishte i pamjaftueshëm — duhej të përkthente të gjithë projektet tona të varura nga njëri-tjetri në të, dhe kjo përbënte qindra mijëra rreshta kodi në të cilët ka shumë punë me strukturat ASN.1. Pra, një nga kërkesat për të ishte lehtësia e përkthimit të kodit aktual të pyasn1. Duke kaluar gjithë pushimin tim, shkrova këtë bibliotekë, përktheva të gjitha projektet në të. Duke marrë parasysh se kishin pothuajse 100%-kcoverage me teste, kjo do të thoshte dhe funksionalitetin e plotë të bibliotekës.
PyDERASN, njësoj, ka praktikisht 100%-otik-kcoverage me teste. Përdoret testimi generativ me bibliotekën e mrekullueshme . gjithashtu u krye dhe -em në makinat me 32 bërthama. Megjithëse ne kemi mbetur praktikisht pa kod Python2, PyDERASN ende siguron përputhshmëri me të dhe për këtë arsye ka vetëm një varësi. Përveç kësaj, ai është testuar ndaj .
Parimi i punës me të është i ngjashëm me pyasn1 — puna me objekte Python të nivelit të lartë. Përshkrimi i skemave ASN.1 është i ngjashëm.
class TBSCertificate(Sequence):
    schema = (
        ("version", Version(expl=tag_ctxc(0), default="v1")),
        ("serialNumber", CertificateSerialNumber()),
        ("signature", AlgorithmIdentifier()),
        ("issuer", Name()),
        ("validity", Validity()),
        ("subject", Name()),
        ("subjectPublicKeyInfo", SubjectPublicKeyInfo()),
        ("issuerUniqueID", UniqueIdentifier(impl=tag_ctxp(1), optional=True)),
        ("subjectUniqueID", UniqueIdentifier(impl=tag_ctxp(2), optional=True)),
        ("extensions", Extensions(expl=tag_ctxc(3), optional=True)),
    )
Megjithatë, PyDERASN ka një ngjashmëri me tipizimin e fortë. Në pyasn1, nëse një fushë kishte tip CMSVersion(INTEGER), mund t’i atribuoheshin int ose INTEGER. PyDERASN kërkon fort që objekti i atribuar të jetë pikërisht CMSVersion. Përveç faktit që ne shkruajmë kodin në Python3, ne gjithashtu përdorim , prandaj në funksionet tona do të kemi jo argumente të paqartë si def func(serial, contents), por def func(serial: CertificateSerialNumber, contents: EncapsulatedContentInfo), dhe PyDERASN ndihmon në ruajtjen e një kodi të tillë.
Në të njëjtën kohë, në PyDERASN ka shumë lehtësira të tilla të tipizimit. pyasn1 nuk lejonte në SubjectKeyIdentifier().subtype(implicitTag=Tag(…)) që një fushë t’i atribuohej objektit SubjectKeyIdentifier() (pa TAG-un IMPLICIT të nevojshëm) dhe shpesh vinte për të kopjuar dhe rikrijuar objekte vetëm për shkak të etiketave IMPLICIT/EXPLICIT të ndryshuara. PyDERASN rreptësisht ndjek vetëm tipin bazë — etiketat ai do t’i vendosë automatikisht nga struktura e skemës ASN.1 ekzistuese. Kjo e thjeshton ndjeshëm kodin e aplikacioneve.
Nëse ndodh një gabim gjatë dekodimit, atëherë në pyasn1 nuk është e lehtë të kuptohet se ku pikërisht ka ndodhur. Për shembull, në certifikatën turke të përmendur më lart do të marrim këtë gabim: UTF8String (tbsCertificate:issuer:rdnSequence:3:0:value:DEFINED BY 2.5.4.10:utf8String) (në 138) kufizime të paplotësuara: 1 ⇐ 77 ⇐ 64 Kur shkruhen struktura ASN.1, njerëzit mund të gabojnë dhe kjo ndihmon në lehtësimin e zbulsimit të aplikacioneve ose identifikimin e problemeve me dokumentet e koduara të palës tjetër.
Në versionin e parë PyDERASN nuk kishte mbështetje për kodimin BER. Ajo u shfaq shumë më vonë dhe ende nuk mbështetet përpunimi UTCTime/GeneralizedTime me zona të kohës. Kjo do të vijë në të ardhmen, pasi projekti po shkruhet kryesisht në kohën e lirë nga puna.
Gjithashtu, në versionin e parë nuk ka pasur funksionalitet për fushat DEFINED BY. Pas disa muajsh, kjo dhe filloi të përdoret aktivisht, duke e reduktuar ndjeshëm kodin e aplikacioneve — në një operacion dekodimi mund të merrni aty për aty tërë strukturën e zbërthyer në thellësi. Për këtë, në skemë caktohen cilat fusha «determinojnë» çfarë. Për shembull, përshkrimi i skemës CMS:
class ContentInfo(Sequence):
    schema = (
        ("contentType", ContentType(defines=((("content",), {
            id_authenticatedData: AuthenticatedData(),
            id_digestedData: DigestedData(),
            id_encryptedData: EncryptedData(),
            id_envelopedData: EnvelopedData(),
            id_signedData: SignedData(),
        }),))),
        ("content", Any(expl=tag_ctxc(0))),
    )
tregon se nëse contentType do të përmbajë OID me vlerë id_signedData, atëherë fusha content (e cila ndodhet në këtë SEQUENCE) duhet të dekodohet sipas skemës SignedData. Pse ka kaq shumë kllapa? Një fushë mund të «determinojë» disa fusha njëkohësisht, siç ndodh në strukturat EnvelopedData. Fushat e përcaktuara identifikohen sipas asaj që quhet decode path — kjo përcakton vendndodhjen e saktë të çdo elementi në të gjitha strukturat.
Nuk gjithmonë dëshirohet ose nuk gjithmonë është e mundur që këto defines të shtohen menjëherë në skemë. Mund të ketë raste specifike për aplikacionin kur OID-të dhe strukturat dihen vetëm në një projekt të jashtëm. PyDERASN ofron mundësinë e përcaktimit të këtyre defines pikërisht në momentin e dekodimit të strukturës:
ContentInfo().decode(data, ctx={"defines_by_path": ((
    (
        "content", DecodePathDefBy(id_signedData),
        "certificates", any, "certificate", "tbsCertificate",
        "extensions", any, "extnID",
    ),
    ((("extnValue",), {
        id_ce_authorityKeyIdentifier: AuthorityKeyIdentifier(),
        id_ce_basicConstraints: BasicConstraints(),
        [...]
        id_ru_subjectSignTool: SubjectSignTool(),
    }),),
),)})
Këtu ne po themi se në CMS SignedData për të gjithë certifikatat e bashkangjitura, të dekodojmë të gjithë zgjerimet e tyre (AuthorityKeyIdentifier, BasicConstraints, SubjectSignTool, etj.). Ne caktuam përmes decode path, cilit element duhet t'i «shtojmë» defines, si të ishte caktuar në skemë.
Në fund, PyDERASN ka mundësinë e funksionimit nga për dekodimin e skedarëve ASN.1 dhe ka një . Mund të dekodoni ASN.1 të rastësishëm, ose mund të caktoni një skemë të saktë dhe të shihni diçka të ngjashme:
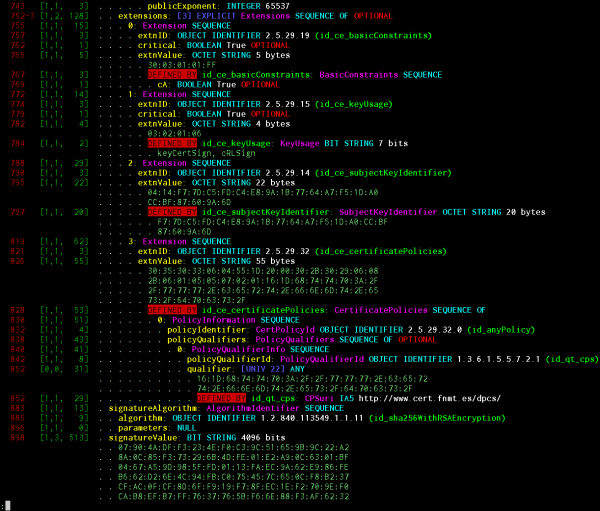
Informacion i paraqitur: zhvendosja e objektit, gjatësia e etiketës, gjatësia e përmbajtjes, prania e EOC (fund i oktetëve), treguesi i kodimit BER, treguesi i kodimit me gjatësi të paqartë, gjatësia dhe zhvendosja e etikës EXPLICIT (nëse ka), thellësia e ndërlikimit të objektit në struktura, vlera IMPLICIT/EXPLICIT e etikës, emri i objektit sipas skemës, tipi i tij bazë ASN.1, numri rendor brenda SEQUENCE/SET OF, vlera e CHOICE (nëse ka), emri i lexueshëm për INTEGER/ENUMERATED/BIT STRING sipas skemës, vlera e çdo tipi bazë, flaka DEFAULT/OPTIONAL nga skema, treguesi nëse objekti është dekoduar automatikisht si DEFINED BY dhe përmes cilës OID ndodhi kjo, OID i lexueshëm për njeriun.
Sistema e printimit të bukur është e dizajnuar në mënyrë që të gjenerojë një seri objektesh PP, të cilat vizualizohen me mjete të veçanta. Në screenshot-in është treguar renderuesi në tekst të thjeshtë me ngjyra. Ekzistojnë gjithashtu renderues në format JSON/HTML, në mënyrë që kjo të mund të shihet me ndriçim në shfletuesin ASN.1 si në projekti.
Biblioteka të tjera
Kjo nuk ishte qëllimi, por PyDERASN doli të ishte ndjeshëm se pyasn1. Për shembull, dekodimi i skedave CRL me madhësi megabajt mund të marrë kaq shumë kohë, saqë do të duhet të mendoni për formate të përkohshme ruajtjeje të dhënash (të shpejtë) dhe të ndryshoni arkitekturën e aplikacioneve. pyasn1 dekodon CRL në laptopin tim më shumë se 20 minuta, ndërsa PyDERASN vetëm për 28 sekonda! Ekziston një projekt , i orientuar për punën e shpejtë me strukturat kriptografike: ai dekodon (plotësisht, jo lenç) këtë të njëjtin CRL në 29 sekonda, megjithatë consumon pothuajse dy herë më shumë memorie operativ në fillim në Python3 (983 MiB përballë 498), dhe 3.5 herë më shumë në Python2 (1677 përballë 488), ndërsa pyasn1 konsumon edhe 4.3 herë më shumë (2093 përballë 488).
asn1crypto, që përmenda, ne nuk e shqyrtuam, sepse projekti ishte ende në zhvillim, dhe ne nuk kishim dëgjuar për të. Tani gjithashtu nuk do të shikonim në drejtim të tij, sepse menjëherë zbulova se ai GeneralizedTime nuk pranon një format të rastësishëm, dhe gjatë serializimit ai heshtur heq të dhënat e sekondave. Kjo është e pranueshme për punën me certifikatat X.509, por në një rast më të përgjithshëm nuk do të ishte në rregull.
Aktualisht, PyDERASN është dekoduesi më i rreptë nga dekoduesit e lirisë Python/Go DER të njohur për mua. Në bibliotekën encoding/asn1 të Go-it tim të preferuar IDENTIFIKUESI I OBJEKTIT dhe UTCTime/GeneralizedTime strings. Ndonjëherë, rigoriziteti mund të pengojë (në radhë të parë, për shkak të mbështetjes mbrapa për aplikacione të vjetra, të cilat askush nuk do t'i riparojë), prandaj në PyDERASN gjatë dekodimit mund të kaloni të relaksuara.
Kodi i projektit përpiqet të jetë sa më i thjeshtë. E tëra biblioteka është një skedar. Kodi është shkruar me fokus në thjeshtësinë e kuptimit, pa optimizime të tepërta të performancës dhe kodin DRY. Në të nuk ka, siç e kam thënë, mbështetje për dekodimin e plotë të UTCTime/GeneralizedTime strings, si dhe tipeve të dhënash REAL, RELATIVE OID, EXTERNAL, INSTANCE OF, EMBEDDED PDV, CHARACTER STRING. Në të gjitha rastet e tjera, personalisht nuk shoh asnjë kuptim në përdorimin e librarive të tjera në Python.
Ashtu si të gjithë projektet e mia, të tipit , , , , PyDERASN është plotësisht , i shpërndarë sipas kushteve , dhe i disponueshëm për shkarkim falas. Shembujt e përdorimit janë dhe në .
, , anëtar i , zhvilluesi Python/Go, specialist kryesor .
Burimi: habr.com
