

Dikur kam shkruar në lidhje me , por paksa shkurt dhe kaotik. Më pas vendosa të zgjerova listën e mjeteve në përmbledhje, të shtoj strukturë në artikull, të merrem parasysh me kritikën (faleminderit shumë për këshillat) dhe e dërgova atë në garën e SekLab (dhe publikova , por për të gjitha arsyet e kuptueshme askush nuk e pa atë). Gara ka përfunduar, rezultatet janë shpallur dhe unë me një ndërgjegje të pastër mund ta publikoj atë (artikullin) në Habr.
Mjetet falas për pen-testimin e aplikacioneve web
Në këtë artikull do të flas për mjete më të njohura për pen-testimin (testet e depërtimit) të aplikacioneve web sipas strategjisë "kutia e zezë".
Për këtë do të shqyrtojmë utilitetet që do të ndihmojnë në këtë lloj testimi. Do të shqyrtojmë kategoritë e mëposhtme të produkteve:
- Skanner të rrjeteve
- Skanner të dobësive në skenat web
- Eksploatimi
- Automatizimi i injektimeve
- Debugger (sniffers, proxy lokale etj.)
Disa produkte kanë një "karakter" universale, prandaj do t'i përfshij në kategorinë në të cilën kanë njëorezultat më të madh (opinion subjektiv).
Skanner të rrjeteve.
Detyra kryesore - të zbulojë shërbimet e disponueshme të rrjetit, të përcaktojë versionet e tyre, të identifikojë OS dhe etj.
Nmap
është një utilitet falas me burim të hapur për analizën e rrjetit dhe auditimin e sigurisë së sistemeve. Kundërshtarët e ashpër të konsolës mund të përdorin Zenmap, ky është GUI për Nmap-in.
Ky nuk është thjesht një skaner "i mençur", është një instrument serioz dhe i zgjerueshëm (nga "karakteristikat e pazakonta" - prania e një skripti për të kontrolluar nëse një host ka virusin "" (përmendur ). Një shembull tipik përdorimi:
nmap -A -T4 localhost
-A për përcaktimin e versionit të OS, skanimin me përdorim skriptesh dhe gjurmimin
-T4 konfigurimi i menaxhimit të kohës (më shumë - më shpejt, nga 0 në 5)
localhost - hosti objektiv
Çfarë është ndonjë gjë më e fortë?
nmap -sS -sU -T4 -A -v -PE -PP -PS21,22,23,25,80,113,31339 -PA80,113,443,10042 -PO --script all localhost
Ky është një grup opsionesh nga profili "skanim i ngadaltë dhe i plotë" në Zenmap. Ekzekutohet mjaft gjatë, por jep në fund informacion më të detajuar se çfarë mund të mësohet për sistemin objektiv. , nëse keni vendosur të thelloheni, gjithashtu sugjeroj përkthimin e artikullit .
Nmap ka marrë statusin "Produkti i Sigurisë të Vitit" nga revista dhe komunitete të tilla si Linux Journal, Info World, LinuxQuestions.Org dhe Codetalker Digest.
Një moment interesant, Nmap mund të shihet në filmat "Matrix: Reloaded", "Die Hard 4", "The Bourne Ultimatum", "Hotabbi" dhe .
IP-Tools
— një lloj seti me utilitarë të ndryshëm rrjetesh, ofrohet me GUI, "i dedikuar" për përdoruesit e Windows.
Skener portesh, burimesh të përbashkëta (printerë/faqe të ndara), WhoIs/Finger/Lookup, klient telnet dhe shumë të tjera. Një mjet i thjeshtë, të shpejtë dhe funksional.
Nuk ka shumë kuptim të shqyrtohen produktet e tjera, pasi ka shumë utilitarë në këtë fushë dhe të gjithë ata kanë një funksionim dhe parime të ngjashme. Megjithatë, nmap mbetet ai më i shfrytëzuari.
Skanner të dobësive në skenat web
Të përpiqen të gjejnë vulnerabilitete të njohura (SQL inj, XSS, LFI/RFI etj.) ose gabime (skedarë temporarë të papërcaktuar, indeksim direktorish etj.)
Acunetix Web Vulnerability Scanner
— në lidhje duket se është një skaner xss, por nuk është pikërisht kështu. Versioni falas, i disponueshëm në lidhje ofron një funksionalitet të konsiderueshëm. Zakonisht, një person që e ekzekuton këtë skaner për herë të parë dhe merr për herë të parë një raport për burimin e tij, kapet nga një shok i vogël dhe do ta kuptoni pse e bëni këtë. Ky është një produkt shumë i fuqishëm për analizimin e llojeve të ndryshme të vulnerabiliteteve në një sit dhe funksionon jo vetëm me webfaqet tona të njohura në php, por edhe në gjuhë të tjera (edhe pse ndryshimi në gjuhë nuk është një tregues). Nuk ka shumë kuptim të përshkruhet udhëzimi, pasi skaneri thjesht "kap" veprimet e përdoruesit. Diçka e ngjashme me "të mëtejshme, të mëtejshme, të mëtejshme, gati" në instalimin tipik të ndonjë softueri.
Nikto
është një skaner web Open Source (GPL). Eliminon punën manuale rutinë. Kërkon në sitin e targetuar skedarë të papërcaktuar (ndonjë test.php, index_.php etj.), mjete administrimi db (phpmyadmin/, pma dhe të ngjashme) etj., domethënë kontrollon burimin për gabimet më të zakonshme, të cilat zakonisht ndodhin për shkak të faktorëve njerëzorë.
Për më tepër, nëse gjen ndonjë skenar të njohur, atëherë e kontrollon atë për eksploitë të dalë (të cilat janë në bazën e të dhënave).
Informon për metodat "e padëshiruara" që janë të disponueshme, si PUT dhe TRACE
E kështu me radhë. Shumë e përshtatshme, nëse punoni si auditor dhe çdo ditë bëni analizën e webfaqeve.
Një nga disavantazhet që do doja të theksojë është përqindja e lartë e false alarms. Për shembull, nëse faqja juaj, në vend që të kthejë një error 404 (kur duhet të ndodhë), ofron gjithmonë faqen kryesore, atëherë skaneri do të thotë se në faqen tuaj janë të gjitha skenaret dhe të gjitha dobësitë nga baza e tij. Në praktikë, kjo nuk ndodh shpesh, por është fakt se shumë varet nga struktura e faqes tuaj.
Përdorimi klasik:
.\/nikto.pl -host localhost
Nëse nevojitet autorizim në faqe, mund të vendosni cookie në skedarin nikto.conf, variabla STATIC-COOKIE.
Wikto
— Nikto për Windows, por me disa përmirësime, si logjika "e paqartë" gjatë kontrollit të kodit për gabime, përdorimi i GHDB, marrja e lidhjeve dhe dosjeve të burimeve, monitorimi në kohë reale i HTTP kërkesave / përgjigjeve. Wikto është shkruar në C# dhe kërkon .NET framework.
skipfish
— një skaner i dobësive në ueb nga (i njohur si lcamtuf). I shkruar në C, është multi-platformë (për Win kërkon Cygwin). Rrethojë të gjithë faqen në mënyrë rekursive (dhe shumë ngadalë, rreth 20~40 orë, megjithatë herën e fundit punoi 96 orë) dhe gjen lloje të ndryshme dobësish në siguri. Gjeneron gjithashtu shumë trafiku (disa GB hyrës / dalës). Por të gjitha mjetet janë të dobishme, sidomos nëse keni kohë dhe burime.
Përdorimi tipik:
./skipfish -o /home/reports www.example.com
Në dosjen "reports" do të ketë një raport në HTML, .
w3af 
— Web Application Attack and Audit Framework, një skaner i dobishëm në ueb me kod burimor. Ka GUI, por mund të punoni edhe nga konsola. Në të vërtetë, është një framework me .
Të flasësh për avantazhet e tij mund të marrë shumë kohë, më mirë ta provosh atë :)
Puna tipike me të është zgjedhja e profilit, specifikimi i qëllimit dhe, natyrisht, nisja.
Mantra Security Framework
është një ëndërr që u bë realitet. Një koleksion i instrumenteve të lira dhe të hapura për sigurinë e informacionit, të integruara në shfletuesin tuaj.
Shumë të dobishme gjatë testimit të aplikacioneve të uebit në të gjitha fazat.
Përdorimi i saj përfshin instalimin dhe nisjen e shfletuesit.
Në të vërtetë, ka shumë shumë utilitete në këtë kategori dhe është mjaft e vështirë të skaron një listë të saktë. Më shpesh, çdo pëntester vetë përcakton setin e nevojshëm të mjeteve.
Eksploatimi
Për përdorim të automatizuar dhe më të lehtë të dobësive në programe dhe skripta, shkruhen eksploitat, të cilat kanë nevojë vetëm për të kaluar parametrit për të shfrytëzuar një vrimë në siguri. Ekzistojnë gjithashtu produkte që heqin nevojën për kërkimin manual të eksploiteve dhe madje i aplikojnë ato "në flakë". Kjo kategori do të trajtohet tani.
Metasploit Framework 
— një monstruozitet në fushën tonë. Ai ka shumë mundësi, saqë udhëzimi do të dalë në disa artikuj. Ne do të shqyrtojmë eksploiting automatik (nmap + metasploit). Esenca është se, Nmap do të analizojë portin që na nevojitet, do të instalojë shërbimin dhe Metasploit do të provojë të aplikojë eksploitat përkatëse në bazë të klasës së shërbimit (ftp, ssh, etj.). Në vend të një udhëzimi tekstor do të fut video, mjaft popullore mbi temën autopwn.
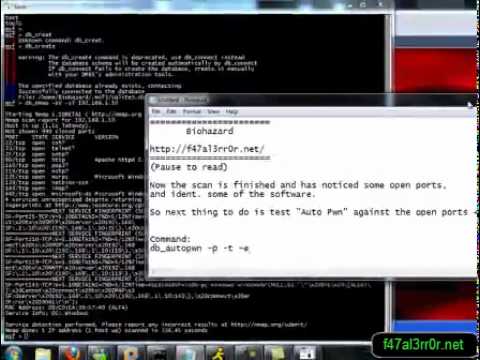
Ose mund të automatizoni thjesht punën e eksploitat që na nevojitet. Për shembull:
msf > përdorni auxiliary/admin/cisco/vpn_3000_ftp_bypass
 msf auxiliary(vpn_3000_ftp_bypass) > vendos RHOST [TARGET IP]
 msf auxiliary(vpn_3000_ftp_bypass) > ekzekuto
Në të vërtetë, mundësitë e këtij framework janë shumë të gjera, prandaj, nëse vendosni të thelloheni, kaloni në
Armitage
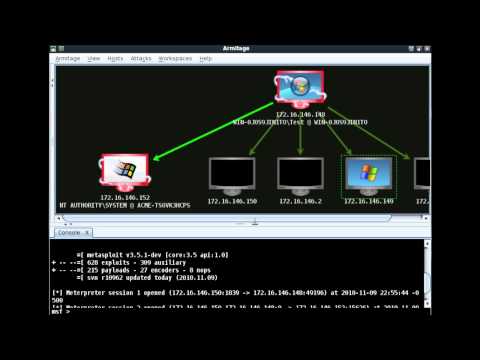
— OVA e zhanrit cyberpunk GUI për Metasploit. Visualizon objektin, rekomandon eksploitat dhe ofron mundësi të zgjeruara të këtij framework. Në përgjithësi, për ata që preferojnë që gjithçka të duket bukur dhe efektive.
Screencast:
Tenable Nessus®
— ka shumë mundësi, por nga ai na nevojitet një prej mundësive — për të përcaktuar se për cilat shërbime ka eksploita. Versioni falas i produktit është "home only".
Përdorimi:
- E shkarkuam (për sistemin tonë), e instaluam, e regjistruam (çelësi vjen në email).
- E funksionuam serverin, e shtuam përdoruesin në Nessus Server Manager (butoni Menaxho përdoruesit).
- Hyjmë në adresën
https://localhost:8834/
dhe marrim klientin flash në shfletues.
- Skane -> Shto -> plotësojmë fushat (pas zgjedhjes së profilit të përshtatshëm të skanimit) dhe shtypim Skano.
Pas pak kohe, raporti i skanimit do të shfaqet në seksionin Raportet.
Për të verifikuar dobësinë praktike të shërbimeve ndaj eksploiteve, mund të përdorni Metasploit Framework të përshkruar më sipër ose të provoni të gjeni eksploita (për shembull në , , etj.) dhe ta përdorni atë manualisht kundër sistemit tuaj.
IMHO: shumë i ngarkuar. E kam përmendur si një nga liderët në këtë drejtim të industrisë së softuerëve.
Automatizimi i injeksioneve.
Shkarkimi i injeksioneve bëhet nga shumë skanerëve të sigurisë së aplikacioneve web, por ato janë thjesht skanerë të përgjithshëm. Ka mjete që merret vetëm me kërkimin dhe shfrytëzimin e injeksioneve. Kjo do të jetë tema e diskutimit tani.
sqlmap
— një mjet me burim të hapur për kërkimin dhe shfrytëzimin e injeksioneve SQL. Mbështet serverë të tillë DB si: MySQL, Oracle, PostgreSQL, Microsoft SQL Server, Microsoft Access, SQLite, Firebird, Sybase, SAP MaxDB.
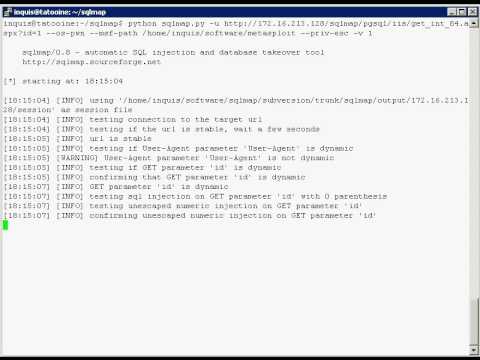
Përdorimi tipik është i përmbledhur në këtë rresht:
python sqlmap.py -u "http://example.com/index.php?action=news&id=1"
Mjaftueshëm manuale janë të disponueshme, përfshirë në gjuhën ruse. Ky softuer e lehtëson shumë punën e testuesit të pen-testit në këtë drejtim.
Do të shtoj një demo zyrtare në video:
bsqlbf-v2
— një skript në perl, brute-forcer për injeksionet "e verbra" Sql. Punon si me vlera integer në url, ashtu edhe me ato string.
Mbështet DB:
- MS-SQL
- MySQL
- PostgreSQL
- Oracle
Shembuj të përdorimit:
.\/bsqlbf-v2-3.pl -url www.somehost.com\/blah.php?u=5 -blind u -sql "select table_name from imformation_schema.tables limit 1 offset 0" -database 1 -type 1
-url — Link me parametra
-blind u — parametrat për injeksion (në mënyrë të paracaktuar merret i fundit nga shiriti i adresës)
-sql "select table_name from imformation_schema.tables limit 1 offset 0" — kërkesa jonë e rastësishme në bazën e të dhënave
-database 1 — serveri DB: MSSQL
-type 1 — lloji i sulmit, injeksioni "i verbër", i bazuar në përgjigjet e vërteta dhe gabimet (për shembull, gabimet sintaksore)
Debugger-i
Këto mjete përdoren kryesisht nga zhvilluesit, kur hasin probleme me rezultatet e ekzekutimit të kodit të tyre. Por kjo drejtim është gjithashtu e dobishme gjatë pen-testimit, kur mund të zëvendësojmë të dhënat e nevojshme "në fluturim", të analizojmë se çfarë vjen në përgjigje për parametrat tanë hyrës (për shembull gjatë fuzzing) etj.
Burp Suite
— një paket mjete që ndihmojnë në testet e infiltrimit. Në internet ka në gjuhën ruse nga Raz0r (në fakt që nga viti 2008).
Versioni falas përfshin:
- Burp Proxy — një proxy lokal, lejon ndryshimin e kërkesave të formuara tashmë nga shfletuesi
- Burp Spider — merret me kërkimin e skedarëve dhe direktorive ekzistuese
- Burp Repeater — dërgimi manual i kërkesave HTTP
- Burp Sequencer — analiza e vlerave të rastësishme në forma
- Burp Decoder — kodues standard (html, base64, hex etj.), të cilët mund të shkruhen shpejt në ndonjë gjuhë
- Burp Comparer — komponenti për krahasimin e vargjeve
Në parim, kjo paketë zgjidh pothuajse të gjitha problemet që lidhen me këtë drejtim.
Fiddler
— Fiddler është një proxy debagimi, i cili regjistron tërë trafikun HTTP(S). Lejon të studiojë këtë trafik, të vendosë piketat dhe "të luajë" me të dhënat hyrëse ose dalëse.
Ka there edhe , monster dhe të tjera, zgjedhja është te përdoruesi.
Përfundim
Natyrisht, çdo pen tester ka arsenalin dhe setin e tij të mjeteve, pasi ato thjesht janë shumë. Kam përpjekur të sjell disa nga më të dobishmet dhe të njohurat. Por që secili dëshiron të njihet edhe me mjetet e tjera në këtë drejtim, do të sjell lidhjet më poshtë.
Lista të ndryshme top / lista të skanuesve dhe mjeteve
- .
Distribucione Linux, të cilat përfshijnë një mori mjete për pëntesting
upd: në rusisht nga ekipi 'Hack4Sec' (shtuar )
P.S. Nuk mund të hesht për XSpider. Nuk merr pjesë në këtë shqyrtim, megjithëse është kushtimisht i lirë (e mësova kur dërgova artikullin në SekLab, krejt për shkak të kësaj (mosdijës, madje as për versionin 7.8) dhe nuk e përfshiva atë në artikull). Dhe në parim, ishte planifikuar një shqyrtim për të (kam përgatitur teste të vështira për të), por nuk e di nëse bota do ta shohë atë.
P.P.S. Disa materiale nga ky artikull do të përdoren për qëllimin e drejtpërdrejtë në prezantimin e ardhshëm në 2012 në seksionin QA, ku do të jenë mjete që nuk u përmendën këtu (pa pagesë, natyrisht), si dhe do të flitet për algoritmin, mbi të cilin rend, çfarë rezultati të pritet, cilat konfigurations të përdoren dhe gjithçka si hints dhe truke gjatë punës (po mendoj për prezantimin pothuajse çdo ditë, do të përpiqem të ndaj më të mirat nga tema e temës)
P.S. Një aktivitet mbi këtë artikull ndodhi në Open InfoSec Days (, ), mund të grabitë karvanet shikoni .
Burimi: habr.com
