

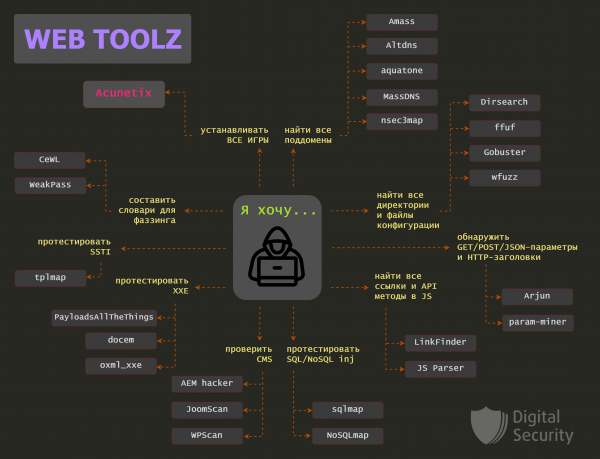
të flasim për mjetet e dobishme për pen-testuesit. Në artikullin e ri do të shqyrtojmë mjetet për analizimin e sigurisë së aplikacioneve web.
Kolegu ynë ka bërë një përzgjedhje të tillë Vlen të theksohet se këtu përfshihet edhe Burp Suite, por për të dhe për pluginet e tij të dobishme do të kemi një publikim të veçantë.
Amass
Përmbajtja:
Altdns
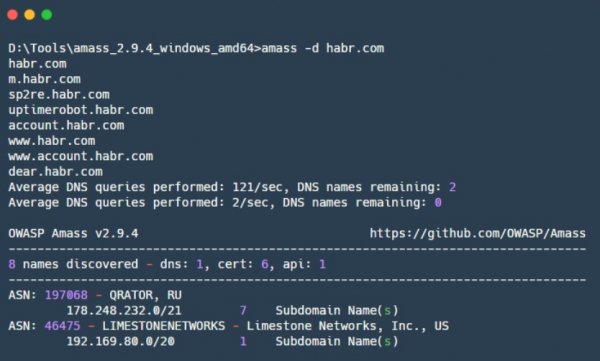
Për të zbuluar segmente të lidhura të rrjetit dhe numra të sistemeve autonome, Amass përdor adresat IP të marra gjatë funksionimit. Të gjitha informacionet e gjetura përdoren për të ndërtuar një hartë të rrjetit.
Teknikat e mbledhjes së informacionit përfshijnë:
Avantazhet:
- * DNS — enumerimi i nën-domenëve nga një fjalor, bruteforce të nën-domenëve, enumerim “inteligjent” duke përdorur mutacione të bazuara në nën-domenët e gjetur, kërkesa të prapme DNS dhe kërkimin e serverëve DNS në të cilët është e mundur të bëhet kërkesë për transferimin e zonës (AXFR);
* Kërkimi në burime të hapura — Ask, Baidu, Bing, CommonCrawl, DNSDB, DNSDumpster, DNSTable, Dogpile, Exalead, FindSubdomains, Google, IPv4Info, Netcraft, PTRArchive, Riddler, SiteDossier, ThreatCrowd, VirusTotal, Yahoo;* Kërkimi në bazat e të dhënave të certifikatave TLS — Censys, CertDB, CertSpotter, Crtsh, Entrust;
* Përdorimi i API-të të motorëve të kërkimit — BinaryEdge, BufferOver, CIRCL, HackerTarget, PassiveTotal, Robtex, SecurityTrails, Shodan, Twitter, Umbrella, URLScan;
* Kërkimi në arkivat e web-it: ArchiveIt, ArchiveToday, Arquivo, LoCArchive, OpenUKArchive, UKGovArchive, Wayback;
Integrimi me Maltego;
- Siguron mbulimin më të plotë të detyrës për kërkimin e nën-domenëve DNS.
- Kujdes me amass.netdomains — ai do të përpiqet të lidhet me çdo adresë IP në infrastrukturen e identifikuar dhe të marrë emrat e domeve nga kërkesat e prapme DNS dhe certifikatave TLS. Kjo është një teknikë "e zhurmshme", e cila mund të zbulojë veprimet tuaja të zbuluara në organizatën që po shqyrtohet.
Disavantazhet:
- Kujdes të shtuar kur përdorni amass.netdomains — ai do të përpiqet të adresojë çdo IP në infrastrukturën e identifikuar dhe të marrë emrat e domain-eve nga kërkesat e DNS të kundërt dhe certifikatat TLS. Kjo është një teknikë 'e zhurmshme', e cila mund të zbulojë aktivitetet tuaja të intelijencës në organizatën që po hetoni.
- Konsumimi i lartë i memories, mund të konsumojë deri në 2 GB RAM në konfigurime të ndryshme, gjë që nuk do të lejojë që ky mjet të ekzekutohet në cloud në një VDS të lirë.
aquatone
— një mjet në Python për krijimin e fjalorëve për zbulimin e DNS-nënshkrimeve. Lejon gjenerimin e shumë varianteve të nënshkrimeve përmes mutacioneve dhe permutimeve. Për këtë përdoren fjalët që gjenden shpesh në nënshkrime (p.sh.: test, dev, staging), të gjitha mutacionet dhe permutimet aplikohen në nënshkrimet e njohura, të cilat mund të përdoren si input për Altdns. Në dalje, krijohet një listë me variante nënshkrimesh që mund të ekzistojnë, dhe kjo listë mund të përdoret më pas për sulme brute në DNS.
Avantazhet:
- Punon mirë me grupe të mëdha të të dhënave.
MassDNS
— më parë ishte më i njohur si një tjetër mjet për gjetjen e nënshkrimeve, por autori e braktisi këtë në favor të mjetit të përmendur më sipër, Amass. Tani aquatone është shkruar në Go dhe është më i përshtatur për zbulimin paraprak të faqeve në internet. Për këtë, aquatone kalon përmes domain-eve të specifikuara dhe kërkon faqe në internet në porte të ndryshme, pas së cilës grumbullon të gjitha informacionet mbi faqen dhe merr një screenshot. I përshtatshëm për një zbulim të shpejtë paraprak të faqeve në internet, pas së cilës mund të zgjidhni qëllimet prioritare për sulme.
Avantazhet:
- Në dalje krijon një grup skedash dhe dosjesh që janë të lehta për t'u përdorur në punën e mëtejshme me mjete të tjera:
* Raport HTML me screenshot-e të mbledhura dhe me tituj përgjigjesh të grumbulluar sipas ngjashmërisë;* File me të gjitha URL-të ku janë gjetur faqe në internet;
* File me statistikat dhe të dhënat e faqes;
* Dosje me skedarë që përmbajnë titujt e përgjigjeve nga objektivat e gjetura;
* Dosje me skedarë që përmbajnë trupin e përgjigjeve nga objektivat e gjetura;
* Screenshot-e të faqeve në internet të gjetura;
- Mbështet punën me raporte XML nga Nmap dhe Masscan;
- Përdor headless Chrome/Chromium për renderimin e screenshot-eve.
Disavantazhet:
- Mund të tërheqë vëmendjen e sistemeve të zbulimit të depërtimeve, prandaj kërkon konfigurim.
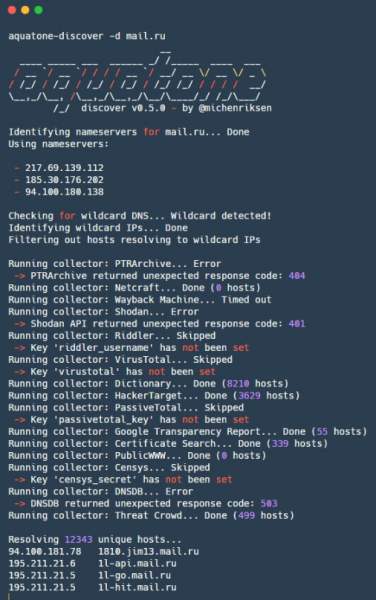
Screenshot-i është marrë për një nga versionet e vjetra të aquatone (v0.5.0), në të cilin ishte realizuar kërkimi i nënshkrimeve të DNS. Versionet e vjetra mund të gjenden në .
nsec3map
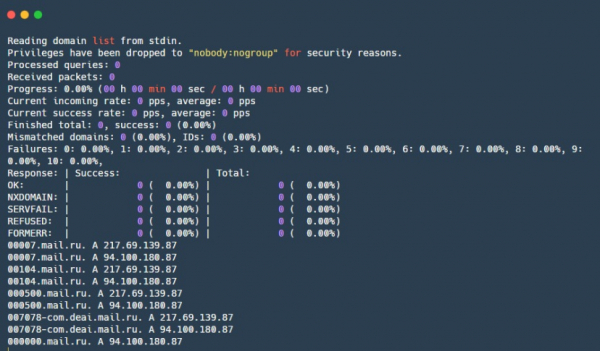
— një tjetër mjet për gjetjen e nënshkrimeve të DNS. Dallimi kryesor është se bën kërkesa DNS direkt në një shumëllojshmëri të ndryshme të DNS-resolverseve dhe e bën këtë me një shpejtësi të konsiderueshme.
Avantazhet:
- Shpejt — mund të zgjidhë më shumë se 350,000 emra në sekondë.
Disavantazhet:
- MassDNS mund të shkaktojë një ngarkesë të konsiderueshme në rezolutorët DNS që përdoren, gjë që mund të rezultojë në bllokimin e këtyre serverëve ose ankesa për ofruesin tuaj. Përveç kësaj, do të shkaktojë ngarkesë të madhe në serverët DNS të kompanisë, nëse ata e kanë atë dhe nëse janë përgjegjës për domenet që po përpiqeni të zgjidhni.
- Lista e rezolutorëve aktualisht është e vjetruar, megjithatë, nëse eliminohen rezolutorët DNS që nuk punojnë dhe shtohen të rinj të njohur — gjithçka do të jetë në rregull.
Screenshot i aquatone v0.5.0
Acunetix
— një mjet në Python për të marrë një listë të plotë të domenëve të mbrojtur nga DNSSEC.
Avantazhet:
- Shpejt zbulojnë hostet në zonat DNS me një numër minimal kërkesash, nëse zona mbështet DNSSEC;
- Në përbërje ka një plugin për John the Ripper, i cili mund të përdoret për të thyer hash-e të marra NSEC3.
Disavantazhet:
- Shumë gabime DNS trajtohen në mënyrë të pasaktë;
- Nuk ka automatizim të përpunimit të regjistrave NSEC — duhet të ndani manualisht hapësirën e emrave;
- Konsum i lartë i memories.
Dirsearch
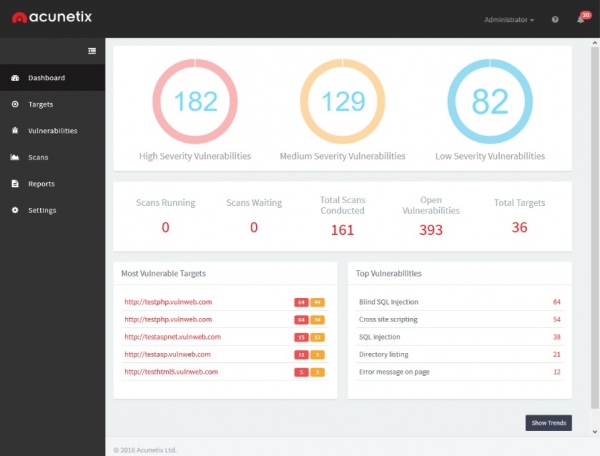
— një skaner i dobësive në web që automatizon procesin e verifikimit të sigurisë së aplikacioneve web. Teston aplikacionin për SQL injeksione, XSS, XXE, SSRF dhe shumë dobësi të tjera në web. Megjithatë, si çdo skaner tjetër për dobësi të shumta web-i, nuk zëvendëson një testues të penetrimit, pasi zinxhirët kompleksë të dobësive ose dobësitë në logjikë nuk do të mund të zbuloheshin. Megjithatë, ai mbulon shumë dobësi të ndryshme, duke përfshirë dhe CVE të ndryshme që testuesi mund të ketë harruar, prandaj është shumë i dobishëm për të çliruar nga verifikimet rutinë.
Avantazhet:
- Nivel i ulët i alarmeve të rreme;
- Rezultatet mund të eksportohen në formë raportesh;
- Kryen një numër të madh verifikimesh për dobësi të ndryshme;
- Skanime paralel të disa hosteve.
Disavantazhet:
- Nuk ka algoritëm dedublikimi (faqet me funksionalitet të ngjashëm Acunetix do ti konsiderojë të ndryshme, pasi ato drejtojnë URL të ndryshme), por zhvilluesit po punojnë mbi këtë;
- Kërkon instalim në një server të veçantë web, që e komplikon testimin e sistemeve të klientëve me lidhje përmes VPN dhe përdorimin e skanerit në një segment të izoluar të rrjetit lokal të klientit;
- Mund të “zhurmojë” shërbimin e kërkuar, për shembull, duke dërguar në formën e kontaktit në ueb faqe shumë vektorë sulmi, duke e bërë kështu të komplikuar procesin e biznesit.
- është një zgjidhje pronësore dhe, për rrjedhojë, jo falas.
wfuzz
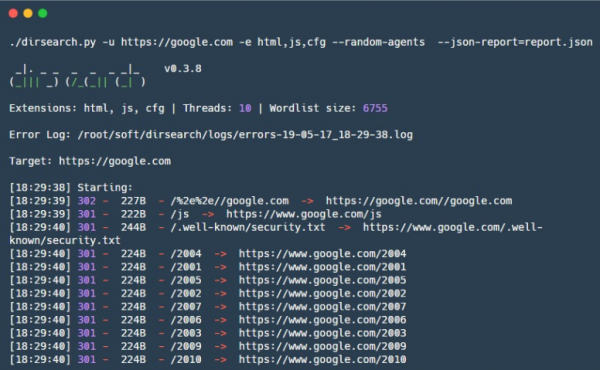
— një mjet në Python për bruteforcing drejtorish dhe skedarësh në faqe interneti.
Avantazhet:
- Mund të dallojë faqet e vërteta "200 OK" nga faqet "200 OK" por me tekstin "faqja nuk u gjend";
- Vjen me një fjalor të përshtatshëm që ka një balancim të mirë midis madhësisë dhe efikasitetit të kërkimit. Përmban rrugët standarde, karakteristike për shumë CMS dhe stk teknologjish;
- Formati i tij i fjalorit që lejon arritjen e efikasitetit dhe fleksibilitetit të mirë për kërkimin e skedarëve dhe drejtorive;
- Dalja e lehtë — tekst i thjeshtë, JSON;
- Dëshiron të bëjë throttling — një pauzë midis kërkesave, e cila është jetike për çdo shërbim të dobët.
Disavantazhet:
- Zgjidhjet duhet të kalojnë si një varg, që është e padobishme, nëse duhet të kalosh shumë zgjidhje menjëherë;
- Për të përdorur fjalorin tënd, do të duhet ta përpunosh disi në formatin e fjalorëve Dirsearch për efikasitetin maksimal.
ffuf
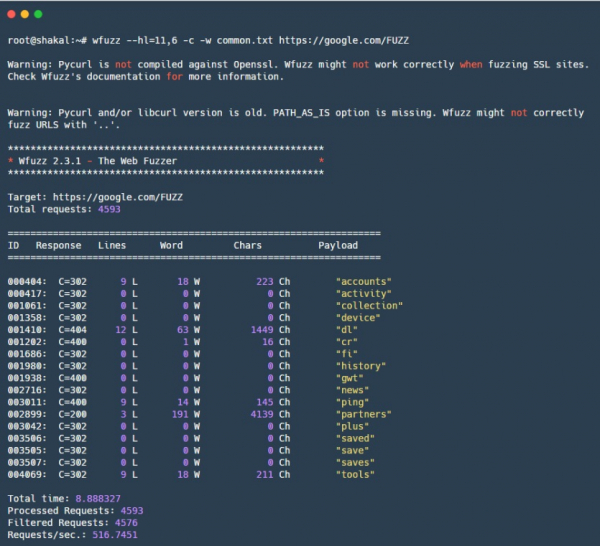
— një web fuzzer në Python. Ndoshta një nga fuzzers më të njohur në internet. Parimi është i thjeshtë: wfuzz lejon fuzzing në çdo vend në kërkesën HTTP, duke dhënë mundësinë për fuzzing GET/POST parametra, headers HTTP, duke përfshirë Cookie dhe headers tjera për autentifikim. Në të njëjtën kohë është i përshtatshëm për bruteforcing drejtorish dhe skedarësh, për të cilat nevojitet një fjalor i mirë. Ka gjithashtu një sistem fleksibël filtrimesh, me ndihmën e të cilave mund të filtrohen përgjigjet nga faqja në internet për parametra të ndryshëm, që lejon arritjen e rezultateve efektive.
Avantazhet:
- Multifunksional — struktura modulare, ndërtimi zgjat disa minuta;
- Mekanizmi i lehtë i filtrimit dhe fuzzing;
- Mund të fuzionosh çdo metodë HTTP, si dhe çdo vend në kërkesën HTTP.
Disavantazhet:
- Në fazën e zhvillimit.
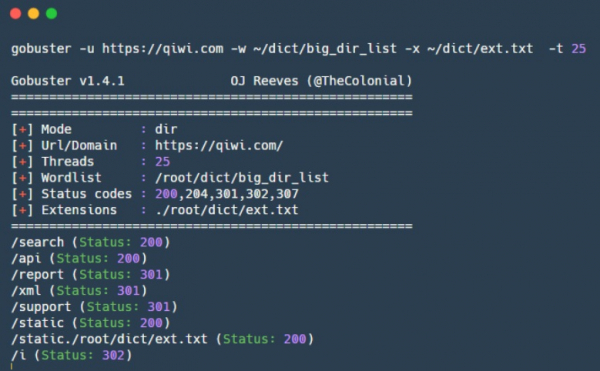
gobuster
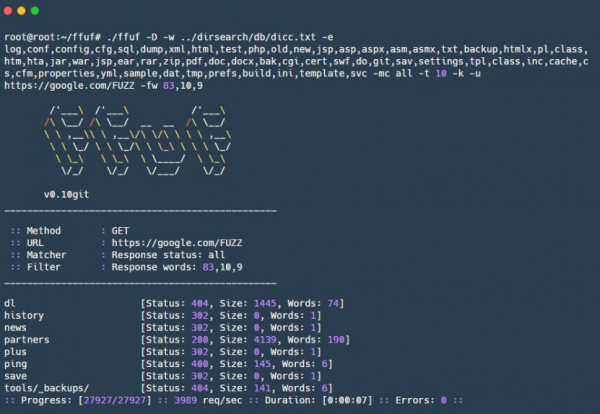
— një web fuzzer në Go, krijuar sipas 'modelit' të wfuzz, lejon bruteforcing skedarësh, drejtorish, rrugësh URL, emra dhe vlera të parametrave GET/POST, headers HTTP, duke përfshirë header-in Host për bruteforcing virtual hostesh. Nga homologu i tij wfuzz, dallohet për shpejtësi më të lartë dhe disa veçori të reja, për shembull, mbështet fjalorët e formatit Dirsearch.
Avantazhet:
- Filtrat janë të ngjashëm me filtrat e wfuzz, lejojnë të rregullohet fleksibël bruteforcing;
- Lejon fuzzing të vlerave të headers HTTP, të dhënat e kërkesave POST dhe pjesë të ndryshme të URL-së, duke përfshirë emrat dhe vlerat e parametrave GET;
- Mund të specifikosh çdo metodë HTTP.
Disavantazhet:
- Në fazën e zhvillimit.
Arjun
— një mjet në Go për hulumtim, ka dy mënyra funksionimi. E para përdoret për bruteforce të skedarëve dhe direktorive në një uebfaqe, e dyta — për enumerimin e subdomenëve DNS. Mjeti fillimisht nuk mbështet enumerimin rekurziv të skedarëve dhe direktorive, gjë që natyrisht kursen kohë, por në anën tjetër, duhet të nisni veprimet bruteforce për çdo endpoint të ri në uebfaqe veçmas.
Avantazhet:
- Shpejtësi e lartë të operimit si për enumerimin e subdomenëve DNS ashtu edhe për bruteforce të skedarëve dhe direktorive.
Disavantazhet:
- Në versionin aktual nuk mbështet vendosjen e header-ave HTTP;
- Default konsideron të vlefshme vetëm disa nga kodet e statusit HTTP (200, 204, 301, 302, 307).
LinkFinder
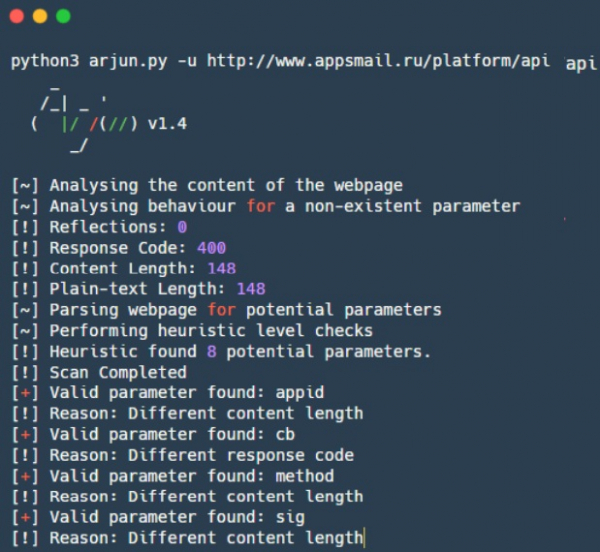
— një mjet për bruteforce të parametrave të fshehur HTTP në GET/POST parametrat, si dhe në JSON. Fjalori i ndërtuar ka 25,980 fjalë, të cilat Ajrun i kontrollon në pothuajse 30 sekonda. Thelbi është se Ajrun nuk kontrollon çdo parametër veçmas, por kontrollon menjëherë ~1000 parametra dhe sheh nëse është ndryshuar përgjigjja. Nëse përgjigjja është ndryshuar, atëherë e ndan këtë 1000 parametrash në dy pjesë dhe kontrollon se cila nga këto pjesë ndikon në përgjigje. Kështu, përmes një kërkimi të thjeshtë binar, gjen parametrin ose disa parametra të fshehur që ndikonin në përgjigje dhe, për rrjedhojë, mund të ekzistojnë.
Avantazhet:
- Shpejtësi e lartë operimi përmes kërkimit binar;
- Mbështetje për parametrat GET/POST, si dhe parametrat në formë JSON;
Mënyrë e ngjashme funksionon dhe plugin-i për Burp Suite — , i cili gjithashtu është shumë i mirë në kërkimin e parametrave të fshehur HTTP. Më shumë do të flasim për të në artikullin e ardhshëm rreth Burp dhe plugin-eve të tij.
JSParser
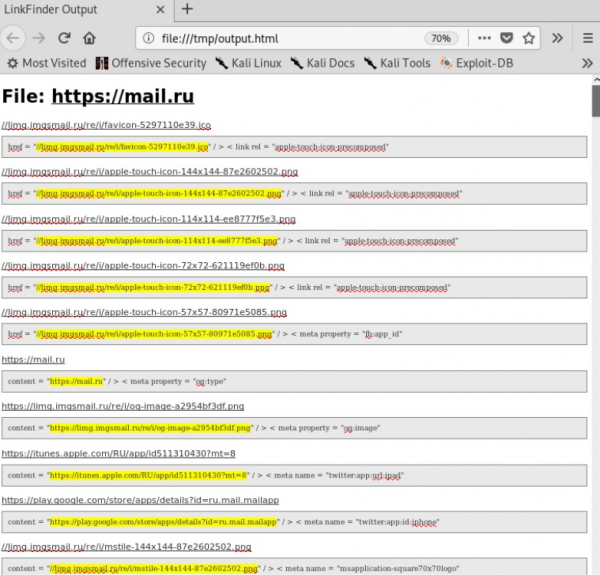
— një skript në Python për kërkimin e lidhjeve në skedarët JavaScript. Ndonjëherë është e dobishme për të gjetur endpoint-et/URL të fshehura ose të harruara në një aplikacion uebi.
Avantazhet:
- I shpejtë;
- Ka një plugin të veçantë për Chrome të bazuar në LinkFinder.
.
Disavantazhet:
- Përfundim i pakëndshëm;
- Nuk analizon JavaScript në dinamikë;
- Logjika e thjeshtë e kërkimit të lidhjeve — nëse JavaScript është ndonjëherë i obfuscizuar, ose lidhjet fillimisht mungojnë dhe gjenerohen në dinamikë, nuk do të jetë në gjendje të gjejë asgjë.
NoSQLMap
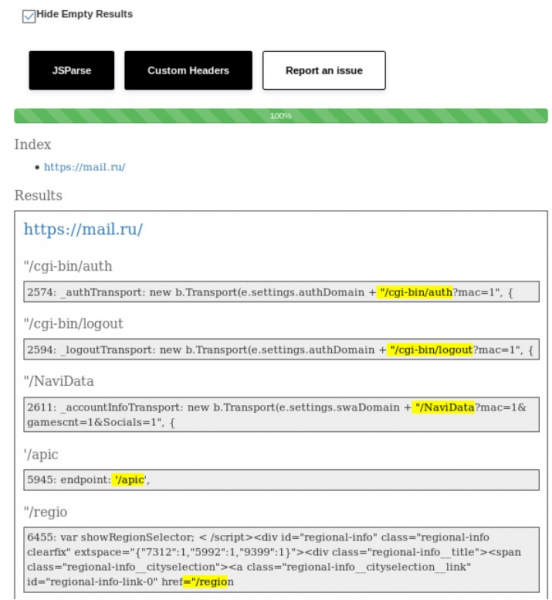
— një skript në Python që përdor dhe për të analizuar URL-të relative nga skedarët JavaScript. Shumë e dobishme për të zbuluar kërkesat AJAX dhe për të hartuar një listë të metodave API me të cilat aplikacioni ndërvepron. Punon efikasitet me LinkFinder.
Avantazhet:
- Parsing i shpejtë i skedarëve JavaScript.
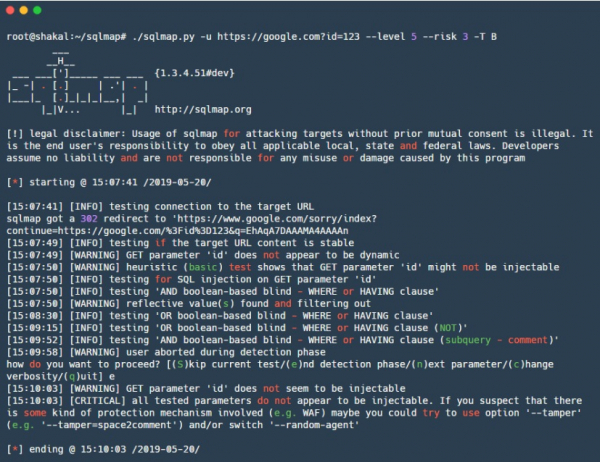
sqlmap
— ndoshta një nga mjetet më të njohura për analizimin e aplikacioneve në web. Sqlmap automatizon kërkimin dhe shfrytëzimin e SQL-injeksioneve, punon me disa dialekte SQL dhe ka një arsenal të madh teknikash, duke filluar nga thjeshtësitë si “citatet e drejtpërdrejta” deri te vektorët kompleksë për SQL-injeksione të bazuara në kohë. Për më tepër, ka shumë teknika për shfrytëzim të mëtejshëm për DBMS të ndryshme, kështu që është i dobishëm jo vetëm si skaner për SQL-injeksione, por gjithashtu si një mjet i fuqishëm për shfrytëzimin e SQL-injeksioneve të gjetura më parë.
Avantazhet:
- Numri i madh i teknikave dhe vektorëve të ndryshëm;
- Numri i ulët i alarmeve false;
- Shumë mundësi për konfigurim të saktë, teknika të ndryshme, DB e ciblës, skenat për të anashkaluar WAF;
- Mundësia e krijimit të një dump-i të të dhënave të daljes;
- Shumë mundësi të ndryshme për shfrytëzim, për shembull, për disa DB — ngarkim/zhbllokim automatik i skedarëve, marrja e mundësisë për ekzekutimin e komandave (RCE) dhe të tjera;
- Mbështetje për lidhje të drejtpërdrejta me DB duke përdorur të dhënat e marra gjatë sulmit;
- Mund të pranojë një skedar tekstual me rezultatet e punës së Burp — nuk është e nevojshme të krijoni manualisht të gjitha atributet e komandës.
Disavantazhet:
- E vështirë për tu personalizuar, për shembull, të shkruani disa kontrolle të veta për shkak të dokumentacionit të varfër për këtë;
- Pa konfigurimet përkatëse, kryen një grup të paplotë kontrollesh, gjë që mund të jdhe iluzion.
oxml_xxe
— një mjet në Python për automatizimin e kërkimit dhe shfrytëzimit të NoSQL-injeksioneve. E përshtatshme për t'u përdorur jo vetëm në bazat e të dhënave NoSQL, por gjithashtu gjatë auditeve të aplikacioneve në web që përdorin NoSQL.
Avantazhet:
- Ashtu si sqlmap, jo vetëm që gjen një potencial të dobësie, por gjithashtu kontrollet mundësinë e shfrytëzimit të saj për MongoDB dhe CouchDB.
Disavantazhet:
- Nuk mbështet NoSQL për Redis, Cassandra, ky drejtim është në zhvillim.
tplmap
— një mjet për integrimin e eksploitave XXE XML në lloje të ndryshme skedarësh, në të cilat në ndonjë formë përdoret formati XML.
Avantazhet:
- Mbështet shumë formate të njohura, si DOCX, ODT, SVG, XML.
Disavantazhet:
- Mbështetje për PDF, JPEG, GIF nuk është plotësisht e realizuar;
- Krijon vetëm një skedar. Për të zgjidhur këtë problem, mund të përdorni mjetin , që mund të krijojë një numër të madh skedarësh me payloads në vende të ndryshme.
Utilitatet e përmendura më sipër bëjnë një punë të shkëlqyer në testimin e XXE në rastin e ngarkimit të dokumenteve që përmbajnë XML. Por gjithashtu mos harroni se trajtuesit e formateve XML mund të gjejmë në shumë raste të tjera, për shembull, XML mund të përdoret si një format të dhënash në vend të JSON-it.
Prandaj, rekomandojmë të kushtoni vëmendje këtij depoziti, që përmban një numër të madh payload-esh të ndryshme: .
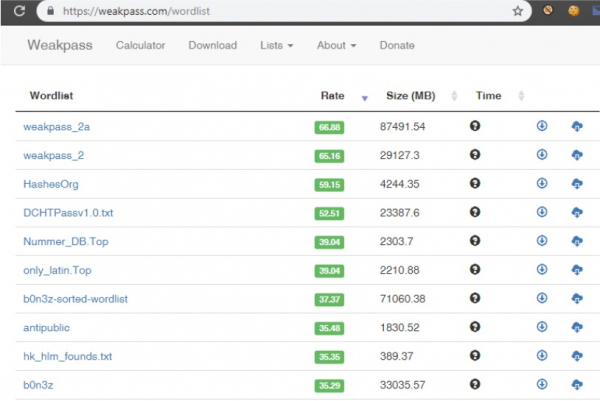
Weakpass
— një mjet në Python për identifikimin automatik dhe shfrytëzimin e dobësive të Server-Side Template Injection, ka cilësime dhe flaga të ngjashme me sqlmap. Përdor disa teknika dhe vektora të ndryshëm, duke përfshirë injeksionet blind, si dhe ka teknika për ekzekutimin e kodit dhe ngarkimin/dëshkarkimin e skedarëve të rastësishëm. Për më tepër, ka në arsenalin e vet teknika për një duzinë motorësh të ndryshëm të shabloneve dhe disa teknika për kërkimin e injeksioneve të kodit të ngjashëm me eval() në Python, Ruby, PHP, JavaScript. Në rastin e shfrytëzimit të suksesshëm, hap një konsol interaktive.
Avantazhet:
- Numri i madh i teknikave dhe vektorëve të ndryshëm;
- Mbështet shumë motorë për renderimin e shabloneve;
- Shumë teknika shfrytëzimi.
CeWL
— një gjenerues fjalorësh në Ruby, e krijuar për të nxjerrë fjalë unike nga një sit të dhënash të caktuar, kalon nëpër lidhjet në sit me thellësinë e specifikuar. Fjalori i përpiluar nga fjalët unike më pas mund të përdoret për të kryer brute force në shërbime ose brute force për skedarë dhe direktorë në të njëjtin sit, ose për të sulmuar hash-ët e marrë me hashcat ose John the Ripper. E dobishme për përpilimin e një liste "target" të fjalëve të mundshme të fjalëve kaluese.
Avantazhet:
- E lehtë për tu përdorur.
Disavantazhet:
- Duhet të jeni të kujdesshëm me thellësinë e kërkimit për të mos kapur domain të tepërt.
AEM_hacker
— një shërbim që përmban shumë fjalorë me fjalëkalime unike. Jashtëzakonisht e dobishme për detyra të ndryshme që lidhen me thyerjen e fjalëkalimeve, duke filluar nga brute force online të llogarive në shërbimet e synuara, deri te brute force offline të hash-eve të marra me ose . Ka rreth 8 miliardë fjalë kalimi me gjatësi nga 4 në 25 karaktere.
Avantazhet:
- Përmban si fjalorë specifikë, ashtu dhe fjalorë me fjalëkalime më të zakonshme — mund të zgjidhni një fjalor specifik për nevojat tuaja;
- Fjalorët përditësohen dhe plotësohen me fjalëkalime të reja;
- Fjalorët janë renditur sipas efikasitetit. Mund të zgjidhni mundësinë si për një brut që është i shpejtë në internet, ashtu edhe për përzgjedhjen e hollësishme të fjalëkalimeve nga një fjalor i gjerë me rrjedhjet më të fundit;
- Ka një kalkulator që tregon kohën e brut të fjalëkalimeve në pajisjen tuaj.
Në një grup të veçantë dëshirojmë të ndajmë mjetet për kontrollet e CMS: WPScan, JoomScan dhe AEM hacker.
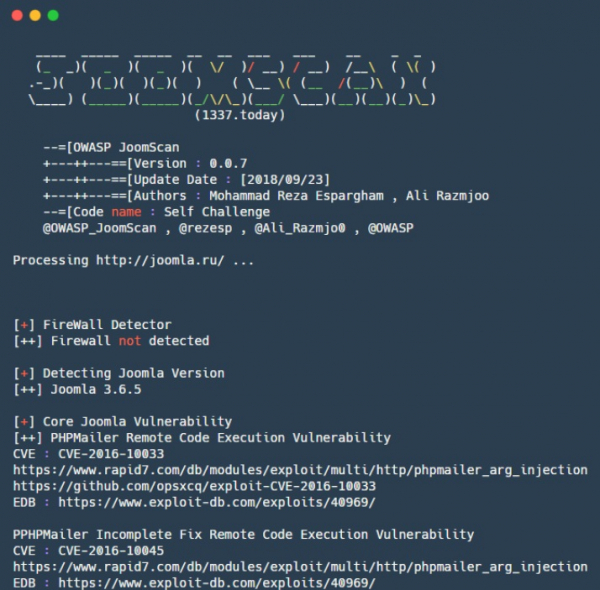
JoomScan
— një mjet për identifikimin e dobësive në aplikacionet Adobe Experience Manager (AEM).
Avantazhet:
- Mund të identifikojë aplikacionet AEM nga lista e URL-ve që i jepen;
- Përmban skenarë për të marrë RCE përmes ngarkimit të JSP-shell dhe shfrytëzimit të SSRF.
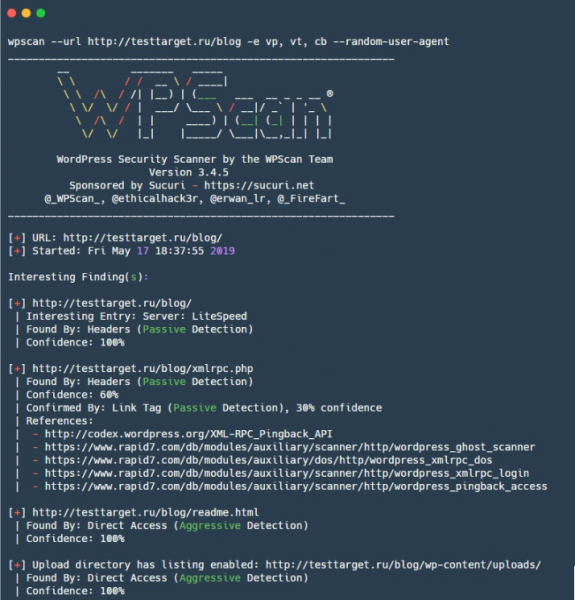
WPScan
— një mjet në Perl për automatizimin e zbulimit të dobësive gjatë disavantazhimit të Joomla CMS.
Avantazhet:
- I aftë të gjejë mangësi konfiguracioni dhe probleme të cilat lidhen me cilësimet e administratorëve;
- Enumeron versionet e Joomla dhe dobësitë që lidhen me to, po ashtu për komponentët e veçantë;
- Përmban më shumë se 1000 eksploite për komponentët Joomla;
- Shfaq raportet përfundimtare në formate tekst dhe HTML.
— një mjet në Go për gjetjen dhe enumerimin e nën-domenëve DNS dhe për hartimin e rrjetit të jashtëm. Amass është një projekt OWASP, i krijuar për të treguar se si duken organizatat në internet për një vëzhgues të jashtëm. Emrat e nën-domenëve Amass i merr në mënyra të ndryshme, duke përdorur si enumerimin rekurziv të nën-domenëve ashtu edhe kërkimin në burime të hapura.
— një mjet për skanimin e faqeve në WordPress, ka në arsenalin e tij dobësi si për motorin WordPress vetë, ashtu edhe për disa plugina.
Avantazhet:
- I aftë të enumerojë jo vetëm pluginat dhe temat jo të sigurta të WordPress, por gjithashtu të marrë një listë përdoruesish dhe skedarë TimThumb;
- Mund të kryejë sulme brut-forcimi në faqet e WordPress.
Disavantazhet:
- Pa konfigurimet përkatëse, kryen një grup të paplotë kontrollesh, gjë që mund të jdhe iluzion.
Në tërësi, njerëzit e ndryshëm preferojnë mjete të ndryshme për punë: të gjitha janë të mira në mënyrën e tyre, dhe ajo që i pëlqen një personi mund të mos i përshtatet aspak një tjetri. Nëse mendoni se ne nuk e kemi konsideruar ndonjë utilit më të mirë, na shkruani në komente!
Burimi: habr.com
