

Më shumë mundësi për bashkëpunim dhe njoftime shtesë
Në GitLab vazhdojmë të kërkojmë mënyra të reja për të përmirësuar bashkëpunimin gjatë gjithë ciklit të jetës DevOps. Me kënaqësi njoftojmë se që nga ky version, mbështesim ! Kjo funksionalitet është në dispozicion nga niveli GitLab Starter dhe përfaqëson vërtet moton tonë: «Çdo kush mund të kontribuojë». E dimë që me një kërkesë bashkimi mund të punojnë shumë njerëz për të siguruar që gjithçka të jetë në rregull, dhe tani keni mundësinë të caktoni disa përgjegjës për kërkesat e bashkimit!
Gjithashtu, ekipet DevOps tani marrin . Shtoni njoftime të reja në listën e ngjarjeve të dërgimit në këto dy biseda, dhe ekipi juaj do të informohet menjëherë për deploy-et e reja.
Reducimi i kostove me mbështetje për kontejnerët Docker në Windows dhe përgatitjen e klasterëve Kubernetes në nivel instance
Ne e duam kontejnerët! Kontejnerët përdorin më pak burime sistemi krahasuar me makinat virtuale dhe përmirësojnë portabilitetin e aplikacioneve. Që nga wersioni GitLab 11.11 mbështesim , kështu që tani mund të përdorni kontejnerë Docker në Windows dhe të shijoni mundësi të avancuara për orkestrimin e pipelines dhe menaxhimin.
GitLab Premium (vetëm për instance të vetë-hostuara) tani ofron . Ky shtesë do ta përshpejtojë shpërndarjen, pasi tani do të keni një proxy me cache për imazhet Docker që përdoren shpesh.
Përdoruesit e instance-ve të vetë-hostuara të GitLab tani mund të përgatisin , dhe të gjitha grupet dhe projektet në instance do ta përdorin atë për deploy-et e tyre. Falë kësaj integrimi të GitLab me Kubernetes, do të krijohen automatikisht burime për projekte specifike për siguri të shtuar.
Dhe kjo nuk është e gjithë!
Përveç mundësive të reja për bashkëpunim dhe njoftimeve shtesë, ne kemi shtuar , rritur , thjeshtuar verifikimet me , dhe shumë gjëra të tjera!
Punonjësi më i çmuar i këtij muaji () — Kia Mei Somabes ()
Në këtë episod, ne kemi shtuar mundësinë për të ngarkuar dosje të veçanta nga repo, në vend të gjithë përmbajtjes. Tani mund të ngarkoni vetëm disa skedarë të nevojshëm. Faleminderit, Kia Mei Somabes!
Tiparet kryesore të GitLab 11.11
Windows Container Executor për GitLab Runner
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Në GitLab 11.11 kemi shtuar një ekzekutor të ri në GitLab Runner, për të përdorur konteinerët Docker në Windows. Më parë, për orkestrimin e konteinerëve Docker në Windows, duhej të përdornim një shell, ndërsa tani mund të punoni me konteinerët Docker në Windows direkt, pothuajse ashtu siç bëni në Linux. Tani, përdoruesit e platformave nga Microsoft kanë më shumë mundësi për orkestrimin e pipeline-ve dhe menaxhimin.
Kjo përditësim përfshin mbështetje të përmirësuar për PowerShell në GitLab CI/CD, si dhe imazhe ndihmëse të reja për versione të ndryshme të konteinerëve Windows. Sigurisht, mund të përdorni drejtorët tuaj Windows me GitLab.com, por për momentin nuk janë pjesë e mjeteve publike.
Proxy-cache për varësitë e regjistrit të konteinerëve
PREMIUM, ULTIMATE
Ekipet shpesh përdorin konteinerë në pipeline-t e ndërtimit, dhe një proxy-cache për imazhet dhe paketat e përdorura shpesh nga upstream është një mënyrë e shkëlqyer për të përshpejtuar pipeline-t. Me një kopje lokale të niveleve të nevojshme, e cila është në dispozicion përmes një proxy-cache të ri, mund të punoni më efektivisht me imazhet e zakonshme në mjedisin tuaj.
Për momentin, proxy për konteinerët është i disponueshëm vetëm për instancat e vetë-menaxhuara në serverin web .
Disa përgjegjës për kërkesat e bashkimit
STARTER, PREMIUM, ULTIMATE, BRONZE, SILVER, GOLD
Mjaft shpesh, disa njerëz punojnë menjëherë mbi një veçori në një degë të përbashkët dhe një kërkesë bashkimi, për shembull, kur zhvilluesit e frontend dhe backend bashkëpunojnë ngushtë me njëri-tjetrin, ose kur zhvilluesit punojnë në çifte, si në programimin ekstrem.
Në GitLab 11.11, disa persona mund të emërohen për kërkesat e bashkimit. Ashtu si me disa përgjegjës për detyra, këtu mund të përdorni lista, filtra, njoftime dhe API.
Konfigurimi i klasterit Kubernetes në nivelin e instancës
CORE, STARTER, PREMIUM, ULTIMATE
Modeli i sigurisë dhe përgatitjes në Kubernetes po evoluon, dhe tani është e mundur të shërbehen shumë klientë përmes një klasteri të përbashkët.
Në GitLab 11.11, përdoruesit e instancave të vetëmenaxhuara tani mund të përgatisin një klaster në nivel instancash, dhe të gjitha grupet dhe projektet në instancë do ta përdorin atë për deploy-et e tyre. Falë kësaj integrimi, GitLab me Kubernetes do të krijojë automatikisht burime për projekte specifike për siguri shtesë.
Njoftimet për deploy-et në Slack dhe Mattermost
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Tani mund të konfiguroni njoftime automatike për ngjarjet e deploy-it në kanalin e ekipit tuaj falë integrimit me bisedat. dhe , dhe ekipi juaj do të jetë i informuar për të gjitha ngjarjet e rëndësishme.
Aksesi i mysafirëve në lëshime
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Tani përdoruesit mysafirë të projekteve tuaja mund të shikojnë lëshimet e publikuara në faqen e Lëshimeve. Ata do të jenë në gjendje të shkarkojnë artefaktet e publikuara, por nuk do të kenë mundësi të shkarkojnë kodin burimor ose të shohin detajet e repozitoreve, siç janë etiketat ose komitetet.
Përmirësime të tjera në GitLab 11.11
Grafiket e serializuara të komiteteve përperformancë më të lartë
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Për shumë operacione Git, kërkohet kalimi i grafit të komiteteve, si për shembull për të llogaritur bazën e bashkimit ose për të nxjerrë degët që përmbajnë një komitet. Sa më shumë komitete, aq më ngadalë kryhen këto operacione, sepse për kalimin është e nevojshme që të ngarkohet çdo objekt nga disku për të lexuar treguesit e tij.
Në GitLab 11.11, ne kemi përfshirë funksionin e grafikeve të serializuara të komiteteve, të paraqitura në lëshimet e fundit të Git, për të llogaritur dhe ruajtur paraprakisht këto informacione. Tani, kalimet në repozitat e mëdha kryhen shumë më shpejt. Grafiku i komiteteve do të krijohet automatikisht gjatë ndarjes së mbetjeve në repozitor.
Lexoni për mënyrën si u krijua grafiku i serializuar i komiteteve në nga njëri nga autorët e këtij funksioni.
Minutat shtesë për CI Runner: tani edhe për planet falas
FALAS, BRONZ, ARGJEND, ART
Muajin e kaluar ne shtuam mundësinë për të blerë minuta shtesë për CI Runner, por vetëm për planet e paguara të GitLab.com. Në këtë lëshim, minutat mund të blihen edhe për planet falas.
Ngarko arkivat e direktoreve në repozitore
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Në varësi të llojit dhe madhësisë së projektit, arkivi i tërë projektit mund të ngarkohet ngadalë dhe nuk është gjithmonë e nevojshme, veçanërisht në rastin e repozitoreve të mëdha monorepo. Në GitLab 11.11, mund të ngarkohet arkivi i përmbajtjes së direktoreve aktuale, duke përfshirë nën-direktorët, për të zgjedhur vetëm dosjet e nevojshme.
Faleminderit për punën, !
Përdorimi i propozimit tani automatikisht zgjidh diskutimin
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
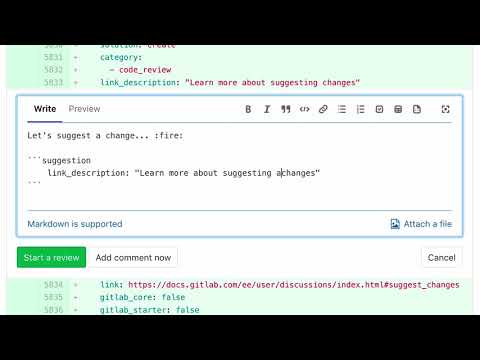
Propozimi i ndryshimeve e thjeshton bashkëpunimin mbi kërkesat për bashkim: tani është e mundur të anashkalohet kopjimi për miratimin e ndryshimit të propozuar. Në GitLab 11.11, ne e bëmë këtë proces edhe më të lehtë: tani diskutimi zgjidhet automatikisht kur aplikohet propozimi.
Numëruesi i kohës në panelin anësor të listës së detyrave
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Paneli anësor i detyrave duhet të duket njësoj në pamjet e listës dhe detyrave. Prandaj, në GitLab tani ka numërues të kohës në panelin anësor të listës së detyrave. Thjesht shkoni në listën e detyrave, klikoni në detyrë, dhe do të hapet paneli anësor me numëruesin e kohës.
Informacion mbi implementimet në API-të e Ambientit
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Ne kemi shtuar mundësinë për të kërkuar informacion mbi një ambient specifik në API-të e Ambientit, për të ditur se cili commit është aktivuar në ambientin tani. Kjo do të thjeshtojë automatizimin dhe raportohet për përdoruesit e Ambientit në GitLab.
Kërcime negative për variablat në rregullat e pipeline
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Tani është e mundur të kontrollohet barazia negative ose përputhja e modeleve (!= dhe !~) në skedarin .gitlab-ci.yml kur kontrolloni vlerat e variablave të ambientit, prandaj kontrolli i sjelljes së pipeline-ve është bërë më fleksibël.
Ekzekutimi i të gjitha punëve manuale në një fazë me një klikim
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Në GitLab 11.11, përdoruesit që kanë shumë punë manuale në faza tani mund të ekzekutojnë të gjitha këto punë në një fazë, duke klikuar butonin «Luaj të gjitha» («Play all») në anën e djathtë të emrit të fazës në pamjen e pipeline-ve.
Krijimi i skedarit drejtpërdrejt nga variabli i ambientit
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Variablat e ambientit shpesh përdoren për të krijuar skedarë, veçanërisht për sekretet që kanë nevojë për mbrojtje dhe janë të aksesueshme vetëm në një pipeline të caktuar të ambientit. Për këtë, ju vendosni si përmbajtje të variablit përmbajtjen e skedarit dhe krijoni një skedar në punën që përmban vlerën. Me variablin e ri të ambientit të tipit thotë kjo mund të bëhet në një hap pa e ndryshuar .gitlab-ci.yml.
Pika e API-së për informacion mbi dobësitë
ULTIMATE, GOLD
Tani mund të kërkoni nga GitLab API të gjitha dobësitë e zbuluara në projekt. Me këtë API, është e mundur të krijoni lista të lexueshme nga makina mbi dobësitë me filtre sipas tipit, besueshmërisë dhe seriozitetit.
Mundësia për skanimin dinamik të plotë për DAST
ULTIMATE, GOLD
Në GitLab mund të testoni dinamikisht sigurinë e aplikacioneve (Dynamic Application Security Testing, DAST) brenda pipeline-it CI. Duke filluar nga kjo publikim, mund të zgjidhni skanimin dinamik të plotë në vend të skanimit pasiv standard. Skanimi dinamik i plotë mbron nga një numër më i madh vulnerabilitetesh.
Instalimi i Prometheus në grupe klasterësh
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Në këtë publikim, GitLab ofron mundësinë për të lidhur një klaster Kubernetes me të gjithë grupin. Ne gjithashtu kemi shtuar mundësinë për të instaluar një instancë të vetme të Prometheus në këtë klaster, për të thjeshtuar monitorimin e të gjitha projekteve në klaster.
Informacione mbi injorimin e vulnerabiliteteve në panelin e sigurisë
ULTIMATE, GOLD
Në panelet e sigurisë të GitLab, administratorët mund të shohin vulnerabilitetet e injoruara. Për të optimizuar procesin e punës, ne kemi shtuar mundësinë për të parë informacionet mbi injorimin drejtpërdrejt në panelin e sigurisë.
Krijimi i diagrameve të personalizuara të metrikeve në panelin e monitorimit
PREMIUM, ULTIMATE, SILVER, GOLD
Krijoni diagrame të reja me metrika të personalizuara të performancës direkt në panelin e instrumenteve në panelin e monitorimit. Tani përdoruesit mund të krijojnë, azhurnojnë dhe fshijnë vizualizimet e metrikeve në panelin e monitorimit duke klikuar butonin «Add Metric» («Shto Metrikën») në këndin e sipërm të djathtë të panelit të instrumenteve në panelin e monitorimit.
Detyrat nga njoftimet tani hapen në emër të GitLab Alert Bot
PREMIUM, ULTIMATE, SILVER, GOLD
Tani detyrat që hapen nga njoftimet, do të kenë si autor GitLab Alert Bot, në mënyrë që të shihni menjëherë se detyra është krijuar automatikisht nga një njoftim të rëndësishëm.
Ruajtja automatike e përshkrimeve të epikëve në ruajtjen lokale
ULTIMATE, GOLD
Përshkrimet e epikëve nuk ruheshin në ruajtjen lokale, kështu që ndryshimet humbisnin nëse nuk i ruanit ato kur ndryshonit përshkrimin e epikës. Në GitLab 11.11 u shtua mundësia për të ruajtur përshkrimet e epikëve në ruajtjen lokale. Kjo do të thotë se tani mund ta ktheheni lehtë në ndryshimin e përshkrimit të epikës, nëse kishte një gabim, u shpërqendruat ose rastësisht dolët nga shfletuesi.
Mbështetje për pasqyrimin në GitLab për Git LFS
STARTER, PREMIUM, ULTIMATE, BRONZE, SILVER, GOLD
Me përdorimin e pasqyrimit, është e mundur të riplikoni depozitë Git nga një vend në tjetrin. Kjo e bën të thjeshtë ruajtjen në serverin GitLab të një pasqyrë depozite që ndodhet diku tjetër. Tani GitLab mbështet pasqyrimin e depozitave me Git LFS, kështu që kjo funksion është e disponueshme madje edhe për depozitat me skedarë të mëdhenj, si teksturat për lojëra ose të dhënat shkencore.
Të drejtat e leximit dhe shkruajtjes në depozitë për tokenat e aksesit personal
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Shumë tokena të aksesit personal kanë leje për ndryshime në nivelin api, por akses i plotë në API mund të ofrojë shumë të drejta për disa përdorues ose organizata.
Falë kontributit të komunitetit, tani tokenat e aksesit personal mund të kenë të drejta vetëm për lexim dhe shkruajtje për depozitat e projekteve, dhe jo akses më të thellë në nivelin e API në zona të tilla delikate të GitLab, si parametrat dhe anëtarësimi.
Faleminderit, Horatiu Eugen Vlad ()!
Shtimi i mbështetjes bazë për kërkesat grupore GraphQL
PA KOSTO, BRONZ, ARGJEND, ART, KRYESORE, FILLIM, PREMIUM, FUNDOR
Me API-në GraphQL, përdoruesit mund të specifikojnë saktësisht cilat të dhëna u nevojiten dhe të marrin të gjitha të dhënat e nevojshme me disa kërkesa. Duke filluar nga ky çast, GitLab mbështet shtimin e informacionit themelor mbi grupin në API-në GraphQL.
Hyrja me kredencialet e Salesforce
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
GitLab e do komunitetin e zhvilluesve të Salesforce, dhe për të mbështetur këtë komunitet, ne lejojmë përdoruesit të hyjnë në GitLab me kredencialet e Salesforce.com. Tani në instancat e GitLab mund të konfigurohet si aplikacion i lidhur me Salesforce për të përdorur Salesforce.com për të hyrë në GitLab me një klikim.
SAML SSO tani është e detyrueshme për qasje në web
PREMIUM, ULTIMATE, SILVER, GOLD
Ne në nivelin e grupeve, e cila u prezantua në versionin 11.8, me verifikim të rreptë të burimeve të grupit dhe projektit, në mënyrë që përdoruesit të mund të kenë akses vetëm duke u regjistruar me SAML. Ky është një nivel shtesë kontrolli për organizatat që vlerësojnë sigurinë dhe përdorin GitLab.com nëpërmjet SAML SSO. Tani mund ta bëni SSO një kërkesë të detyrueshme, duke e ditur që përdoruesit në grupin tuaj përdorin SSO.
Filtrim sipas të dhënave të sapo krijuara ose të ndryshuara për API-në e epikëve
ULTIMATE, GOLD
Më parë ishte e vështirë të kërkoje të dhëna të sapo krijuara ose të ndryshuara me API-në e epikëve në GitLab. Në versionin 11.11, ne shtuam filtra të tjerë created_after, created_before, e përditësuar_pas dhe e përditësuar_para, për të garantuar koherencën me API-në e detyrave dhe për të gjetur shpejt epikët e ndryshuar ose të sapo krijuar.
Autentifikimi biometrik me UltraAuth
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Kompania specializohet në autentifikimin biometrik pa fjalëkalim. Tani mbështesim këtë metodë autentifikimi në GitLab!
Faleminderit, Kartikey Tanna ()!
GitLab Runner 11.11
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Sot lëshuam GitLab Runner 11.11! GitLab Runner është një projekt me burim të hapur që përdoret për të ekzekutuar detyra CI/CD dhe për të kthyer rezultatet përsëri në GitLab.
Përmirësimet Omnibus
CORE, STARTER, PREMIUM, ULTIMATE
Kemi bërë përmirësime të mëposhtme në Omnibus në GitLab 11.11:
- GitLab 11.11 përfshin — , në lëshimin e ri të cilit janë përfshirë mesazhe interaktive efemera dhe shumë të tjera. Ky version përmban , dhe ne rekomandojmë të kryeni azhurnimin.
- .
Përmirësimi i skemave
CORE, STARTER, PREMIUM, ULTIMATE
Kemi bërë përmirësime të mëposhtme në Helm-chart në GitLab 11.11:
- Në GitLab 11.11 mund të .
- Administratorët kanë qasje në , duke përfshirë
memoryKiller,maxRss,graceTimedheshutdownWait. - Helm-chart tani në Amazon Elastic Container Service për Kubernetes ()
Përmirësime të performancës
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Vazhdojmë të përmirësojmë performancën e GitLab me çdo lëshim për instancat e GitLab të çdo madhësie. Disa përmirësime në GitLab 11.11:
Karakteristikat e vjetra
GitLab Geo do të sigurojë ruajtje të koduar në GitLab 12.0
GitLab Geo kërkon për të zbutur konkurrencën në nyjat dytësore. Kjo u vërejt në .
Në GitLab ne e shpallëm këtë kërkesë në dokumentacionin Geo: .
Në GitLab sudo gitlab-rake gitlab:geo:check kontrollon nëse ruajtja e koduar është e aktivizuar dhe nëse të gjithë projektet po transferohen. Shih. . Nëse po përdorni Geo, Ju lutemi, ekzekutoni këtë kontroll dhe migroni sa më shpejt të jetë e mundur.
Në GitLab njoftimi i vazhdueshëm për çaktivizimin do të shfaqet në faqe Admin Area › Geo › Nodes, nëse kontrollimet e lartpërmendura nuk janë lejuar. .
Në GitLab Geo do të përdorë kërkesat për ruajtje të koduar. Shih. .
Data e heqjes: 22 Qershor 2019.
GitLab Geo do të sigurojë përdorimin e PG FDW në GitLab 12.0
Kjo është e nevojshme për Geo Log Cursor, pasi e rrit ndjeshëm performancën e disa operacioneve të sinkronizimit. Gjithashtu, rritet performanca e kërkesave për statusin e nyjave Geo. Kërkesat e mëparshme kishin performancë shumë të ulët në projekte të mëdha. Shihni se si ta konfiguroni këtë në . Në GitLab Geo do të kërkojë PG FDW. Shihni .
Data e heqjes: 22 Qershor 2019.
Opsionet e Sentry për raportimin e gabimeve dhe logimin do të çaktivizohen nga ndërfaqja përdoruesit në GitLab 12.0
Këto opsione do të hiqen nga ndërfaqja përdoruesit në GitLab 12.0 dhe do të jenë në dispozicion në skedarin gitlab.yml. Për më tepër, do të jeni në gjendje të definoni mjedisin e Sentry për të dalluar disa implementime. Për shembull, zhvillimi, staging dhe prodhimi. Shihni .
Data e heqjes: 22 Qershor 2019.
Kufizimi i numrit maksimal të pipeline-ve që krijohen nga një dërgesë
Më parë, GitLab krijonte pipeline për HEAD çdo degë në dërgesë. Kjo është e dobishme për zhvilluesit që dërgojnë disa ndryshime në të njëjtën kohë (p.sh., në degën e veçorisë dhe në degën develop).
Por kur dërgoni një repository të madh, ku ka shumë degë aktive (p.sh., për zhvendosje, pasqyrim ose ndarje), nuk është e nevojshme të krijoni një pipeline për çdo degë. Duke filluar nga GitLab 11.10 krijojmë në dërgim.
Data e heqjes: 22 maj 2019
Rrugët e vjetra të kodit legacy të GitLab Runner
Deri me GitLab 11.9, GitLab Runner përdor klonimi / thirrja e repository-t. Aktualisht, GitLab Runner do të përdorë metodën e vjetër nëse e reja nuk mbështetet. Shihni më shumë në .
Në GitLab 11.0 ne e ndryshuam formatin e konfigurimit të serverit të metrikeve për GitLab Runner. metrics_serverdo të hiqet në favor të listen_address në GitLab 12.0. Më shumë detaje gjeni në .
Në versionin 11.3, GitLab Runner filloi të mbështesë ; që çoi në konfigurime të reja për . Në të paraqitura në tabelën e ndryshimeve dhe udhëzimeve për kalimin në konfigurimin e ri. Më shumë informacion gjeni në .
Këto rrugë nuk do të jenë në dispozicion në GitLab 12.0. Si përdorues, nuk keni nevojë të ndryshoni asgjë, vetëm sigurohuni që instanca e GitLab të funksionojë me versionin 11.9+ kur përditësoni në GitLab Runner 12.0.
Data e heqjes: 22 Qershor 2019.
Parametri i vjetruar për funksionin e pikës hyrëse për GitLab Runner
Në 11.4, GitLab Runner prezanton parametrin e funksionit për të zgjidhur probleme të tilla si dhe .
Në GitLab 12.0 ne do të kalojmë në sjelljen e duhur, ashtu siç do të ishte parametri i funksionit i çaktivizuar. Më shumë informacion gjeni në .
Data e heqjes: 22 Qershor 2019.
Mbështetje e vjetër për shpërndarjet Linux që kanë arritur EOL për GitLab Runner
Disa shpërndarje Linux, në të cilat mund të instaloni GitLab Runner, kanë përfunduar jetëgjatësinë e tyre.
Në GitLab 12.0, GitLab Runner nuk do të shpërndajë më paketa në ato shpërndarje Linux. Lista e plotë e shpërndarjeve që nuk mbështeten më mund të gjendet në . Faleminderit, Javier Ardo (), për !
Data e heqjes: 22 Qershor 2019.
Në kuadër të përpjekjeve për të mbështetur
Si pjesë e shtimit të mbështetjes helper image .
Në GitLab 12.0, GitLab Runner nis me komanda të reja. Kjo ka të bëjë vetëm me përdoruesit që Zhvilluesit mund të fshijnë etiketat Git në GitLab 11.10 .
Data e heqjes: 22 Qershor 2019.
Heqja e mekanizmit të vjetër git clean nga GitLab Runner
Në GitLab Runner 11.10 kemi konfigurojë se si Runner ekzekuton komandën git pastroni. Për më tepër, strategjia e re e pastrimit eliminoi përdorimin e git rikthe dhe vendos komandën git pastroni pas hapit të shkarkimit.
Duke qenë se ky ndryshim në sjellje mund të ndikojë në disa përdorues, kemi përgatitur parametrin FF_USE_LEGACY_GIT_CLEAN_STRATEGY. Nëse vendosni vlerën true, ajo do të rikthejë strategjinë e vjetër të pastrimit. Më shumë rreth përdorimit të parametrave të funksioneve në GitLab Runner mund të gjeni .
Në GitLab Runner 12.0 ne do të heqim përkrahjen për strategjinë e vjetër të pastrimit dhe mundësinë e rikthimit të saj përmes parametrave të funksioneve. Shih në .
Data e heqjes: 22 Qershor 2019.
janë të disponueshme vetëm për planet Silver/Premium
Kur prezantuam shabllonet e projekteve në nivel grupi në versionin 11.6, rastësisht bëmë këtë veçori për Premium/Silver të disponueshme për të gjitha planet.
Ne në versionin 11.11 dhe i japim edhe 3 muaj të gjithë përdoruesve dhe instancave poshtë nivelit Silver/Premium.
Që nga 22 gushti 2019, shabllonet e projekteve grupore do të jenë të disponueshme vetëm për planin Silver/Premium dhe më lart, siç është përshkruar në dokumentacion.
Data e heqjes: 22 gusht 2019.
Këtu ndalet mbështetje për detyrat e paketave të Windows
Në GitLab 13.0 (22 qershor 2020) ne planifikojmë të heqim mbështetje për detyrat e paketave në komandën e Windows në GitLab Runner (p.sh., cmd.exe) në favor të mbështetjes së zgjeruar të Windows PowerShell. Më shumë në .
Tani vizioni ynë për DevOps të korporatave do të përputhet me pozitën e Microsoft, që PowerShell është opsioni më i mirë për automatizimin e aplikacioneve korporative në ambientet Windows. Nëse dëshironi të vazhdoni të përdorni cmd.exe, këto komanda mund të thirren nga PowerShell, por ne nuk do të mbështesim drejtpërdrejt detyrat e paketave të Windows për shkak të disa papërshtatshmërive që çojnë në kosto të larta për mirëmbajtje dhe zhvillim.
Data e heqjes: 22 Shtator 2019.
Kërkohet Git 2.21.0 ose më lart
Duke filluar nga GitLab 11.11, për të funksionuar kërkohet Git 2.21.0. , por përdoruesit e instalimeve burimore me versione më të vjetra të Git do të duhet të azhurnohen.
Data e heqjes: 22 maj 2019
Shablloni i shërbimit Kubernetes i vjetëruar
Në GitLab 12.0 ne planifikojmë të heqim shabllonin e shërbimit Kubernetes në favor të konfigurimit të klasterit në nivel instancie, të prezantuar në GitLab 11.11.
Të gjitha instancat e vetë-menaxhuara, ku përdoret shablloni i shërbimit, do të transferohen në klasterin në nivel instancie gjatë përmirësimit në GitLab 12.0.
Data e heqjes: 22 Qershor 2019.
Heqja e përputhjes me etiketën app në panelin e shpërndarjes së Kubernetes
Në GitLab 12.0, plani ynë është të heqim përputhjen me etiketën app në selektorin e shpërndarjeve Kubernetes. Në GitLab 11.10, ne introdukuam , i cili kërkon përputhje në app.example.com/app dhe app.example.com/env, për të shfaqur shpërndarjet në panel.
Në mënyrë që këto shpërndarje të shfaqen në panelet e shpërndarjes, thjesht dërgoni një shpërndarje të re dhe GitLab do të aplikojë etiketat e reja.
Data e heqjes: 22 Qershor 2019.
Pakot GitLab 12.0 do të jenë të nënshkruara me një nënshkrim të avancuar
Më 2 maj 2019, GitLab Omnibus GitLab nga 01.08.2019 deri më 01.07.2020. Nëse po verifikoni nënshkrimet e paketave dhe dëshironi të përditësoni çelësat, thjesht ndiqni përsëri udhëzimet nga .
Data e heqjes: 22 Qershor 2019.
Rekordet e ndryshimeve
Shikoni të gjitha këto ndryshime në regjistrin e ndryshimeve:
Instalimi
Nëse po konfiguroni një instalim të ri të GitLab, vizitoni .
Përditësim
→ Shikoni në
Burimi: habr.com
