

Zhvillimi i shpejtë i elektronikës portative dhe, në veçanti, i smartphone-ve dhe tabletëve, ka krijuar një numër të madh sfidash për sigurinë informatike të korporatave. Në të vërtetë, ndryshe nga më parë, kur e gjithë siguria kibernetike u ndërtua mbi krijimin e një perimetri të sigurt dhe ruajtjes së tij, tani, kur çdo punonjës përdor pajisjet e tij mobile për të zgjidhur detyrat e punës, kontrollimi i perimetrit të sigurisë është bërë shumë i vështirë. Kjo është veçanërisht e rëndësishme për bizneset e mëdha, ku çdo punonjës ka në dorë kredencialet e tij për email dhe burime të tjera korporative. Shpesh, duke blerë një smartphone ose tablet të ri, punonjësi i kompanisë fut të dhënat e tij të identifikimit, shpesh duke haruar të ç’loghohet nga pajisja e vjetër. Edhe nëse ka vetëm 5% punonjësish të tillë të pakujdesshëm në kompani, pa kontrollin e duhur nga administratori, situata me aksesin e pajisjeve mobile në emailin serverit shkonte shumë shpejt në një kaos të vërtetë.
Përveç kësaj, mjaft shpesh pajisjet mobile humbin ose vidhen, dhe më pas përdoren për të kërkuar kompromentime, si dhe për aksesin në burimet dhe të dhënat korporative që përbëjnë sekret tregtar. Si rregull, dëmi më i madh për sigurinë kibernetike të korporatës vjen nga sigurimi i aksesit nga sulmuesit në emailin e punonjësit. Falë kësaj, ata mund të kenë akses në listën globale të adresave dhe kontakteve, në axhendën e takimeve për të cilat punonjësi fatkeq duhej të merrte pjesë, si dhe në korrespondencën e tij. Për më tepër, sulmuesit që kanë akses në emailin korporativ fitojnë mundësinë për të dërguar email-e phishing ose të infektuara me programe të dëmshme nga një adresë emaili të besueshme. Të gjitha këto së bashku i ofrojnë sulmuesve mundësi praktikisht të pakufizuara për të realizuar sulme kibernetike, si dhe për të përdorur inxhinierinë sociale për të arritur qëllimet e tyre.
Për të kontrolluar pajisjet mobile që hyjnë brenda perimetrit të sigurisë, ekziston teknologjia ABQ, ose Allow/Block/Quarantine. Ajo i lejon administratorit të kontrollojë listën e pajisjeve mobile që kanë leje të sinkronizojnë të dhënat me serverin e postës elektronike, ndërsa në rast nevoje mund të bllokojë pajisjet e komprometuara dhe të vendosë në karantinë pajisjet mobile të dyshuara.
Megjithatë, siç e di çdo administrator i versionit falas të Zimbra Collaboration Suite Open-Source Edition, mundësitë e saj për ndërveprim me pajisjet mobile janë shumë të kufizuara. Rreptësisht, përdoruesit e versionit falas të Zimbra mund të marrin dhe dërgojnë mesazhe përmes protokollit POP3 ose IMAP, pa pasur kështu mundësinë e brendshme për të sinkronizuar të dhënat e kalendarëve, librave të adresave dhe shënimeve me serverin. Teknologjia ABQ gjithashtu nuk është realizuar në versionin falas të Zimbra Collaboration Suite, çka automatikisht vendos një pengesë për çdo përpjekje për të krijuar një perimetër informativ të mbyllur në ndërmarrje. Në kushte kur administratori nuk di se cilat pajisje po lidhen me serverin e tij, mund të ndodhin rrjedhje të informacionit, si dhe rritet ndjeshëm probabiliteti i sulmeve kibernetike sipas skenarit të përmendur më parë.
Për të zgjidhur këtë çështje në Zimbra Collaboration Suite Open-Source Edition, do të ndihmojë zgjerimi modular Zextras Mobile. Ky zgjerim lejon të shtohet në versionin falas të Zimbra mbështetje të plotë për protokollin ActiveSync dhe, për këtë arsye, hap një mori mundësish për ndërveprimin midis pajisjeve mobile dhe serverit tuaj të postës elektronike. Përveç funksioneve të tjera të ndryshme, zgjerimi Zextras Mobile ofron mbështetje të plotë për ABQ.
Të paralajmërojmë menjëherë se, pasi një konfigurim i pavërtetë i ABQ mund të çojë në atë që disa përdorues nuk do të jenë në gjendje të sinkronizojnë të dhënat në pajisjet e tyre mobile me serverin, qasja ndaj çështjes së konfigurimit duhet të bëhet me maksimumin e vëmendjes dhe kujdesit. Konfigurimi i ABQ realizohet nga linja komanduese Zextras. Pikërisht në linjën komanduese përcaktohet regjimi i punës së ABQ në Zimbra, si dhe menaxhohen listat e pajisjeve.
Kjo realizohet në këtë mënyrë: Pas hyrjes së përdoruesit në postën korporative në një pajisje mobile, ai dërgon në server të dhënat e autentikimit, si dhe të dhënat identifikuese të pajisjes së tij, të cilat hasin në një pengesë në formën e ABQ, e cila shqyrton të dhënat identifikuese dhe i krahasohet me ato që janë në listat e lejueshme, karantinës dhe bllokimit. Nëse pajisja nuk ndodhet në asnjërën nga këto lista, ABQ vepron me të sipas modës në të cilën operon.
ABQ në Zimbra parashikon tri modulet e funksionimit:
Lejues (Permissive): Në këtë mod, pas autentikimit të përdoruesit, sinkronizimi bëhet automatikisht me kërkesën e parë nga pajisja mobile. Në këtë mod funksionimi, ka mundësi të bllokohen pajisje të veçanta, por të gjitha të tjerat do të mund të sinkronizojnë lirshëm të dhënat me serverin.
Interaktiv (Interactive): Në këtë mod, menjëherë pas autentikimit të përdoruesit, sistemi i sigurisë kërkon të dhënat identifikuese të pajisjes dhe i krahason ato me listën e pajisjeve të lejueshme. Nëse pajisja është në listën e lejueshme, sinkronizimi vazhdon automatikisht. Nëse pajisja nuk do të jetë në "listën e bardhë", ajo do të vendoset automatikisht në karantinë, në mënyrë që administratorët më vonë të mund të vendosin për lejen e sinkronizimit me serverin ose bllokimin e saj. Përdoruesi do të marrë një njoftim përkatës. Njoftimi i administratorit bëhet me rregull, një herë në një periudhë të caktuar kohore. Në çdo njoftim të ri do të përfshihen vetëm pajisjet e reja që kanë rënë në karantinë.
Strikt (Strict): Në këtë mod, pas autentikimit të përdoruesit, menjëherë bëhet kontrolli i pranisë së të dhënave identifikuese të pajisjes në listën e lejueshme. Në rast se pajisja ndodhet, sinkronizimi vazhdon automatikisht. Në rast se pajisja nuk ndodhet në listën e lejueshme, ajo menjëherë kalon në listën e bllokuar dhe përdoruesi merr një njoftim përkatës nëpërmjet postës.
Po dëshirës, administratori Zimbra gjithashtu mund ta çaktivizojë plotësisht ABQ-në në postën e tij. server.
Konfigurimi i mënyrës së punës së ABQ-së bëhet përmes komandave:
zxsuite config global set attribute abqMode value Permissive
zxsuite config global set attribute abqMode value Interactive
zxsuite config global set attribute abqMode value Strict
zxsuite config global set attribute abqMode value Disabled
Për të mësuar mënyrën aktuale të punës së ABQ-së, mund të përdorni komandën zxsuite config global get attribute abqMode.
Nëse përdorni mënyrat interaktive ose të rrepta të ABQ-së, shpesh do t'ju duhet të punoni me listat e pajisjeve të lejuara dhe të bllokuara, si dhe pajisjeve në karantinë. Supozojmë se dy pajisje janë lidhur me serverin tonë: një iPhone dhe një Android me identifikuesit përkatës. Më vonë do të zbulohet se iPhone-i përfaqëson drejtorin e përgjithshëm të kompanisë, i cili ka vendosur të punojë me postën në të, ndërsa Android-i i përket një menaxheri të zakonshëm, i cili nuk ka të drejtë të përdorë postën e punës në smartfon për shkak të arsyeve të sigurisë.
Në rastin e modit interaktiv, të gjithë ata do të kalojnë në karantinë, nga e cila administratori do të duhet të transferojë iPhone-in në listën e pajisjeve të lejuara dhe Android-in në listën e bllokuara. Për këtë, ai do të përdorë komandat zxsuite mobile abq allow iPhone dhe zxsuite mobile abq block Android. Pas kësaj, drejtori do të jetë në gjendje të punojë plotësisht me postën nga pajisjet e tij, ndërsa menaxheri do të vazhdojë të flejë me të nga laptopi i punës.
Vlen të theksohet se me përdorimin e modit interaktiv, edhe nëse menaxheri në pajisjen e tij Android hyn saktë me emrin e tij të përdoruesit dhe fjalëkalimin, ai përsëri nuk do të ketë akses në llogarinë e tij dhe do të hyjë në një kuti postare virtuale, ku do të marrë një njoftim se pajisja e tij është shtuar në karantinë dhe nuk do të mund të përdorë postën nga ajo.
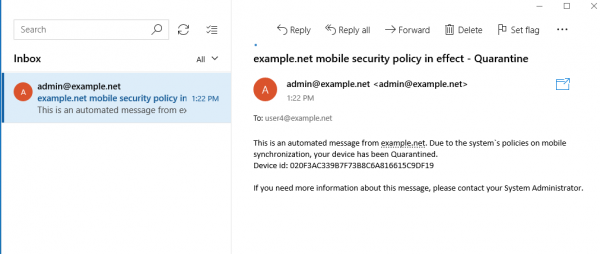
Në rastin e modit të rreptë, të gjitha pajisjet e reja do të bllokohen, dhe pasi të zbulohet se kujt i takojnë, administratori do të duhet thjesht të shtojë iPhone-in e drejtorit të përgjithshëm në listën e pajisjeve të lejuara me komandën zxsuite mobile ABQ set iPhone Allowed, duke lënë aty telefonin e menaxherit.
Megjithëse mënyra e lejuar e funksionimit është pak e pajtueshme me ndonjë rregull për sigurinë në institucion, nëse megjithatë lind nevoja për të bllokuar ndonjë nga pajisjet mobile të lejuara, për shembull, nëse menaxheri papritur u largua me zhurmë, kjo mund të bëhet përmes komandës zxsuite mobile ABQ set Android Blocked.
Në rast se në institucionin tuaj, për të punuar me email, punëmarrësit marrin pajisje zyrtare, atëherë gjatë ndryshimit të pronarit të saj, pajisja mund të fshihet plotësisht nga listat ABQ, për ta konsideruar më vonë nëse do të lejohet sinkronizimi me serverin apo jo. Kjo bëhet përmes komandës zxsuite mobile ABQ delete Android.
Siç mund ta shihni, me ndihmën e zgjerimit Zextras Mobile në Zimbra, mund të realizoni një sistem shumë fleksibël kontrolli të pajisjeve mobile të përdorura, i përshtatshëm për institucionet me një politikë mjaft strikte lidhur me përdorimin e burimeve korporative jashtë zyrës, ashtu si për ato kompani që janë mjaft liberale në këtë aspekt.
Burimi: habr.com
