

Imazhi:
Sulmi i DoS është një nga kërcënimet më të mëdha për sigurinë informative në internetin modern. Ekzistojnë dhjetëra botnetesh që kriminelët i japin me qira për të kryer sulme të tilla.
Shkencëtarët nga universiteti i San Diegos kanë kryer në lidhje me sa ndihmon përdorimi i proxy-ve për të reduktuar efektin negativ nga sulmet DoS – ne ju paraqesim pikat kryesore të kësaj pune.
Hyrja: proxy si mjet për të luftuar DoS
Eksperimente të tilla kryhen herë pas here nga hulumtues të vendeve të ndryshme, por problemi i tyre i zakonshëm është mungesa e burimeve për modelimin e sulmeve që janë sa më afër realitetit. Testet në ambiente të vogla nuk lejojnë përgjigjen e pyetjeve se sa efektivisht do të përgjigjen proxy-t ndaj sulmit në rrjete të komplikuara, cilat parametra luajnë një rol kyç në aftësinë për të minimizuar dëmët etj.
Për eksperimentin, shkencëtarët krijuan një model të një aplikacioni tipik në web – për shembull, një shërbim tregtar elektronik. Ai funksionon me një klaster serverash, përdoruesit janë të shpërndarë në lokacione të ndryshme gjeografike dhe përdorin internetin për të aksesuar shërbimin. Në këtë model, interneti shërben si një mjet komunikimi midis shërbimit dhe përdoruesve – ashtu funksionojnë shërbimet web nga motorët e kërkimit deri te mjetet e bankarizimit online.
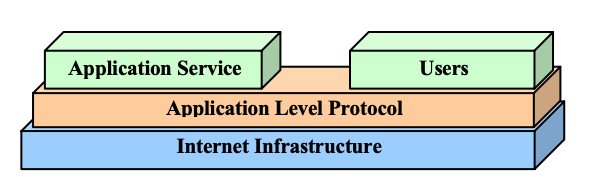
Sulmet DoS e bëjnë të pamundur ndërveprimin normal midis shërbimit dhe përdoruesve. Ekzistojnë dy tipe DoS: sulme në nivel aplikacioni dhe në nivel infrastrukture. Në rastin e fundit, kriminelët sulmojnë direkt rrjetin dhe hostet ku funksionon shërbimi (për shembull, mbushin me trafik flood gjithë kapacitetin e rrjetit). Në rastin e sulmit në nivel aplikacioni, qëllimi i kriminelit është ndërfaqja e ndërveprimit me përdoruesit – për këtë ata dërgojnë një numër të madh kërkesash në përpjekje për të rrëzuar aplikacionin. Eksperimentin e përshkruar i përket sulmeve në nivel infrastrukture.
Rrjetet proxy janë një nga mjetet për të minimizuar dëmin nga sulmet DoS. Në rastin e përdorimit të proxy, të gjitha kërkesat nga përdoruesi drejt shërbimit dhe përgjigjet ndaj tyre kalojnë jo drejtpërdrejt, por përmes serverëve ndërmjetës. As përdoruesi, as aplikacioni "nuk e shohin" njëri-tjetrin drejtpërdrejt, atyre u janë të disponueshme vetëm adresat e proxy. Si rezultat, sulmi ndaj aplikacionit drejtpërdrejt është i pamundur. Në kufirin e rrjetit gjenden ato që quhen proxy edge – proxy të jashtëm me adresat IP të disponueshme, lidhja fillon fillimisht me ta.
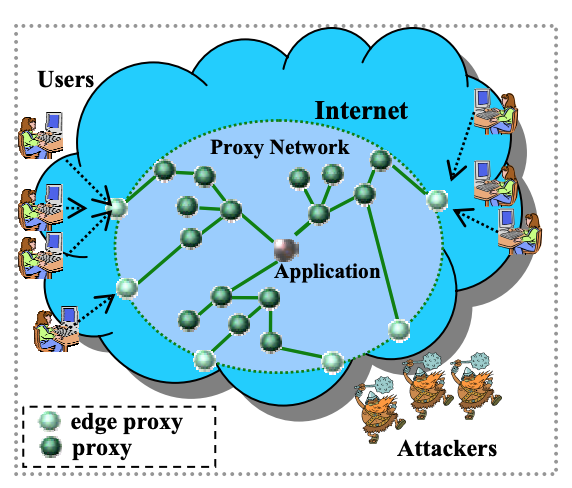
Për ta përballuar me sukses një sulm DoS, rrjeti proxy duhet të ketë dy mundësi kyçe. Së pari, një rrjet ndërmjetës i tillë duhet të luajë rolin e një ndërmjetësi, domethënë "të arrijë" në aplikacion vetëm përmes tij. Kjo do të përjashtojë mundësinë e një sulmi direkt ndaj shërbimit. Së dyti, rrjeti proxy duhet të ketë kapacitetin për të ofruar përdoruesve mundësinë për të vazhduar të ndërveprojnë me aplikacionin, madje edhe gjatë sulmit.
Infrastruktura e eksperimenti
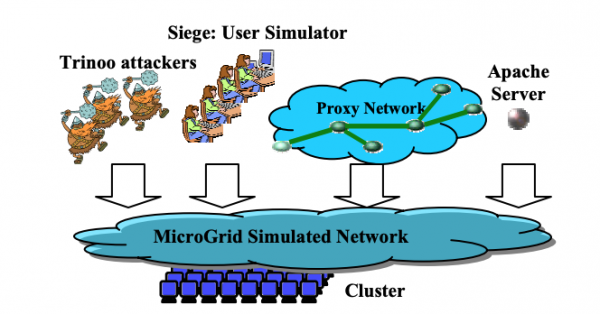
Gjatë hulumtimit u përdorën katër komponente kyçe:
- implementimi i rrjetit proxy;
- serveri web Apache;
- mjeti për testimin web ;
- mjeti për kryerjen e sulmeve .
Simulimi u realizua në mjedisin MicroGrid – ai mund të përdoret për simulimin e rrjeteve me 20,000 router-e, që është në përmasa me rrjetet e operatorëve Tier-1.
Një rrjet tipik Trinoo përbëhet nga një grup hostesh të kompromentuar, mbi të cilat është instaluar demon i programit. Gjithashtu ka soft kontrolle për mbikëqyrjen e rrjetit dhe orientimin e sulmeve DoS. Pasi merr një listë adresash IP, demoni Trinoo dërgon paketa UDP në objektet në një kohë të caktuar.
Gjatë eksperimenteve u përdorën dy klastera. Simuluesi MicroGrid punonte në një klaster Xeon Linux me 16 njësi (serverët 2.4GHz me 1 gigabajt memorie në çdo makinë), të lidhur përmes një hubi Ethernet 1 Gbps. Komponentët e tjerë softuerik ishin vendosur në një klaster me 24 njësi (450MHz PII Linux-cthdths me 1 GB memorie në çdo makinë), të bashkuar me një hub Ethernet 100Mbps. Dy klasterët u lidhën me një kanal 1Gbps.
Rrjeti i proxy është vendosur në një grup prej 1000 hostesh. Proxy-të edge janë shpërndarë në mënyrë të barabartë në të gjithë grupin e burimeve. Proxy-të për të punuar me aplikacionin janë vendosur në hoste që ndodhen më afër infrastrukturës së tij. Proxy-të e tjera janë shpërndarë në mënyrë të barabartë midis proxy-të edge dhe proxy-të për aplikacionin.
Rrjeti për simulim
Për të studiuar efikasitetin e proxy-ve si një mjet kundër sulmeve DoS, studiuesit matën produktivitetin e aplikacionit në skenarë të ndryshëm të ndikimeve të jashtme. Në total, në rrjetin e proxy-ve kishte 192 proxy (64 prej tyre ishin edge). Për të kryer sulmin, u krijua një rrjet Trinoo, i përfshirë 100 demonë. Çdo demon kishte një kanal prej 100Mbps. Kjo është e barabartë me një botnet prej 10,000 routerash shtëpiakë.
U mat ndikimi i sulmit DoS mbi aplikacionin dhe rrjetin e proxy-ve. Në konfigurimin eksperimental, aplikacioni kishte një kanal interneti prej 250Mbps, ndërsa çdo proxy edge kishte një kanal prej 100 Mbps.
Rezultatet e eksperimentit
Sipas rezultateve të analizës, sulmi ndaj 250Mbps rrit ndjeshëm kohën e përgjigjes së aplikacionit (rreth dhjetëfish), duke e bërë të papërdorshëm. Megjithatë, me përdorimin e rrjetit të proxy-ve, sulmi nuk ka ndikim të rëndësishëm në performancë dhe nuk përkeqëson përvojën e përdoruesve. Kjo ndodh sepse proxy-të edge e zbutin efektin e sulmit, ndërsa sasia totale e burimeve të rrjetit të proxy-ve është më e lartë se sa e aplikacionit vetë.
Sipas statistikave, nëse fuqia e sulmit nuk tejkalon 6.0Gbps (ndërkohë që kapaciteti total i kanaleve të proxy-ve edge është vetëm 6.4Gbps), 95% e përdoruesve nuk përjetojnë një ulje të ndjeshme të performancës. Ndërkohë, në rastin e një sulmi shumë të fuqishëm, që tejkalon 6.4Gbps, madje edhe përdorimi i rrjetit të proxy-ve nuk do të mund ta shmangte degradaimin e nivelit të shërbimit për përdoruesit e fundit.
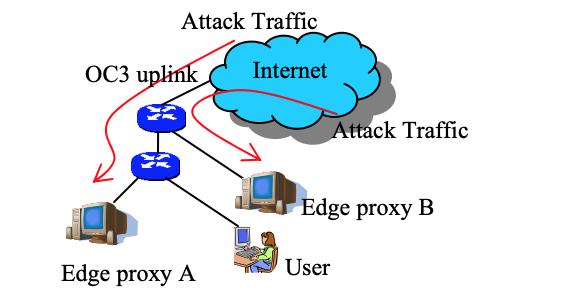
Në rastet e sulmeve të përqendruara, kur fuqia e tyre përqendrohet në një grup të rastësishëm të proxy-ve edge. Në këtë rast sulmi bllokon një pjesë të rrjetit të proxy-ve, prandaj një pjesë e konsiderueshme e përdoruesve do të vërejnë një rënie në performancë.
Përfundimet
Rezultatet e eksperimenteve tregojnë se rrjetet proxy mund të përmirësojnë performancën e aplikacioneve TCP dhe të ofrojnë një nivel shërbimi të njohur për përdoruesit, edhe në rastet e sulmeve DoS. Sipas të dhënave të marra, rrjetet proxy rezultojnë të jenë një mënyrë efektive për të minimizuar pasojat e sulmeve, mbi 90% e përdoruesve gjatë eksperimenteve nuk ndjenë një rënie të cilësisë së shërbimit. Për më tepër, studiuesit zbuluan se me rritjen e madhësisë së rrjetit proxy, shkalla e sulmeve DoS që ai mund të përballojë rritet gjithashtu praktikisht në mënyrë lineare. Prandaj, sa më i madh të jetë rrjeti, aq më efektive do të jetë në luftën kundër DoS.
Linqe dhe materiale të dobishme nga :
Burimi: habr.com
