

Kërkuesit e sigurisë nga kompania Cybereason administratoret e serverëve të postës për identifikimin e një sulmi masiv të automatizuar që shfrytëzon (CVE-2019-10149) në Exim, e zbuluar javën e kaluar. Gjatë sulmit, sulmuesit arritën të ekzekutonin kodin e tyre me të drejta root dhe të instalonin software të dëmshëm për miniera kriptomonedhash në server.
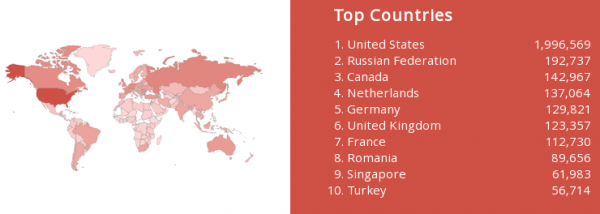
Sipas raportit të qershorit Shkalla e përdorimit të Exim është 57.05% (një vit më parë 56.56%), Postfix përdoret në 34.52% (33.79%) të serverëve të postës, Sendmail - 4.05% (4.59%), Microsoft Exchange - 0.57% (0.85%). Sipas shërbimit Shodan, mbeten potencialisht të cenueshëm më shumë se 3.6 milion serverë të postës në rrjetin global, të cilët nuk janë azhurnuar në versionin më të fundit të Exim 4.92. Rreth 2 milion serverë potencialisht të cenueshëm janë vendosur në SHBA, 192 mijë në Rusi. Sipas kompanisë RiskIQ, 70% e serverëve me Exim kanë kaluar në versionin 4.92.
Administratoret këshillohen urgjentisht të instalojnë përditësimet, të cilat ishin përgatitur javën e kaluar nga distribuimet (, , , , , ). Në rast se në sistem ndodhet një dobësi e prekshme e versionit Exim (nga 4.87 deri në 4.91 përfshirë), duhet të siguroheni që sistemi nuk është komprometuar, duke kontrolluar crontab për thirrje të dyshimta dhe të siguroheni për mungesën e çelësave shtesë në katalogun /root/.ssh. Një tregues tjetër për sulmin mund të jetë prezenca në logun e firewall-it e aktiviteteve nga hostet an7kmd2wp4xo7hpr.tor2web.su, an7kmd2wp4xo7hpr.tor2web.io dhe an7kmd2wp4xo7hpr.onion.sh, të cilat përdoren për ngarkimin e software të dëmshëm.
Përpjekjet e para të sulmit ndaj serverëve Exim ishin më 9 qershor. Deri më 13 qershor, sulmi Pas shfrytëzimit të dobësisë përmes porteve tor2web nga shërbimi i fshehur Tor (an7kmd2wp4xo7hpr) ngarkohet një skenar që kontrollon praninë e OpenSSH (nëse nuk ka ), ndryshon konfigurimin e tij ( hynë me root dhe autentikimin përmes çelësave) dhe instalon për përdoruesin root , i cili ofron qasje privilegjuar në sistem përmes SSH.
Pas konfigurimit të backdoor-it, në sistem instalohet një skaner porte për të identifikuar serverët e tjerë vulnerabël. Gjithashtu, bëhet kërkimi në sistem për sistemet tashmë të pranishme të minimit, të cilat fshihen në rast se ndikohen. Në fazën e fundit, ngarkohet dhe regjistrohet në crontab miner-i i vetë. Miner-i ngarkohet si një skedar ico (në të vërtetë është një arkiv zip me fjalëkalim «no-password»), në të cilin është paketuar një skedari ekzekutiv në formatin ELF për Linux me Glibc 2.7+.
Burimi: opennet.ru
