

Përshëndetje të gjithëve!
Sot, sot dua të flas për zgjidhjen cloud për kërkimin dhe analizën e dobësive Qualys Vulnerability Management, mbi të cilën është ndërtuar një nga .
Më poshtë do të tregoj si organizohet vetë skanimi dhe çfarë informacioni mbi dobësitë mund të merret në përfundim.
Çfarë mund të skanohet
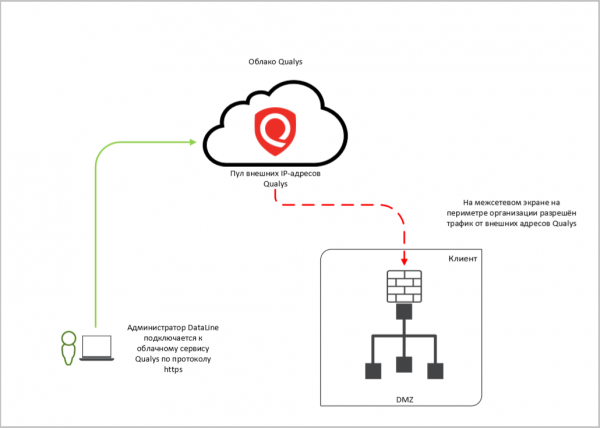
Shërbimet e jashtme. Për të skanuar shërbimet që kanë dalje në internet, klienti na ofron adresat e tyre IP dhe kredencialet (nëse kërkohet skanimi me autentifikim). Ne skanojmë shërbimet me ndihmën e cloud-it Qualys dhe në përfundim dërgojmë një raport.
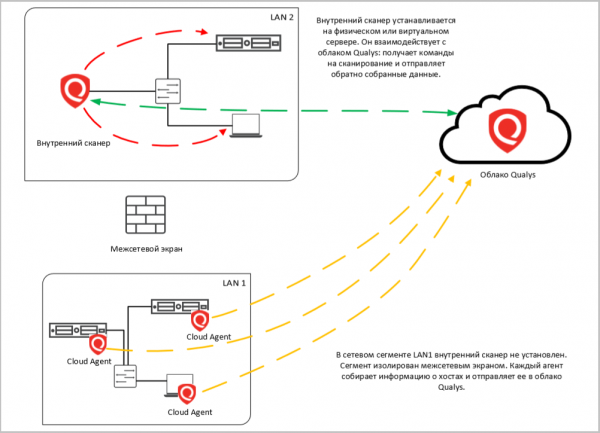
Shërbimet e brendshme. Në këtë rast, skeneri përpiqet të gjejë dobësi në serverët e brendshëm dhe infrastrukturën rrjetore. Me ndihmën e këtij skanimi mund të kryhet një inventarizim i versioneve të sistemeve operative, aplikacioneve, porteve të hapura dhe shërbimeve që ndodhen pas tyre.
Për të skanuar brenda infrastrukturës së klientit, instalojmë skenerin Qualys. Cloud-i Qualys shërben këtu si qendër komandash për këtë skener.
Në përveçim të serverit të brendshëm me Qualys, në objektet e skanimit mund të instalohen agentët (Cloud Agent). Ata mbledhin informacion mbi sistemin lokalish, praktikisht nuk shkaktojnë ngarkesë në rrjet dhe në hostet ku punojnë. Informacioni i marrë dërgohet në cloud.
Këtu ka tre aspekte të rëndësishme: autentifikimi dhe zgjedhja e objekteve për skanim.
- Përdorimi i autentifikimit. Disa klientë kërkojnë të realizohet një skanim blackbox, veçanërisht për shërbimet e jashtme: na japin një rang IP-sh pa treguar sistemin dhe thonë "komportoni si hakerë". Por hakerët rrallë veprojnë në errësirë. Kur bëhet fjalë për një sulm (jo për informacion), ata e dinë se çfarë po sulmojnë.
Në errësirë, Qualys mund të ndeshet me bannera mashtruese dhe t'i skanojë ato në vend të sistemit të synuar. Po ashtu, pa kuptuar se çfarë konkretisht do të skanohet, lehtë mund të gabosh me cilësimet e skenerit dhe "të vendosësh" shërbimin e kontrolluar.
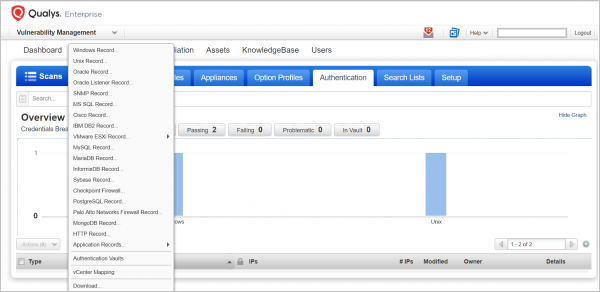
Skanimi do të sjellë më shumë përfitim nëse kryhen verifikime me autentifikim para sistemeve të skanuara (whitebox). Në këtë mënyrë skeneri do të kuptojë se ku ka shkuar, dhe ju do të merrni të dhëna të plota mbi dobësitë e sistemit të synuar.

Qualys ka shumë opsione për autentifikim. - Grupimi i aktiveve. Nëse skanoni gjithçka në të njëjtën kohë dhe pa ndonjë ndarje, kjo do të zgjasë dhe do të krijojë ngarkesë të tepruar në sisteme. Hostet dhe shërbimet është më mirë t'i bashkoni në grupe sipas rëndësisë, vendndodhjes, versionit të OS-së, kritikës së infrastrukturës dhe karakteristikave të tjera (në Qualys ato quhen Asset Groups dhe Asset Tags) dhe të zgjidhni një grup specifik gjatë skanimit.
- Zgjidhni një dritare teknike për skanimin. Edhe nëse keni parashikuar dhe u përgatitët, skanimi krijon një ngarkesë shtesë në sistem. Nuk është domosdoshmërisht se do të shkaktojë degradim të shërbimit, por është më mirë t'i zgjidhni një kohë specifike për të, si për backupet ose për instalimin e azhurnimeve.
Çfarë mund të mësoni nga raportet?
Pas skanimit, klienti merr një raport, në të cilin do të ketë jo vetëm një listë të të gjitha dobësive të gjetura, por edhe rekomandime themelore për eliminimin e tyre: azhurnime, patches, etj. Ka shumë raporte në Qualys: ka shabllone standarde dhe mund të krijoni tuajat. Për të mos u ngatërruar në gjithë këtë larmi, është më mirë të përcaktoni fillimisht disa pika për vete:
- Kush do ta shikojë këtë raport: menaxheri apo specialisti teknik?
- Çfarë informacioni dëshironi të merrni nga rezultatet e skanimit. Për shembull, nëse doni të kuptoni nëse të gjitha patches e nevojshme janë instaluar dhe si po kryhet puna për eliminimin e dobësive të gjetura më parë, atëherë ky është një raport. Nëse thjesht ju nevojitet për të kryer një inventarizim të të gjithë hosteve, është një raport tjetër.
Nëse keni për qëllim të tregoni një pamje të shkurtër, por të qartë për drejtuesit, atëherë mund të formoni Raportin Ekzekutiv. Të gjitha dobësitë do të jenë të organizuara sipas niveleve të kritikës, grafikëve dhe diagramëve. Për shembull, 10 dobësi më të kritikuara ose dobësitë më të shfaqura shpesh.
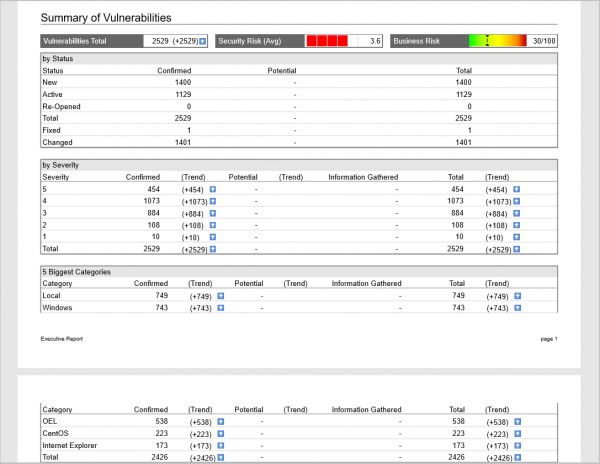
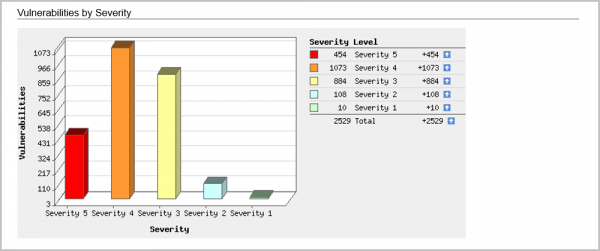
Për specialistin teknik ka Raportin Teknik me të gjitha detajet dhe hollësitë. Mund të formoni raportet e mëposhtme:
Raporti mbi hostet. Një gjë e dobishme, kur duhet të kryeni një inventarizim të infrastrukturës dhe të merrni një pamje të plotë të dobësive të hosteve.
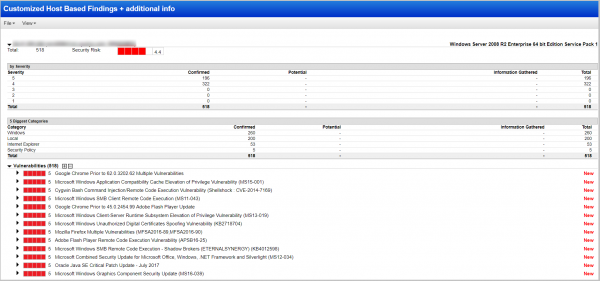
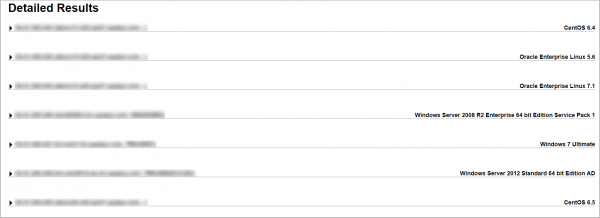
Ja si duket lista e hosteve të analizuar me sistemet operative që funksionojnë në to.
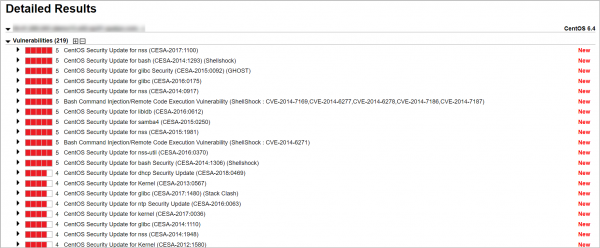
Do të hapim hostin që na intereson dhe do të shohim një listë me 219 dobësi të gjetura, duke filluar nga më kritiket, niveli i pestë:
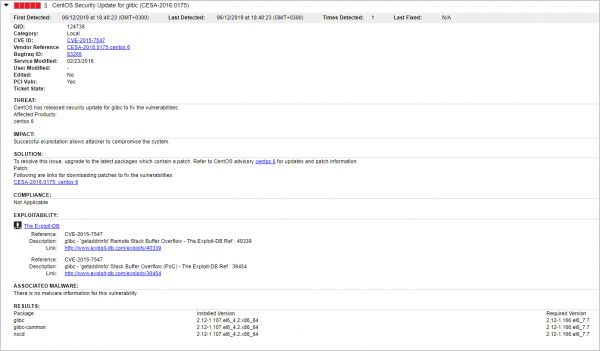
Më pas mund të shikoni detajet për secilën dobësi. Këtu shohim:
- kur kur për here të parë dhe të fundit,
- numrat industrial të dobësive,
- patch për zgjidhjen e dobësisë,
- a ka probleme me përputhshmërinë e standardeve PCI DSS, NIST etj.,
- a ka exploit dhe malware për këtë dobësi,
- a zbulohet dobësia gjatë skanimit me/pak autentikim në sistem dhe etj.
Nëse kjo nuk është skanimi i parë – po, duhet të skanohet rregullisht 🙂 – atëherë me anë të Trend Report mund të ndiqni dinamikën e punës me dobësitë. Statusi i dobësive do të shfaqet në krahasim me skanimin e mëparshëm: dobësitë që janë gjetur më parë dhe janë mbyllur do të shënohen si fixed, ato që nuk janë mbyllur – active, dhe të reja – new.
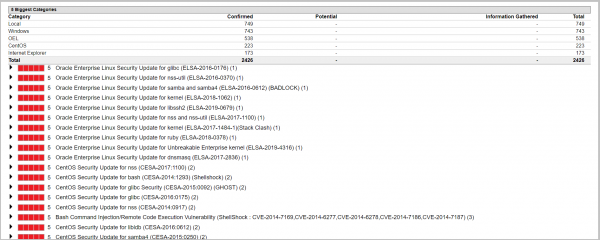
Raporti mbi dobësitë. Në këtë raport, Qualys do të ndërtojë një listë dobësish, duke filluar nga ato më kritike, me tregimin se në cilin host mund të kapet kjo dobësi. Raporti do të jetë i dobishëm nëse vendosni të zgjidhni, për shembull, të gjitha dobësitë e nivelit të pestë.
Gjithashtu mund të bëni një raport të veçantë vetëm për dobësitë e nivelit të katërt dhe të pestë.
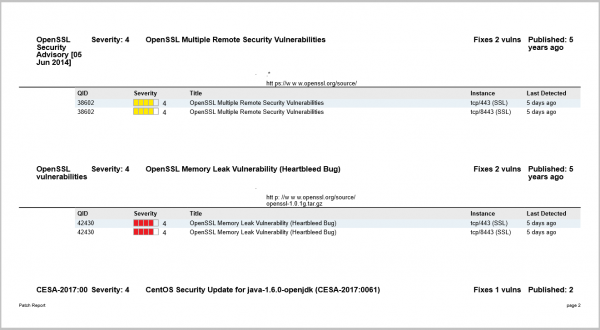
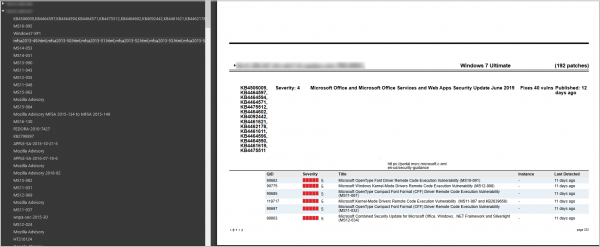
Raporti për patches. Këtu jepet lista e plotë e patches që duhet të instalohen për të zgjidhur dobësitë e gjetura. Për çdo patch ka shpjegime se cilat dobësi shëron, në cilin host/sistem duhet të instalohen dhe një lidhje direkte për shkarkim.
Raporti për përputhshmërinë me standartet PCI DSS. Standardi PCI DSS kërkon që të kryhen skanime të sistemeve informacionit dhe aplikacioneve të aksesueshme nga rrjeti internet, çdo 90 ditë. Pas skanimit, mund të formohet një raport që do të tregojë se çfarë në infrastrukturë nuk përputhet me kërkesat e standardit.
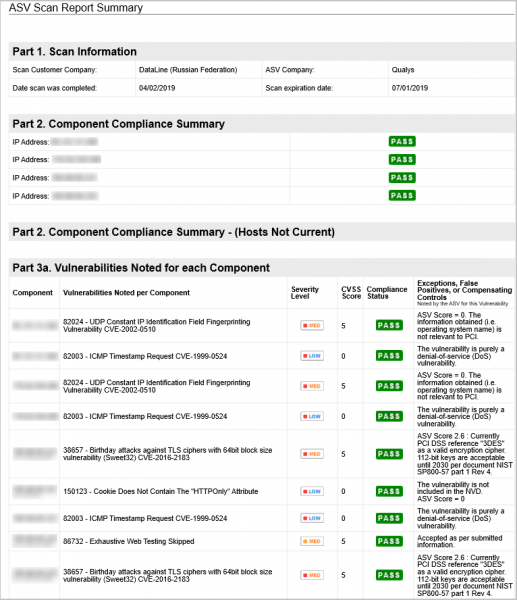
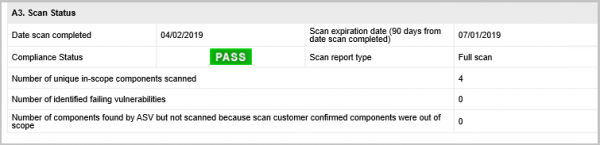
Raportet për zgjidhjen e dobësive. Qualys mund të integrohet me shërbimin e ndihmës, dhe atëherë të gjitha dobësitë e gjetura do të konvertohen automatikisht në bileta. Me anë të këtij raporti, pikërisht mund të ndiqni progresin në përfundimin e biletave dhe dobësive të zgjidhura.
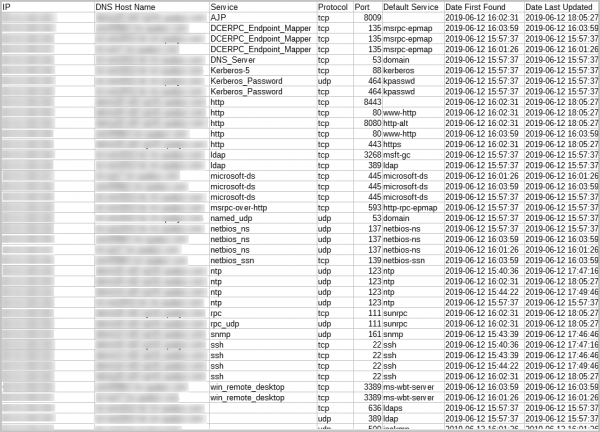
Raportet për portat e hapura. Këtu mund të merrni informacion mbi portat e hapura dhe shërbimet që funksionojnë mbi to:
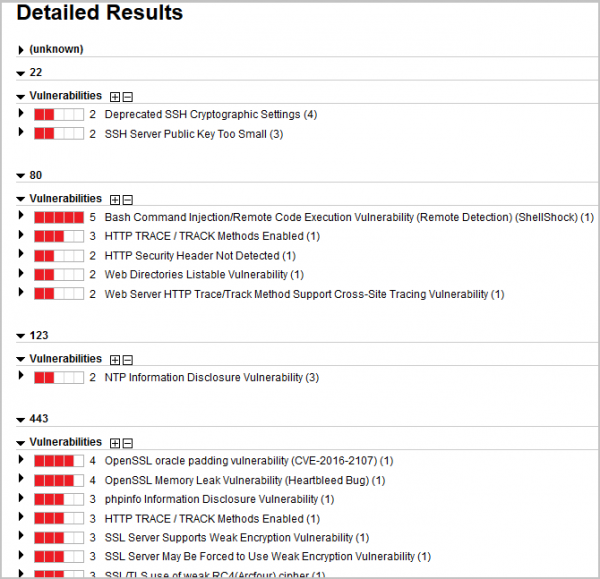
apo të formoni një raport për dobësitë në çdo port:
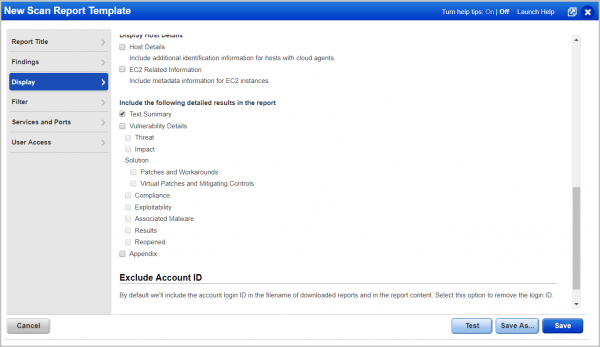
Këto janë vetëm shabllonat standarde të raporteve. Mund të krijoni të tuat për detyra specifike, për shembull, të tregoni vetëm dobësitë që nuk janë më të ulëta se niveli i pestë i kriticitetit. Të gjitha raportet janë të disponueshme. Formati i raporteve: CSV, XML, HTML, PDF dhe docx.
Dhe mos harroni: Siguria është një proces, jo një rezultat. Skandimi një herë ndihmon për të parë problemet në moment, por kjo nuk lidhet me një proces të plotë të menaxhimit të dobësive.
Për ta bërë më të lehtë për ju që të hidhni një hap të tillë të rregullt, ne zhvilluam një shërbim mbi Qualys Vulnerability Management.
Për të gjithë lexuesit e Habrës po zhvillohet një promovim: kur porositni shërbimin e skanimit për një vit, dy muaj skanimesh janë falas. Aplikimet mund të lihen , në fushën "Komentet" shkruani Habr.
Burimi: habr.com
