

Në Kam e përshkruar një kornizë për automatizimin e rrjetit. Nga komentet, disa njerëz besojnë se ky qasje fillestare ndaj problemit tashmë ka ndihmuar për të sqaruar disa çështje. Kjo më gëzon shumë, sepse qëllimi ynë në këtë proces nuk është të mbulojmë Ansible me skenarë Python, por të ndihmojmë për të ndërtuar një sistem.
Kjo kornizë përcakton rendin në të cilin do të merremi me çështjen.
Dhe virtualizimi i rrjetit, për të cilin është dedikuar ky edicion, nuk përshtatet shumë në tematikën e ADSM-së, ku flasim për automatizimin.
Por le të shikojmë atë nga një këndvështrim tjetër.
Shumë shërbime tani përdorin të njëjtin rrjet. Në rastin e operatorit të komunikimit, kjo është 2G, 3G, LTE, SHPD dhe B2B, për shembull. Në rastin e Qendrave të të Dhënave: lidhshmëria për klientë të ndryshëm, Interneti, ruajtja bllokuese, ruajtja objektesh.
Dhe të gjitha shërbimet kërkojnë izolim nga njëra-tjetra. Kështu u krijuan rrjetet e mbivendosura.
Dhe të gjitha shërbimet nuk duan të presin derisa një person t'i konfigurojë ato manualisht. Kështu u krijuan orkestratorët dhe SDN.
Qasja e parë ndaj automatizimit sistematik të rrjetit, më saktë të një pjese të tij, është marrë prej kohësh dhe është zbatuar në shumë vende: VMWare, OpenStack, Google Compute Cloud, AWS, Facebook.
Me të do të merremi sot.
Përmbajtja
- Arsyet
- Terminologjia
- Underlay — rrjeti fizik
- Overlay — rrjeti virtual
- Overlay nga ToR
- Overlay nga hosti
- Në shembullin e Tungsten Fabric
- Komunikimi brenda një makine fizike
- Komunikimi ndërmjet VM-ve të vendosura në makina fizike të ndryshme
- Dalja në botën e jashtme
- FAQ
- Përfundim
- Useful links
Arsyet
Dhe pasi e përmendem këtë, është mirë të përmendim edhe parakushtet për virtualizimin e rrjetit. Në të vërtetë, ky proces ka filluar prej kohësh.
Ndoshta keni dëgjuar shumë herë se rrjeti gjithmonë ka qenë pjesa më inerte e çdo sistemi. Dhe kjo është e vërtetë në të gjitha aspektet. Rrjeti është baza mbi të cilën mbështetet gjithçka, dhe të bësh ndryshime në të është mjaft e vështirë — shërbimet nuk tolerojnë kur rrjeti bie. Shpesh, nxjerrja e një nyje nga shërbimi mund të dëmtojë shumicën e aplikacioneve dhe të ndikojë në shumë klientë. Pjesërisht për këtë arsye, ekipi i rrjetit mund të kundërshtojë çdo ndryshim — sepse tani ndonjëherë funksionon siç duhet (ndoshta madje nuk e dimë si), dhe tani duhet të konfigurojmë diçka të re, dhe nuk dihet se si do të ndikojë në rrjet.
Për të mos pritur që rrjetarët të ngrohin VLAN-in dhe të mos keni nevojë të regjistroni çdo shërbim në çdo nyje rrjeti, njerëzit shpikën përdorimin e overlay-ve — rrjete të mbuluara — të cilat ofrojnë një shumëllojshmëri të madhe: GRE, IPinIP, MPLS, MPLS L2/L3VPN, VXLAN, GENEVE, MPLSoverUDP, MPLSoverGRE etj.
Tërheqja e tyre qëndron në dy aspekte të thjeshta:
- Konfigurohen vetëm nyjet përfundimtare — nuk është nevoja të prekni të kaluara. Kjo e përshpejton procesin ndjeshëm dhe ndonjëherë lejon përjashtimin e departamentit të infrastrukturës rrjetësore nga procesi i hyrjes së shërbimeve të reja.
- Ngarkesa është e fshehur thellë brenda titujve — nyjat kaluese nuk kanë nevojë të dinë asgjë rreth saj, rreth adresave në hoste, rrugëve të rrjetit të mbuluar. Kjo do të thotë se nevojitet të ruajmë më pak informacione në tabela, dhe kështu të përdorim pajisje më të thjeshta dhe më të lira.
Në këtë botim jo të plotë nuk kam planifikuar të shqyrtoj të gjitha teknologjitë e mundshme, por më tepër të përshkruaj kornizën e punës së rrjeteve të mbuluara në QK.
E gjithë seria do të përshkruajë një qendër të të dhënave, e përbërë nga radhë stendash homogjene, ku është instaluar pajisje serverike të njëjtë.
Në këtë pajisje fillojnë të funksionojnë makina virtuale/kontejnerë/serverless që realizojnë shërbime.
Terminologjia
Në cikël server do ta quaj programin që realizon anën server të komunikatës klient-server.
Makinat fizike në stenda do t'i quajmë servera jo do të jemi.
Makinë fizike — një kompjuter x86 i instaluar në një stendë. Termi më i përdorur është server. Kështu do ta quajmë "makinë" ose server.
Hipervizori — një aplikacion i ekzekutuar në makinën fizike që imiton burimet fizike, mbi të cilat ekzekutohet Makina Virtuale. Ndonjëherë në literaturë dhe në rrjet, fjala "hipervizor" përdoret si sinonim për "host".
Makinë virtuale — një sistem operativ i ekzekutuar në makinën fizike përmbi hipervizorin. Për ne në kuadër të këtij cikli, nuk ka shumë rëndësi nëse është vërtet një makinë virtuale apo thjesht një konteiner. Do ta quajmë këtë "VM«
Tenant — një term i gjerë, të cilin do ta përcaktoj në këtë artikull si një shërbim të veçantë ose një klient të veçantë.
Multi-tenancy ose multi-qiraja — përdorimi i së njëjtës aplikacion nga klientë/shërbime të ndryshme. Në këtë rast, izolimi i klientëve nga njëri-tjetri arrihet përmes arkitekturës së aplikacionit, e jo përmes instancave të veçanta të drejtuara ndaras.
ToR — Ndërruesi në Majë të Stendës — switch mounted in a rack to which all physical machines are connected.
In addition to ToR topology, various providers practice End of Row (EoR) or Middle of Row (although the latter is a rare exception, and I have not encountered the abbreviation MoR).
Underlay network or underlay network — the physical network infrastructure: switches, routers, cables.
Overlay network or overlay network — a virtual tunnel network operating over the physical network.
L3 fabric or IP fabric — a remarkable invention of mankind that allows interviews without repeating STP and learning TRILL. A concept in which the entire network up to the access level is exclusively L3, without VLANs and, consequently, vast broadcast domains. We will address the term "fabric" in the next part.
SDN — Software Defined Network. It hardly needs an introduction. A network management approach where changes in the network are implemented by a program rather than by a person. Usually means moving the Control Plane outside of the end network devices to a controller.
NFV — Network Function Virtualization — virtualization of network devices, suggesting that some network functions can be run as virtual machines or containers to accelerate the deployment of new services, organize Service Chaining, and enable easier horizontal scalability.
VNF — Virtual Network Function. A specific virtual device: router, switch, firewall, NAT, IPS/IDS, etc.
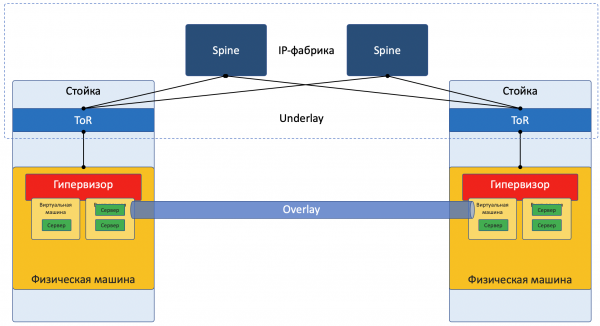
I am intentionally simplifying the description to a specific implementation so as not to confuse the reader. For a more thoughtful read, I refer him to the section . In addition, Roma Gorgé, who criticizes this article for inaccuracies, promises to write a separate issue about server and network virtualization technologies, with more depth and attention to detail.
Most networks today can clearly be divided into two parts:
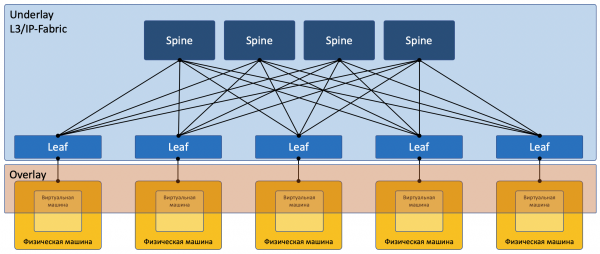
Underlay — a physical network with a stable configuration.
Overlay — abstraction over Underlay for tenant isolation.
This is true for the case of DC (which we will discuss in this article), as well as for ISP (which we will not address because it has already been covered in ). With enterprise networks, of course, the situation is somewhat different.
A picture focused on the network:
Underlay
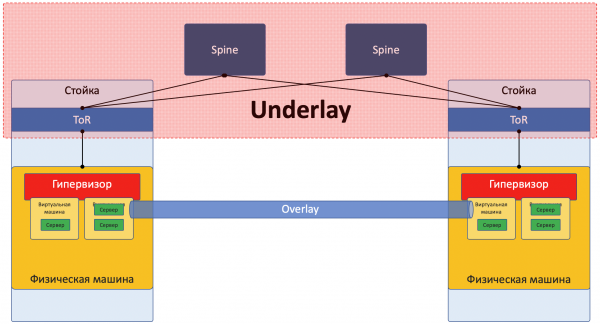
Underlay — është një rrjet fizik: çswitch-e dhe kabllo hardware. Pajisjet në underlay dinë si të arrijnë në makinat fizike.
Ai mbështetet në protokollet dhe teknologjitë standarde. Jo në mënyrë të fundit, sepse pajisjet hardware vazhdojnë të funksionojnë me softuer të pronësishëm, që nuk lejon as programimin e çipave, as implementimin e protokolleve të tij, përkatësisht është e nevojshme të ketë përputhshmëri me furnizues të tjerë dhe standardizim.
Por dikush si Google mund të krijojë çswitch-e të tij dhe të heqë dorë nga protokollet e pranuara. Por LAN_DC nuk është Google.
Underlay rrallë ndryshohet, sepse detyra e tij është — lidhja bazë IP mes makinave fizike. Underlay nuk di asgjë për shërbimet, klientët, dhe tenantët që funksionojnë mbi të — ai ka vetëm nevojë të dorëzojë paketat nga një makinë në tjetrën.
Underlay mund të duket kështu:
- IPv4+OSPF
- IPv6+ISIS+BGP+L3VPN
- L2+TRILL
- L2+STP
Rrjeti Underlay konfigurohet në mënyrë klasike: CLI/GUI/NETCONF.
Duar, skenarë, mjete pronësore.
Një artikull më i detajuar do t'i kushtohet underlay në ciklin e ardhshëm.
Overlay
Overlay — një rrjet virtual tunelesh, i tendosur mbi Underlay, ai lejon që VM-të e një klienti të komunikojnë mes tyre, duke siguruar izolim nga klientët e tjerë.
Të dhënat e klientëve inkapsulohen në ndonjë titull tunelimi për t'u dërguar përmes rrjetit të përbashkët.
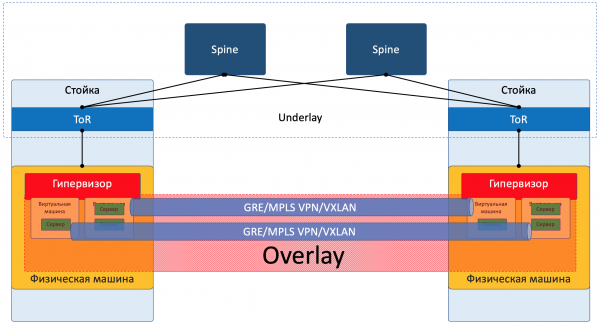
Kështu, VM-të e një klienti (një shërbimi) mund të komunikojnë mes tyre përmes Overlay, madje pa e ditur se cila është rruga reale që ndjek paketa.
Overlay mund të duket kështu, siç e përmenda më lart:
- Tuneli GRE
- VXLAN
- EVPN
- L3VPN
- GENEVE
Rrjeti Overlay zakonisht konfigurohet dhe mbështetet përmes një kontroluesi qendror. Nga aty, konfigurimi, Plane Kontrolli dhe Plane Të Dhënave dërgohen te pajisjet që merren me ruterimin dhe inkapsulimin e trafikut të klientëve. Pak do ta analizojmë këtë me shembuj.
Po, kjo është SDN në formën e saj të pastër.
Ekzistojnë dy qasje që ndryshojnë në mënyrë thelbësore për organizimin e rrjetit Overlay:
- Overlay nga ToR
- Overlay nga hosti
Overlay nga ToR
Overlay mund të fillojë në çswitch-in e qasjes (ToR), që ndodhet në raft, siç ndodh, për shembull, në rastin e fabrikës VXLAN.
Ky është një mekanizëm i vërtetuar me kalimin e kohës në rrjetet ISP dhe të gjithë furnizuesit e pajisjeve rrjetore e mbështesin.
Megjithatë, në këtë rast, kallëpi ToR duhet të jetë në gjendje të ndajë shërbimet e ndryshme, prandaj administratori i rrjetit duhet të bashkëpunojë në njëfarë mase me administratorët e makinave virtuale dhe të bëjë ndryshimet (ndonëse automatikisht) në konfigurimin e pajisjeve.
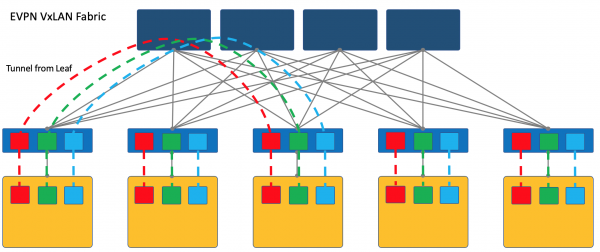
Këtu dua të rekomandoj lexuesin në artikullin mbi miqtë tanë të vjetër .
Në këtë përshkruhen në detaje qasjet për ndërtimin e rrjetit të DC me fabrikën EVPN VXLAN.
Dhe për një zhytje më të plotë në realitet, mund të lexoni librin e Cisco .
Dua të theksoj se VXLAN është vetëm një metodë e enkapsulimit dhe terminimi i tuneleve mund të ndodhë jo në ToR, por në host, siç ndodh në rastin e OpenStack, për shembull.
Megjithatë, fabrikën VXLAN, ku overlay fillon në ToR është një nga dizajnet e konsoliduara të rrjetit overlay.
Overlay nga hosti
Qasja tjetër është të filloni dhe të terminoni tunelet në hostet përfundimtare.
Në këtë rast, rrjeti (Underlay) mbetet sa më i thjeshtë dhe statik.
Dhe hosti vetë bën të gjitha enkapsulimet e nevojshme.
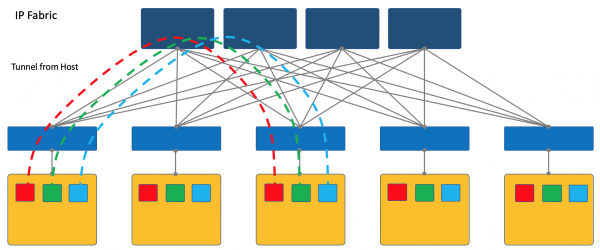
Për këtë, pa dyshim, do të nevojitet të ekzistojë një aplikacion i veçantë në hoste, por ia vlen.
Së pari, të fillosh klientin në një makinë Linux është më e thjeshtë ose, të themi, e mundur — ndërsa në ndSwitch, ndoshta, do të duhet të përdorësh ende zgjidhje SDN pronësore, që shkatërron idenë e multi-marrësisë.
Së dyti, në këtë rast, kallëpi ToR mund të mbetet sa më i thjeshtë, si nga ana e Plane-control-it ashtu edhe nga ana e Plane-të dhënash. Në të vërtetë — me kontrolluesin SDN, ai nuk ka nevojë të komunikojë, dhe të mbajë rrjetet/ARP-të e të gjithë klientëve të lidhur — është e mjaftueshme që të dije adresën IP të makinës fizike, që e lehtëson ndjeshëm tabelat e kalimeve/rutave.
Në serinë ADSM zgjedh qasjen e overlay nga hosti - më tej ne do të flasim vetëm për të dhe nuk do të kthehemi më në fabrikën VXLAN.
Më e lehtë është të ilustrohet me shembuj. Dhe si subjekti ne do të marrim platformën Open Source SDN OpenContrail, tani e njohur si .
Në fund të artikullit do të jap disa mendime mbi analogjinë me OpenFlow dhe OpenvSwitch.
Në shembullin e Tungsten Fabric
Në çdo makinë fizike ka vRouter — një rrugëzues virtual, i cili di për rrjetet e lidhura me të dhe se cilit klient i përkasin ato — në thelb — një PE-rutëzues. Për çdo klient, mbështet një tavë të izoluar të rrugëzimit (lexo VRF). Dhe rrugëzuesi vërtetë bëhet tunelimi Overlay.
Pak më në detaje për rrugëzuesin — në fund të artikullit.
Çdo VM, e vendosur mbi hipervizorin, lidhet me rrugëzuesin e kësaj makine përmes .
TAP — Terminal Access Point — një interfejs virtual në kernelin Linux, i cili lejon ndërveprimin rrjetor.
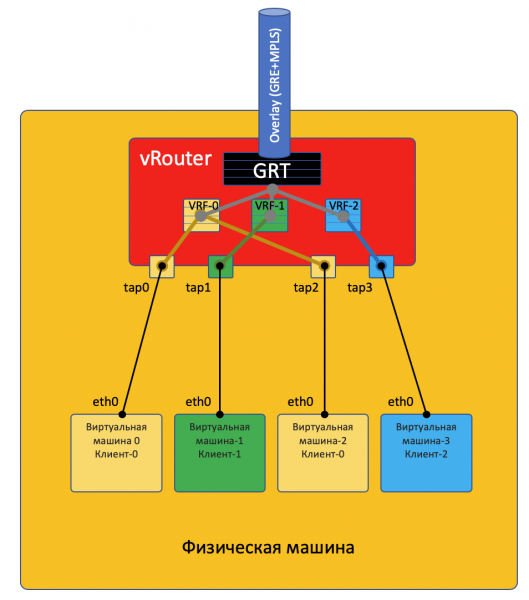
Nëse pas rrugëzuesit ndodhen disa rrjete, për secilin prej tyre krijohet një interfejs virtual, mbi të cilin caktohet një adresë IP — kjo do të jetë adresa e portit të parazgjedhur.
Të gjitha rrjetet e një klienti vendosen në një VRF (një tavë), ato të ndryshme — në të ndryshme.
Këtu do të bëj një sqarim, që nuk është gjithçka kaq e thjeshtë, dhe do ta dërgoj lexuesin kureshtar në fund të artikullit..
Për t'u mundësuar rrugëzuesve të komunikojnë me njëri-tjetrin, dhe për pasojë edhe VM-të që ndodhen pas tyre, ata shkëmbejnë informacionin e rrugëzimit përmes SDN-kontrollerit..
Për t'u zbërthyer në botën e jashtme, ekziston një pikëdalje nga matrica — porti i rrjetit virtual VNGW — Virtual Network GateWay (termi im).
Tani le të shqyrtojmë shembujt e komunikimeve — dhe do të jetë e qartë.
Komunikimi brenda një makine fizike
VM0 dëshiron të dërgojë një paketë në VM2. Supozojmë për tani, se këto janë VM të një klienti.
Data Plane
- VM0 ka një rrugë të parazgjedhur në interfejsin e tij eth0. Paketa dërgohet atje.
Ky interfejs eth0 në të vërtetë është virtualisht i lidhur me rrugëzuesin virtual vRouter përmes TAP-interfejsit tap0. - Rrugëzuesi analizon se në cilin interfejs ka ardhur paketa, pra për cilin klient (VRF) i takon, dhe krahason adresën e marrësit me tavën e rrugëzimit të këtij klienti.
- Duke zbuluar se marrësi ndodhet në këtë makinë për caqet e ndryshme, rrugëzuesi thjesht dërgon paketën në të pa ndonjë titull shtesë — për këtë rast, rrugëzuesi ka tashmë një regjistër ARP.
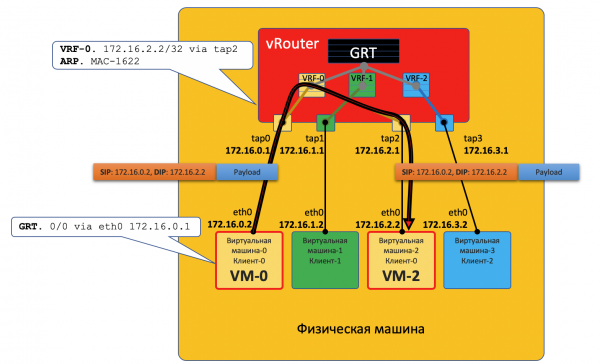
Paketa në këtë rast nuk i nënshtrohet rrjetit fizik — ajo është orientuar brenda rrugëzuesit.
Control Plane
Hipervizori, gjatë ndezjes së makinës virtuale, i komunikon asaj:
- Adresën e saj IP.
- Rrugën e parazgjedhur — përmes adresës IP të rrugëzuesit në këtë rrjet.
Rrugëzuesit, përmes një API të veçantë, hipervizori i komunikon:
- Çfarë duhet të krijohet si një interfejs virtual.
- Çfarë Virtual Network duhet të krijohet për të.
- Me cilin VRF duhet të lidhet (VN).
- Regjistrimi ARP statik për këtë VM — cilit ndërfaqe i përket adresa e saj IP dhe në cilit MAC adresa është e lidhur.
Sërish, procedura reale e ndërveprimit është thjeshtuar në funksion të kuptimit të konceptit.
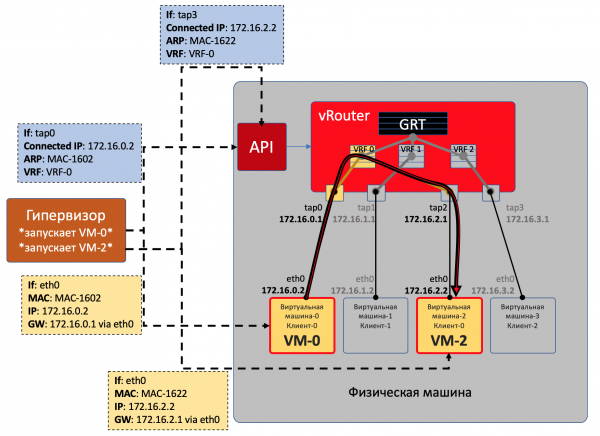
Kështu, të gjitha VM-të e një klienti në këtë makinë vRouter i sheh si rrjete të drejtpërdrejta të lidhura dhe mund të rutesh vetë mes tyre.
Megjithatë, VM0 dhe VM1 i përkasin klientëve të ndryshëm, përkatësisht, ndodhen në tabela të ndryshme të vRouter-it.
A do të mund të komunikojnë drejtpërdrejt me njëri-tjetrin varet nga konfigurimet e vRouter dhe dizajni i rrjetit.
Për shembull, nëse të dy VM-të e klientëve përdorin adresa publike, ose NAT ndodh në vetë vRouter, atëherë mund të bëhet edhe një rruge e drejtpërdrejtë në vRouter.
Në situata të tjera, mund të ndodhin kryqëzime të hapësirave adresave — duhet të kaloni përmes një serveri NAT që të merrni një adresë publike — kjo duket si një dalje në rrjetet e jashtme, për të cilat do të flasim më poshtë.
Komunikimi ndërmjet VM-ve të vendosura në makina fizike të ndryshme
Data Plane
- Fillimi është plotësisht i njëjtë: VM-0 dërgon një paketë me adresën e VM-7 (172.17.3.2) sipas parazgjedhjes së saj.
- vRouter e merr atë dhe këtë herë sheh që adresati ndodhet në një makinë tjetër dhe është i aksesueshëm përmes tunelit Tunnel0.
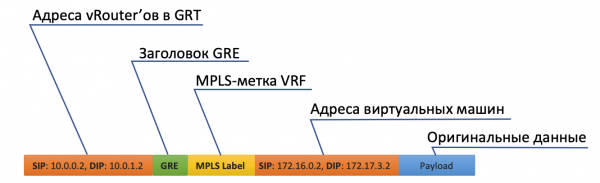
- Fillimisht, ai vendos një etiketë MPLS, që identifikon ndërfaqen e largët, në mënyrë që nga ana tjetër vRouter të mund të përcaktojë se ku duhet të vendoset kjo paketë pa nevojën për lëvizje shtesë.
- Tunnel0 ka burim 10.0.0.2, marrës: 10.0.1.2.
vRouter shton kokat GRE (ose UDP) dhe një IP të re në paketën origjinale. - Në tabelën e rrugës vRouter ka një rrugë përfundimtare përmes adresës ToR1 10.0.0.1. Aty e dërgon.

- ToR1 si pjesë e rrjetit Underlay e di (për shembull, përmes OSPF) se si të arrijë në 10.0.1.2, dhe dërgon paketën përmes rrugës. Vini re se këtu aktivizohet ECMP. Në ilustro, ka dy next-hop dhe fluxet e ndryshme do të shpërndahen në to sipas hash-it. Në rastin e një fabrike reale, do të kishte me shumë se 4 next-hop.
Në të njëjtën kohë, ai nuk ka nevojë të dijë se çfarë ndodhet nën kokën e jashtme IP. Pra, faktikisht nën IP mund të jetë një sanduiç nga IPv6 mbi MPLS mbi Ethernet mbi MPLS mbi GRE mbi mbi mbi Grek.
- Për pasojë, në anën e pranimit vRouter heq GRE-në dhe përmes etiketës MPLS kupton në cilin ndërfaqe duhet të dorëzojë këtë paketë, e ndan atë dhe e dërgon në formën e saj origjinale te marrësi.
Control Plane
Kur është aktivizuar makina, ndodhin të gjitha ato që janë përshkruar më lart.
Dhe plus edhe kjo:
- Për çdo klient, vRouter i dedikon një etiketë MPLS. Kjo është një etiketë shërbimi L3VPN, sipas së cilës klientët do të ndahen brenda një makine fizike.
Në të vërtetë, etiketat MPLS i jepen gjithmonë nga vRouter — sepse nuk dihet paraprakisht se makina do të ndërveprojë vetëm me makina të tjera pas të njëjtit vRouter dhe ndoshta ashtu nuk është.
- vRouter krijon një lidhje me SDN-kontrollorin nëpërmjet protokollit BGP (ose një protokolli të ngjashëm — në rastin e TF, është XMPP 0_o).
- Përmes kësaj seance, vRouter i komunikon SDN-kontrollorit rrugët drejt rrjeteve të lidhura:
- Adresa e rrjetit
- Metoda e kapjes (MPLSoGRE, MPLSoUDP, VXLAN)
- Etiketa MPLS e klientit
- IP-adresa e tij si nexthop
- SDN-kontrollori merr këto rrugë nga të gjithë vRouter-at e lidhur dhe i pasqyron ato për të tjerët. Pra, ai vepron si Route Reflector.
E njëjta gjë ndodh edhe në anën tjetër.
Overlay mund të ndryshojë çdo minutë. Afërsisht ashtu ndodh në re publike, kur klientët rregullisht nisin dhe ndalin makinat e tyre virtuale.
Kontrollori qendror merr përsipër të gjitha vështirësitë me mbështetje të konfigurimit dhe kontrollin e tabelave të komutimit/rutimit në vRouter.
Nëse flasim thjesht, kontrollori lidh të gjitha vRouter-at përmes BGP (ose një protokolli të ngjashëm) dhe thjesht transmeton informacionin e rrugëve. BGP, për shembull, ka tashmë një Address-Family për transmetimin e metodës së kapjes ose .
Në të njëjtën kohë, konfiguracioni i Underlay-rete nuk ndryshon në asnjë mënyrë, që për më tepër, është shumë më e ndërlikuar për t'u automatizuar, ndërsa shkatërrimi i saj me një lëvizje të pakujdesshme është më i lehtë.
Dalja në botën e jashtme
Diku simulimi duhet të përfundojë, dhe nga bota virtuale duhet të dilet në të vërtetë. Dhe nevojitet një taksifon kalimi.
Praktikohen dy qasje:
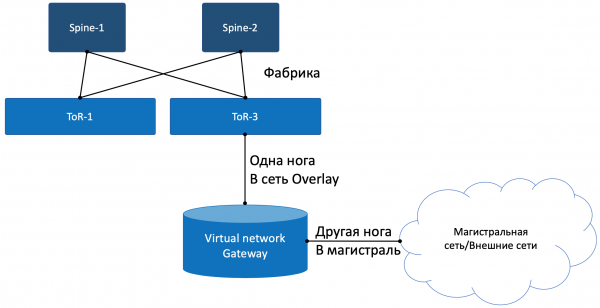
- Instalohet një router hardware.
- Nis një ndonjë aparat që realizon funksionet e router-it (po, pas SDN-së, ne u përballëm edhe me VNF). Ta quajmë atë kalimi virtual.
Avantazhi i qasjes së dytë është në shkallëzimin horizontal të lirë — nëse fuqia nuk mjafton — nisni një tjetër virtual me kalimin. Në çdo makinë fizike, pa nevojën për të kërkuar rafte të lira, njësitë, linjat e energjisë, blerjen e pajisjeve, transportimin e saj, instalimin, lidhjen, konfiguroj dhe pastaj edhe zëvendësimin e komponenteve të dëmshme.
Megjithatë, disavantazhet e një kalimi virtual janë se një njësi fizike routeri është shumë më e fuqishme se një virtual shumë-bërthamore dhe softueri i saj, i përshtatur për bazën e saj harduerike, punon ndjeshëm më stabilisht (jo). Është e vështirë të mohohet edhe fakti se kompleksiteti softuerik-harduerik thjesht funksionon, duke kërkuar vetëm konfigurimin, ndërsa nisja dhe mbajtja e kalimit virtual është një aktivitet për inxhinierë të fortë.
Një këmbë e kalimit shikon në rrjetin virtual Overlay, si një Makinë Virtuale e zakonshme, dhe mund të interaktojë me të gjitha VM tjera. Në të njëjtën kohë, ajo mund të përfundojë në vetvete rrjetet e të gjithë klientëve dhe, për pasojë, të realizojë rrugëzimin midis tyre.
Këmbë e tij tjetër shikon në rrjetin kryesor dhe e di se si të dalë në Internet.
Data Plane
Pra, procesi duket kështu:
- VM-0, duke pasur default në të njëjtin vRouter, dërgon një paketë me adresat në botën e jashtme (185.147.83.177) në ndërfaqen eth0.
- vRouter merr këtë paketë dhe bën një lookup të adresës së destinacionit në tabelën e rrugëzimit — gjen rrugën standarde përmes kalimit VNGW1 përmes Tunnel 1.
Ai gjithashtu sheh se ky është një tunel GRE me SIP 10.0.0.2 dhe DIP 10.0.255.2, dhe gjithashtu duhet të vendosë fillimisht etiketën MPLS të këtij klienti, e cila pritet nga VNGW1. - vRouter paketizon paketën fillestare në kokat MPLS, GRE dhe IP të re dhe e dërgon në adresën ToR1 10.0.0.1 si default.
- Rrjeti Underlay dërgon paketën te kalimi VNGW1.
- Kalimi VNGW1 heq kokat tuneluese GRE dhe MPLS, sheh adresën e destinacionit, konsulton tabelën e tij të rrugëzimit dhe kupton se ajo është drejtuar për në Internet — domethënë përmes Full View ose Default. Nëse është e nevojshme, realizon NAT-translacion.
- Nga VNGW deri te bordi mund të ketë një rrjet IP të zakonshëm, që është e papërfillshme.
Mund të jetë një rrjet klasik MPLS (IGP+LDP/RSVP TE), mund të jetë një fabrikë e kundërt me BGP LU ose një tunel GRE nga VNGW deri te bordi përmes rrjetit IP.
Çfarëdo që të ndodhë, VNGW1 realizon inkapsulimet e nevojshme dhe dërgon paketën fillestare në drejtim të bordit.
Trafiku në drejtimin e kundërt kalon të njëjtat hapa në rendin e kundërt.
- Bordi dërgon paketën deri te VNGW1.
- Ai e heq, shikon adresën e marrësit dhe sheh se ai është i aksesueshëm përmes tunelit Tunnel1 (MPLSoGRE ose MPLSoUDP).
- Për rrjedhojë, vendos etiketën MPLS, kokën GRE/UDP dhe IP të ri dhe e dërgon në ToR3 10.0.255.1.
Adresa e destinacionit të tunelit — IP adresa e vRouter-it, pas të cilit qëndron VM-ja e synuar — 10.0.0.2. - Rrjeti underlay dërgon paketën te vRouter-i i duhur.
- vRouter-i i synuar nxjerr GRE/UDP, përcakton interfacin nëpërmjet MPLS-it dhe dërgon paketën e pastër IP në interfacin e tij TAP, të lidhur me eth0 VM-së.
Control Plane
VNGW1 vendos një fqinjësi BGP me SDN-kontrollerin, nga i cili merr të gjitha informacionet për rrugët lidhur me klientët: cilës IP adresë (vRouter) është cilit klient, dhe me cilën MPLS-të përkufizohet ai.
Po ashtu, ai vetë i raporton SDN-kontrollerit rrugën default me etiketën e këtij klienti, duke u shënuar si nexthop. Më pas, ky default arrin në vRouter-a.
Në VNGW zakonisht ndodh agregimi i rrugëve ose përkthimi NAT.
Dhe në anën tjetër, në seancën me border-a ose Route Reflector-a ai jep saktësisht këtë rrugë të agreguar. Dhe prej tyre merr ose rrugën e zakonshme ose Full-View, ose diçka tjetër.
Në planin e inkapsulimit dhe shkëmbimit të trafikut, VNGW nuk ndryshon nga vRouter.
Nëse e zgjeroni pak fushën, atëherë VNGW dhe vRouter-at mund të shtohen me pajisje të tjera rrjetesh, si firewall-a, fermat e pastrimit ose përmirësimit të trafikut, IPS dhe të tjera.
Dhe me ndihmën e krijimit të renditshëm të VRF dhe shpalljes së duhur të rrugëve, mund të bëni që trafiku të bëjë cikle ashtu si ju dëshironi, që quhet Service Chaining.
Pra, edhe këtu SDN-kontrolleri vepron si Route-Reflector midis VNGW, vRouter-ave dhe pajisjeve të tjera rrjetesh.
Por në fakt, kontrolleri jep gjithashtu informacion mbi ACL dhe PBR (Rruga e Bazuar në Politika), duke e detyruar rrjedhjen e veçantë të trafikut të mos ndiqte rrugën siç e thotë rruga.
FAQ
Pse gjithmonë bën këtë shënim GRE/UDP?
Epo, në të vërtetë, kjo është specifike për Tungsten Fabric — mund të mos e konsiderosh fare.
Por nëse e merrni, vetë TF, akoma duke qenë OpenContrail, mbështeste të dy inkapsulimet: MPLS in GRE dhe MPLS in UDP.
UDP është i mirë sepse në Portin e Burimit në titullin e tij është shumë e lehtë të kodosh një funksion hash nga IP+Proto+Port fillestar, gjë që do të lejojë balancimin.
Në rastin e GRE, fatkeqësisht, ka vetëm titujt e jashtëm IP dhe GRE, të cilët janë të njëjtë për të gjithë trafikun e inkapsuluar dhe flet për balancimin nuk është çështje — pak kush mund të shikojë aq thellë brenda paketës.
Derisa mbërritshme, ruterët, edhe nëse dinin për tunelë dinamikë, e bënin këtë vetëm me MPLSoGRE, dhe vetëm së fundi mësuan për MPLSoUDP. Prandaj, gjithmonë duhet të theksoj mundësinë e dy enkapsulimeve të ndryshme.
Për të qenë të drejtë, merret parasysh se TF e përkrah plotësisht edhe lidhshmërinë L2 me ndihmën e VXLAN.
Ti e premtove të bësh paralela me OpenFlow.
Ato vërtet i ngjasojnë. vSwitch në të njëjtin OpenStack bën gjëra shumë të ngjashme, duke përdorur VXLAN, i cili, për fat të keq, gjithashtu ka një header UDP.
Në Data Plane ato funksionojnë përafërsisht në të njëjtën mënyrë, por Control Plane ndryshon ndjeshëm. Tungsten Fabric përdor XMPP për të dërguar informacionin mbi rrugët tek vRouter, ndërsa në OpenStack funksionon OpenFlow.
A mund të flasim pak më shumë për vRouter-in?
Ai ndahet në dy pjesë: vRouter Agent dhe vRouter Forwarder.
E para aktivizohet në User Space të sistemit operativ pritës dhe komunikon me SDN-controller-in, duke shkëmbyer informacion mbi rrugët, VRF dhe ACL.
E dyta realizon Data Plane — zakonisht në Kernel Space, por gjithashtu mund të aktivizohet dhe në SmartNIC-at — karta rrjeti me CPU dhe një çip të veçantë programues për ndërlidhje, që ndihmon për të hequr ngarkesën nga CPU i makinës pritëse dhe bën rrjetin më të shpejtë dhe më të parashikueshëm.
Gjithashtu është e mundshme një skenar ku vRouter është një aplikacion DPDK në User Space.
vRouter Agent dërgon konfigurimet tek vRouter Forwarder.
Çfarë është Rrjeti Virtual?
E përmenda në fillim të artikullit për VRF, se çdo tenant lidhet me VRF-në e tij. Dhe nëse për një kuptim të sipërfaqshëm të funksionit të rrjetës ovrlyed ishte e mjaftueshme, në iteratën tjetër duhet bërë sqarimet.
Zakonisht, në mekanizmat e virtualizimit, entiteti Rrjeti Virtual (mund ta konsideroni si emrin e pronarit) është i ndarë nga klientët/tenantët/makinat virtuale — një gjë krejtësisht e pavarur. Ky Rrjet Virtual mund të lidhet përmes ndërfaqeve në një tenant, në tjetrin, në dy, deri ku të duash. Kështu, për shembull, realizohet Service Chaining, kur trafik duhet të kalojë përmes node-ve të caktuara në rendin e duhur, duke krijuar dhe lidhur Rrjetet Virtuale në rendin e duhur.
Prandaj, siç qëndron, nuk ka ndonjë përputhje të drejtpërdrejtë midis Rrjetit Virtual dhe tenantit.
Përfundim
Ky është një përshkrim shumë sipërfaqësor i funksionimit të rrjetit virtual me overlay nga një host dhe kontrolluesi SDN. Por cila do qoftë platforma e virtualizimit që merrni sot, do të funksionojë në mënyrë të ngjashme, qoftë VMWare, ACI, OpenStack, CloudStack, Tungsten Fabric apo Juniper Contrail. Ato do të ndryshojnë në llojet e enkapsulimeve dhe kryerësave, protokolleve të shpërndarjes së informacionit në pajisjet finale të rrjetit, por principi i rrjetit me overlay të programuar mbi një rrjet të thjeshtë dhe statik të mbulimit do të mbetet i njëjtë.
Mund të thuhet se në fushën e krijimit të një Cloud të privatizuar, sot SDN e bazuar në rrjetin overlay ka fituar. Megjithatë, kjo nuk do të thotë se Openflow nuk ka vend në botën moderne — ai përdoret në OpenStack dhe po ashtu në VMWare NSX, dhe sa kam dijeni, Google e përdor atë për të konfiguruar rrjetin e mbulimit.
Pak më poshtë kam përfshirë lidhjet në materiale më të detajuara, nëse dëshiron të hulumtosh më thellë.
Por çfarë ndodh me Underlay-n tonë?
Në përgjithësi, asgjë. Ai nuk ka ndryshuar gjatë gjithë kohës. Gjithçka që i nevojitet në rastin e overlay-it nga hosti është të përditësojë rrugët dhe ARP-të ndërsa vRouter/VNGW shfaqen dhe zhduken, dhe të transportojë paketat ndërmjet tyre.
Le të formulojmë një listë kërkesash për rrjetin Underlay.
- Të jetë i aftë në një protokoll rrugëtimi, në situatën tonë — BGP.
- Të ketë një gjerësi të madhe, preferohet pa shfrytëzim të tepruar, për të mos humbur paketat për shkak të mbingarkesave.
- Të mbështesë ECMP — një pjesë e pandashme e fabrikës.
- Të jetë në gjendje të sigurojë QoS, duke përfshirë gjëra të komplikuara, siç është ECN.
- Të mbështesë NETCONF — një hap në të ardhmen.
Kam kushtuar pak kohë funksionimit të vetë rrjetit Underlay. Kjo është sepse në vazhdim të serisë, unë do të përqendrohem pikërisht aty, ndërsa Overlay do ta prekim vetëm në mënyrë të sipërme.
Padyshim, po e kufizoj shumë vetë duke përdorur si shembull rrjetin e Qendrës së Dhënave, i ndërtuar mbi fabrikën Clos me rrugëtim të pastruar IP dhe overlay nga hosti.
Megjithatë, jam i sigurt se çdo rrjet me dizajn mund të përshkruhet në terma formale dhe të automatizohet. Thjesht këtu po ndjek synimin për të kuptuar qasjet ndaj automatizimit, dhe jo për të ngatërruar të gjithë duke zgjidhur problemin në një formë të përgjithshme.
Në kuadër të ADSN, ne dhe Roman Gorga planifikojmë të publikojmë një edicion të veçantë mbi virtualizimin e kapaciteteve kompjuterike dhe ndërveprimin e saj me virtualizimin e rrjetit. Qëndroni të lidhur.
Useful links
- .
- . 6 orë për Yandex.Cloud, ku përfshihet gjithashtu rrjeti virtual në TF.
- .
- . Këtu përshkruhet e gjithë rrjeti i DC, duke përfshirë Underlay, Overlay, qasjet për multi-homing dhe menaxhimin.
Faleminderit
- — ish-aspirant i podkastit linkmeup, tani ekspert në fushën e platformave cloud. Falënderime për komentet dhe korrigjimet. Dhe presim në të ardhmen një artikull më të thellë mbi virtualizimin.
- — kolegu im dhe ekspert në fushën e zhvillimit të rrjeteve virtuale. Falënderime për komentet dhe korrigjimet.
- — kolegu im dhe ekspert në fushën e Tungsten Fabric. Falënderime për komentet dhe korrigjimet.
- — ilustrator i linkmeup. Falënderime për KDPV.
- Aleksandër Limonov. Falënderime për memin «automato».
Burimi: habr.com
