

Çfarë e ndan një specialist të sigurisë në fushën e IT-së nga një të zakonshëm? Jo, jo me atë që ai e di nga memoria në çdo moment se sa mesazhe menaxheri Igor i dërgoi koleges Maria dje. Një specialist i mirë i sigurisë përpiqet të identifikojë shkeljet e mundshme paraprakisht dhe t'i kapë ato në kohë reale, duke bërë gjithçka që është e mundur për të parandaluar vazhdimin e incidentit. Sistemet e menaxhimit të ngjarjeve të sigurisë (SIEM, nga Security Information and Event Management) e lehtësojnë ndjeshëm detyrën e efektivitetit të shpejtë dhe bllokimit të çdo përpjekjeje për shkelje.
Tradicionalisht, sistemet SIEM kombinojnë një sistem të menaxhimit të sigurisë së informacionit me një sistem të menaxhimit të ngjarjeve të sigurisë. Një veçori e rëndësishme e këtyre sistemeve është analiza e ngjarjeve të sigurisë në kohë reale, e cila lejon reagimin ndaj tyre para se të ndodhi ndonjë dëm aktual.
Detyrat kryesore të sistemeve SIEM:
- Grumbullimi dhe normalizimi i të dhënave
- Korrelarja e të dhënave
- Njoftimi
- Panelet vizualizuese
- Organizimi i ruajtjes së të dhënave
- Kërkimi dhe analiza e të dhënave
- Raportimi
Arsyet e kërkesës së lartë për sistemet SIEM
Gjatë kohëve të fundit, ka rritur ndjeshëm kompleksitetin dhe koordinimin e sulmeve ndaj sistemeve të informacionit. Në të njëjtën kohë, ndërlikohet edhe kompleksiteti i mjetëve të përdorur për mbrojtjen e informacionit— sistemet e mbrojtjes së rrjetit dhe hosteve të identifikimit të ankesave, sistemet DLP, sistemet antivirus dhe firewalls, skanerët e dobësive etj. Çdo mjet mbrojtës gjeneron një fluks ngjarjesh me detaje të ndryshme dhe shpesh sulmi mund të shikohet vetëm përmes mbivendosjes së ngjarjeve nga sisteme të ndryshme.
Për të gjitha llojet e sistemeve SIEM komerciale ka shumë informacione, , por ne ofrojmë një përmbledhje të shkurtër të sistemeve SIEM me burim të hapur, plotësisht funksionale, që nuk kanë kufizime artificiale në numrin e përdoruesve ose në volumin e të dhënave të pranuara dhe të ruajtur, si dhe që lehtë shkallëzojnë dhe mbështeten. Shpresojmë, kjo do t'ju ndihmojë të vlerësoni potencialin e sistemeve të tilla dhe të merrni një vendim nëse ia vlen të integroni këto zgjidhje në proceset e biznesit të kompanisë.
AlienVault OSSIM
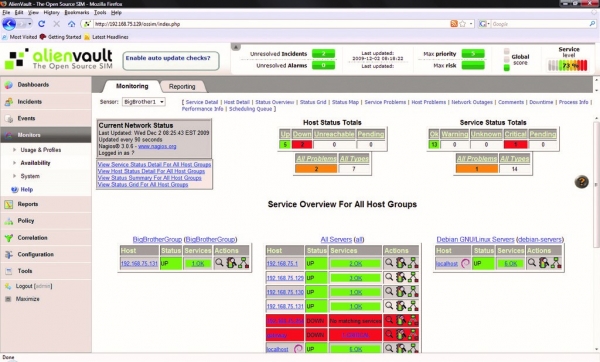
AlienVault OSSIM është versioni open-source i AlienVault USM, njëra nga sistemet SIEM komerciale më të njohura. OSSIM është një kornizë që përbëhet nga disa projekte me kod të hapur, duke përfshirë sistemin e zbulesës së sulmeve në rrjet Snort, sistemin e monitorimit të rrjetit dhe nodeve Nagios, sistemin e zbulesës së sulmeve në host OSSEC dhe skanerin e dobësive OpenVAS.
Për monitorimin e pajisjeve përdoret AlienVault Agent, i cili dërgon regjistrat nga hosti në formatin syslog në платформën GELF ose mund të përdoret një plugin për integrimin me shërbime të jashtme, si shërbimi i reverse proxy për faqet Cloudflare ose sistemi i autentifikimit të shumë faktorëve Okta.
Versioni USM dallohet nga OSSIM për funksionalitetin e zgjeruar për menaxhimin e regjistrave, monitorimin e infrastrukturës në re, automatizimin, dhe informacionin e përditësuar mbi kërcënimet dhe vizualizimin.
Përfitimet
- E ndërtuar mbi projekte open-source të provuara;
- Një komunitet i madh përdoruesish dhe zhvilluesish.
Mangësitë
- Nuk mbështet monitorimin e platformave në re (p.sh., AWS ose Azure);
- Nuk ka menaxhim regjistrash, vizualizim, automatizim dhe integrim me shërbime të jashtme.
MozDef (Mozilla Defense Platform)
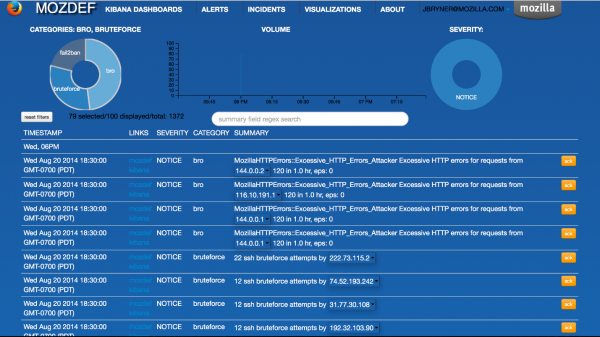
Sistemi SIEM i zhvilluar nga Mozilla, MozDef, përdoret për automatizimin e proceseve të trajtimit të incidenteve të sigurisë. Sistemi është zhvilluar nga fillimi për të arritur performancë maksimale, shkallëzueshmëri dhe qëndrueshmëri, me një arkitekturë mikrosherbimesh – çdo shërbim punon në një container Docker.
Ashtu si OSSIM, MozDef është ndërtuar mbi projekte open-source të provuara me kalimin e kohës, duke përfshirë modulin për indeksimin e regjistrave dhe kërkimin Elasticsearch, platformën Meteor për ndërtimin e një ndërfaqe web fleksibile, dhe pluginin Kibana për vizualizimin dhe krijimin e grafikëve.
Korrellimi i ngjarjeve dhe njoftimi kryhen duke përdorur pyetje Elasticsearch, që lejon shkruarjen e rregullave të vetëdijshme për trajtimin e ngjarjeve dhe njoftimeve duke përdorur Python. Sipas Mozilla, MozDef mund të përballojë më shumë se 300 milion ngjarje në ditë. MozDef pranon ngjarje vetëm në formatin JSON, por ka integrim me shërbime të jashtme.
Përfitimet
- Nuk përdor agjentë – funksionon me regjistrat standard JSON;
- Lehtë është e shkallëzueshme falë arkitekturës mikrosherbimesh;
- Mbështet burime të dhënash nga shërbimet në re, duke përfshirë AWS CloudTrail dhe GuardDuty.
Mangësitë
- Një sistem i ri dhe më pak i stabilizuar.
Wazuh
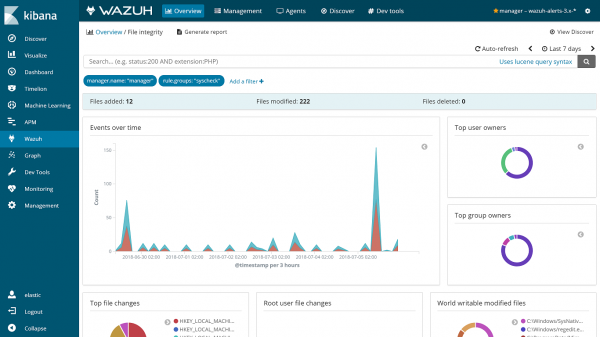
Wazuh ka filluar si një fork i OSSEC, një nga SIEM-të më të njohura me kod të hapur. Tani është një zgjidhje unike me funksionalitete të reja, me gabime të rregulluara dhe një arkitekturë të optimizuar.
Sistemi është ndërtuar mbi stekën ElasticStack (Elasticsearch, Logstash, Kibana) dhe mbështet si mbledhjen e të dhënave mbi baza agjentësh, ashtu edhe pranimin e logjeve të sistemeve. Kjo e bën atë efikase për monitorimin e pajisjeve që gjenerojnë logje, por nuk mbështesin instalimin e agjentit – pajisje rrjeti, printera dhe periferikë.
Wazuh mbështet agjentët ekzistues të OSSEC dhe madje ofron një udhëzues për migrimin nga OSSEC në Wazuh. Edhe pse OSSEC ende mbështetet aktivisht, Wazuh konsiderohet si vazhdim i OSSEC për shkak të shtimit të një ndërfaqeje të re web, REST API, një set më të plotë të rregullave dhe shumë përmirësive të tjera.
Përfitimet
- E themeluar dhe kompatibile me SIEM-në e njohur OSSEC;
- MbështetOpsionet e ndryshme të instalimit: Docker, Puppet, Chef, Ansible;
- Mbështet monitorimin e shërbimeve cloud, duke përfshirë AWS dhe Azure;
- Përfshin një set kompleks rregullash për identifikimin e shumë llojeve të sulmeve dhe lejon përputhjen e tyre me PCI DSS v3.1 dhe CIS.
- Integrohet me sistemin e ruajtjes dhe analizës së logeve Splunk për vizualizimin e ngjarjeve dhe mbështetje API.
Mangësitë
- Arkitekturë komplekse — kërkon një shpërndarje të plotë të Elastic Stack përveç komponenteve server Wazuh.
Prelude OSS
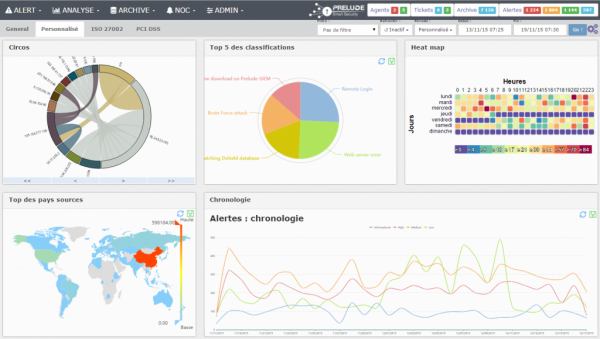
Prelude OSS është versioni me kod të hapur i Prelude SIEM komerciale, i zhvilluar nga kompanisë franceze CS. Ky zgjidhje përfaqëson një sistem fleksibël modulues SIEM që mbështet shumë formate logu dhe integrimin me mjete të tjera si OSSEC, Snort dhe sistemin e zbulimit rrjet Suricata.
Çdo ngjarje normalizohet në një mesazh sipas formatit IDMEF, çka lehtëson shkëmbimin e të dhënave me sisteme të tjera. Megjithatë, ka një anë negative — Prelude OSS është shumë e kufizuar në rendiment dhe funksionalitet në krahasim me versionin komercial të Prelude SIEM, dhe është më shumë e destinuar për projekte të vogla ose për studimin e zgjidhjeve SIEM dhe vlerësimin e Prelude SIEM.
Përfitimet
- Një sistem i provuar në kohë, i zhvilluar që nga viti 1998;
- Mbështet shumë formate të ndryshme logu;
- Normalizon të dhënat në formatin IMDEF, çka lehtëson transferimin e të dhënave në sisteme të tjera sigurie.
Mangësitë
- Krahasuar ndjeshëm në funksionalitet dhe performancë në krahasim me SIEM-të tjera me burim të hapur.
Sagan
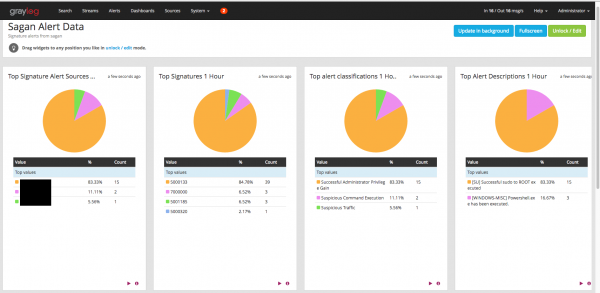
Sagan është një SIEM me performancë të lartë që thekson kompatibilitetin me Snort. Përveç mbështetjes për rregullat e shkruara për Snort, Sagan mund të bëjë regjistrimin në bazën e të dhënave të Snort dhe madje mund të përdoret me ndërfaqen Shuil. Në thelb, kjo është një zgjidhje e lehtë shumëpërmasore që ofron funksione të reja, duke mbetur miqësore me përdoruesit e Snort.
Përfitimet
- Plotësisht e compatibël me bazën e të dhënave të Snort, rregullat dhe ndërfaqen përdoruese;
- Arkitektura shumëpërmasore ofron performancë të lartë.
Mangësitë
- Një projekt relativisht i ri me një komunitet të vogël;
- Një proces instalimi i komplikuar që përfshin ndërtimin e të gjithë SIEM nga burimet.
Përfundim
Çdo një nga sistemet e përmendura SIEM ka karakteristikat dhe kufizimet e veta, prandaj nuk mund të quhen zgjidhje universale për çdo organizatë. Megjithatë, këto zgjidhje kanë kod të hapur, çka lejon vendosjen, testimin dhe vlerësimin e tyre pa shpenzime të tepruara.
Çfarë tjetër interesante mund të lexoni në blog
→
→
→
→
→
Abonohuni në -kanali, për të mos humbur artikullin tjetër! Ne shkruajmë jo më shpesh se dy herë në javë dhe vetëm për çështje të rëndësishme.
Burimi: habr.com
