

Zhvilluesit e Firefox plani i Firefox për të shënuar të gjitha faqet e hapura përmes HTTP si një tregues i lidhjes jo të sigurt. Ky ndryshim është planifikuar të aplikohet në versionin 70 të Firefox-it, i cili pritet të lëshohet më 22 tetor. Në Chrome, shfaqja e treguesit që paralajmëron për instalimin e lidhjeve jo të sigurta për faqet e hapura me HTTP është në fuqi që nga versioni
, i propozuar në korrik të vitit të kaluar.
Në Firefox 70 gjithashtu të heqë butonin «(i)» nga barra e adresës, duke u kufizuar në shfaqjen e përhershme të treguesit të nivelit të sigurisë së lidhjes, i cili gjithashtu lejon vlerësimin e gjendjes së mënyrave të bllokimit të kodit për ndjekjen e lëvizjeve. Për HTTP do të shfaqet në mënyrë të qartë një ikonik i problemeve me sigurinë, i cili gjithashtu do të shfaqet për FTP-në dhe në rastet e problemeve me certifikatat:
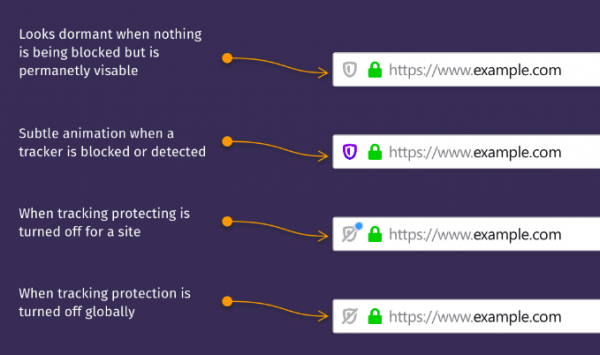
Pritet që shfaqja e treguesit të lidhjes jo të sigurt të stimulojë pronarët e faqeve për të kaluar automatikisht në HTTPS. Sipas shërbimit Firefox Telemetry, përqindja globale e kërkesave për faqe përmes HTTPS është 78.6%
(një vit më parë ishte 70.3%, dy vjet më parë 59.7%), ndërsa në SHBA — 87.6%. Qendra e certifikimit jo-fitimprurëse Let’s Encrypt, e kontrolluar nga komuniteti dhe që ofron certifikata falas për të gjithëve, ka lëshuar 106 milion certifikata, duke përfshirë rreth 174 milion domenë (një vit më parë ishin përfshirë 80 milion domenë).
Kalimi në shënimin e HTTP si jo të sigurt është një vazhdim i përpjekjeve të mëparshme për të forcuar kalimin në HTTPS në Firefox. Për shembull, duke filluar nga versioni në shfletues është shtuar një tregues i problemeve me sigurinë, i cili shfaqet kur i qaseni faqeve që përmbajnë forma autentikimi pa përdorimin e HTTPS. Gjithashtu i aksesit në Web API të rinj — në për faqet e hapura jashtë një konteksti të mbrojtur, ndalohet shfaqja e njoftimeve sistemike përmes API-së së Njoftimeve, dhe në në rastet e aksesit jo të sigurt, bllokohen kërkesat për thirrjen e getUserMedia() për të marrë qasje në burimet e të dhënave multimediale (për shembull, kamerën dhe mikrofonin). Në cilësimet about:config gjithashtu më parë është shtuar një flamur «security.insecure_connection_icon.enabled», që lejon opcionin për të aktivizuar shënimin e lidhjes jo të sigurt për HTTP.
Burimi: opennet.ru
