

Analiza e kërcënimeve të sigurisë kibernetike për sistemet informacionit mjekësor, aktuale nga 2007 deri në 2017.
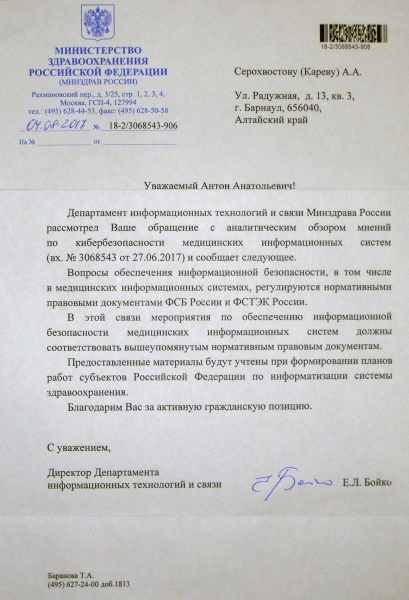
Ky përmbledhje është e shoqëruar me një letër falënderimi nga Ministria e Shëndetësisë së RF (shih skrinin nën spoiler).
Sa të përhapura janë sistemet informacionit mjekësor në Rusi?
- Në vitin 2006, "Informática e Siberisë" (një kompani IT që specializohet në zhvillimin e sistemeve të informacionit mjekësor) informoi [38]: "MIT Technology Review periodikisht publikon listën tradicionale të dhjetë teknologjive të informacioneve dhe komunikimeve që do të kenë ndikimin më të madh në shoqërinë njerëzore. Në vitin 2006, 6 nga 10 pozitat në këtë listë zinin teknologji që ishin ndër të tjera të lidhura me çështjet e mjekësisë. Viti 2007 u shpall në Rusi 'viti i informatizimit të shëndetësisë'. Nga 2007 deri në 2017, dinamika e varësisë së shëndetësisë nga teknologjitë e informacionit dhe komunikimit është në rritje të vazhdueshme."
- Më 10 Shtator 2012, qendra informacioni-analitike "Sistemet e Hapura" raportoi [41] se në vitin 2012, 350 poliklinika të Moskës ishin lidhur me EMIAS (sistemi i integruar i informacionit dhe analizës mjekësore). Pak më vonë, më 24 Tetor 2012, e njëjta burim raportoi [42] se deri në atë moment 3.8 mijë mjekë kishin vende të punës automatizuar, dhe 1.8 milion qytetarë kishin provuar shërbimin EMIAS. Më 12 Maj 2015, e njëjta burim raportoi [40] se EMIAS funksionon në të gjitha 660 poliklinikat shtetërore të Moskës dhe përmban të dhëna mbi 7 milion pacientë.
- Më 25 Qershor 2016, revista "Profil" publikoi [43] një ekspertizë të qendrës ndërkombëtare analitike PwC: "Moskë është qyteti i vetëm që ka implementuar plotësisht sistemin e unifikuar të menaxhimit të poliklinikave të qytetit, ndërsa një zgjidhje e tillë në qytetet e tjera të botës, përfshirë Nju Jorkun dhe Londrën, është ende në fazën e diskutimit." "Profil" gjithashtu raportoi se në momentin e 25 Korrikut 2016, 75% e qytetarëve të Moskës (rreth 9 milion njerëz) ishin regjistruar në EMIAS, më shumë se 20 mijë mjekë punonin në sistem; që nga fillimi i sistemit ishin kryer më shumë se 240 milion regjistrime te mjekët; çdo ditë në sistem kryhen më shumë se 500 mijë operacione të ndryshme. Më 10 Shkurt 2017, "Echo Moskve" raportoi [39] se në Moskë tashmë më shumë se 97% e konsultimeve mjekësore kalojnë përmes regjistrimit paraprak, të bëra nëpërmjet EMIAS.
- Më 19 korrik 2016, Veronika Skvortsova, ministre e Shëndetësisë e Federatës Ruse, njoftoi [11] se deri në fund të vitit 2018, 95% e qendrave mjekësore të vendit do të jenë të lidhura me sistemin e njëjtë informacioni të shtetit për shëndetësinë (EGISZ) – përmes zbatimit të kartelës elektronike mjekësore (EMK). Ligji përkatës, i cili detyron rajonet ruse të lidhen me sistemin, ka kaluar në diskutim publik, është miratuar nga të gjithë organet federale të interesuara dhe shumë shpejt do të dërgohet në qeveri. Veronika Skvortsova njoftoi se në 83 rajone është organizuar regjistrimi elektronik për vizita te mjeku; në 66 subjekte është zbatuar një sistem i përbashkët rajonal për menaxhimin e urgjencave; në 81 rajone të vendit janë duke funksionuar sistemet e informacionit mjekësor, të cilat kanë lidhur vendet e punës të automatizuara të 57% të mjekëve. [11]
A mund të flasësh më në detaje për sistemin e njëjtë informacioni të shtetit për shëndetësinë (ЕГСИЗ)?
- ЕГСИЗ është rrënja e të gjitha sistemeve të informacionit mjekësor (MIS) vendas. Ajo përbëhet nga fragmente rajonale – РИСУЗ (sistemi rajonal i menaxhimit të shëndetësisë). EMIAS, e cila është përmendur më sipër – është një nga shembujt e РИСУЗ (më e njohura dhe më perspektivisht). [51] Siç shpjegon [56] redaksia e revistës "Drejtori i Shërbimit Informativ", ЕГСИЗ është një infrastrukturë IT në cloud dhe në rrjet, krijimi i segmenteve rajonale të së cilës kryhet nga qendrat e kërkimit shkencor në Kaliningrad, Kostroma, Novosibirsk, Orël, Saratov, Tomsk dhe qytete të tjera të Federatës Ruse.
- Detyra e ЕГСИЗ është të eliminojë "informatizimin e patch-it" të shëndetësisë; përmes lidhjes së MIS të ndryshme të agjencive, secila prej të cilave para zbatimit të ЕГСИЗ ka përdorur softuerin e saj të vet, të krijuar sipas porosisë, pa ndonjë standard të centralizuar. [54] Që nga viti 2008, bazat e hapësirës së përbashkët informacioni për shëndetësinë e Federatës Ruse janë 26 standarde të industrisë IT [50]. 20 prej tyre janë ndërkombëtare.
- Funksionimi i qendrave mjekësore në masë të madhe varet nga sistemet informatikë shëndetësor, si OpenEMR ose EMIAS. Këto sisteme sigurojnë ruajtjen e informacionit për pacientin: rezultatet e diagnostikimit, të dhënat mbi medikamentet e shkruara, historia mjekësore, etj. Komponentët më të zakonshëm të sistemeve informatikë shëndetësor (në datën 30 mars 2017): EHR (Regjistrat Elektronikë të Shëndetit) – një sistem për mbajtjen e kartelave mjekësore elektronike, i cili ruan të dhënat e pacientëve në formë të strukturuar dhe ndjek historinë e sëmundjes së tyre. NAS (Ruajtja e Ndërlidhur në Rrjet) – ruajtje e dhënash në rrjet. DICOM (Imazheria Dixhitale dhe Komunikimi në Mjekësi) – standard për formimin e imazheve dixhitale dhe shkëmbimin e tyre në mjekësi. PACS (Sistemi për Arkivimin dhe Komunikimin e Imazheve) – sistem për ruajtjen dhe shkëmbimin e imazheve, i cili punon në përputhje me standardin DICOM. Krijon, ruan dhe vizualizon imazhet mjekësore dhe dokumentet e pacientëve të kontrolluar. Më e përhapura nga sistemet DICOM. [3] Të gjitha këto sisteme informatikë shëndetësor janë të ekspozuara ndaj sulmeve kibernetike të zhvilluara plotësisht, detajet e të cilave janë të disponueshme publikisht.
- Në vitin 2015, Zhilyaev P.S., Goryunova T.I. dhe Volodin K.I., ekspertë teknikë nga "Universiteti Teknologjik Shtetëror i Penza", treguan [57] në artikullin e tyre që e kushtojnë vëmendjen sigurisë kibernetike në sektorin mjekësor, se EMIAS përfshin: 1) IMEK (kartela mjekësore elektronike e integruar); 2) regjistri i përgjithshëm i pacientëve të qytetit; 3) sistemi i menaxhimit të fluksit të pacientëve; 4) sistemi i informacionit mjekësor të integruar; 5) sistemi i llogarive menaxhuese të konsoliduara; 6) sistemi i regjistrimit të shërbimeve mjekësore të personalizuara; 7) sistemi i menaxhimit të regjistrave mjekësorë. Sa i përket IMEK, sipas raportit [39] nga radio "Ekho Moskvi" (10 shkurt 2017), ky nën-sistem është ndërtuar mbi bazën e praktikave të avancuara të standardit OpenEHR, i cili është teknologjia më progresive në të cilën vendet e zhvilluara teknologjikisht po kalojnë gradualisht.
- Revista «Computerworld Rusia» gjithashtu shpjegoi [41] se përveç integrimit të të gjitha këtyre shërbimeve me njëri-tjetrin dhe me IS-në e institucioneve mjekësore, EMIAS gjithashtu është integruar me softuerin e fragmentit federal «EGIS-Shëndet» (EGIS – sistemi i vetëm informacionit shtetëror) dhe sistemet e qeverisjes elektronike, duke përfshirë portalet e shërbimeve shtetërore. Pak më vonë, më 25 korrik 2016, redaksia e revistës «Profil» sqaroi [43] se EMIAS për momentin përfshin disa shërbime: qendra situacionale, regjistrimin elektronik, EMK, recetën elektronike, letërnjoftimet për paaftësi për punë, shërbimin laboratorik dhe regjistrimin e personalizuar.
- Më 7 prill 2016, redaksia e revistës «Drejtori i Shërbimit Informativ» njoftoi [59] se EMIAS kishte arritur në farmacitë. Në të gjitha farmacitë e Moskës, që lëshojnë barna me receta të privilegjuara, është lançuar «sistemi automatizues i menaxhimit të sigurimit të barnave për popullatën» – M-Farmacia.
- Më 19 janar 2017, kjo burim i njëjtë njoftoi [58] se që nga viti 2015 në Moskë kishte filluar implementimi i një shërbimi të vetëm informacionet radiologjike (ERIS), të integruar me EMIAS. Për mjekët që lëshojnë drejtime për diagnostikim, janë zhvilluar karta teknologjike për kërkime radiologjike, UZ, CT dhe MRI, të cilat janë integruar me EMIAS. Me zgjerimin e projektit, planifikohet të lidhen spitalet me pajisjet e shumta të tyre. Në shumë spitale ka sisteme të tyre informatike, të cilat gjithashtu duhet të integrohen. Redaksia e «Profil» gjithashtu konstaton se, duke parë përvojën pozitive të kryeqytetit, regjionet gjithashtu po infektohen me interesin për implementimin e EMIAS.
Mund të më tregoni më shumë rreth veçorive teknike të sistemeve informatike mjekësore vendas?
- Informacioni për këtë paragraf është marrë – nga përmbledhja analitike [49] «Informatika e Siberisë». Rreth 70% e sistemeve informatike mjekësore janë ndërtuar mbi baza të dhënash relacione. Në vitin 1999, 47% e sistemeve informatike mjekësore përdornin baza të dhënash lokale (desktop), ku në shumicën e rasteve përdoren tabela dBase. Ky qasje është karakteristike për periudhën fillestare të zhvillimeve të softuerëve për mjekësinë dhe krijimin e produkteve të specializuara.
- Me çdo vit, numri i sistemeve të vendosura në bazat e të dhënave desktop, zvogëlohet. Në vitin 2003, kjo shifër ishte vetëm 4%. Në ditët e sotme, pothuajse askush nga zhvilluesit nuk e përdor tabelat dBase. Disa produkte softuerike përdorin një format të veçantë të të dhënave; shpesh përdoren në direktorat farmakologjik elektronik. Aktualisht, në tregun vendas ka një sistem informacioni mjekësor që është ndërtuar madje mbi një DBMS të vetin me arkitekturën “klient-server”: e-Hospital. Është e vështirë të imagjinosh arsyet objektive për këto vendime.
- Gjatë zhvillimit të sistemeve informacioni mjekësor në vend, përdoren kryesisht këto DBMS: Microsoft SQL Server (52.18%), Cache (17.4%), Oracle (13%), Borland Interbase Server (13%), Lotus Notes/Domino (13%). Për krahasim: nëse analizojmë të gjithë softuerin mjekësor që përdor arkitekturën “klient-server”, pjesa e DBMS Microsoft SQL Server do të ishte 64%. Shumë zhvillues (17.4%) lejojnë përdorimin e disa DBMS, më shpesh ndodhet një kombinim i Microsoft SQL Server dhe Oracle. Dy sisteme (IS Kondopoga [44] dhe Paracels-A [45]) përdorin disa DBMS në të njëjtën kohë. Të gjitha DBMS të përdorura ndahen në dy lloje thelbësore: relacionales dhe post-relacionales (objektor). Në ditët e sotme, 70% e sistemeve informacioni mjekësor në vend janë ndërtuar mbi DBMS relacional, ndërsa 30% mbi post-relacional.
- Gjatë zhvillimit të sistemeve informacioni mjekësor, përdoren mjete të ndryshme programimi. Për shembull, DOKA+ [47] është e shkruar në PHP dhe JavaScript. "E-Hospital" [48] është zhvilluar në ambientin Microsoft Visual C++. Amulet është zhvilluar në ambientin Microsoft Visual.NET. "Infomed" [46], e cila funksionon nën menaxhimin e Windows (98/Me/NT/2000/XP), ka një arkitekturë me dy nivele klient-server; pjesa klient është realizuar në gjuhën e programimit Delphi; pjesa server është nën menaxhimin e DBMS Oracle.
- Rreth 40% e zhvilluesve përdorin instrumentet e përfshira në DBMS. Si redaktor raportesh, 42% përdorin zhvillime të tyre; 23% – mjete të përfshira në DBMS. Për automatizimin e projektimit dhe testimit të kodit programor, 50% e zhvilluesve përdorin Visual Source Safe. Si softuer për krijimin e dokumentacionit, 85% e zhvilluesve përdorin produktet Microsoft – redaktorin e tekstit Word ose, siç është rasti me krijuesit e e-Hospital, Microsoft Help Workshop.
- Në vitin 2015, Aghienko T.Y. dhe Andrianov A.V., ekspertë teknikë nga Instituti Teknologjik i Moskës, publikuan një artikull [55], ku përshkruajnë në detaje teknikat e sistemit të informacionit të automatizuar të spitalit (GAIS), përfshirë infrastrukturën tipike rrjetore të një institucioni mjekësor dhe problemet e rëndësishme të sigurisë kibernetike. GAIS është një rrjet i mbrojtur, përmes të cilit funksionon EMIAS, sistemi më premtues i informacionit mjekësor në Rusi.
- «Informatiika e Sibirisë» pohon [53] se dy nga qendrat më autoritative kërkimore dhe shkencore që merren me zhvillimin e MISh janë Instituti i Sistemeve Softuerike të RAN (i vendosur në qytetin e vjetër rus Pereslavl-Zalesski) dhe organizata jo fitimprurëse «Fondin për Zhvillimin dhe Ofrimin e Ndihmës Mjekësore të Specializuar Medsanpart 168» (e vendosur në Akademgorodok të qytetit Novosibirsk). E njëjta «Informatiika e Sibirisë», e cila po ashtu mund të përfshihet në këtë listë – ndodhet në qytetin Omsk.
Si është situata me sigurinë kibernetike të sistemit vendas EMIAS?
- Më 10 shkurt 2017, Vladimir Makarov, kuratori i projektit EMIAS, në një intervistë për radion «Echo of Moscow» ndau mendimin [39] se nuk ekziston një siguri kibernetike absolute: «Gjithmonë ka rrezik të rrjedhjes së të dhënave. Duhet të mësojmë se pasojat e përdorimit të teknologjive moderne janë se gjithçka për ju mund të bëhet e njohur. Përdoruesit aksesojnë kutitë elektronike të postës madje edhe të liderëve të parë të shteteve». Në këtë lidhje, mund të përmendet një incident i fundit, në rezultatin e të cilit u komprometua adresa elektronike e rreth 90 anëtarëve të parlamentit britanik.
- Më 12 maj 2015, Departamenti i Informatikës i Moskës shpalli [40] katër pika kyçe të KСIB (sistemi kompleks i sigurisë informative) për EМIAС: 1) mbrojtja fizike – të dhënat ruhen në serverë modernë, të vendosur në ambiente nën tokë, ku hyrja është rregulluar me rigorozitet; 2) mbrojtja softuerike – të dhënat transmetohen në formën e enkriptuar përmes kanaleve të sigurta të komunikimit; për më tepër, informacioni mund të merret vetëm për një pacient në çdo rast; 3) akses i autorizuar në të dhëna – mjeku identifikohet përmes një karte smart personale; për pacientin, është parashikuar një identifikim me dy faktorë përmes polices së OMC dhe datës së lindjes.
- 4) Të dhënat mjekësore dhe personale ruhen në mënyrë të veçantë, në dy baza të ndryshme, duke siguruar kështu një nivel të lartë të sigurisë; serverët EМIAС grumbullojnë informacion mjekësor në formë të anonimizuar: vizitat te mjeku, rekomandimet, certifikatët e paaftësisë, referimet, recepat dhe detaje të tjera; ndërkohë që të dhënat personale – numri i polices së OMC, mbiemri, emri, emri i babait, gjinia dhe data e lindjes – ruhen në bazat e Fondit të Mjekësisë së Detyrueshme të Moskës; të dhënat nga këto dy baza bashkohen vizualisht vetëm në monitorin e mjekut, pas identifikimit të tij.
- Megjithatë, pavarësisht nga dukshmëria e dukshme e këtij mbrojtjeje të EМIAС, teknologjitë moderne të sulmeve kibernetike – detajet e të cilave janë të disponueshme publikisht – ofrojnë mundësi për të thyer edhe këtë mbrojtje. Shihni për shembull përshkrimin e sulmit mbi shfletuesin e ri Microsoft Edge – në kushte ku nuk ka gabime softuerike dhe të gjitha mbrojtjet e disponueshme janë aktive. [62] Për më tepër, mungesa e gabimeve në kodin e programit – në vetvete është një utopi. Më shumë rreth kësaj – në prezantimin "Sekretet e çmuara të mbrojtësve kibernetikë". [63]
- Më 27 qershor 2017, klinika "Invitro" ndali mbledhjen e biomaterialeve dhe dorëzimin e rezultateve të analizave në Rusi, Bjellorusi dhe Kazakistan si pasojë e një sulmi të madh kibernetik. [64]
- Më 12 maj 2017, "Laboratori Kaspersky" regjistroi [60] 45 mijë sulme të suksesshme kibernetike nga virusi ransomware WannaCry, në 74 vende të botës; shumica e këtyre sulmeve ndodhi në territorin e Rusisë. Tre ditë më vonë (15 maj 2017), kompania antivirus Avast regjistroi [61] tashmë 200 mijë sulme kibernetike nga virusi ransomware WannaCry dhe njoftoi se më shumë se gjysma e këtyre sulmeve – ndodhën në territorin e Rusisë. Agjencia informative BBC raportoi (më 13 maj 2017), se në Rusi viktima të virusit, përveç të tjerëve, ishin Ministria e Shëndetësisë, Ministria e Brendshme, Banka Qendrore dhe Komiteti Hetimor. [61]
- Megjithatë, qendrat për shtyp të këtyre dhe agjencive të tjera ruse pohojnë me një zë se sulmet kibernetike nga virusi WannaCry, edhe pse ndodhën, nuk patën sukses. Shumica e publikimeve në gjuhën ruse mbi incidentet alarmante me WannaCry, duke përmendur ndonjë agjenci ruse, tregojnë shpejt diçka si: "Por sipas të dhënave zyrtare, nuk është shkaktuar dëm". Nga ana tjetër, shtypi perëndimor është i sigurt se pasojat e sulmit kibernetik nga virusi WannaCry janë më të dukshme se sa ato që paraqiten në shtypin rus. Shtypi perëndimor është aq i sigurt për këtë, saqë e ka hequr Rusia nga dyshimet për përfshirje në këtë sulm kibernetik. Këndvështrimi se kujt t'i besohet më shumë – mediave perëndimore apo atyre vendase – është vendim personal për secilin. Megjithatë, duhet të merret parasysh se të dyja palët kanë motivet e tyre për të tepruar dhe për të minimizuar faktet e vërteta.
Cila është situata në fushën e sigurisë kibernetike të sistemeve informative mjekësor – në numra?
- Më 1 qershor 2017, Rebeka Veintrub (mjeke në "Brigham and Women’s Hospital" me titull doktor) dhe Joram Borenstein (ingjinier i sigurisë kibernetike) në artikullin e tyre të përbashkët, të publikuar në "Harvard Business Review", deklaruan [18] se epoka dixhitale ka lehtësuar ndjeshëm mbledhjen e të dhënave mjekësore dhe shkëmbimin e kartelave mjekësore ndërmjet qendrave të ndryshme të mjekësisë: sot, kartelat mjekësore të pacientëve janë bërë mobile dhe të lëvizshme. Megjithatë, për këto lehtësira dixhitale, qendrat mjekësore duhet të paguajnë me rreziqe serioze në fushën e sigurisë kibernetike.
- Më 3 mars 2017, agjencia informative "SmartBrief" njofton [24] se gjatë dy muajve të parë të vitit 2017 kanë ndodhur rreth 250 incidente të sigurisë kibernetike, si rezultat i të cilave janë vjedhur më shumë se një milion të dhëna të ndjeshme. 50% e këtyre incidenteve i përkasin bizneseve të vogla dhe të mesme (pa përfshirë sektorin e shëndetësisë). Rreth 30% e incidenteve ndodhen në sektorin e shëndetësisë. Pak më vonë, më 16 mars, e njëjta agjenci njoftoi [22] se lideri i incidenteve të sigurisë kibernetike deri tani për vitin 2017 është sektori mjekësor.
- Më 17 janar 2013, Michael Gregg, drejtori i firmës këshilluese "Zgjidhje të Menduar", e cila specializohet në sigurinë kibernetike, njoftoi [21] se në vitin 2012, 94% e qendrave mjekësore ishin viktima të shkeljeve të informacionit të ndjeshëm. Ky numër është 65% më i lartë se sa vitet 2010-2011. Më keq akoma, 45% e qendrave mjekësore raportuan se me kalimin e kohës, shkeljet e informacionit të ndjeshëm po bëhen gjithnjë e më serioze; dhe pranuan se në periudhën 2012-2013, kishin ndodhur më shumë se pesë prej këtyre shkeljeve të rënda. Ndërkohë, më pak se gjysma e qendrave mjekësore janë të bindura se këto shkelje mund të parandalohet, ose të paktën se është e mundur të zbulohet se ato ndodhin.
- Michael Gregg gjithashtu njoftoi [21] se gjatë periudhës 2010-2012, brenda tre viteve, më shumë se 20 milionë pacientë u bënë viktima të vjedhjes së të dhënave mjekësore, të cilat përmbajnë informacion të ndjeshëm: diagnoza, procedura mjekësore, informacion pagesash, detaje të sigurimit, numri i sigurimeve shoqërore dhe shumë të tjera. Një kriminel kibernetik, që ka vjedhur të dhënat mjekësore, mund të shfrytëzojë informacionin e nxjerrë prej saj në mënyra të ndryshme (shih paragrafin "Si lidhen vjedhjet e numrave të sigurimeve shoqërore me industrinë kriminale të falsifikimit të dokumenteve?"). Megjithatë, pavarësisht gjithë kësaj, mbrojtja e të dhënave mjekësore në qendrat mjekësore shpesh është shumë më e dobët se sa mbrojtja e emaileve personale.
- 2 Shtator 2014, Mike Orkut, ekspert teknik i MIT deklaroi [10] se incidentet e infeksioneve nga viruset-keqtrues e ndodhën gjithnjë e më shpesh çdo vit. Në vitin 2014, kishte 600% më shumë incidente se në vitin 2013. FBI amerikane për më tepër raportoi [26] se në vitin 2016 ndodhnin çdo ditë më shumë se 4000 raste të shantazhit digjital – katër herë më shumë se në vitin 2015. Nuk është vetëm shqetësuese tendencia në rritje e incidenteve nga viruset-keqtrues; shqetësuese është gjithashtu rritja graduale e sulmeve të dirigjuara. Objektivët më të shpeshtë të këtyre sulmeve janë: institucionet financiare, tregtia me pakicë dhe qendrat mjekësore.
- 19 Maj 2017, agjencia informative "BBC" publikoi [23] raportin e Verizon për vitin 2017, sipas të cilit 72% e incidenteve me viruset-keqtrues i takojnë sektorit të shëndetësisë. Në të njëjtën kohë, numri i këtyre incidenteve është rritur me 50% gjatë 12 muajve të fundit.
- 1 Qershor 2017, "Harvard Business Review" publikoi [18] një raport të ofruar nga Ministria e Shëndetësisë dhe Shërbimeve Sociale të SHBA, në të cilin thuhej se në vitin 2015 ishin vjedhur më shumë se 113 milion dosje mjekësore. Në vitin 2016 – më shumë se 16 milion. Megjithatë, pavarësisht se krahasuar me vitin 2016 ka një rënie të dukshme të incidenteve, tendenca gjithsesi ka një dinamikë në rritje. Në fillim të vitit 2017, qendra analitike Expirian deklaroi [27] se sektori i shëndetësisë është aktualisht objekti më i kërkuar i kriminelëve kibernetikë.
- Shkarkimi i të dhënave për pacientët në sistemet mjekësore po kalon [37] gradualisht në një nga problemet më të ngutshme të fushës së shëndetësisë. Sipas kompanisë InfoWatch, gjatë dy viteve të fundit (2005-2006) çdo organizatë mjekësore e dyta ka lejuar shkarkimin e informacionit për pacientët. Në të njëjtën kohë, 60% e shkarkimeve të të dhënave ndodhin jo nëpërmjet kanaleve të komunikimit, por përmes individëve të caktuar, të cilët nxjerrin informacionin konfidencial jashtë organizatës. Vetëm 40% e shkarkimeve të informacionit ndodhin për arsye teknike. Pika më e dobët [36] në sigurinë kibernetike të sistemeve informative mjekësore janë njerëzit. Mund të shpenzosh një shumë të madhe parash për krijimin e sistemeve të mbrojtjes, por një punonjës i paguar pak mund të shesë informacionin për një fraksion të vogël të kësaj vlerë.
A mund të infektohen pajisjet mjekësore nga viruset kompjuterike?
- Më 17 tetor 2012, David Talbot, ekspert teknik në MIT, njoftoi [1] se pajisjet mjekësore që përdoren brenda qendrave mjekësore po bëhen gjithnjë e më të kompjuterizuara, gjithnjë e më "të zgjuara" dhe gjithnjë e më fleksibile për riprogramim; gjithashtu, ato gjithnjë e më shpesh kanë funksionin e mbështetjes për lidhjen me rrjetin. Si rezultat, pajisjet mjekësore po bëhen gjithnjë e më të ndjeshme ndaj sulmeve kibernetike dhe infeksioneve nga viruse. Problemi përkeqësohet nga fakti se prodhuesit zakonisht nuk lejojnë modifikimin e pajisjeve të tyre, madje as për të garantuar sigurinë kibernetike.
- Për shembull, në vitin 2009, worm-i rrjetor Conficker depërtoi në qendrën mjekësore "Beth Israel" dhe infektoi një pjesë të pajisjeve mjekësore, duke përfshirë një stacion pune të ndihmës obstetrike (nga Philips) dhe një stacion pune të rëntgenografisë (nga General Electric). Për të parandaluar përsëritjen e incidenteve të tilla në të ardhmen, John Halmak, drejtori IT i kësaj qendre mjekësore – dhe gjithashtu profesor në Shkollën Mjekësore të Harvardit me doktoratë – vendosi të çaktivizojë funksionin e mbështetjes për lidhjen me rrjetin në këtë pajisje. Megjithatë, ai u përball me pengesën se pajisja "nuk mund të përmirësohej për shkak të kufizimeve rregullatore". I duhej përpjekje të konsiderueshme për të marrë miratimin nga prodhuesit për të çaktivizuar mundësitë e lidhjes me rrjetin. Megjithatë, shkëputja nga rrjeti nuk është një zgjidhje ideale. Sidomos në kushtet e integrimit në rritje dhe varësisë së pajisjeve mjekësore. [1]
- Kjo është ajo që ka të bëjë me pajisjet "të zgjuara" që përdoren brenda qendrave mjekësore. Por ka edhe pajisje mjekësore që janë të veshshme, si pompat e insulinës dhe stimuluesit e zemrës të implantuar. Ato po i nënshtrohen gjithnjë e më shumë sulmeve kibernetike dhe infeksioneve nga viruse kompjuterike. [1] Si një shënim, mund të përmendet gjithashtu se më 12 maj 2017 (në ditën e triumfit të virusit të kërkesës WannaCry), një nga kirurgët kardiak njoftoi [28] se në mes të një operacioni në zemër, disa kompjuterë patën një dështim të fortë, – por, fatmirësisht, ai arriti ta përfundojë me sukses operacionin.
Sa të rrezikshme janë viruset e kërkesës për sektorin mjekësor?
- 3 Tetor 2016, Mohammed Ali, drejtori i kompanisë "Carbonite", e cila specializohet në zgjidhje për sigurinë kibernetike, shpjegoi [19] në faqet e "Harvard Business Review" se një virus-shkëlçi është një lloj virusi kompjuterik që bllokon aksesin e përdoruesit në sistemin e tij; derisa të paguhet shpërblimi. Virusi-shkëlçi shkruan hard diskun, – si rezultat, përdoruesi humbet aksesin në informacionin në kompjuterin e tij, – dhe për ofrimin e çelësit të dekriptimit, virusi-shkëlçi kërkon shpërblim. Për të shmangur takimin me organet e ligjit, sulmuesit përdorin mënyra pagese anonime, si bitcoin. [19]
- Mohammed Ali gjithashtu informoi [19] se shpërndarësit e viruseve shkëlç të kuptuan se çmimi më optimal i shpërblimit për sulmet ndaj qytetarëve të zakonshëm dhe pronarëve të bizneseve të vogla është midis $300 dhe $500. Kjo shumë është ajo me të cilën shumë janë të gatshëm të heqin dorë – përballur me perspektivën për të humbur të gjitha kursimet e tyre digjitale. [19]
- 16 Shkurt 2016, agjencia informative "Guardian" njoftoi [13] se si rezultat i infektimit me virus shkëlç, stafi mjekësor i "Hollywood Presbyterian Medical Center" humbi aksesin në sistemet e tij kompjuterike. Si rezultat, mjekët ishin të detyruar të komunikonin përmes faksit, infermieret – të regjistronin historinë mjekësore në kartela të vjetra dhe pacientët – të udhëtonin në spital për të marrë rezultatin e analizave personalisht.
- 17 Shkurt 2016, drejtoria e qendrës mjekësore "Hollywood Presbyterian Medical Center" publikoi [30] një deklaratë që thoshte: "Në mbrëmjen e 5 Shkurt, punonjësit tanë humbën aksesin në rrjetin spitalor. Programi keqdashës bllokoi kompjuterët tanë dhe enkriptoi të gjitha skedarët tanë. Organet e ligjit u njoftuan menjëherë. Ekspertët e sigurisë kibernetike ndihmuan në rikthimin e qasjes në kompjuterët tanë. Shuma e shpërblimit të kërkuar ishte 40 bitcoin ($17000). Mënyra më e shpejtë dhe efikase për rikthimin e sistemeve tona dhe funksioneve administrative ishte të paguheshin shpërblimi dhe kështu të merrej çelësi i dekriptimit. Në qëllim të rikthimit të funksionalitetit të sistemeve spitalore, ne u detyruam ta bënim këtë."
- Më 12 maj 2017, agjencia informative "New York Times" njoftoi [28] se si rezultat i incidentit me WannaCry, disa spitale ishin paralizuar aq sa nuk mund të printonin as etiketa emrash për foshnjat e sapolindura. Në spitale, pacientët po iu thoshin: "Nuk mund t'ju shërbejmë, sepse kompjuterët tanë janë jashtë funksionit". Kjo është mjaft e çuditshme të dëgjohet në qytete të mëdha si Londra.
Nëse incidentet kibernetike janë kaq të rrezikshme, pse prodhuesit e pajisjeve mjekësore po kompjuterizojnë pajisjet e tyre?
- Më 9 korrik 2008, Kristina Grifantini, ekspert teknik në MIT, në artikullin e saj "Qendrat Mjekësore: Epoka Plug and Play" theksoi [2]: Diversiteti frikësues i pajisjeve mjekësore "inteligjente" në spitale premton një kujdes më cilësor për pacientët. Megjithatë, problemi është se këto pajisje zakonisht nuk janë të përshtatshme me njëra-tjetrën, edhe nëse prodhohen nga e njëjta kompani. Prandaj, mjekët ndjejnë një nevojë të madhe për integrimin e gjithë pajisjeve mjekësore në një rrjet të kompjuterizuar të vetëm.
- Më 9 korrik 2009, Douglas Rosindale, specialist IT në "Zyrën e Çështjeve të Shëndetit të Veteranëve" – dhe njëkohësisht profesor në Shkollën e Mjekësisë të Harvardit me doktoraturë – vuri në dukje [2] nevojën e dëshpëruar për integrim të kompjuterizuar të pajisjeve mjekësore me këto fjalë: "Sot ka shumë sisteme të patentuara me arkitekturë të mbyllur nga furnizues të ndryshëm – por problemi është se ato nuk mund të komunikojnë me njëra-tjetrën. Dhe kjo krijon vështirësi në kujdesin ndaj pacientëve."
- Kurëse pajisjet mjekësore bëjnë matje të pavarura dhe nuk i ndajnë ato me njëra-tjetrën, ato nuk mund të vlerësojnë gjendjen e pacientit në mënyrë të gjithëpërfshirëse, dhe për këtë arsye, ato japin alarmin për çdo devijim të vogël nga norma, pa arsye dhe me arsye. Kjo krijon shqetësime të mëdha për infermierët, veçanërisht në njësitë e kujdesit intensiv, ku ka shumë pajisje të tilla të pavarura. Pa integrim dhe mbështetje rrjeti, në njësitë e kujdesit intensiv do të mbretërojë kaosi. Integrimi dhe mbështetja e rrjetit lokal ofrojnë mundësinë për të koordinuar punën e pajisjeve mjekësore dhe sistemeve të informacionit mjekësor (veçanërisht bashkëpunimin e këtyre pajisjeve me dosjet elektronike të pacientëve), e cila çon në një reduktim të dukshëm të numrit të alarmëve të falsifikuar. [2]
- Në spitale ka shumë pajisje të shtrenjta dhe të vjetra që nuk mbështesin punën me rrjetin. Përballë një nevoje të theksuar për integrim, spitalet ose gradualisht zëvendësojnë këto pajisje me të reja, ose i përshtatin ato që të mund të integrohen në rrjetin e përgjithshëm. Megjithatë, edhe me pajisje të reja, të dizajnuara për të lejuar integrimin, kjo problematikë nuk është plotësisht zgjidhur. Sepse çdo prodhues i pajisjeve mjekësore, i motivuar nga konkurrenca e përjetshme, synon të bëjë që pajisjet e tij të integrohen vetëm me njëra-tjetrën. Megjithatë, shumë departamente të urgjencës kanë nevojë për një set specifik të pajisjeve të ndryshme, të cilin asnjë prodhues nuk është në gjendje ta ofrojë vetëm. Prandaj, zgjedhja e një prodhuesi të vetëm nuk do të zgjidhte problemin e përputhshmërisë. Kjo është një tjetër çështje që qëndron në rrugën e integrimit të gjithanshëm. Dhe spitalet investojnë mjete të konsiderueshme për zgjidhjen e saj. Sepse përndryshe pajisjet që nuk janë të përputhshme me njëra-tjetrën do ta kthejnë spitalin, me alarmet e saj të falsifikuara, në një shtëpi të çmendur. [2]
- Më 13 qershor 2017, Peter Pronovost, mjek me doktoraturë dhe nënkryetar i sigurisë për pacientët në një qendër të madhe mjekësore "Johns Hopkins Medicine", ndau [17] në faqet e "Harvard Business Review" mendimet e tij në lidhje me nevojën për kompjuterizimin e pajisjeve mjekësore: "Të marrim, për shembull, aparatin e frymëmarrjes. Rezhimi optimal i ventilimit të mushkërive të pacientit është në varësi të lartësisë së pacientit. Lartësia e pacientit ruhet në EMK. Zakonisht, aparati i frymëmarrjes nuk ndërvepron me EMK-në, prandaj mjekëve u duhet të marrin këtë informacion manualisht, të bëjnë disa llogaritje në letër dhe të vendosin manualisht parametrat e aparatit të frymëmarrjes. Nëse aparati i frymëmarrjes dhe EMK-ja do ishin të lidhura përmes një rrjete kompjuterike, kjo operacion mund të automatizohej. Një rutinë e ngjashme për mirëmbajtjen e pajisjeve mjekësore ekziston gjithashtu midis dhjetëra pajisjeve të tjera mjekësore. Prandaj, mjekët detyrohen të kryejnë çdo ditë qindra operacione rutinë; që shoqërohet me gabime – ndonëse të rralla, ato janë të paevitueshme."
- Krevetet spitalore të reja të kompjuterizuara janë të pajisura me një grup sensorësh me teknologji të lartë, të cilët mund të ndjekin një gamë të gjerë parametrash të pacientit që ndodhet në to. Për shembull, këto krevate, duke ndjekur dinamikën e lëvizjeve të pacientit mbi shtrat, mund të përcaktojnë nëse ai rrezikon të marrë plagë thithjeje. Këta sensorë me teknologji të lartë përbëjnë 30% të kostos totale të krevatit. Megjithatë, pa integrim kompjuterik, kjo "krevat i mençur" është paksa e dobishme – sepse nuk do të jetë në gjendje të komunikojë me pajisjet e tjera mjekësore. Një situatë e ngjashme është me "monitorët pa tela të mençur", të cilët matin frekuencën e zemrës, MJK-në, presionin arterial etj. Pa integrimin e gjithë kësaj pajisjeje në një rrjet kompjuterik të vetëm, – dhe përpara të siguruarit e ndërveprimit të drejtpërdrejtë me EMK-në e pacientëve, – ajo është paksa e dobishme. [17]
Pse kriminelët kibernetikë kaluan nga sektori financiar dhe dyqanet me pakicë – tek qendrat mjekësore?
- Më 16 shkurt 2016, Julia Cherry, korrespondente speciale e "Guardian", ndau vëzhgimet e saj mbi faktin se qendrat mjekësore janë veçanërisht atraktive për kriminelët kibernetikë, pasi sistemet e tyre informative – falë përpjekjeve kombëtare të qendrave mjekësore për të dixhitalizuar kartelat mjekësore – përmbajnë informacion të pasur e të larmishëm. Kjo përfshin numra kartash kreditore, informacion personal për pacientët dhe të dhëna mjekësore konfidenciale. [13]
- Më 23 prill 2014, Jim Finkle, analist i sigurisë kibernetike nga agjencia informative "Reuters", shpjegoi [12] se kriminelët kibernetikë përpiqen të shkojnë për vijën më të vogël të rezistencës. Sistemet e sigurisë kibernetike të qendrave mjekësore janë shumë më të dobëta në krahasim me sektorë të tjerë, ku kjo problematikë tashmë është e njohur dhe janë miratuar masa efektive kundër saj. Prandaj, ata përfitojnë nga kjo.
- Më 18 shkurt 2016, Mike Orkut, ekspert teknik në MIT, njoftoi se interesi i kriminelëve kibernetikë për sektorin mjekësor është i bazuar në pesë arsye: 1) Shumica e qendrave mjekësore tashmë i kanë transferuar të gjithë dokumentet dhe kartelat në format dixhital; të tjerat janë në proces të këtij transferimi. Të dhënat e këtyre kartelave përmbajnë informacion personal që është shumë i vlerësuar në tregun e zi të Darknet-it. 2) Siguria kibernetike në qendrat mjekësore nuk është prioritet; ato shpesh përdorin sisteme të vjetra dhe nuk i mbështesin siç duhet. 3) Nevoja për qasje të shpejtë në të dhëna në situata emergjente shpesh e tejkalon nevojën për sigurim, duke bërë që spitalet të injorojnë sigurinë kibernetike, ndonëse janë të vetëdijshme për pasojat e mundshme. 4) Spitalet po lidhin gjithnjë e më shumë pajisje me rrjetin e tyre, duke i dhënë kriminelëve më shumë mundësi për të hyrë në rrjetin spitalor. 5) Tendenca për mjekësi më të personalizuar – sidomos nevoja e pacientëve për qasje të gjithanshme në rekordet e tyre mjekësore elektronike – e bën menaxhimin e informacionit mjekësor edhe më një objektiv të lehtë. [14]
- Tregu me pakicë dhe sektori financiar janë bërë prej kohësh një target i njohur për kriminelët kibernetikë. Ndërsa informacioni i vjedhur nga këto institucione mbush tregun e errët të Darknet-it, ai bëhet gjithnjë e më i lirë, dhe kështu keqbërësit nuk kanë më përfitime nga vjedhja dhe shitja e tij. Prandaj, ata tani po eksplorojnë një sektor të ri, më të qëndrueshëm. [12]
- Në tregun e errët të Darknet-it, kartat mjekësore janë shumë më të shtrenjta se numrat e kartave të kreditit. Së pari, sepse ato mund të përdoren për të hyrë në llogaritë bankare dhe për të marrë receta për ilaçe të kontrolluara. Së dyti, sepse fakti i vjedhjes së një karte mjekësore dhe përdorimi i saj të paligjshëm është shumë më i vështirë për t'u zbuluar, dhe koha nga abuzimi deri në zbulim është shumë më e gjatë se në rastin e abuzimit me kartën e kreditit. [12]
- Sipas specialistëve të Dell, disa kriminelë kibernetikë veçanërisht të zellshëm kombinojnë copëza informacioni mbi shëndetin, të nxjerrë nga kartat e vjedhura mjekësore, me të dhëna të tjera të ndjeshme, dhe kështu krijojnë paketa dokumentesh të rreme. Këto paketa në argotën e tregut të errët të Darknet-it quhen "fullz" dhe "kitz". Çmimi i secilës nga këto paketa kalon $1000. [12]
- Më 1 prill 2016, Tom Simont, ekspert teknik në MIT, tha [4] se një ndryshim thelbësor i kërcënimeve kibernetike në sektorin e shëndetësisë është - në rëndësinë e pasojave që ato përcjellin. Për shembull, nëse humbni qasje në emailin tuaj të punës, është natyrshëm shqetësuese; megjithatë, humbja e qasjes në kartat mjekësore, të cilat përmbajnë informacionin e nevojshëm për trajtimin e pacientëve - është një çështje krejtësisht tjetër.
- Prandaj, për kriminelët kibernetikë, të cilët e kuptojnë se kjo informacion është shumë e vlefshme për mjekët, sektori mjekësor paraqet një target shumë tërheqës. Aq tërheqës saqë ata vazhdimisht investojnë shuma të konsiderueshme për të bërë viruset e tyre të kërkesave më të avancuara; për t'u mbajtur një hap përpara në luftën e tyre të përjetshme me sistemet antivirus. Shumat e impresionuese që ata grumbullojnë përmes virusëve të kërkesave u japin atyre mundësinë për të mos u kursyer në këto investime, dhe këto shpenzime paguhen mirë. [4]
Pse rastet e infeksionit me viruset e kërkesave janë rritur në sektorin mjekësor dhe vazhdojnë të rriten?
- Më 1 qershor 2017, Rebekah Vaintraub (drejtoreshë e ‘Brigham and Women's Hospital’ me doktoraturë) dhe Joram Borenstein (ingjiner i sigurisë kibernetike) publikuan [18] në ‘Harvard Business Review’ rezultatet e hulumtimit të tyre të përbashkët në lidhje me sigurinë kibernetike në sektorin mjekësor. Pikat kryesore të hulumtimit të tyre janë paraqitur më poshtë.
- Asnjë organizatë nuk është e siguruar nga thyerjet. Kjo është realiteti në të cilin jetojmë, dhe ky realitet u bë veçanërisht i dukshëm kur në mes të majit 2017 ndodhi shpërthimi i njohur i virusit të kërkesave WannaCry, i cili infektoi qendrat mjekësore dhe organizatat e tjera në mbarë botën. [18]
- Në vitin 2016, administratorët e një qendre të madhe mjekësore "Hollywood Presbyterian Medical Center" papritmas zbuluan se kishin humbur aksesin në informacionin në kompjuterët e tyre. Mjekët nuk mund të qaseshin në kartelat mjekësore të pacientëve të tyre; madje as në raportet e tyre të veta. Të gjitha informacionet në kompjuterët e tyre ishin të enkriptuara nga një virus kërkesë-shlyerjeje. Ndërsa e gjitha informacioni i klinikës ishte në duar të keq, mjekët ishin të detyruar të drejtonin klientët në spitale të tjera. Pjesën e dy javëve ata shkruanin gjithçka në letër, derisa u vendosën të paguanin këstet që kërkonin të këqijët - $17000 (40 bitcoin). Nuk ishte e mundur të gjente pagesën, pasi shpërblimi u pagua nëpërmjet një sistemi anonim pagese të bitcoin. Nëse specialistët e sigurisë kibernetike do të kishin dëgjuar pak vjet më parë se vendimmarrësit do të shqetësoheshin për konvertimin e parave në kriptovaluta – për të paguar shpërblimin për një zhvillues virusi, ato nuk do të kishin besuar. Megjithatë sot, kjo ndodhi me të vërtetë. Njerëzit e zakonshëm, pronarët e bizneseve të vogla dhe korporatat e mëdha - të gjithë janë nën rrezikun e viruseve kërkesë-shlyerëse. [19]
- Sa i përket inxhinierisë sociale, emaile të phishing, që përmbajnë lidhje dhe bashkëngjitje të dëmshme – nuk dërgohen më në emër të të afërmve që jetojnë jashtë, të cilët dëshirojnë t'ju lënë një pjesë të pasurisë së tyre, në këmbim të informacionit tuaj të ndjeshëm. Sot, emaile të phishing janë kërkesa të përgatitura me kujdes, pa gabime; shpesh të kamufuara si dokumente zyrtare me logo dhe nënshkrime. Disa prej tyre janë të pa dallueshme nga korrespondencat e zakonshme të biznesit ose njoftimet legjitime për përditësimin e aplikacioneve. Nsometimes, vendimmarrësit, të angazhuar në rekrutimin e punonjësve, marrin emaile nga një kandidat me potencial të madh – me një CV të bashkëngjitur, në të cilën është integruar një virus kërkesë-shlyerës. [19]
- Megjithatë, inxhinieria sociale e avancuar është vetëm një e katërta e problemeve. Ajo që është edhe më e tmerrshme është se lançimi i një virusi ndëshkues mund të ndodhë edhe pa pjesëmarrjen e drejtpërdrejtë të përdoruesit. Virusët ndëshkues mund të përhapen përmes vrimave në sistemin e sigurisë; ose përmes aplikacioneve të vjetra të pasiguruara. Së paku, çdo javë shfaqet një lloj krejt të ri virusi ndëshkues; dhe numri i mënyrave për depërtimin e virusëve ndëshkues në sistemet kompjuterike është vazhdimisht në rritje. [19]
- Për shembull, kur bëhet fjalë për virusin ndëshkues WannaCry... Fillimisht (15 maj 2017) ekspertët e sigurisë arritën në përfundimin [25] se shkaku kryesor i infektimit të sistemit kombëtar shëndetësor të Britanisë ishte se spitalet përdornin një version të vjetruar të sistemit operativ Windows – XP (spitalet e përdorin këtë sistem për shkak se shumë pajisje kostos së lartë spitalore nuk janë të pajtueshme me versionet më të reja të Windows). megjithatë, pak më vonë (22 maj 2017) u zbulua [29] se përpjekjet për të nisur WannaCry në Windows XP shpesh çonin në dështimin e kompjuterit, pa infektim; dhe pjesa më e madhe e makinave të infektuara punonin nën menaxhim nga Windows 7. Për më tepër, fillimisht u mendua se virusi WannaCry u përhap përmes phishing, megjithatë më vonë u zbulua se ky virus përhapej vetë, - si një verme rrjeti, - pa ndihmën e përdoruesit.
- Për më tepër, ekzistojnë motorë të specializuar kërkimi që kërkojnë jo faqe në internet, por pajisje fizike. Përmes tyre, mund të mësoni se ku, në cilin spital, çfarë pajisje është e lidhur me rrjetin. [3]
- Një faktor tjetër thelbësor i përhapjes së virusëve ndëshkues është qasja në kriptomonedhën Bitcoin. Lehtësia e mbledhjes anonime të pagesave nga të gjithë bota kontribuon në rritjen e krimeve kibernetike. Për më tepër, duke iu transferuar parasë ndëshkuesve, ju ndihmoni në nxitjen e kërkesave të përsëritura ndaj jush. [19]
- Në të njëjtën kohë, kriminelët kibernetikë kanë mësuar të pushtojnë edhe ato sisteme mbi të cilat është vendosur mbrojtja më moderne dhe përditësimet më të fundit të softuerit; dhe mjetet e zbulimit dhe dekodimit (të cilat përdorin sistemet e mbrojtjes) nuk funksionojnë gjithmonë; sidomos nëse sulmi është i adresuar dhe unik. [19]
- Megjithatë, ka një kundërmasë efikase ndaj virusëve që kërkojnë shpërblim: krijimi i kopjeve rezervë të të dhënave kritike. Kështu, në rast të ndonjë problemi, të dhënat mund të rikuperohen lehtësisht. [19]
Mjekët, infermieret dhe pacientët e prekur nga WannaCry - si për ta qe kjo situatë?
- Më 13 maj 2017, Sara Marsh, gazetare e «Guardian», anketoi disa persona që ishin viktima të virusit që kërkonte shpërblim WannaCry, për të kuptuar se çfarë ndikimi pati [5] ky incident për ata që u prekën (emrat janë ndryshuar për arsye konfidencialiteti):
- Sergj Petrovich, doktor: Nuk mund të ofroja ndihmën e duhur për pacientët. Pavarësisht se sa shumë drejtuesit përpiqen të bindin publikun se incidentet kibernetike nuk ndikojnë në sigurinë e pacientëve të fundit - kjo është e padrejtë. As rëntgenet nuk mund t'i bënim, kur sistemet tona komputerike dështuan. Dhe pa këto rëntgene, pothuajse askush procedurë mjekësore nuk mund të kalojë. Për shembull, në atë mbrëmje të keqe, kisha një pacient dhe duhej t'ia dërgoja për një rëntgen, por pasi sistemet tona komputerike ishin paralizuar, nuk mund ta bëja këtë. [5]
- Vera Mikhailovna, paciente me kancer të gjirit: Pas një seance kimioterapie, isha në gjysmë të rrugës për në shtëpi, por në atë moment ndodhi një sulm kibernetik. Edhe pse sesioni tashmë ishte kaluar, më duhej të prisja në spital për disa orë të tjera - derisa më jepnin përfundimisht ilaçet. Pjesa e vonesës erdhi nga fakti se para se të jepnin ilaçet, stafi mjekësor verifikon ato me recetat, dhe këto kontrolle kryhen nga sistemet komputerike. Pacientët që ishin në radhë pas meje tashmë ishin në dhomën e trajtimit për seancën e kimioterapisë; ilaçet e tyre gjithashtu ishin dërguar. Por pasi nuk mund të verifikoheshin përputhshmëria me recetat - procedura u vonua. Trajtimi i pacientëve të tjerë u shty për ditën tjetër. [5]
- Tatjana Ivanovna, infermiere: Të hënën, ne nuk mund të shihnim EMK-në e pacientëve dhe listën e takimeve të planifikuara për sot. Unë isha përgjegjëse për pranimin e aplikacioneve gjatë kësaj fundjavë, prandaj të hënën, kur spitali ynë ra viktimë e një sulmi kibernetik, më duhej të kujtoja se kush duhet të vinte për takim. Sistemet informative të spitalit tonë u bllokuan. Ne nuk mund të shihnim historinë mjekësore, nuk mund të shihnim receta për ilaçe; nuk mund të shihnim adresat dhe të dhënat kontaktuese të pacientëve; të plotësonim dokumenta; të kontrollemi rezultatet e analizave. [5]
- Yevgeny Sergeyevich, administrator sistemi: Zakonisht të premteve pasdite kemi më shumë vizitorë. Kështu ndodhi edhe këtë të premte. Spitali ishte plot me njerëz, dhe në pranimin e aplikacioneve ishin në detyrë 5 punonjës të spitalit, dhe telefonat e tyre po bënin zë pa pushim. Të gjitha sistemet tona kompjuterike punonin pa probleme, por rreth orës 15:00, të gjitha ekranet e kompjuterëve u errësuan. Mjekët dhe infermierët tanë humbën qasjen në EMK-në e pacientëve, dhe punonjësit që ishin në detyrë për pranimin e telefonatave – nuk mund të regjistronin aplikacione në kompjuter. [5]
Si mund të dëmtojnë kriminelët kibernetikë një klinikë kirurgjie estetike?
- Sipas raportit të ‘Guardian’ [6], më 30 maj 2017, grupi kriminal ‘Guardi Mbretërore’ publikoi të dhëna konfidenciale të 25,000 pacientëve të klinikës litoneze të kirurgjisë estetike ‘Grozio Chirurgija’. Ndër to ishin fotografi intime private, të realizuara para, gjatë dhe pas operacioneve (ruajtja e tyre është e nevojshme për shkak të natyrës së punës së klinikës); si dhe skane të pasaportave dhe numrat e sigurimeve shoqërore. Duke qenë se klinika ka një reputacion të mirë dhe çmime demokratike, shërbimet e saj i përdorin banorët e 60 vendeve, përfshirë celebritete të nivelit botëror [7]. Të gjithë ata u bënë viktima të këtij incidenti kibernetik.
- Disa muaj më parë, pas hyrjes në serverët e klinikës dhe vjedhjes së të dhënave, ‘guardianët’ kërkuan një shpërblim prej 300 bitcoinësh (rreth 800,000 dollarë). Drejtoria e klinikës refuzoi të bashkëpunonte me ‘guardianët’, dhe mbeti e palëkundur edhe kur ‘guardianët’ e ulën çmimin e shpërblimit në 50 bitcoinë (rreth 120,000 dollarë). [6]
- Pas duke humbur shpresën për të marrë një këndvështrim nga klinika, 'gardianët' vendosën të kalojnë te klientët e saj. Në mars ata publikuan në Darknet fotografitë e 150 pacienteve të klinikës [8] – për t'i trembur të tjerët dhe për t'i bërë ata të paguajnë. 'Gardianët' kërkonin një shpërblim nga 50 deri në 2000 euro, me pagesë në bitcoin - në varësi të njohjes së viktimës dhe intimitetit të informacionit të rrëmbyer. Numri i saktë i pacienteve të shantazhuar nuk dihet, por disa dhjetëra të prekur kanë raportuar në polici. Tani, tre muaj më vonë, 'gardianët' publikuan të dhënat konfidenciale të 25 mijë klientëve të tjerë. [6]
Hacker-i ka vjedhur kartelën mjekësore - çfarë rreziku paraqet kjo për pronarin e saj të ligjshëm?
- Më 19 tetor 2016, Adam Levin, ekspert i sigurisë kibernetike dhe drejtor i qendrës kërkimore 'CyberScout', theksoi [9] se ne jetojmë në një kohë kur kartelat mjekësore kanë filluar të përmbajnë një numër shqetësues të informacionit tepër të ndjeshëm: mbi sëmundjet, diagnozat, trajtimin dhe problemet shëndetësore. Në duar të gabuara, ky informacion mund të përdoret për fitime në tregun e zi të Darknet-it, ndaj hacker-ët shpesh e zgjedhin si objektiv - qendrat mjekësore.
- Më 2 shtator 2014, Mike Orkut, ekspert teknik i MIT, deklaroi [10]: 'Ndërsa numrat e vjedhur të kartave të kreditit dhe numrat e sigurimeve shoqërore vetë në tregun e zi të Darknet-it po përdoren gjithnjë e më pak - kartelat mjekësore, me një grumbull të pasur informacioni personal, kanë një çmim të mirë. Kjo përfshin faktin se ato u ofrojnë individëve të pa siguruar mundësinë për të marrë ndihmë mjekësore që ata ndryshe nuk do të mund ta përballonin.'
- Një kartelë mjekësore e vjedhur mund të përdoret për të marrë ndihmë mjekësore në emër të pronarit të ligjshëm të kësaj kartele. Si rezultat, në kartelën mjekësore do të përzihen të dhënat mjekësore të pronarit të ligjshëm dhe të dhënat mjekësore të vjedhësit. Për më tepër, nëse vjedhësi i shes kartelat mjekësore të vjedhura palëve të treta, atëherë karta mund të ndotet akoma më shumë. Prandaj, kur shkon në spital, pronari i ligjshëm i kartelës rrezikon të marrë ndihmë mjekësore e cila do të bazohet në grupin e huaj të gjakut, në historinë e huaj të sëmundjeve, në listën e huaj të alergjive etj. [9]
- Përveç kësaj, vjedhësi mund të shpenzojë kufirin e sigurimit të pronarit të ligjshëm të kartelës mjekësore, duke e lënë atë pa mundësinë për të marrë ndihmën mjekësore që i nevojitet, kur ajo i nevojitet. Në momentin më të papërshtatshëm. Sepse shumë plane sigurimi kanë kufizime vjetore për lloje të caktuara procedurash dhe trajtimesh. Dhe asnjë kompani sigurimi sigurisht nuk do të paguajë për dy operacione të apendiksit. [9]
- Duke përdorur një kartelë mjekësore të vjedhur, vjedhësi mund të abuzojë me recetat për ilaçe. Duke ia mohuar kështu pronarit të ligjshëm mundësinë për të marrë ilaçin e nevojshëm, kur ai i nevojitet. Sepse recetat për ilaçe zakonisht janë të limituara. [9]
- Si është e lehtë për të eliminuar sulmet masive kibernetike ndaj kartave të kreditit dhe debitit. Mbrojtja nga sulmet e synuara phishing është disi më problematike. Megjithatë, kur bëhet fjalë për vjedhjen e EMK dhe abuzimin me to, krimi mund të jetë pothuajse i padukshëm. Nëse fakti i krimit zbullohet, zakonisht ndodh vetëm në një situatë emergjente, kur pasojat mund të jenë të rrezikshme për jetën. [9]
Pse vjedhja e kartelave mjekësore ka një kërkesë në rritje?
- Në mars 2017, "Qendra për luftimin e vjedhjes së identitetit" njoftoi se mbi 25% e rrjedhjeve të të dhënave të ndjeshme vijnë nga qendrat mjekësore. Këto rrjedhje shkaktojnë një dëm vjetor prej $5.6 miliardësh për qendrat mjekësore. Më poshtë janë disa arsye pse vjedhja e kartelave mjekësore ka një kërkesë në rritje. [18]
- Kartat mjekësore janë produkti më i kërkuar në tregun e zi të Darknetit. Kartat mjekësore shiten atje për $50 për copë. Për krahasim, numrat e kartave të kreditit shiten në Darknet për $1 për copë – 50 herë më lirë se kartat mjekësore. Kërkesa për kartat mjekësore është gjithashtu e motivuar nga fakti se ato janë materiale të shpenzueshme në kuadër të shërbimeve komplekse kriminale për falsifikim dokumentesh. [18]
- Nëse blerësi i kartave mjekësore nuk gjendet, krimineli mund ta përdorë vetë kartën mjekësore dhe të kryejë vjedhje tradicionale: kartat mjekësore përmbajnë informacion të mjaftueshëm për të hapur një kartë krediti, një llogari bankare ose për të marrë një kredi në emër të viktimës. [18]
- Me një kartë mjekësore të vjedhur, një kërcënues kibernetik, për shembull, mund të realizojë një sulm të avancuar phishing për qëllime specifike (në një kuptim figurativ, të përqëndrojë gungën e phishing), duke u bërë si banka: "Mirëdita, na është bërë e ditur se jeni duke shkuar për një operacion. Mos harroni të paguani shërbimet shoqëruese duke klikuar në këtë lidhje". Dhe atëherë ju mendoni: "Mirë, pasi ata e dinë se kam operacion nesër – patjetër po është një letër nga banka". Nëse krimineli nuk arrin t'i shfrytëzojë kartat e vjedhura mjekësore këtu, ai mund të përdorë një virus ransomware për të kërkuar para nga qendra mjekësore – për riparimin e aksesit në sistemet dhe të dhënat e bllokuara. [18]
- Qendrat mjekësore po zbatojnë shumë ngadalë metodat e sigurisë kibernetike, - që janë tashmë provuar në industri të tjera, - që është mjaft ironike, pasi detyra e qendrave mjekësore është të sigurojnë sekretin mjekësor. Për më tepër, qendrat mjekësore zakonisht kanë buxhete shumë më të vogla për sigurinë kibernetike dhe ekspertë të kualifikuar shumë më pak në fushën e sigurisë kibernetike, - krahasuar me organizatat financiare. [18]
- Sistemet mjekësore IT janë fort të lidhura me shërbimet financiare. Për shembull, qendrat mjekësore mund të kenë plane fleksibile kursimesh për shpenzime të papritura, me karta pagese ose llogari kursimi të veta – në të cilat ruhen shumë të konsiderueshme. [18]
- Shumë organizata bashkëpunojnë me qendrat mjekësore dhe ofrojnë një sistem shëndetësor individual për punonjësit e tyre. Kjo i jep një sulmuesi mundësinë, përmes thyerjes së qendrave mjekësore, të marrë qasje në informacionin konfidencial të klientëve korporate të qendrës mjekësore. Pa përmendur faktin se në rolin e sulmuesit mund të jetë edhe vetë punëdhënësi, që shiste në heshtje të dhënat mjekësore të punonjësve të tij tek palët e treta. [18]
- Qendrat mjekësore kanë rrjete të shtrira furnizimi dhe lista masive furnizuesish, me të cilët ato kanë vendosur lidhje digjitale. Përmes thyerjes së sistemeve IT të qendrës mjekësore, sulmuesi mund të kapë gjithashtu edhe sistemet e furnizuesve. Për më tepër, furnizuesit që janë lidhur me qendrën mjekësore përmes lidhjeve digjitale, përbëjnë vetë një pikë tërheqëse hyrjeje në sistemet IT të qendrës mjekësore. [18]
- Në fusha të tjera, mbrojtja ka bërë shumë përparime, dhe për këtë arsye, sulmuesit u detyruan të zotërojnë një sektor të ri, ku transaksionet kryhen përmes pajisjeve të prekura dhe softuerit të prekshëm. [18]
Si lidhen vjedhjet e numrave të sigurimeve shoqërore me industrinë kriminale të falsifikimit të dokumenteve?
- Më 30 janar 2015, agjencia informative «Tom’s Guide» shpjegoi [31] se si ndryshon falsifikimi i zakonshëm i dokumenteve nga ai i kombinuar. Në rastin më të thjeshtë, falsifikimi i dokumenteve përfshin që një mashtrues thjesht paraqet veten si një person tjetër, duke përdorur emrin, numrin e sigurimeve sociale (SSN) dhe informacione të tjera personale të tij. Një akt i tillë mashtrimi zbulohet mjaft shpejt dhe lehtë. Duke përdorur një qasje të kombinuar, keqbërësit krijojnë një identitet të ri tërësisht. Duke falsifikuar dokumentin, ata përdorin një SSN të vërtetë dhe shtojnë pjesë të informacionit personal të disa individëve të ndryshëm. Ky krijesë Frankenstein e bërë nga informacioni personal i njerëzve të ndryshëm është shumë më e vështirë për t'u zbuluar se një falsifikim i thjeshtë i dokumentit. Duke qenë se mashtruesi përdor vetëm disa informacione nga secila nga viktimat, mashtrimet e tij nuk do të lidheshin me pronarët ligjorë të këtyre fragmenteve të informacionit personal. Për shembull, kur shikojnë aktivitetin e SSN-së së tyre, pronari ligjor nuk do të zbulojë asgjë të dyshimtë.
- Keqbërësit mund të përdorin krijesën e tyre Frankenstein për të gjetur punë ose për të marrë kredi [31], si dhe për të hapur kompani fantazmë [32]; për të bërë blerje, për të marrë leje drejtimi dhe pasaporta [34]. Në këtë rast, edhe nëse merr kredi, ndjekja e falsifikimit të dokumenteve është shumë e vështirë, prandaj nëse bankerët fillojnë një hetim, ndoshta do të thirren për t'u përgjigjur pronarët ligjorë të disa fragmenteve të informacionit personal, e jo krijuesi i krijesës Frankenstein.
- Sipërmarrësit e pandershëm mund të përdorin falsifikimin e dokumenteve për të mashtruar kredituesit, përmes krijimit të ashtuquajturit biznes-sandviç. Qëllimi i biznes-sandviçit është se sipërmarrësit e pandershëm mund të krijojnë disa identitete fals dhe t'i paraqesin ato si kliente të biznesit të tyre - duke krijuar kështu një dukje suksesi. Kështu ata bëhen më tërheqës për kredituesit e tyre dhe fitojnë mundësinë të përfitojnë nga kushte më të favorshme të financimit. [33]
- Vjedhja e informacionit personal dhe keqpërdorimi i tij shpesh mbetet pa u vënë re për një kohë të gjatë nga pronari i tij ligjor, megjithatë, mund të shkaktojë shumë shqetësime në momentin më të papërshtatshëm. Për shembull, pronari ligjor i SSN mund të aplikojë për shërbime sociale dhe të marrë ndalesë - për shkak të të ardhurave të tepruara, të cilat janë rezultat i një biznesi të sajuar që përdor SSN e tij. [33]
- Që nga viti 2007 dhe deri sot, biznesi multimiliardësh i kriminalitetit për falsifikimin e dokumenteve me bazë SSN po fiton gjithnjë e më shumë popullaritet [34]. Këtu, mashtruesit preferojnë ato SSN që nuk përdoren aktivisht nga pronarët e tyre ligjorë - përfshirë SSN e fëmijëve dhe të vdekurve. Sipas agjencisë informative 'CBS', në vitin 2014, incidentet mujore llogariteshin në mijëra, ndërsa në vitin 2009 ishin jo më shumë se 100 në muaj. Rritja eksponenciale e këtij lloji mashtrimi, dhe sidomos ndikimi i tij në të dhënat personale të fëmijëve, do të ketë pasoja të trishtueshme për të rinjtë në të ardhmen. [34]
- SSN e fëmijëve përdoren 50 herë më shpesh në këtë skemë mashtrimi sesa SSN e të rriturve. Ky interes për SSN e fëmijëve lidhet me faktin se ato zakonisht nuk janë aktive deri në moshën 18 vjeçare. Në këtë mënyrë, nëse prindërit e fëmijëve të mitur nuk janë të kujdesshëm për SSN e tyre, ata mund të përballen me refuzimin për të marrë leje drejtimi ose për të marrë një kredi për studime në të ardhmen. Kjo gjithashtu mund të komplikojë punësimin - nëse informatat mbi aktivitetin e dyshimtë të SSN bëhen të njohura për një punëdhënës të mundshëm. [34]
Sot ka shumë biseda mbi perspektivat dhe sigurinë e sistemeve të inteligjencës artificiale. Si qëndron kjo në sektorin mjekësor?
- Në numrin e qershorit 2017 të 'MIT Technology Review', redaktori kryesor i kësaj reviste, e specializuar në teknologjitë e inteligjencës artificiale, publikoi artikullin e tij 'Anë e errët e inteligjencës artificiale', në të cilin u përgjigj hollësisht në këtë pyetje. Pikat kyçe të artikullit të tij [35]:
- Sistemet moderne të inteligjencës artificiale (IA) janë aq të komplikuara saqë edhe inxhinierët që i projektuan ato nuk janë në gjendje të shpjegojnë se si IA merr një vendim të caktuar. Në ditët e sotme dhe në të ardhmen e afërt, krijimi i një sistemi IA që mund të shpjegojë gjithmonë veprimet e tij nuk duket i mundur. Teknologjia e "mësimit të thellë" ka rezultuar shumë efektive në zgjidhjen e problemeve të përditshme të viteve të fundit: njohja e imazheve dhe zërit, përkthimi gjuhësor, aplikacionet mjekësore. [35]
- IA është ngarkuar me shpresa të mëdha për diagnostikimin e sëmundjeve vdekjeprurëse dhe për marrjen e vendimeve ekonomike të komplikuara; gjithashtu pritet që IA të bëhet një element qendror në shumë industri të tjera. Megjithatë, kjo nuk do të ndodhë - ose së paku nuk duhet të ndodhë - derisa të gjejmë një mënyrë për të krijuar një sistem të mësimit të thellë që mund të shpjegojë vendimet që merr. Në të kundërt, ne nuk do të jemi në gjendje të parashikojmë se kur do të dështojë kjo sistem, dhe kjo do të ndodhë më herët apo më vonë. [35]
- Ky problem është bërë urgjent tani dhe në të ardhmen vetëm do të përkeqësohet. Qoftë vendime ekonomike, ushtarake apo mjekësore. Kompjuterët mbi të cilët janë të instaluara sistemet përkatëse të IA kanë programuar vetveten në një mënyrë që ne nuk kemi mundësi të kuptojmë "çfarë kanë në mendje". Çfarë të presim nga përdoruesit e fundit, kur edhe inxhinierët që projektuan këto sisteme nuk janë në gjendje të kuptojnë dhe të shpjegojnë sjelljen e tyre. Me zhvillimin e sistemeve IA, ne shpejt mund të kalojmë një kufi - nëse nuk e kemi kaluar tashmë - kur, duke u mbështetur në IA, na nevojitet një "sakrifikim të besimit". Sigurisht, si njerëz, ne vetë nuk jemi gjithmonë në gjendje të shpjegojmë arsyetimet tona dhe shpesh mbështetemi në intuitë. Por a mund të lejojmë që makineritë të mendojnë në të njëjtën mënyrë - të paparashikueshme dhe të paqartë? [35]
- Në vitin 2015, Qendra Mjekësore Mount Sinai në Nju Jork u frymëzua të aplikohej koncepti i mësimit të thellë në bazën e saj të gjerë të të dhënave të historive të sëmundjeve. Struktura e të dhënave që u përdor për trajnimin e sistemit të AI përfshinte qindra parametra, të cilët u përcaktuan në bazë të rezultateve të analizave, diagnostikave, testeve dhe regjistrimeve mjekësore. Programi që procesonte këto regjistrime u quajt 'Pacienti i Thellë'. Ajo u trajnuar duke përdorur regjistrimet e 700 mijë pacientëve. Gjatë testimit të regjistrimeve të reja, ajo u tregua shumë e dobishme për parashikimin e sëmundjeve. Pa ndonjë ndërveprim me ekspertin, 'Pacienti i Thellë' gjeti simptoma të fshehura në historitë e sëmundjeve, të cilat sipas AI tregojnë se pacienti është në prag të komplikimeve të mëdha, duke përfshirë kancerin e mëlçisë. Ne kishim eksperimentuar më parë me metoda të ndryshme parashikimi që përdornin si të dhëna historitë e sëmundjeve të pacientëve të shumtë, por rezultatet e 'Pacientit të Thellë' nuk krahasohen me to. Për më tepër, ka arritje krejt të papritura: 'Pacienti i Thellë' parashikon shumë mirë ndodhitë e çrregullimeve mendore, siç është skizofrenia. Por, për shkak se mjekësia moderne nuk ka mjete për ta parashikuar atë, lind pyetja se si IA arriti ta bëjë këtë. Megjithatë, 'Pacienti i Thellë' nuk është në gjendje të shpjegojë se si e bën atë. [35]
- Në mënyrë ideale, këto mjete duhet të shpjegojnë mjekëve se si kanë arritur në këtë ose atë përfundim, për të justifikuar, për shembull, përdorimin e një ilaçi të caktuar. Megjithatë, sistemet moderne të inteligjencës artificiale fatkeqësisht nuk e dinë këtë. Ne mund të krijojmë këto programe, por nuk e dimë se si funksionojnë. Mësimi i thellë ka sjellë një sukses eksploziv për sistemet e AI. Aktualisht, këto sisteme përdoren për marrjen e vendimeve kyçe në sektorë si mjekësia, financiarë, prodhimi, etj. Ndoshta kjo është natyra e intelektit vetë - që vetëm një pjesë e tij i nënshtrohet shpjegimit racional, ndërsa në përgjithësi merr vendime spontane. Por ku do të na çojë kjo, kur lejojmë këto sisteme të diagnostikojnë kancerin dhe të bëjnë manovra ushtarake? [35]
A ka nxjerrë sektori mjekësor mësime nga situata me WannaCry?
- Më 25 maj 2017, agjencia informative "BBC" raportoi, [16] se një nga arsyet kryesore për përjashtimin e sigurisë kibernetike në pajisjet mjekësore të mbajtura është fuqia e ulët llogaritëse, e cila është e detyruar nga kërkesat e rrepta për përmasat e tyre. Dy arsye të tjera po aq të rëndësishme janë: mungesa e njohurive se si të shkruhet kod i sigurt dhe afatet e ngjashme për dorëzimin e produktit përfundimtar.
- Në të njëjtin raport, "BBC" theksoi [16] se si rezultat i hulumtimeve të kodit të softuerit të një nga stimulatorëve të zemrës, u gjetën më shumë se 8000 vulnerabilitete; dhe se megjithë shpërthimin e gjerë të problemeve të sigurisë kibernetike të identifikuara si rezultat i incidentit me WannaCry, vetëm 17% e prodhuesve të pajisjeve mjekësore morën masa konkrete për të siguruar sigurinë kibernetike të pajisjeve të tyre. Sa i përket qendrave mjekësore që arritën të shmangin përballjen me WannaCry, vetëm 5% prej tyre shqetësuan diagnostikimin e sigurisë kibernetike të pajisjeve të tyre. Këto raporte u morën së shpejti pas këtij incidenti, kur më shumë se 60 organizata shëndetësore në Mbretërinë e Bashkuar u bënë viktima të një sulmi kibernetik.
- Më 13 qershor 2017, një muaj pas incidentit me WannaCry, Peter Pronovost, doktor me gradë doktorature dhe zv/drejtor për sigurinë e pacientëve në qendrën mjekësore "Johns Hopkins Medicine", duke diskutuar [17] në faqet e "Harvard Business Review" problematikat urgjente të integrimit të kompjuterizuar të pajisjeve mjekësore, – nuk përmendi një fjalë për sigurinë kibernetike.
- Më 15 qershor 2017, një muaj pas incidentit me WannaCry, Robert Pearl, doktor me gradë doktorature dhe drejtor i dy qendrave mjekësore, duke diskutuar [15] në faqet e "Harvard Business Review" sfidat moderne me të cilat përballen zhvilluesit dhe përdoruesit e sistemeve të administrimit të EMK-ve, – nuk përmendi asnjë fjalë për sigurinë kibernetike.
- Më 20 qershor 2017, një muaj pas incidentit të WannaCry, një grup studiuesish me doktorata nga Shkolla Mjekësore e Harvardit, të cilët gjithashtu janë drejtues të njësi kryesore në klinikën «Brigham and Women’s Hospital», publikuan [20] në faqet e «Harvard Business Review» rezultatet e diskutimeve të një tryeze të rrumbullakët mbi nevojën për modernizimin e pajisjeve mjekësore për të përmirësuar cilësinë e shërbimeve për pacientët. Në tryezën e rrumbullakët janë diskutuar perspektivat e reduktimit të ngarkesës për mjekët dhe uljes së kostove, përmes optimizimit të proceseve teknologjike dhe automatizimit tërësor. Në tryezën e rrumbullakët morën pjesë përfaqësues nga 34 qendra mjekësore udhëheqëse në SHBA. Duke diskutuar modernizimin e pajisjeve mjekësore, pjesëmarrësit vunë shpresat e mëdha te mjetet e parashikimit dhe pajisjet inteligjente. Asnjë fjalë nuk u tha për sigurinë kibernetike.
Si mund t'i sigurojmë qendrat mjekësore kibernetikën?
- Në vitin 2006, kreu i Departamentit të Sistemeve informative të lidhjeve speciale të FSO-së së Rusisë, gjenerallejtënant Nikolai Ilyin tha [52]: «Çështja e sigurisë informative është sot më aktuale se kurrë. Numri i pajisjeve të përdorura po rritet ndjeshëm. Fatkeqësisht, sot nuk gjithmonë merren parasysh pyetjet e sigurisë informative në fazën e projektimit. E qartë është se çmimi i zgjidhjes së kësaj problemi është nga 10 në 20 për qind të kostos së sistemit vetë dhe klienti nuk gjithmonë dëshiron të paguajë para shtesë. Megjithatë, duhet të kuptohet se mbrojtja e besueshme e informacionit mund të realizohet vetëm nëse ndërmerren një qasje gjithëpërfshirëse, kur aktivitetet organizative kombinohen me implementimin e mjeteve teknike të mbrojtjes».
- Më 3 Tetor 2016, Mohamad Ali, një ish-punonjës kyç në IBM dhe Hewlett Packard, dhe tani drejtor i kompanisë "Carbonite", e cila specializohet në zgjidhjet për sigurinë kibernetike, ndau [19] në faqet e "Harvard Business Review" vëzhgimet e tij lidhur me situatën e sigurisë kibernetike në sektorin mjekësor: "Duke qenë se viruset e ngacmimit janë kaq të përhapura dhe dëmi mund të jetë aq i kushtueshëm, gjithmonë më ngacmon kur në biseda me CEO-t zbuloj se ata nuk i japin rëndësi këtij problemi. Në rastin më të mirë, CEO-i i delegon problemet e sigurisë kibernetike departamentit IT. Megjithatë, për të siguruar një mbrojtje efektive, kjo nuk është e mjaftueshme. Prandaj, gjithmonë e inkurajoj CEO-t: 1) të përfshijnë masat për parandalimin e ndikimeve të virusit të ngacmimit në listën e prioritetet e zhvillimit organizativ; 2) të rishikojnë strategjinë për sigurinë kibernetike sa më shpesh, për të paktën një herë në vit; 3) të angazhojnë të gjithë organizatën e tyre në arsimimin e duhur."
- Mund të merren marrëveshje të konsoliduara nga sektori financiar. Përfundimi kryesor [18] që sektori financiar nxori nga trazirat lidhur me sigurinë kibernetike është: "Elementi më efektiv në sigurinë kibernetike është edukimi i personelit. Sepse sot, arsyeja kryesore për incidentet e sigurisë kibernetike është faktori njerëzor, veçanërisht ndjeshmëria e njerëzve ndaj sulmeve phishing. Ndërsa enkriptimi i fortë, sigurimi i rreziqeve kibernetike, autorizimi me shumë faktorë, leksimizimi, çipimi i kartave, blockchain dhe biometria janë komponente të dobishme, ato janë në masë të madhe të dyta."
- Më 19 Maj 2017, agjensia informative "BBC" raportoi [23] se në Britani, pas incidentit me WannaCry, shitjet e softuerëve mbrojtës u rritën me 25%. Megjithatë, sipas specialistëve të Verizon, blerja panike e softuerëve mbrojtës nuk është ajo që nevojitet për të siguruar sigurinë kibernetike; për të siguruar atë, duhet të ndiqni një qasje proaktive dhe jo reaktive.
P.S. Të pëlqeu artikulli? Nëse po, jepni një pëlqim. Nëse numri i pëlqimeve (le të arrijmë 70) tregon se lexuesit e Habra kanë interes për këtë temë, së shpejti do të përgatis një vazhdim me një pasqyrë të kërcënimeve më të reja për sistemet informative mjekësore.
Bibliografia
- David Talbot. // MIT Technology Review (Digital). 2012.
- Kristina Grifantini. // MIT Technology Review (Digital). 2008.
- Dens Makrushin. // SecureList. 2017.
- Tom Simonite. // MIT Technology Review (Digital). 2016..
- Sarah Marsh. // The Guardian. 2017.
- Alex Hern. // The Guardian. 2017.
- Sarunas Cerniauskas. // OCCRP: Organized Crime and Corruption Reporting Progect. 2017.
- Ray Walsh. // BestVPN. 2017.
- Adam Levin. // HuffPost. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2014.
- Pjetër Sapožnikov. // АМИ: Российское агентство медико-социальной информации. 2016.
- Jim Finkle. // Reuters. 2014.
- Julia Carrie Wong. // The Guardian. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2016.
- Robert M. Pearl, MD (Harvard). // Harvard Business Review (Digital). 2017.
- // BBC. 2017.
- Peter Pronovost, MD. // Harvard Business Review (Digital). 2017.
- Rebecca Weintraub, MD (Harvard), Joram Borenstein. // Harvard Business Review (Digital). 2017.
- Mohamad Ali. // Harvard Business Review (Digital). 2016.
- Meetali Kakad, MD, David Westfall Bates, MD. // Harvard Business Review (Digital). 2017.
- Michael Gregg. // HuffPost. 2013.
- // SmartBrief. 2017.
- Matthew Wall, Mark Ward. // BBC. 2017.
- // BBC. 2017.
- Alex Hern. // The Guardian. 2017.
- // FBI. 2017.
- // Rxperian. 2017.
- Steven Erlanger, Dan Bilefsky, Sewell Chan. // The New York Times. 2017.
- // BBC. 2017.
- Allen Stefanek. .
- Linda Rosencrance. // Tom’s Guide. 2015.
- .
- .
- Steven D’Alfonso. // Security Intelligence. 2014.
- Will Knight. Sekreti i errët në zemër të AI // MIT Technology Review. 120(3), 2017.
- Kuznecovi G.G. // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Vladimir Makarov. // Радио «Эхо Москвы».
- // Открытые системы. 2015.
- Irina Sheyan. // Computerworld Россия. 2012.
- Irina Sheyan. // Computerworld Россия. 2012.
- Olga Smirnova. // Профиль. 2016.
- Cёplёva Anastasia. // 2012.
- .
- Kuznecovi G.G. // «Информатика Сибири».
- .
- .
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Ageenko T.Yu., Andrianov A.V. // IT-Стандарт. 3(4). 2015.
- 2013.
- Zhilyaev P.S., Goryunova T.I., Volodin K.I. // Международный студенческий научный вестник. 2015.
- Irina Sheyan. // Директор информационной службы. 2017.
- Irina Sheyan. // Директор информационной службы. 2016.
- // 2017.
- Andrey Makonin. // БиБиСи. 2017.
- Erik Bosman, Kaveh Razavi. Dedup Est Machina: Deduplication e Memorisë si një Vektor Avancuar Shfrytëzimi // Aktet e Simpoziumit të IEEE mbi Sigurinë dhe Privatësinë. 2016. fq. 987-1004.
- Bruce Potter. Sekretet e Këqija të Sigurisë Informative // DEFCON 15. 2007.
- Ekaterina Kostina. .
Burimi: habr.com
