

Sot është e nevojshme të vazhdojmë shqyrtimin e VLAN dhe të diskutojmë protokollin VTP, si dhe konceptet e VTP Pruning dhe Native VLAN. Në një nga video të mëparshme, ne folëm tashmë për VTP, dhe gjëja e parë që duhet t'ju vijë në mendje, kur dëgjoni për VTP, është se Ai nuk është një protokoll për trunching, megjithëse quhet "protokoll për trunching VLAN".
Siç e dini, ekzistojnë dy protokolle të njohura për trunching – protokolli pronar Cisco ISL, i cila nuk përdoret më sot, dhe protokolli 802.q, i cili përdoret në pajisje rrjeti të prodhuesve të ndryshëm për inkapsulimin e trafikut të trunching. Ky protokoll gjithashtu aplikohet në switch-at Cisco. Tashmë kemi folur se VTP është një protokoll sinkronizimi VLAN, domethënë ai është i destinuar për të sinkronizuar bazën e të dhënave VLAN në të gjitha switch-at e rrjetit.
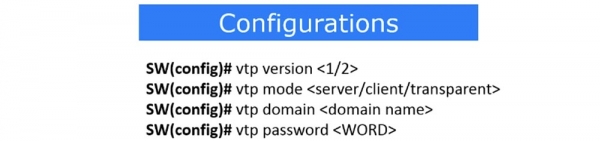
Kemi përmendur mënyrat e ndryshme të VTP – server, klient, transparent. Nëse pajisja përdor modalitetin e serverit, kjo lejon të bëhen ndryshime, të shtohen ose të hiqen VLAN. Modaliteti i klientit nuk lejon të bëhen ndryshime në konfigurimin e switch-it, ju mund të konfiguroni bazën e të dhënave VLAN vetëm përmes VTP-serverit, dhe ajo do të riprodhohet në të gjithë VTP-klientët. Switch-i në modalitetin transparent nuk bën ndryshime në vetë bazën e të dhënave VLAN, por thjesht kalon dhe transmeton ndryshimet në pajisjen tjetër që ndodhet në modalitetin klient. Ky modalitet është i ngjashëm me shkëputjen e protokollit VTP në një pajisje të caktuar, duke e kthyer atë në një transportues informacioni për ndryshimet VLAN.
Le të kthehemi në programin Packet Tracer dhe në topologjinë e rrjetit të shqyrtuar në mësimin e mëparshëm. Ne kemi konfigurimin e rrjetit VLAN10 për departamentin e shitjeve dhe rrjetin VLAN20 për departamentin e marketingut, duke i kombinuar ato me tre switch-a.
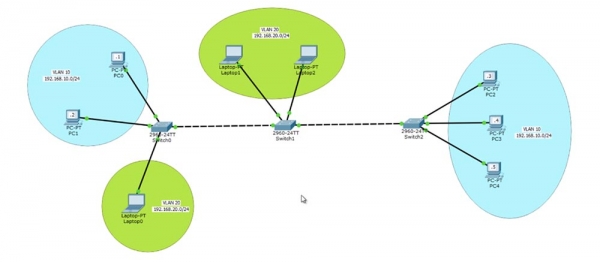
Ndërmjet switch-eve SW0 dhe SW1 ndodh lidhja përmes rrjetit VLAN20, ndërsa mids SW0 dhe SW2 ndodh lidhja përmes rrjetit VLAN10 falë faktit se kemi shtuar VLAN10 në bazën e të dhënave VLAN të switch-it SW1.
Për të shqyrtuar funksionimin e protokollit VTP, le të përdorim një nga switch-at si VTP-server, le të jetë SW0. Nëse e mbani mend, si rregull të gjithë switch-at punojnë në modalitetin e VTP-serverit. Le të hyjmë në terminalin e komandës së switch-it dhe të shkruajmë komandën show vtp status. Ju shihni versionin aktual të protokollit VTP – 2 dhe numrin e revizionit të konfigurimit 4. Nëse e mbani mend, çdo herë që bëhen ndryshime në bazën e të dhënave VTP, numri i revizionit rritet me një.
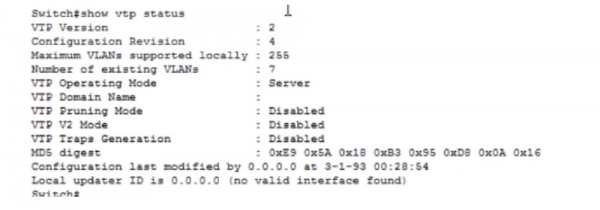
Numri maksimal i rrjeteve VLAN të mbështetura është 255. Ky numër varet nga marka e konkretit switch Cisco, pasi switches të ndryshme mund të mbështesin një numër të ndryshëm të rrjeteve lokale virtuale. Numri i rrjeteve VLAN ekzistuese është 7, dhe pas një minute ne do të shohim se çfarë rrjetesh janë këto. Režimi i menaxhimit VTP është server, emri i domain-it nuk është caktuar, dhe rezhimi VTP Pruning është çaktivizuar, ne do të kthehemi te ky më vonë. Edhe rezhimet VTP V2 dhe VTP Traps Generation janë çaktivizuar. Për të kaluar provimin 200-125 CCNA, nuk ju nevojitet të dini për dy rezhimet e fundit, kështu që mund të mos shqetësoheni për to.
Le të shqyrtojmë bazën e të dhënave VLAN, për këtë do të përdorim komandën show vlan. Siç e pamë në videon e kaluar, kemi 4 rrjete të papranuara: 1002, 1003, 1004 dhe 1005.
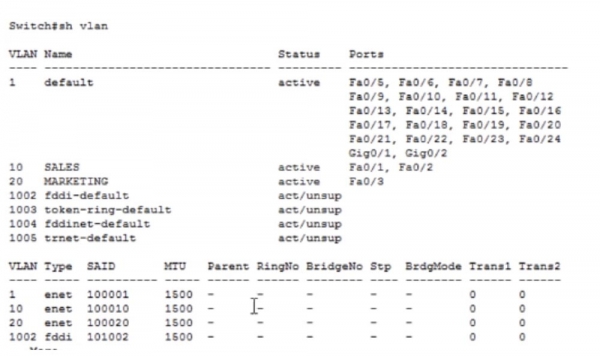
Këtu gjithashtu janë përmendur 2 rrjete VLAN10 dhe 20 që ne krijuam dhe rrjeti i paracaktuar VLAN1. Tani, le të kalojmë në një switch tjetër dhe të japim të njëjtën komandë për të marrë statusin e VTP-së. Ju shihni që numri i rishikimit të këtij switch-i është 3, ai është në rezhimin VTP-server dhe gjithë informacioni tjetër është i ngjashëm me switch-in e parë. Kur të jap komandën show VLAN, do të shoh se ne kemi bërë 2 ndryshime në konfigurim, një më pak se switch-i SW0, kjo është arsyeja se pse numri i rishikimit SW1 është 3. Ne bëmë 3 ndryshime në konfigurimet e zakonshme të switch-it të parë, kështu që numri i tij i rishikimit u rrit në 4.
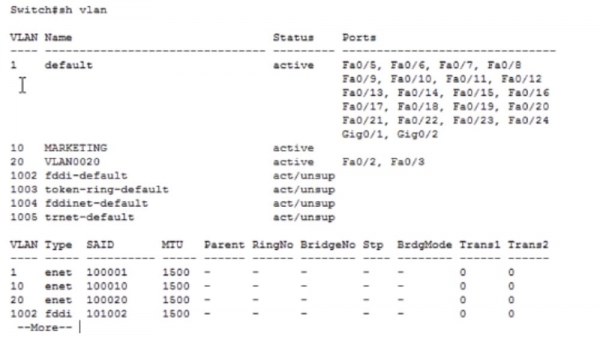
Tani le të shikojmë statusin e SW2. Numri i rishikimit këtu është 1, dhe kjo është e çuditshme. Ne duhet të kemi rishikimin e dytë, sepse është bërë 1 ndryshim në konfigurim. Le të shohim në bazën e të dhënave VLAN.
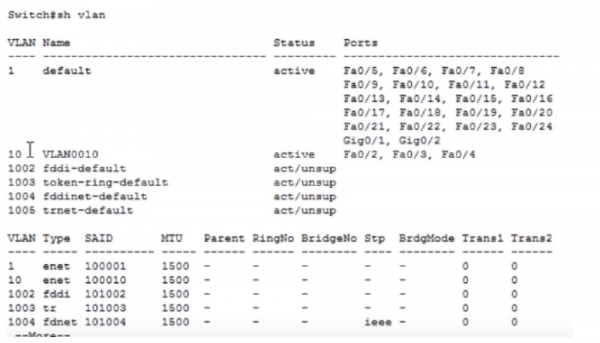
Ne kemi bërë një ndryshim të vetëm duke krijuar rrjetin VLAN10, dhe nuk e di pse kjo informacion nuk u përmbush. Ndoshta kjo ndodhi për shkak se nuk kemi një rrjet të vërtetë, por një simulator të softuerit, ku mund të ketë gabime. Kur të keni mundësinë të punoni me pajisje të vërteta gjatë praktikës në një degë të kompanisë Cisco, do t'ju ndihmojë më shumë sesa simulatori Packet Tracer. Një gjë tjetër e dobishme në mungesë të pajisjeve reale do të jetë GNC3, ose simulatori grafik i rrjetit Cisco. Ky është një emulator që përdor sistemin operativ real të pajisjes, si p.sh. një router. Ka një diferencë midis simulatorit dhe emulatorit - i pari është një program që duket si një router i vërtetë, por nuk është ai. Emulatori krijon programikisht vetëm pajisjen, por për funksionimin e saj përdor softuerin real. Por nëse nuk keni mundësinë të punoni me softuerin real Cisco IOS, mundësia më e mirë do të jetë Packet Tracer.
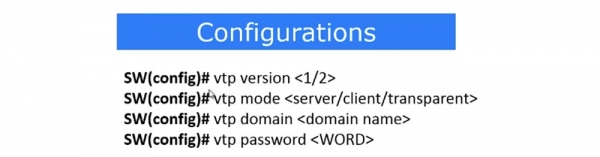
Pra, na nevojitet të konfiguroni SW0 si server VTP, për këtë unë hy në modin e konfigurimit global dhe fut komandën vtp version 2. Siç thashë, ne mund të vendosim versionin e protokollit që na nevojitet - 1 ose 2, në këtë rast na nevojitet versioni i dytë. Në vazhdim, me komandën vtp mode ne përcaktojmë modalitetin VTP të switch-it - server, klient ose transparent. Në këtë rast na nevojitet moda e serverit, dhe pas futjes së komandës vtp mode server, sistemi jep një mesazh që pajisja është tashmë në modën e serverit. Më tej duhet të konfigurojmë domenin VTP, për të cilin përdorim komandën vtp domain nwking.org. Pse është e nevojshme kjo? Nëse në rrjet ka një pajisje tjetër me një numër më të madh revizioni, të gjitha pajisjet e tjera me një numër më të vogël fillojnë të replikojnë bazën e të dhënave VLAN nga kjo pajisje. Megjithatë, kjo ndodh vetëm nëse pajisjet kanë të njëjtin emër domene. Për shembull, nëse punoni në nwking.org, ju tregoni këtë domen, nëse në Cisco, atëherë domeni cisco.com dhe kështu me radhë. Emri i domenit të pajisjeve të kompanisë tuaj lejon që t'i dalloni ato nga pajisjet e kompanive të tjera ose nga çdo pajisje të jashtme të rrjetit. Nëse i atribuoni pajisjes një emër domene të kompanisë, atëherë e bëni atë pjesë të rrjetit të kësaj kompanie.
Hapi i ardhshëm që duhet të bëni është të vendosni fjalëkalimin VTP. Kjo është e nevojshme për të siguruar që një hakues, duke pasur një pajisje me një numër revizioni më të lartë, nuk mund të kopjojë cilësimet e tij VTP në switch-in tuaj. Unë vendos fjalëkalimin cisco duke përdorur komandën vtp password cisco. Pas kësaj, replikimi i të dhënave VTP midis switch-eve do të jetë i mundur vetëm kur fjalëkalimet përkojnë. Nëse përdoret një fjalëkalim i gabuar, përditësimi i bazës së të dhënave VLAN nuk do të ndodhë.
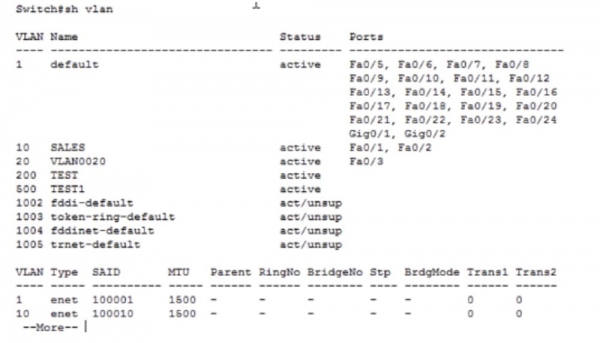
Le të përpiqemi të krijojmë disa VLAN tjera. Për këtë, unë përdor komandën config t, me komandën vlan 200 krijoj rrjetin me numër 200, i jep emrin TEST dhe ruaj ndryshimet me komandën exit. Pastaj krijoj një rrjet tjetër vlan 500 dhe e quaj TEST1. Nëse tani shkruaj komandën show vlan, mund të shihni në tabelën e rrjeteve virtuale të switch-it këto dy rrjete të reja, të cilave nuk u është caktuar asnjë port.
Le të kalojmë tek SW1 dhe të shohim statusin e tij VTP. Shihni, këtu nuk ka patur ndryshime, përveç emrit të domainit, numri i rrjeteve VLAN mbetet 7. Nuk shohim shfaqjen e rrjeteve që krijuam, sepse fjalëkalimi VTP nuk përkon. Le të vendosim fjalëkalimin VTP në këtë switch, duke futur komandat conf t, vtp pass dhe vtp password cisco. Sistemi dha një mesazh që baza e të dhënave VLAN të pajisjes tani përdor fjalëkalimin cisco. Le të hedhim një sy përsëri në statusin VTP për të kontrolluar nëse replikimi i informacionit ka ndodhur. Siç e shihni, numri i VLAN e ekzistueshme u rrit automatikisht në 9.
Nëse shikoni bazën e të dhënave VLAN të këtij switch-i, do të shihni se rrjetet VLAN200 dhe VLAN500 që krijuam automatikisht janë shfaqur.
Të njëjtën gjë duhet të bëjmë edhe me switch-in e fundit SW2. Do ta japim komandën show vlan – shihni, nuk ka ndodhur asnjë ndryshim. Po ashtu, nuk ka asnjë ndryshim në statusin VTP. Për që ky switch të përditësojë informacionin, duhet gjithashtu të konfigurohet fjalëkalimi, pra të jepen të njëjtat komanda si për SW1. Pas kësaj, numri i rrjeteve VLAN në statusin SW2 do të rritet në 9.
Kjo është arsyeja pse protokolli VTP është i nevojshëm. Ky është një mjet i shkëlqyer që siguron përditësimin automatik të informacionit në të gjitha pajisjet rrjetësore të klientëve pas ndryshimeve në pajisjen-server. Nuk keni nevojë të bëni manualisht ndryshime në bazën e të dhënave VLAN të të gjithë switch-eve – riplikimi ndodh automatikisht. Nëse keni 200 pajisje rrjetësore, ndryshimet e vendosura do të ruhen në të njëjtën kohë në të gjitha dyqind pajisjet. Në rast se, gjithsesi, duhet të sigurohemi që SW2 është gjithashtu një VTP-klient, prandaj do të shkojmë në cilësimet me komandën config t dhe do të shkruajmë komandën vtp mode client.
Pra, në rrjetin tonë vetëm switch-i i parë është në modin VTP Server, dy të tjerët funksionojnë në modin VTP Client. Nëse tani hyj në cilësimet e SW2 dhe shkruaj komandën vlan 1000, do të marr një mesazh: "konfigurimi VTP VLAN nuk lejohet kur pajisja është në modin klient". Pra, nuk mund të bëj asnjë ndryshim në bazën e të dhënave VLAN nëse switch-i është në modin VTP-klient. Nëse dua të bëj ndonjë ndryshim, duhet të kaloj në switch-in server.
Hyj në cilësimet e terminalit SW0 dhe shkruaj komandat vlan 999, name IMRAN dhe exit. Kjo rrjet e re u shfaq në bazën e të dhënave VLAN të këtij switch-i, dhe nëse tani kaloj në bazën e të dhënave të switch-it-klient SW2, do të shoh që këtu ka ardhur e njëjta informacion, pra ka ndodhur riplikimi.
Siç e thashë, VTP është një pjesë e shkëlqyer e softuerit, por nëse përdoret gabim, ky protokoll mund të dëmtojë tërë rrjetin. Prandaj, duhet të jeni shumë të kujdesshëm me rrjetin e kompanisë, nëse emri i domain dhe fjalëkalimi VTP nuk janë të vendosura. Në këtë rast, gjithçka që i nevojitet hakerit është të vendosë kabllon e switch-it të tij në prizën rrjetësore në mur, të lidhë me ndonjë switch zyre përmes protokollit DTP dhe pastaj, duke përdorur trunk-un e krijuar, të përditësojë të gjitha informacionet përmes protokollit VTP. Kështu, hakeri mund të fshijë të gjitha VLAN-të e rëndësishme, duke përfituar nga fakti që numri i revizionit të pajisjes së tij është më i lartë se numri i revizionit të switch-eve të tjerë. Në këtë mënyrë, switch-et e kompanisë do të zëvendësojnë automatikisht të gjithë informacionin e bazës së të dhënave VLAN me informacionin që është riplikuar nga switch-i i dëmshëm, dhe e gjithë rrjeta juaj do të bjerë.
Kjo lidhet me faktin se kompjuterët janë lidhur me një port specifik të kalueseve përmes një kablli rrjeti, të cilit i është lidhur rrjeti VLAN 10 ose rrjeti VLAN 20. Nëse këto rrjete i hiqen nga databaza LAN e kalueseve, ai do të ç Aktivizojë automatikisht portin e lidhur me rrjetin që nuk ekziston. Zakonisht, rrjeti i kompanisë mund të kolapsojë pikërisht sepse kaluesit thjesht do të çaktivizojnë portet e lidhura me VLAN-et që janë hequr gjatë përditësimit të radhës.
Për të parandaluar ndodhin e këtij problemi, duhet të vendosni emrin e domenit dhe fjalëkalimin VTP, ose të përdorni funksionin Cisco Port Security, i cili lejon menaxhimin e MAC-adresave të porteve të kalueseve duke vendosur kufizime të ndryshme për përdorimin e tyre. Për shembull, nëse dikush i huaj përpiqet të ndryshojë MAC-adresën, porta do të çaktivizohet menjëherë. Shumë shpejt do të njihemi më afër me këtë funksion të kalueseve Cisco, por tani mjafton të dini se Port Security siguron që VTP të jetë i mbrojtur nga sulmuesit.
Të përmbledhim se çfarë përfaqëson konfigurimi i VTP. Ky është zgjedhja e versionit të protokollit – 1 ose 2, cakton modin e VTP – server, klient ose transparent. Siç e thashë, modu i fundit nuk përditëson databazën VLAN të vetë pajisjes, por thjesht transmeton të gjitha ndryshimet te pajisjet fqinj. Më poshtë janë komandat për të caktuar emrin e domenit dhe fjalëkalimin: vtp domain dhe vtp password .
Tani le të flasim për konfigurimet e VTP Pruning. Nëse shikoni topologjinë e rrjetit, mund të shihni se të tre kaluesit kanë të njëjtën databazë VLAN, që do të thotë se rrjetet VLAN10 dhe VLAN20 janë pjesë e të tre kaluesve. Teknikisht, kaluesi SW2 nuk e ka nevojën për rrjetin VLAN20, sepse nuk ka porte të lidhura me këtë rrjet. Megjithatë, pavarësisht kësaj, të gjithë trafiku që dërgohet nga kompjuteri Laptop0 në rrjetin VLAN20 kalon në kaluesin SW1 dhe prej tij, përmes trunk-ut, shkon në portet SW2. Detyra juaj kryesore si specialist i rrjetit është ta bëni që në rrjet të kalojë sa më pak të dhëna të tepërta. Duhet të siguroheni për transmetimin e të dhënave të nevojshme, por si të kufizoni dërgimin e informacionit që nuk është i nevojshëm për këtë pajisje?
Ju duhet të siguroheni që trafiku i destinuar për pajisjet e rrjetit VLAN20 të mos kalojë në portet SW2 përmes trunk-it kur nuk është e nevojshme. Pra, trafiku Laptop0 duhet të arrijë në SW1 dhe më pas në kompjuterët e rrjetit VLAN20, por nuk duhet të dalë përtej portit të djathtë trunk SW1. Kjo mund të sigurohet përmes VTP Pruning.
Për këtë, na duhet të hyjmë në konfigurimin e serverit VTP SW0, pasi siç e kam thënë më parë, konfigurimet e VTP mund të bëhen vetëm përmes serverit, të hyjmë në konfigurimin global dhe të shkruajmë komandën vtp pruning. Duke pasur parasysh që Packet Tracer është vetëm një program-simulator, në ndihmën e saj për komandat nuk ka një të tillë. Megjithatë, kur të shkruaj vtp pruning dhe të shtyp «Enter», sistemi do të më informojë se moda vtp pruning nuk është e aksesueshme.
Duke përdorur komandën show vtp status, ne do të shohim që moda VTP Pruning është në gjendje të çaktivizuar, prandaj duhet ta bëjmë atë të aksesueshme duke e çuar në pozitiv. Duke bërë këtë, ne aktivizojmë modën VTP Pruning në të tre switch-et e rrjetit tonë brenda domenit të rrjetit.
Më lejoni t'ju kujtoj se çfarë është VTP Pruning. Kur e aktivizojmë këtë modë, switch-serveri SW0 i raporton switch-it SW2 se vetëm rrjeti VLAN10 është konfiguruar në portet e tij. Më pas, switch-i SW2 i raporton switch-it SW1 se nuk ka nevojë për ndonjë trafik tjetër përveç trafikut të destinuar për rrjetin VLAN10. Tani, falë VTP Pruning, switch-i SW1 ka informacionin se nuk ka nevojë të dërgojë trafik VLAN20 përmes trunk SW1-SW2.
Për ju si administrator të rrjetit, kjo është shumë e këndshme. Nuk keni nevojë të hyni manualisht në komandat, pasi switch-i është mjaft inteligjent për të dërguar vetëm atë që kërkohet nga një pajisje specifike të rrjetit. Nëse nesër vendosni një tjetër departament marketingu në ndonjë ndërtesë fqinje dhe lidheni rrjetin e tij VLAN20 me switch-in SW2, ky switch do t'i raportojë menjëherë switch-it SW1 se tani ka rrjetet VLAN10 dhe VLAN20 dhe do të kërkojë të dërgojë trafik për të dyja rrjetet. Kjo informacion vazhdimisht përditësohet në të gjitha pajisjet, duke e bërë komunikimin më efikas.
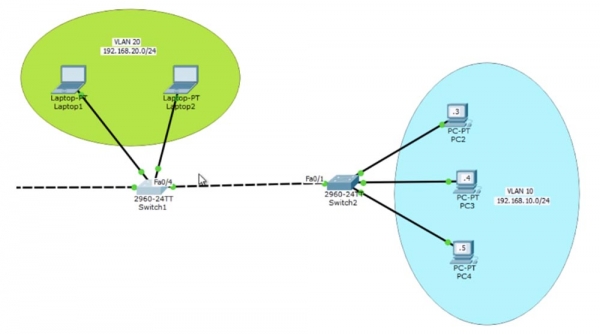
Ka një mënyrë tjetër për të specifikuar transmetimin e trafik të cilën mund ta përdorim - është të përdorim komandën që lejon kalimin e të dhënave vetëm për VLAN-në e specifikuar. Unë hy në cilësimet e switch-it SW1, ku më intereson porta Fa0/4, dhe fut komandat int fa0/4 dhe switchport trunk allowed vlan. Duke ditur që SW2 ka vetëm VLAN10, mund t’i tregoj switch-it SW1 që porta e tij trunk të lejojë vetëm trafik për këtë rrjet duke aplikuar komandën allowed vlan. Kështu, e kam programuar portën trunk Fa0/4 për të transmetuar trafik vetëm për VLAN10. Kjo do të thotë se kjo portë nuk do të kalojë trafik nga VLAN1, VLAN20 ose ndonjë rrjet tjetër përveç atij të specifikuar.
Mund të pyesni, çfarë është më mirë të përdoret - VTP Pruning apo komandën allowed vlan. Përgjigjja është subjektive, sepse në disa raste ka kuptim të përdoret mënyra e parë, dhe në disa - e dyta. Si një administrator rrjeti, ju duhet të zgjidhni vetë zgjidhjen optimale. Në disa raste, vendimi për të programuar portën për të lejuar trafik nga një VLAN e caktuar mund të jetë i mirë, ndonjëherë - i keq. Në rastin tonë, përdorimi i komandës allowed vlan mund të jetë i arsyeshëm nëse nuk planifikojmë të ndryshojmë topologjinë e rrjetit. Por nëse ndokush më vonë do të dojë të shtojë në SW2 një grup pajisjesh që përdorin VLAN20, do të ishte më e arsyeshme të aplikohej moda VTP Pruning.
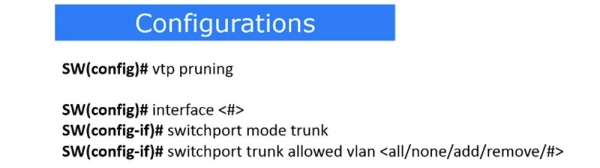
Pra, konfigurimi i VTP Pruning përfshin përdorimin e komandave të mëposhtme. Komanda vtp pruning siguron përdorimin automatik të kësaj mode. Nëse doni të konfiguroni manualisht VTP Pruning të portës trunk për të lejuar kalimin e trafik të një VLAN të caktuar, atëherë përdorni komandën për të zgjedhur numrin e portës trunk interface , aktivizoni modin trunk switchport mode trunk dhe lejoni kalimin e trafik të rrjetit të caktuar me komandën switchport trunk allowed vlan .
Në komandën e fundit, mund të përdoren 5 parametra. All do të thotë se lejohet kalimi i trafik të të gjitha rrjeteve VLAN, none - kalimi i trafik për të gjitha VLAN është i ndaluar. Nëse përdorni parametrin add, mund të shtoni lejen e kalimit të trafik një rrjeti tjetër. Për shembull, nëse na lejohet trafik VLAN10, me komandën add mund të lejohet gjithashtu kalimi i trafik të rrjetit VLAN20. Komanda remove lejon që të hiqet një nga rrjetet, për shembull, nëse përdorni parametrin remove 20, do të mbetet vetëm kalimi i trafik VLAN10.
Tani e shqyrtojmë VLAN-in native. Ne tashmë kemi folur se VLAN-i native përfaqëson një rrjet virtual për kalimin e trafikut të pa-etiketuar përmes një porte të caktuar trun.
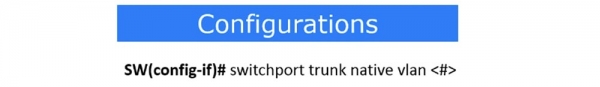
Unë hy në cilësimet e një porte specifike, që tregon titulli i komandës SW(config-if)#, dhe përdor komandën switchport trunk native vlan , për shembull, VLAN10. Tani, gjithë trafiku i rrjetit VLAN10 do të kalojë nëpër trun pa etiketa.
Le të kthehemi te topologjia logjike e rrjetit në dritaren e Packet Tracer. Nëse përdor komandën switchport trunk native vlan 20 për portin e switch-it Fa0/4, atëherë gjithë trafiku i rrjetit VLAN20 do të kalojë nëpër trun Fa0/4 – SW2 pa etiketa. Kur switch-i SW2 të marrë këtë trafik, ai do të mendojë: "kjo është trafik pa etiketa, pra unë duhet ta drejtoj atë në rrjetin VLAN-in native." Për këtë switch, VLAN-i native është rrjeti VLAN1. Rrjetet 1 dhe 20 nuk kanë asnjë lidhje, por duke përdorur modalitetin VLAN-it native, ne kemi mundësinë të drejtojmë trafik VLAN20 në një rrjet krejt tjetër. Megjithatë, ky trafik do të jetë pa kapsulim, dhe rrjetet gjithsesi duhet të përputhen.
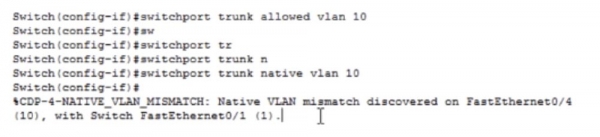
Le të shqyrtojmë këtë me një shembull. Unë do të hy në cilësimet e SW1 dhe do të përdor komandën switchport trunk native vlan 10. Tani çdo trafik VLAN10 do të dalë nga porta trun pa etiketa. Kur ai të arrijë në portin trun SW2, switch-i do të kuptojë se duhet ta drejtojë atë në VLAN1. Si rezultat i këtij vendimi, trafiku nuk do të arrijë në kompjuterët PC2, 3 dhe 4, pasi ata janë lidhur në portat e aksesit të switch-it, të destinuara për VLAN10.
Teknikisht, kjo do të shkaktojë shfaqjen e një mesazhi sistemi që tregon se VLAN-i native i portit Fa0/4, i cili është pjesë e VLAN10, nuk përputhet me portin Fa0/1, i cili përfaqëson pjesën e VLAN1. Ky do të thotë se portet e cituara nuk do të jenë në gjendje të punojnë në modalitetin trun për shkak të mos përputhjes së VLAN-it native.
Faleminderit që qëndroni me ne. Ju pëlqejnë artikujt tanë? Dëshironi të shihni më shumë materiale interesante? Na mbështetni duke bërë një porosi ose duke na rekomanduar miqve tuaj. 30% zbritje për përdoruesit e Habra në një analog unik të serverëve entry-level, të cilin e kemi shpikur për ju: (opcionet me RAID1 dhe RAID10, deri në 24 bërthama dhe deri në 40GB DDR4 janë të disponueshme).
Dell R730xd për dy herë më lirë? Vetëm te ne në Holandë! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — nga $99! Lexoni rreth
Burimi: habr.com
