

Çdo gjë që i nevojitet një sulmuesi është koha dhe motivimi për të depërtuar në rrjetin tuaj. Por detyra jonë është ta pengojmë atë ose, së paku, ta vështirësojmë këtë proces sa më shumë që të jetë e mundur. Duhet të fillojmë me identifikimin e dobësive në Active Directory (në vazhdim – AD) që sulmuesi mund t'i shfrytëzojë për të fituar qasje dhe për të lëvizur në rrjet, duke mbetur i paditur. Sot do të shqyrtojmë indikatorët e rrezikut që reflektojnë vulnerabilitetet në sigurinë kibernetike të organizatës tuaj, duke përdorur panelin e monitorimit AD Varonis si shembull.
Sulmuesit përdorin konfigurime të veçanta në domen.
Sulmuesit përdorin shumë truke të mençura dhe vulnerabilitete për të depërtuar në rrjetin korporativ dhe për të rritur privilegjet. Disa nga këto vulnerabilitete janë parametra konfigurimi të domenit, që mund të ndryshohen lehtësisht pasi të identifikohen.
Paneli i monitorimit AD do t'ju njoftojë menjëherë nëse ju (ose administratorët tuaj të sistemit) nuk keni ndryshuar fjalëkalimin KRBTGT në muajin e kaluar, ose nëse dikush është autentifikuar me llogarinë e administratorit të integruar në mënyrë të paracaktuar (Administrator). Këto dy llogari ofrojnë qasje të pakufizuar në rrjetin tuaj: sulmuesit do të përpiqen të fitojnë qasje në to për të kaluar pa pengesa çdo kufizim në privilegje dhe leje. Dhe, si rezultat, të fitojnë qasje në çdo të dhënë që i intereson.
Sigurisht, ju mund të zbuloni këto vulnerabilitete vetë: për shembull, të vendosni një kujtesë në kalendar për të kontrolluar apo të nisni një skenar PowerShell për të grumbulluar këtë informacion.
Paneli i monitorimit Varonis përditësohet automatikisht , për të siguruar një shikim të shpejtë dhe analizë të treguesve kryesorë që theksojnë vulnerabilitetet potenciale, që të mund të merrni masa të menjëhershme për t'i eliminuar ato.
3 indikatorë kryesorë rreziku në nivelin e domenit
Më poshtë është një sërë widget-esh që janë të disponueshme në panelin e monitorimit Varonis, përdorimi i të cilave do të forcojë ndjeshëm mbrojtjen e rrjetit korporativ dhe infrastrukturës IT në përgjithësi.
1. Numri i domenëve për të cilët fjalëkalimi i llogarisë Kerberos nuk është ndryshuar për një kohë të konsiderueshme
Llogaria KRBTGT është një llogari speciale në AD, që nënshkruan të gjitha . Hakerët që kanë qasje në kontrollorin e domainit (DC) mund ta përdorin këtë llogari për të krijuar , e cila do t'i japë atyre qasje të pakufizuar në praktikisht çdo sistem në rrjetin korporativ. Kemi hasur në situata kur, pas marrjes me sukses të Biletës së Artë, hakeri kishte qasje në rrjetin e organizatës për dy vjet. Nëse fjalëkalimi i llogarisë KRBTGT në kompaninë tuaj nuk është ndërruar në 40 ditët e fundit, widgeti do t’ju njoftojë për këtë.
Kryesimi i 40 ditëve është më se i mjaftueshëm për një haker që të fitojë qasje në rrjet. Megjithatë, nëse siguroheni dhe standardizoni procesin e ndryshimit të këtij fjalëkalimi në baza të rregullta, kjo do ta vështirësojë ndjeshëm për hakerin procesin e hyrjes në rrjetin korporativ.
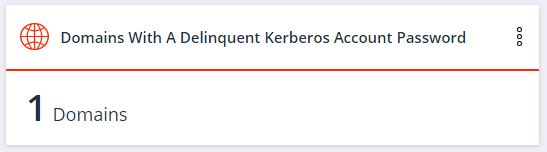
Mos harroni se, sipas implementimit të protokollit Kerberos nga Microsoft, ju nevojitet KRBTGT.
Më tej, ky widget AD do t'ju kujtojë kur është koha për të ndryshuar përsëri fjalëkalimin KRBTGT për të gjitha domaining në rrjetin tuaj.
2. Numri i domain-eve ku është përdorur së fundmi llogaria e integruar e administratorit (Administrator)
Sipas — administratoret e sistemit disponojnë dy llogari: e para është llogaria për përdorim të përditshëm, ndërsa e dyta është për punë administrative të planifikuara. Kjo do të thotë se askush nuk duhet të përdorë llogarinë e administratorit si parazgjedhje.
Llogaria e integruar e administratorit shpesh përdoret për të thjeshtuar procesin e administratës së sistemit. Kjo mund të bëhet një zakon i keq, rezultat i të cilit do të jetë thyerja e sigurisë. Nëse në organizatën tuaj kjo ndodh, do t'ju jetë e vështirë të dalloni përdorimin e saktë të kësaj llogarie nga qasja potencialisht keqdashëse.
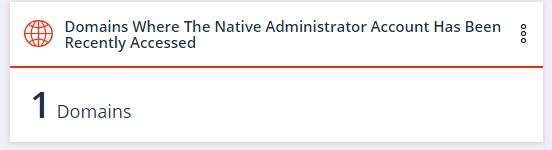
Nëse widgeti tregon ndonjë gjë që është ndryshe nga zero, kjo do të thotë se dikush po punon në mënyrë të pasaktë me llogaritë administrative. Në këtë rast, duhet të merren masa për të korrigjuar dhe kufizuar qasjen në llogarinë e integruar të administratorit.
Pasi keni arritur vlerën zero të widget-it dhe administratorët e sistemit nuk e përdorin më këtë llogari për punën e tyre, çdo ndryshim i mëvonshëm do të tregojë për një sulm të mundshëm kibernetik.
3. Numri i domain-eve ku grupi i Përdoruesve të Mbrojtur (Protected Users) mungon
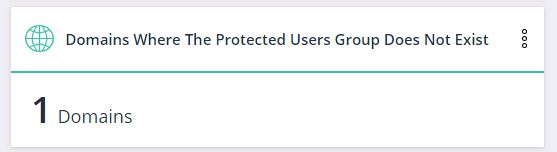
Versionet e vjetra të AD mbështesnin një tip të dobët të enkriptimit — RC4. Hakerët e kanë thyer RC4 shumë vite më parë dhe tani për një sulmues, të thyejë një llogari që ende përdor RC4, është një detyrë mjaft e thjeshtë. Në versionin e Active Directory që u prezantua në Windows Server 2012, u krijua një grup i ri përdoruesish të quajtur Grupi i Përdoruesve të Mbrojtur (Protected Users). Ky grup ofron mjete shtesë mbrojtjeje dhe parandalon autentikimin e përdoruesve që përdorin enkriptimin RC4.
Ky widget do të demonstrojë nëse në ndonjë domain të organizatës mungon një grup i tillë, në mënyrë që të mund ta rregulloni këtë, dmth. të aktivizoni grupin e përdoruesve të mbrojtur dhe ta përdorni atë për të mbrojtur infrastrukturën.
Qëllime të lehta për sulmuesit
Llogaritë e përdoruesve janë qëllimi numër një për sulmuesit – nga përpjekjet e para për të depërtuar deri te eskalimi i vazhdueshëm të privilegjeve dhe fshehja e aktiviteteve të tyre. Sulmuesit kërkojnë qëllime të lehta në rrjetin tuaj, duke përdorur komanda bazike PowerShell, të cilat shpesh janë të vështira për t'u zbuluar. Hiqni nga AD sa më shumë nga këto qëllime të lehta.
Sulmuesit kërkojnë përdorues që kanë paswords pa afat (ose që nuk kërkojnë passwords), llogari teknologjike që janë administratorë, dhe llogari që përdorin enkriptim të vjetër RC4.
Cila nga këto llogari është e lehtë për t'u aksesuar ose, si rregull, nuk është nën mbikëqyrje. Sulmuesit mund të kapin këto llogari dhe të lëvizin pa pengesa brenda infrastrukturës tuaj.
Sa herë që sulmuesit depërtojnë përmes perimetrin të sigurisë, ata ndoshta do të fitojnë qasje të paktën në një llogari. A do të jeni në gjendje t'i pengoni ata që të kenë akses në të dhëna të ndjeshme, përpara se të zbuloni dhe eliminojë sulmin?
Panesë e monitorimit Varonis AD do të tregojë llogaritë e përdoruesve të cenueshme, në mënyrë që të mund të adresoni problemet përpara se ato të ndodhin. Sa më e vështirë të jetë që të depërtohet brenda rrjetit tuaj, aq më shumë janë mundësitë tuaja për të neutralizuar sulmuesin përpara se ai të shkaktojë dëme serioze.
4 tregues kyç të rrezikut për llogaritë e përdoruesve
Më poshtë janë disa shembuj të widget-eve në panelin e monitorimit Varonis AD që tregojnë llogaritë më të cenueshme të përdoruesve.
1. Numri i përdoruesve aktivë me fjalëkalime të cilat nuk skadojnë kurrë
Për çdo sulmues, të sigurohet aksesi në një llogari të tillë është gjithmonë një fitore e madhe. Duke qenë se fjalëkalimi nuk skadon kurrë, sulmuesi ka një pikë mbështetjeje permanente brenda rrjetit që më pas mund të përdoret për apo lëvizjen brenda infrastrukturës.
Sulmuesit kanë lista me miliona kombinime "përdorues-fjalëkalim" që përdorin në sulmet e futjes së të dhënave, dhe probabiliteti që
kombinimi për një përdorues me "fjalëkalim të përjetshëm" të jetë në njërën nga këto lista është shumë më tepër se zero.
Llogaritë me fjalëkalime të përjetshme janë të lehta për t'u menaxhuar, por ato nuk janë të sigurta. Përdorni këtë widget për të gjetur të gjitha llogaritë që kanë këto fjalëkalime. Ndryshoni këtë parametër dhe përditësoni fjalëkalimin.
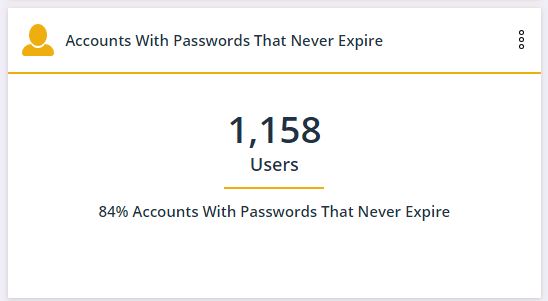
Sa më shpejt që vlera e këtij widget-i të arrijë zero, çdo llogari e re e krijuar me një fjalëkalim të tillë do të shfaqet në panelin e monitorimit.
2. Numri i llogarive administrative me SPN
SPN (Emri i Parincialit të Shërbimit) është një identifikues unik për një instancë shërbimi. Ky widget tregon se sa llogari shërbimi kanë të drejta të plota administrative. Vlera në widget duhet të jetë zero. SPN-të me të drejta administrative ndodhin, pasi dhënia e këtyre të drejtave i lehtëson ofruesit e softuerit dhe administratorët e aplikacioneve, por kjo paraqet një kërcënim për sigurinë.
Oferimi i një llogarie shërbimi me të drejta administratori lejon një sulmues të marrë qasje të plotë në një llogari që nuk është e përdorur. Kjo do të thotë se sulmuesit me qasje në llogaritë SPN mund të veprojnë lirshëm brenda infrastrukturës ndërsa evitojnë monitorimin e veprimeve të tyre.
Për të zgjidhur këtë problem, duhet të ndryshoni lejet për llogaritë shërbimi. Këto llogari duhet të respektojnë parimin e privilegjeve minimale dhe të kenë vetëm atë qasje që është e nevojshme për funksionimin e tyre.
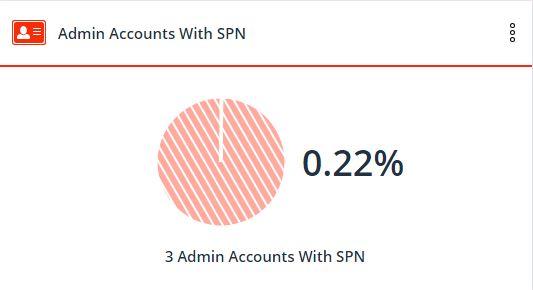
Me këtë widget do të jeni në gjendje të zbuloni të gjitha SPN-të që kanë të drejta administrator, të hiqni këto privilegje dhe më pas të monitoroni SPN-të në përputhje me të njëjtin princip të qasjes me privilegje minimale.
SPN-të e reja do të shfaqen në panelin e monitorimit dhe do të jeni në gjendje ta kontrolloni këtë proces.
3. Numri i përdoruesve që nuk kërkojnë verifikim paraprak të Kerberosit
Idealisht, Kerberos kodon ticket-un e verifikimit me metode të kodimit AES-256, e cila mbetet e pacenuar deri tani.
Megjithatë, versionet më të vjetra të Kerberos përdorën kodimin RC4, i cili tani mund të thyehet brenda disa minutash. Ky widget tregon cilat llogari përdoruesish ende përdorin RC4. Microsoft vazhdon të mbështesë RC4 për kompatibilitet prapa, por kjo nuk do të thotë se duhet ta përdorni atë në AD-në tuaj.
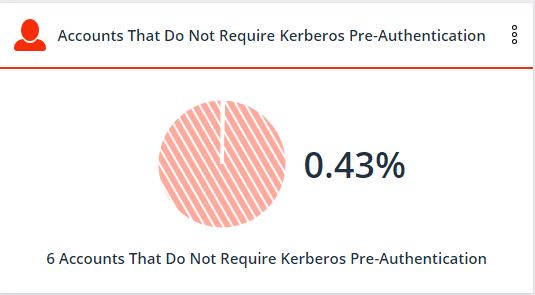
Pasi të keni zbuluar këto llogari, duhet të hiqni shenjën "nuk kërkohet autorizimi paraprak i Kerberosit" në AD, në mënyrë që llogaritë të përdorin një kodim më të avancuar.
Zbulimi i këtyre llogarive vetë, pa panelin e monitorimit Varonis AD, merr shumë kohë. Në realitet, të jesh në dijeni në kohë për të gjitha llogaritë që janë redaktuar për të përdorur kodimin RC4 është një detyrë edhe më e vështirë.
Nëse vlera në widget ndryshon, kjo mund të dëshmojë për veprime të paligjshme.
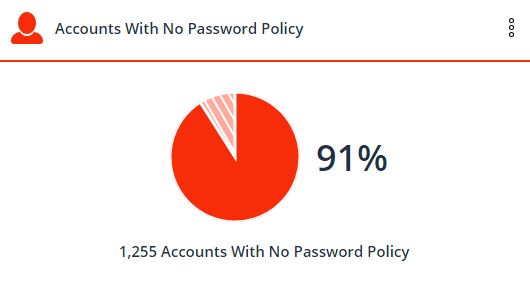
4. Numri i përdoruesve pa fjalëkalim
Sulmuesit përdorin komandat baze të PowerShell për të lexuar nga AD flamurin «PASSWD_NOTREQD», në pronat e llogarisë. Përdorimi i këtij flamuros do të thotë se nuk ka kërkesa për praninë ose kompleksitetin e fjalëkalimit.
Sa e lehtë është të vjedhësh një llogari me një fjalëkalim të thjeshtë apo bosh? Tani imagjinoni se një nga këto llogari është administrator.
Çfarë ndodh nëse një nga mijëra skedarëve të ndjeshëm, të hapur për të gjithë, është një raport financiar i ardhshëm?
Injorimi i kërkesës obligative për futjen e fjalëkalimit është një tjetër skurtore për administrimin e sistemeve, e cila shpesh është përdorur në të kaluarën, por sot është e papranueshme dhe e pasigurt.
Zgjidhni këtë problem duke përditësuar fjalëkalimet për llogaritë e tilla.
Monitorimi i këtij widget-i në të ardhmen do t'ju ndihmojë të evitoni krijimin e llogarive pa fjalëkalim.
Varonis e barazon shansin
Në të kaluarën, puna për mbledhjen dhe analizimin e metrikeve të përmendura në artikull merrte shumë orë dhe kërkonte njohuri të thella të PowerShell: specialistët e sigurisë duheshin të ndajë burime për këto detyra çdo javë ose muaj. Por mbledhja dhe përpunimi manual i kësaj informacioni, jep sulmuesve një mundësi për të depërtuar dhe vjedhur të dhëna.
D do të kaloni një ditë për të instaluar panelin e monitorimit AD dhe komponentët shtesë, për të mbledhur të gjitha dobësitë e shqyrtuara dhe shumë të tjera. Në të ardhmen, gjatë përdorimit, paneli i monitorimit do të përditësohet automatikisht, për sa kohë që gjendja e infrastrukturës ndryshon.
Kryerja e sulmeve kibernetike është gjithmonë një garë midis sulmuesve dhe mbrojtësve, një përpjekje e sulmuesit për të vjedhur të dhëna përpara se specialistët e sigurisë të mund të mbyllin qasjen në to. Zbulimi i hershëm i sulmuesve dhe veprimeve të tyre të paligjshme, së bashku me mbrojtjen e fortë kibernetike, është çelësi për të siguruar të dhënat tuaja.
Burimi: habr.com
