

Në kohët e fundit, në internet mund të gjejmë një sasi të madhe materialesh mbi temën e analizës së trafikimit në periferi të rrjetit. Megjithatë, të gjithë përndryshe tamam harrojnë për analizën e trafikut lokal, e cila është po aq e rëndësishme. Ky artikull trajton këtë temë. Në shembullin e ne do të kujtojmë Netflow-in e vjetër (dhe alternativat e tij), do të shqyrtojmë raste interesante, anomali të mundshme në rrjet dhe do të mësojmë përavantazhet e zgjidhjes, kur i gjithë rrjeti funksionon si një sensor i vetëm. Dhe e rëndësishmja — një analizë të tillë të trafikut lokal mund ta bëni plotësisht falas, brenda një licence provuese (45 ditë). Nëse kjo temë ju intereson, ju ftojmë të vazhdoni më poshtë. Nëse nuk keni dëshirë të lexoni, për të përshpejtuar, mund të regjistroheni në , ku do të tregojmë dhe shpjegojmë gjithçka (aty do të mund të mësoni edhe për formimin e ardhshëm në produkt).
Çfarë është Flowmon Networks?
Para së gjithash, Flowmon është një furnizues IT evropian. Kompania është çeke, me seli në qytetin Brno (çështja e sanksioneve nuk është temë). Në formën e saj aktuale, kompania është e pranishme në treg që nga viti 2007. Para kësaj, ishte e njohur me markën Invea-Tech. Pra, në total, për zhvillimin e produkteve dhe zgjidhjeve janë shpenzuar pothuajse 20 vjet.
Flowmon pozicionohet si një markë e klasës A. Zhvillon zgjidhje premium për klientë korporativë dhe është e shënuar në katrorët Gartner në drejtimin e Monitorimit dhe Diagnostikës së Performancës Rrjet (NPMD). Është interesante se nga të gjitha kompanitë në raport, Flowmon është e vetmja markë e shënuar nga Gartner si prodhues zgjidhjesh si për monitorimin e rrjetit ashtu edhe për mbrojtjen e informacionit (Analiza e Sjelljes në Rrjet). Nuk zë vendin e parë, por për shkak të kësaj, nuk përmendet si krah i një Boeing-u.
Cilat probleme mund të zgjidhë produkti?
Gjerësisht, mund të veçojmë grupin e mëposhtëm të problemeve që përprodukten e kompanisë:
- rritja e stabilitetit të funksionimit të rrjetit dhe burimeve rrjetore duke minimizuar kohën e pushimit dhe të papërfshirjes së tyre;
- rritja e nivelit të përgjithshëm të performancës së rrjetit;
- rritja e efikasitetit të punës së personelit administrativ, duke përfshirë:
- përdorimin e mjeteve moderne të monitorimit inovativ të rrjetit, të bazuara në informacionin rreth flukseve IP;
- ofrimit analizës së detajuar të funksionimit dhe gjendjes së rrjetit – përdoruesve dhe aplikacioneve që punojnë në rrjet, të dhënave që transmetohen, burimeve, shërbimeve dhe nyjeve në ndërveprim;
- për reagimin ndaj incidenteve para se ato të ndodhin, e jo pas humbjes së shërbimeve nga përdoruesit dhe klientët;
- për të shkurtuar kohën dhe burimet e nevojshme për administrimin e rrjetit dhe infrastrukturës IT;
- për të lehtësuar detyrat e kërkimit të defekteve.
- për të rritur nivelin e mbrojtjes së rrjetit dhe burimeve informative të kompanisë, falë përdorimit të teknologjive jo-nënshkruese për identifikimin e aktiviteteve anormale dhe të dëmshme në rrjet, si dhe "sulmet e ditës zero";
- për të siguruar nivelin e kërkuar të SLA për aplikacionet e rrjetit dhe bazat e të dhënave.
Portofoli i produkteve të Flowmon Networks
Tani le të shqyrtojmë drejtpërdrejt portofolin e produkteve të Flowmon Networks dhe të zbulojmë se çfarë bën konkretisht kompania. Ashtu siç kanë kuptuar shumë nga emri, specializimi kryesor është në zgjidhjet për monitorimin e trafikut në rrjedhë, plus një sërë modulesh shtesë që zgjasin funksionalitetin bazë.
Në fakt, Flowmon mund të quhet një kompani me një produkt, ose më saktësisht – një zgjidhje. Le të zbulojmë nëse kjo është mirë apo keq.
Nuk ka asnjë dyshim se në thelb të sistemit është kolektori, i cili është përgjegjës për mbledhjen e të dhënave nga protokollet e ndryshme të rrjedhës, si NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… Një gjë është tërësisht e kuptueshme se për një kompani që nuk është e lidhur me asnjë nga prodhuesit e pajisjeve rrjetërore – është e rëndësishme të ofrojë tregut një produkt universale, të pa lidhur me ndonjë standard ose protokoll të vetëm.
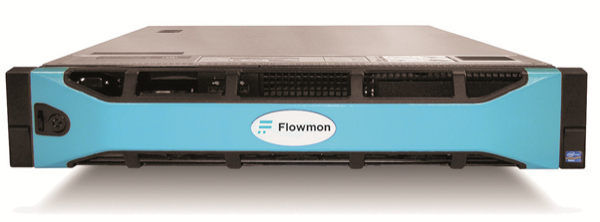
Flowmon Collector
Kolektori ofrohet si në formën e një serveri harduerik, ashtu edhe si një makinë virtuale (VMware, Hyper-V, KVM). Për më tepër, platforma harduerike është realizuar në serverë të personalizuar DELL, që automatikisht zgjidh shumë çështje në lidhje me garancinë dhe RMA-në. Komponenti i tij harduerik përfshin vetëm pllakat FPGA të kapjes së trafikut, të dizajnuara nga një filial i Flowmon, duke lejuar monitorimin me shpejtësi deri në 100 Gbps.
Por çfarë të bëni nëse pajisja e existing rrjetit nuk ka mundësi për të gjeneruar rrjedhë cilësore? Apo nëse ngarkesa mbi pajisje është shumë e lartë? Asnjë problem:
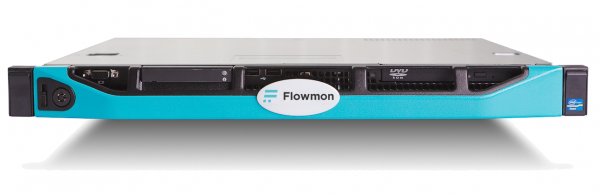
Flowmon Prob
Për këtë rast, Flowmon Networks ofron përdorimin e sondave të veta (Flowmon Probe), të cilat lidhen me rrjetin përmes portit SPAN të switch-it ose duke përdorur ndarësit pasivë TAP.
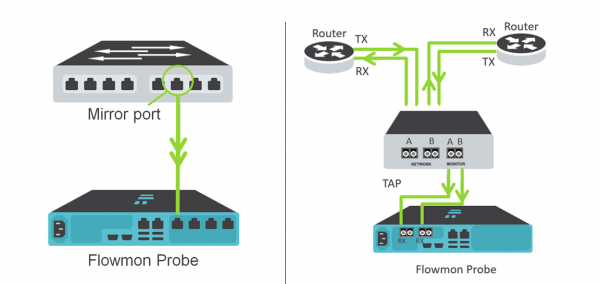
Opsionet e implementimit SPAN (port i pasqyrës) dhe TAP
Në këtë rast, trafiku "të papërpunuar" që arrin në Flowmon Probe transformohet në IPFIX të zgjeruar, që përmban më shumë se 240 metrika me informacion. Ndërsa në protokollin standard NetFlow, i gjeneruar nga pajisjet rrjetësore, përmbahen jo më shumë se 80 metrika. Kjo lejon të sigurohet dukshmëria e protokolleve jo vetëm në nivelet 3 dhe 4, por edhe në nivelin 7 sipas modelit ISO OSI. Si pasojë, administratorët e rrjetit mund të monitorojnë funksionimin e aplikacioneve dhe protokolleve të tilla si e-mail, HTTP, DNS, SMB…
Koncepcionalisht, arkitektura logjike e sistemit duket si në vijim:
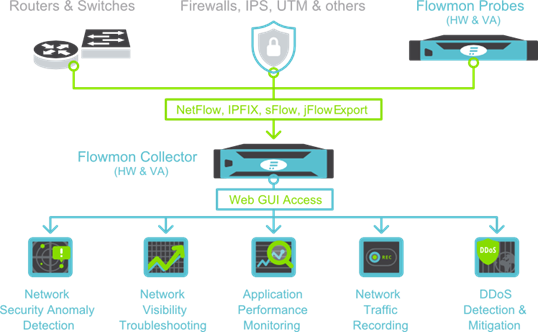
Pjesa qendrore e gjithë "ekosistemit" Flowmon Networks është Collector, që merr trafikun nga pajisjet ekzistuese të rrjetit ose sondat e veta (Probe). Por për zgjidhjen Enterprise, të ofronte funksionalitet ekskluzivisht për monitorimin e trafikut të rrjetit do të ishte shumë e thjeshtë. Kjo e dinë edhe zgjidhjet Open Source, ndonëse jo me një performancë të tillë. Vlera e Flowmon janë modulët shtesë që zgjasin funksionalitetin bazë:
- moduli Detekimi i Anomalisë të Sigurisë – identifikimi i aktiviteteve anomale të rrjetit, duke përfshirë sulmet e ‘ditës zero’, mbi bazën e analizës heuristike të trafikut dhe profilit tipik të rrjetit;
- moduli Monitorimi i Performancës së Aplikacioneve – mbikëqyrja e performancës së aplikacioneve rrjetësore pa instaluar "agjentë" dhe pa ndikuar në sistemet e synuara;
- moduli Regjistruesi i Trafikut – regjistrimi i fragmenteve të trafikut rrjetësor sipas një seti rregullash të paracaktuara ose sipas një trigger nga moduli ADS, për troubleshooting dhe/ose hetimin e incidenteve të sigurisë;
- moduli Mbrojtje DDoS – mbrojtja e perimetrit të rrjetit nga sulmet volumetrike të refuzimit të shërbimit DoS/DDoS, përfshirë sulmet në aplikacione (OSI L3/L4/L7).
Në këtë artikull ne do të shqyrtojmë se si funksionon gjithçka në kohë reale përmes shembujve të 2 moduleve – Monitorimi dhe Diagnostikimi i Performancës së Rrjetit dhe Detekimi i Anomalisë të Sigurisë.
Të dhënat e origjinës:
- serveri Lenovo RS 140 me hypervisor VMware 6.0;
- image e makinës virtuale Flowmon Collector, që mund të ;
- një çift switch-esh me mbështetje për protokollet e rrjedhës.
Hapi 1. Instalimi i Flowmon Collector
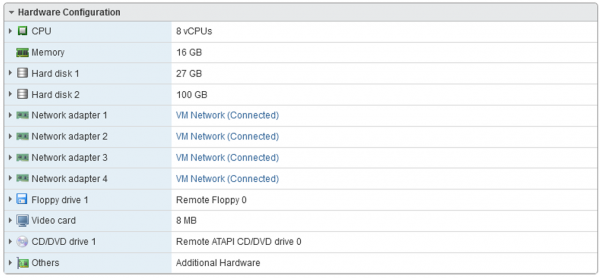
Zhvillimi i makinës virtuale në VMware ndodh në një mënyrë krejt standart nga modeli OVF. Si përfundim, marrim një makinë virtuale nën menaxhimin e CentOS dhe me softuer të gatshëm për t'u punuar. Kërkesat për burime janë të arsyeshme:
Kalon vetëm të kryejmë inicializimin bazë me komandën sysconfig:
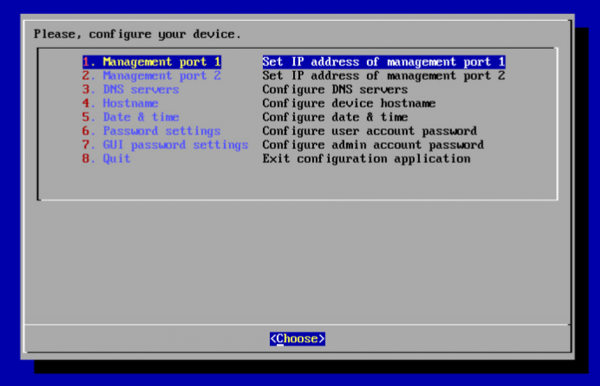
Konfigurojmë IP-në në portin e menaxhimit, DNS, kohën, Hostname dhe mund të lidhemi me ndërfaqen WEB.
Hapi 2. Instalimi i licencës
Licenca provuese për një muaj e gjysmë krijohet dhe shkarkohet së bashku me imazhin e makinës virtuale. Ngarkohet përmes Qendra e Konfigurimit -> Licenca. Si përfundim shohim:
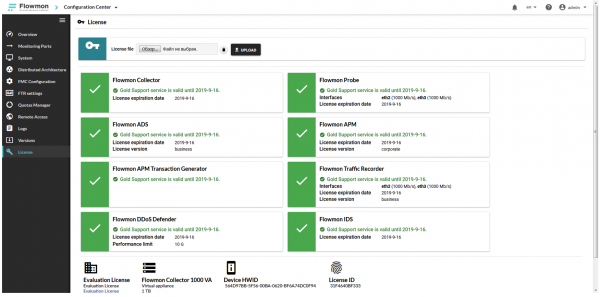
Gjithçka është gati. Mund të fillojmë të punojmë.
Hapi 3. Konfigurimi i marrësit në kolektor
Në këtë fazë duhet të përcaktojmë mënyrën si do të hyjnë të dhënat në sistem nga burimet. Siç kemi thënë më parë, kjo mund të jetë një nga protokollet flow ose porti SPAN në switch.
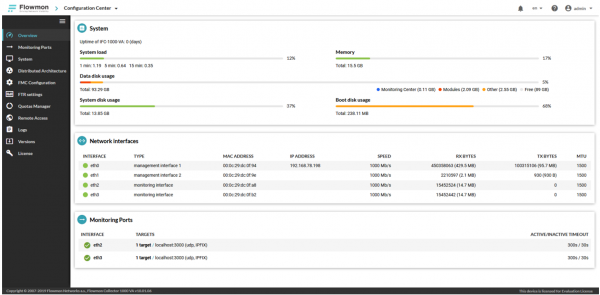
Në shembullin tonë do të përdorim marrjen e të dhënave përmes protokolleve NetFlow v9 dhe IPFIX. Në këtë rast, si target e caktuam adresën IP të ndërfaqes së Menaxhimit - 192.168.78.198. Ndërfaqet eth2 dhe eth3 (me tipin Ndërfaqe Monitorimi) përdoren për marrjen e një kopje të trafikut "të papërpunuar" nga porta SPAN e switch-it. I kalojmë, nuk është rasti ynë.
Më pas kontrollojmë portin e kolektorit, ku duhet të arrijë trafiku.
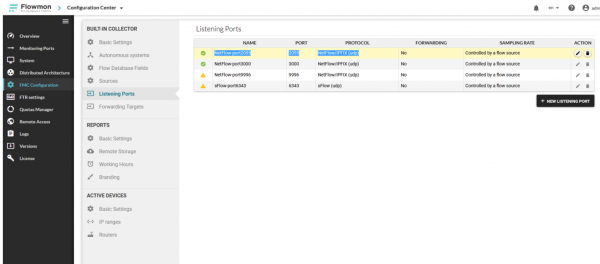
Në rastin tonë, kolektori pret trafik në portin UDP/2055.
Hapi 4. Konfigurimi i pajisjeve rrjetë për eksportimin e flow
Konfigurimi i NetFlow në pajisjet Cisco Systems, ndoshta, mund të quhet një veprim krejt normal për çdo administrator rrjeti. Për shembullin tonë do të marrim diçka më të pazakontë. Në veçanti, routerin MikroTik RB2011UiAS-2HnD. Po, siç është e çuditshme, kjo zgjidhje buxhetore për zyra të vogla dhe shtëpiake mbështet gjithashtu protokollet NetFlow v5/v9 dhe IPFIX. Në parametrat e konfigurimit vendosim target-in (adresën e kolektorit 192.168.78.198 dhe portin 2055):
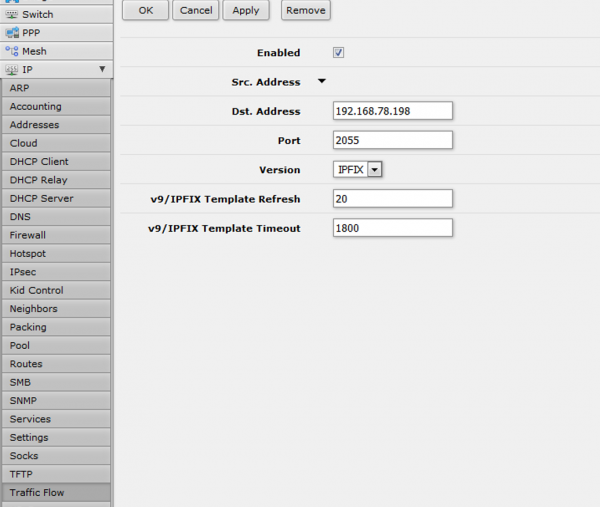
Dhe shtojmë të gjitha metrikat e disponueshme për eksport:
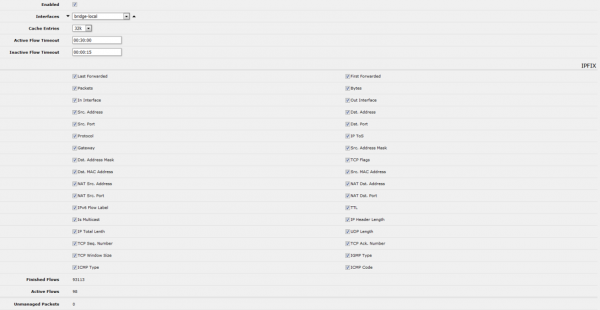
Në këtë pikë mund të themi se konfigurimi bazë është përfunduar. Kontrollojmë nëse trafiku po hyn në sistem.
Hapi 5. Kontrolli dhe funksionimi i modulit të Monitorimit dhe Diagnostikës së Performancës së Rrjetit
Të kontrollojmë praninë e trafikut nga burimi mund të bëhet në seksionin Qendra e Monitorimit Flowmon -> Burimet:
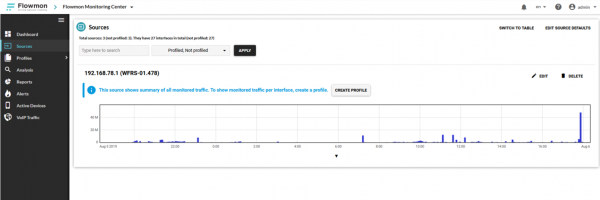
Shohim që të dhënat po hyjnë në sistem. Pas një kohe të caktuar, pasi kolektori mbledh trafik, widget-at do të fillojnë të tregojnë informacion:
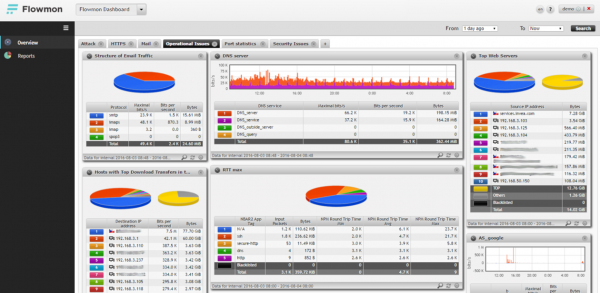
Sistema është e ndërtuar sipas parimit drill down. Kjo do të thotë, përdoruesi, duke zgjedhur një fragment të interesit në diagram ose grafik, "zhytet" në atë nivel thellësie të të dhënave që i nevojiten:
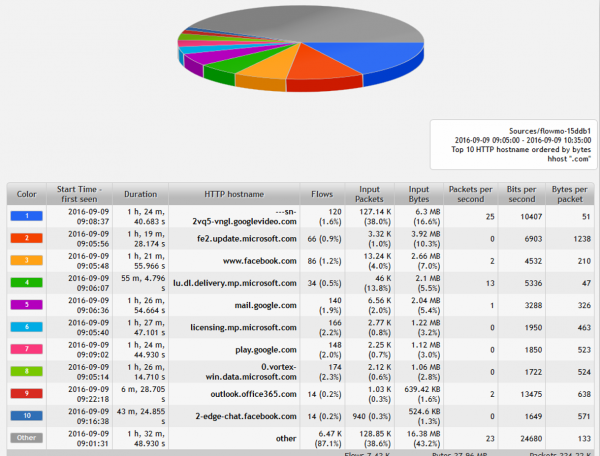
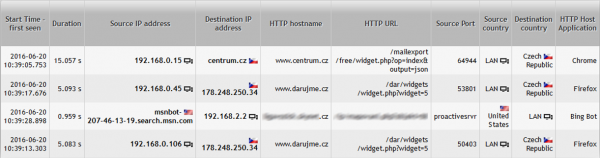
Derisa të arrihet informacioni për çdo lidhje rrjetesh dhe konektim:
Hapi 6. Moduli Anomaly Detection Security
Ky modul mund të quhet, ndoshta, një nga më interesantët, falë përdorimit të metodave pa nënshkrime për zbulimin e anomalive në trafikun rrjetor dhe aktivitetin e dëmshëm në rrjet. Por kjo nuk është një alternativë për sistemet IDS/IPs. Puna me modul fillon me "trajnim". Për këtë, në një wizard të veçantë tregohen të gjitha komponentët dhe shërbimet kryesore të rrjetit, duke përfshirë:
- adresat e portave, DNS, DHCP dhe NTP serverët,
- adresat në segmente të përdoruesve dhe serverëve.
Pas kësaj, sistemi kalon në modin e trajnimit, i cili zakonisht zgjasin nga 2 javë deri në 1 muaj. Gjatë kësaj kohe, sistemi formon një baseline të trafikut që është karakteristik për rrjetin tonë. Thënë ndryshe, sistemi studion:
- çfarë sjelljeje është karakteristik për nyjat e rrjetit?
- çfarë sasi të dhënash zakonisht transmetohen dhe janë normale për rrjetin?
- çfarë kohe pune është tipi për përdoruesit?
- çfarë aplikacionesh funksionojnë në rrjet?
- dhe shumë të tjera..
Si rezultat, ne fitojmë një mjet që identifikon çdo anomali në rrjetin tonë dhe devijime nga sjellja karakteristike. Këtu janë disa shembuj që sistemi mund të identifikojë:
- shpërndarja në rrjet e një softueri të ri të dëmshëm, të paidentifikueshëm nga nënshkrimet e antivirusëve;
- ndërtimi i tunelëve DNS, ICMP ose të tjerë dhe transmetimi i të dhënave anash ndërmjetësit të zjarrit;
- shfaqja në rrjet e një kompjuteri të ri, që paraqet veten si server DHCP dhe/ose DNS.
Le të shohim se si duket në jetë. Pasi sistemi juaj përfundoi trajnimin dhe ndërtuan baseline të trafikut të rrjetit, ai fillon të zbulojë incidente:
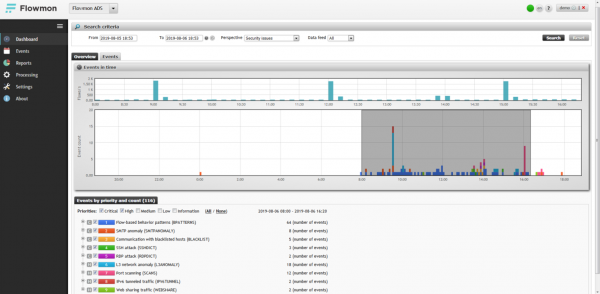
Faqja kryesore e modulit – një grafik temporar me shfaqjen e incidenteve të zbuluara. Në shembullin tonë shohim një shpërthim të dukshëm, rreth orës 9 deri në 16. E theksojmë dhe shohim më në hollësi.
Një sjellje e dukshme anormale e sulmuesit në rrjet është evidentuar. Gjithçka fillon me atë se hosti me adresë 192.168.3.225 filloi një skanim horizontal të rrjetit për portin 3389 (shërbimi Microsoft RDP) dhe gjen 14 "ëndrrat" potenciale:
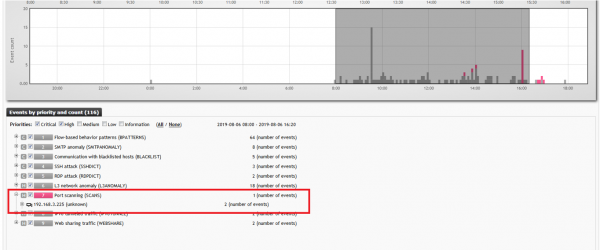
dhe
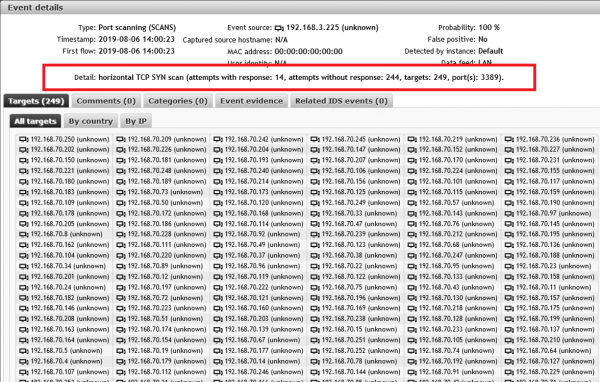
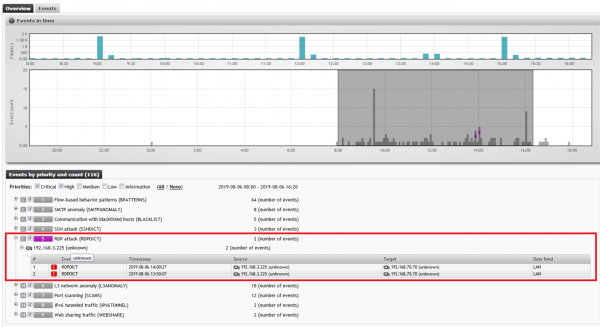
Incident tjetër i dokumentuar – hosti 192.168.3.225 fillon një sulm brutforc për të provuar fjalëkalimet në shërbimin RDP (porti 3389) në adresat e identifikuara më parë:
Si pasojë e sulmit, në një nga hostet e thyer zbulohet një anomalie SMTP. Me fjalë të tjera, ka filluar dërgimi i SPAM-it:
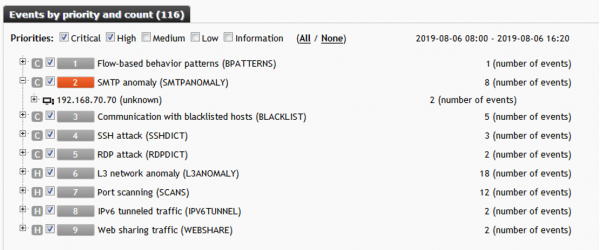
Ky shembull është një demonstrim i qartë i mundësive të funksionimit të sistemit dhe modulit Anomaly Detection Security, përkatësisht. Gjykoni për efektivitetin vetë. Me këtë e përfundojmë përmbledhjen funksionale të zgjidhjes.
Përfundim
Përmbledhim, cilat përfundime lidhur me Flowmon mund të bëjmë nga përmbledhja:
- Flowmon – një zgjidhje e nivelit premium për klientët korporativë;
- falë universialitetit dhe kompatibilitetit, grumbullimi i të dhënave është i disponueshëm nga burime të ndryshme: pajisje rrjetesh (Cisco, Juniper, HPE, Huawei…) ose sondat tona (Flowmon Probe);
- mundësitë për shkallëzimin e zgjidhjes lejojnë rritjen e funksionalitetit të sistemit përmes shtimit të moduleve të reja, si dhe rritjen e performancës falë një qasjeje fleksibile ndaj licencimit;
- nga përdorimi i teknologjive të analizës pa nënshkrim, sistemi lejon zbardhjen e sulmeve zero-day, të panjohura për antivirusët dhe sistemet IDS/IPS;
- për shkak të "transparentës" së plotë sa i përket instalimit dhe pranisë së sistemit në rrjet – zgjidhja nuk ndikon në funksionimin e nyjeve dhe komponenteve të tjera të infrastrukturës suaj IT;
- Flowmon – zgjidhja e vetme në treg që mbështet monitorimin e trafikut me shpejtësi deri në 100 Gbit/s;
- Flowmon – një zgjidhje për rrjete të çdo përmasash;
- marrëdhënia më e mirë çmim / funksionalitet midis zgjidhjeve të ngjashme.
Në këtë përmbledhje shqyrtuam më pak se 10% të funksionalitetit të përgjithshëm të zgjidhjes. Në artikullin e ardhshëm do të flasim për modulet e tjera të Flowmon Networks. Me shembullin e modulit Application Performance Monitoring do të tregojmë si administratorët e aplikacioneve biznesore mund të sigurojnë disponueshmërinë në nivelin e caktuar SLA, si dhe të diagnostikojnë sa më shpejt problemet.
Gjithashtu, dëshirojmë t'ju ftojmë në webinarin tonë (10.09.2019), që i kushtohet zgjidhjeve të prodhuesit Flowmon Networks. Për regjistrim paraprak ju lutemi .
Këtu për momentin është gjithçka, faleminderit për interesin tuaj!
Vetëm përdoruesit e regjistruar mund të marrin pjesë në anketë. , ju lutem.
A përdorni Netflow për monitorimin e rrjetit?
Po.
Jo, por planifikoj
Jo
Kanë votuar 9 përdorues. Shtyhën 3 përdorues.
Burimi: habr.com
