

Sot do t'ju paraqesim sot ruterët. Nëse keni kaluar kursin tim të videove nga mësimi i parë deri në mësimin e 17-të, tashmë keni mësuar bazat e switch-ëve. Tani ne po kalojmë në pajisjen tjetër – ruterin. Siç e dini nga videon e mëparshme, një nga temat e kursit CCNA quhet Cisco Switching & Routing.
Në këtë seri, ne nuk do të studiojmë ruterët Cisco, por do të shqyrtojmë konceptin e маршрутизацијата në përgjithësi. Ne do të kemi tre tema. E para – një përmbledhje të asaj që tashmë e dini për ruterët dhe një bisedë mbi mënyrën se si mund ta zbatojmë këtë së bashku me njohuritë që keni fituar gjatë studimit të switch-ëve. Ne duhet të kuptojmë si funksionon sistemi i bashkëveprimit midis switch-ëve dhe ruterëve.
Më pas do të shqyrtojmë se çfarë është маршрутизацията, çfarë do të thotë dhe si funksionon, dhe pastaj do të kalojmë në tipet e protokolleve të маршрутизације. Sot unë po përdor topologjinë që e keni parë në mësimet e mëparshme.
Ne kemi shqyrtuar se si të dhënat lëvizin përmes rrjetit dhe si kryhet dorëzim tre fazash TCP. Mesazhi i parë që dërgohet përmes rrjetit është një paketë SYN. Le të shohim se si ndodh dorëzimi tre fazash kur kompjuteri me adresën IP 10.1.1.10 dëshiron të lidhet me serverin 30.1.1.10, dmth. përpiqet të krijojë një lidhje FTP.
Për të filluar lidhjen, kompjuteri krijon një port burimi me një numër të rastësishëm 25113. Nëse e keni harruar se si ndodh kjo, ju rekomandoj të shikoni sërish videon e mëparshme që trajton këtë çështje.
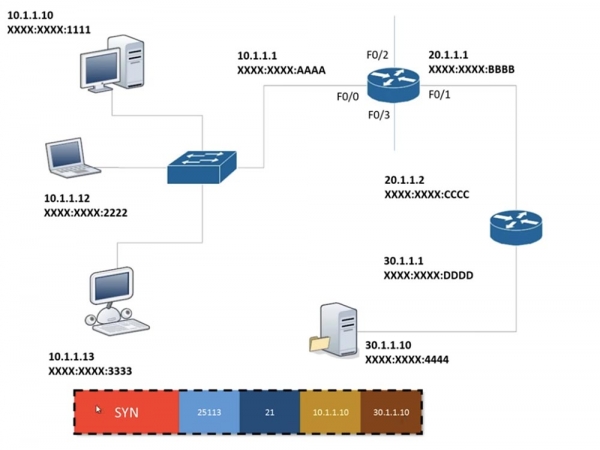
Më pas, ai vendos në frame numrin e portës së destinacionit, sepse e di se duhet të lidhet me portin 21, pastaj shton informacionin e nivelit të tretë të OSI, dmth. adresën e tij IP dhe adresën IP të destinacionit. Të dhënat, të shënuara me vijë të ndërprerë, nuk ndryshojnë derisa të arrijnë pikën përfundimtare. Pasi arrijnë në server, ato gjithashtu nuk ndryshojnë, por serveri shton në frame informacionin e nivelit të dytë, dmth. adresën MAC. Kjo është për shkak se switch-ët perceptojnë vetëm informacionin e nivelit të dytë të OSI. Në këtë skenar, router-i është pajisja e vetme e rrjetit që shqyrton informacionin e nivelit të tretë, natyrisht, kompjuteri gjithashtu punon me këtë informacion. Pra, switch-i punon vetëm me informacionin e nivelit të dytë, ndërsa router-i me atë të tretë.
Switch-i njeh adresën MAC origjinale XXXX:XXXX:1111 dhe dëshiron të dijë adresën MAC të serverit, me të cilin po komunikon kompjuteri. Ai e krahaso adresën IP origjinale me adresën e caktuar, kupton se këto pajisje ndodhen në subnet të ndryshëm dhe merr vendimin të përdorë një gateway për të hyrë në subnet tjetër.
Më shpesh më bëhet pyetja, kush vendos se cili duhet të jetë adresa IP e gateway-it. Së pari, kjo përcaktohet nga administratori i rrjetit, i cili krijon rrjetin dhe cakton një adresë IP për çdo pajisje. Si administrator, ju mund të caktoni router-it çdo adresë brenda gamës së adresave të lejuara të subnet-it tuaj. Zakonisht është adresa e parë ose e fundit e lejuar, por nuk ka rregulla strikte për caktimin e saj. Në rastin tonë, administratori e caktoi adresën e gateway-it, ose router-it, 10.1.1.1 dhe ia dha portit F0/0.
Kur konfiguroni një rrjet në kompjuter me adresë IP statike 10.1.1.10, ju caktoni maskën e subnet-it 255.255.255.0 dhe gateway-në e paracaktuar 10.1.1.1. Nëse nuk po përdorni një adresë statike, atëherë kompjuteri po përdor DHCP, i cili cakton një adresë dinamike. Pavarësisht nëse kompjuteri përdor një adresë IP statike apo dinamike, duhet të ketë një adresë gateway për të dalë në një rrjet tjetër.
Kështu, kompjuteri 10.1.1.10 e di se duhet të dërgojë një frame te router-i 10.1.1.1. Ky transferim ndodh brenda rrjetit lokal, ku adresa IP nuk ka rëndësi; këtu rëndësi ka vetëm adresa MAC. Le të supozojmë se kompjuteri më parë nuk ka komunikuar kurrë me router-in dhe nuk e di adresën e tij MAC, prandaj ai duhet së pari të dërgojë një kërkesë ARP, me të cilën i pyet të gjitha pajisjet e subnet-it: "Hej, kush prej jush ka adresën 10.1.1.1? Ju lutem, më tregoni adresën tuaj MAC!". Duke qenë se ARP është një mesazh i shpërndarë, ai arrin në të gjitha portet e të gjitha pajisjeve, duke përfshirë edhe router-in.
Kompiuteri 10.1.1.12, pasi duke marrë ARP, mendon: «jo, adresa ime nuk është 10.1.1.1», dhe e hodh poshtë kërkesën, njësoj vepron edhe kompjuteri 10.1.1.13. Ruter, pasi merr kërkesën, kupton se është saktësisht për të që po pyesin dhe dërgon adresën MAC të portit F0/0 – të gjitha portet kanë adresë MAC të ndryshme – kompjuterit 10.1.1.10. Tani, duke e ditur adresën e gateway XXXX:AAAA, e cila në këtë rast është adresa e destinacionit, kompjuteri e shton atë në fund të fletës së dërguar tek serveri. Njëkohësisht, ai vendos në titullin e fletës FCS/CRC, e cila është një mekanizëm i kontrollit të gabimeve të transmetimit.
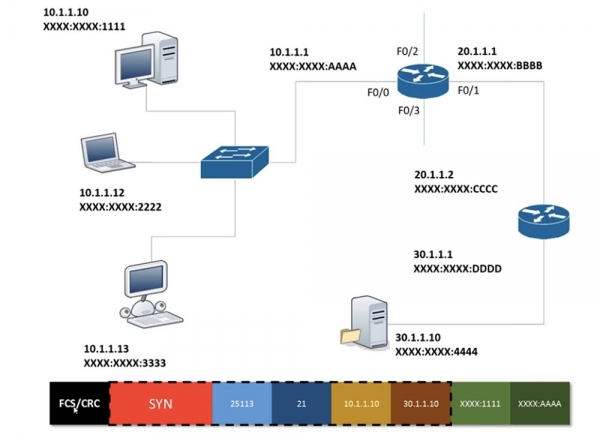
Pas kësaj, fletta e kompjuterit 10.1.1.10 dërgohet përmes kabllove drejt ruterit 10.1.1.1. Pasi merr fletën, ruteri heq FCS/CRC, duke përdorur të njëjtin algoritëm për verifikimin që përdori kompjuteri. Të dhënat përbëjnë asgjë më shumë se një grumbull zerosh dhe njësish. Nëse të dhënat janë dëmtuar, dmth 1 bëhet 0 ose 0 bëhet 1, ose ka një rrjedhje të dhënash që ndodhi shpesh gjatë përdorimit të hub-it, atëherë pajisja duhet ta dërgojë përsëri fletën.
Nëse verifikimi i FCS/CRC kalon me sukses, ruteri shikon adresat MAC të burimit dhe destinacionit dhe i heq ato, pasi është informatë e nivelit të dytë, dhe kalon në trupin e fletës, ku përmban informacionin e nivelit të tretë. Nga kjo ai mëson se informacioni që përmban fletta është për pajisjen me adresën IP 30.1.1.10.
Ruteri në njëfarë mënyre e di se ku ndodhet kjo pajisje. Ne nuk e diskutuam këtë çështje kur shqyrtuam punën e switches, prandaj ta shqyrtojmë tani. Ruteri ka 4 porte, kështu që unë i kam shtuar disa lidhje. Pra, nga e di ruteri se të dhënat për pajisjen me adresën IP 30.1.1.10 duhen dërguar përmes portit F0/1? Pse nuk i dërgon ato përmes portit F0/3 ose F0/2?
Ajo që ndodh është se ruteri punon me një tabelë rrugëzimi. Çdo ruter ka një tabelë të tillë që i lejon të marrë vendim se përmes cilit port duhet të dërgojë një flettë të caktuar.
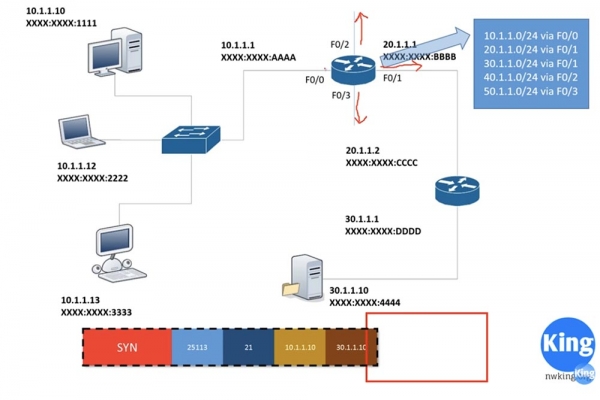
Në këtë rast, porta F0/0 është konfiguruar me adresën IP 10.1.1.1 dhe kjo do të thotë se ajo është e lidhur me rrjetin 10.1.1.10/24. Po ashtu, porta F0/1 është e konfiguruar me adresën 20.1.1.1, që do të thotë se është e lidhur me rrjetin 20.1.1.0/24. Routeri di për këto dy rrjete, sepse ato janë të lidhura direkt me portat e tij. Kështu, informacioni që trafik për rrjetin 10.1.10/24 duhet të kalojë përmes portës F0/0, ndërsa për rrjetin 20.1.1.0/24 - përmes portës F0/1, është i njohur si parazgjedhje. Nga e di routeri se për cilat porte të punojë për rrjetet e tjera?
Ne shohim se rrjeti 40.1.1.0/24 është i lidhur me portën F0/2, rrjeti 50.1.1.0/24 - me portën F0/3, dhe rrjeti 30.1.1.0/24 lidh routern e dytë me serverin. Routeri i dytë gjithashtu ka një tabelë rutesh, ku thuhet se rrjeti 30. është i lidhur me portën e tij, le të e quajmë 0/1, dhe me routerin e parë është i lidhur përmes portës 0/0. Ky router e di se porta e tij 0/0 është e lidhur me rrjetin 20., ndërsa porta 0/1 është e lidhur me rrjetin 30., dhe nuk di më asgjë.
Po ashtu routeri i parë di për rrjetet 40. dhe 50., të lidhura me portat 0/2 dhe 0/3, por nuk di asgjë për rrjetin 30. Protokolli i rutesh ofron routerëve informacionin që ata nuk e kanë si parazgjedhje. Mekanizmi me të cilin këta routerë integrohen me njëri-tjetrin është themeli i rutesh, duke pasur një rutesh dinamik dhe statik.
Rutesh statik përfshin që routerit të parë t'i jepet informacioni: nëse duhet të lidhet me rrjetin 30.1.1.0/24, atëherë duhet të përdorë portën F0/1. Por kur routeri i dytë merr trafik nga serveri që është i destinuar për kompjuterin 10.1.1.10, ai nuk di çfarë të bëjë, sepse në tabelën e tij të rutesh ka vetëm të dhëna për rrjetet 30. dhe 20. Prandaj, këtij routeri i nevojitet gjithashtu të konfigurojë rutesh statik: nëse merr trafik për rrjetin 10., atëherë duhet ta dërgojë përmes portës 0/0.
Problemi me rutesh statik është se duhet ta konfiguroni manualisht routerin e parë për të punuar me rrjetin 30., ndërsa routerin e dytë për të punuar me rrjetin 10. Kjo është e thjeshtë nëse kam vetëm 2 routerë, por kur kam 10 routerë, konfigurimi i rutesh statik merr shumë kohë. Në këtë rast, ka kuptim të përdorim rutesh dinamik.
Pra të pranuar një kadër nga kompjuteri, rruga e parë shikon në tabelën e saj të ruteve dhe merr një vendim për ta dërguar atë përmes portit F0/1. Në të njëjtën kohë, ajo shton në kadër adresën MAC të burimit XXXX.BBBB dhe adresën MAC të destinacionit XXXX.CCCC.
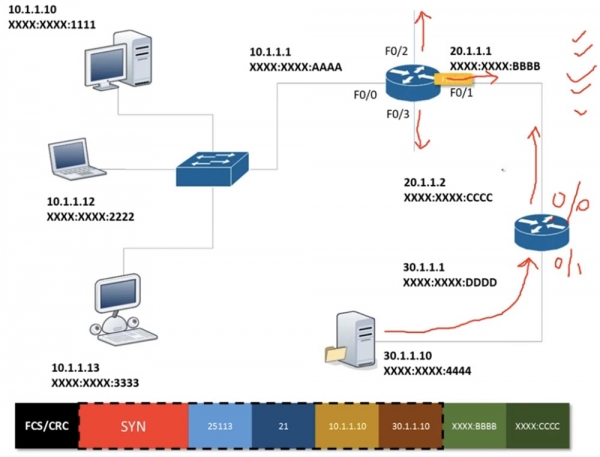
Pasi merr këtë kadër, rruga e dytë "prenton" adresat MAC që i përkasin nivelit të dytë OSI dhe kalon në informacionin e nivelit të tretë. Ajo sheh se adresa IP e destinacionit 30.1.1.10 i përket së njëjtës rrjet si porta 0/1 e rrugës, shton në kadër adresën MAC të burimit dhe adresën MAC të pajisjes destinacion dhe dërgon kadër në server.
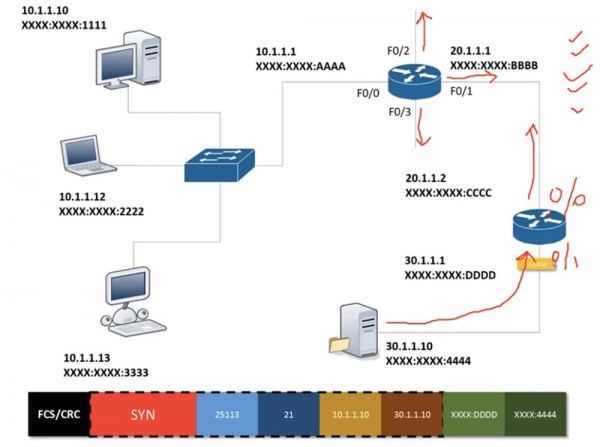
Siç e thashë më parë, procesi i ngjashëm përsëritet në drejtimin e kundërt, pra ndodh faza e dytë e dorëzimit, ku serveri dërgon përsëri një mesazh SYN ACK. Para kësaj, ai heq të gjithë informacionin e tepërt dhe lë vetëm paketën SYN.
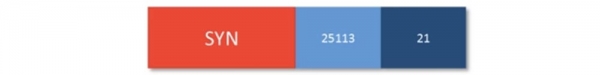
Pasi merr këtë paketë, rruga e dytë shqyrton informacionin e pranuar, e plotëson atë dhe e dërgon më tej.
Pra, në mësimet e mëparshme ne studiuam si funksionon switch-i, ndërsa tani morëm një njohuri se si funksionojnë rrugët. Le të përgjigjemi në pyetjen, çfarë përfaqëson ristrukturimi në një sens global. Supozoni se keni hasur një shenjë rrugore të tillë, e vendosur në një kryqëzim me qarkullim rrethor. Ju shihni se degën e parë e çon në bazën ajrore të Mbretërisë së Bashkuar në Fairfax, e dyta në aeroport, e treta në jug. Nëse zgjidhni daljen e katërt, do të arrini në një pikë pa dalje, ndërsa përmes të pestës mund të kaloni në qendër të qytetit drejt kalasë Breksbi.
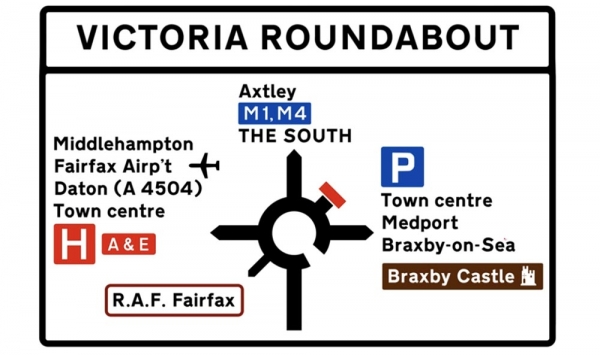
Në thelb, ristrukturimi është ajo që bën rrugën të marrë vendime se ku të dërgojë trafik. Në këtë rast, ju si vozitës duhet të merrni një vendim se cilën dalje nga kryqëzimi duhet të zgjidhni. Në rrjete, rrugët duhet të marrin vendime se ku të dërgojnë paketa ose kadra. Duhet të kuptoni se ristrukturimi lejon krijimin e tabelave mbi bazën e të cilave rrugët marrin këto vendime.
Siç e thashë, ekziston ristrukturimi statik dhe dinamik. Le të shqyrtojmë ristrukturimin statik, për këtë do të vizatoj 3 pajisje të lidhura me njëra-tjetrën, ku pajisja e parë dhe e tretë janë të lidhura me rrjete. Supozoni se një rrjet 10.1.1.0 dëshiron të lidhet me rrjetin 40.1.1.0, ndërsa midis rrugëve ndodhen rrjetet 20.1.1.0 dhe 30.1.1.0.
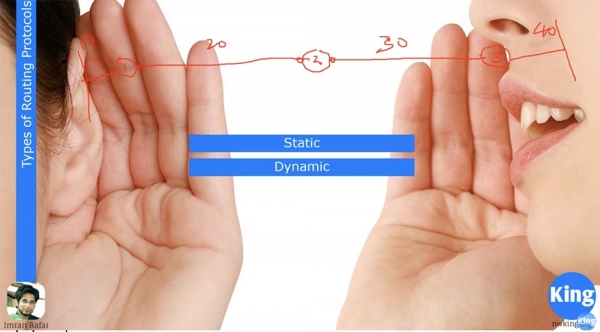
Në këtë rast, portet e routers duhet të përkasin në subnet-e të ndryshme. Routeri 1 nënkupton vetëm rrjetin 10. dhe 20. dhe nuk di asgjë për rrjetet e tjera. Routeri 2 di vetëm për rrjetet 20. dhe 30., sepse ato janë të lidhura me të, ndërsa routeri 3 di vetëm për rrjetet 30. dhe 40. Nëse rrjeti 10. dëshiron të lidhë me rrjetin 40., unë duhet t'i tregoj routerit 1 për rrjetin 30. dhe se nëse ai dëshiron të dërgojë një frame të rrjetit 40., duhet të përdorë ndërfaqen për rrjetin 20. dhe ta dërgojë frame-n nëpërmjet këtij rrjeti 20.
Routerit të dytë unë duhet t'i caktoj 2 rrugë: nëse ai dëshiron të dërgojë një paketë nga rrjeti 40. në rrjetin 10., atëherë duhet të përdorë portin e rrjetit 20., dhe për dërgimin e paketës nga rrjeti 10. në rrjetin 40. – portin e rrjetit 30. Njësoj, unë duhet ta furnizoj routerin 3 me informacion për rrjetet 10. dhe 20.
Nëse keni rrjete të vogla, atëherë konfigurimi i ruterizimit statik është shumë i lehtë. Megjithatë, me rritjen e rrjetit, shqetësimet me ruterizimin statik rriten gjithashtu. Imagjinoni se jeni krijuar një lidhje të re që lidh drejtpërdrejt routerët e parë dhe të tretë. Në këtë rast, protokolli i ruterizimit dinamik do të përditësojë automatikisht tabelën e ruterizimit të routerit 1, duke treguar: “nëse ju duhet të lidheni me routerin 3, përdorni rrugë të drejtpërdrejtë”!
Ekzistojnë dy lloje protokollesh ruterizimi: protokolli i gateway të brendshëm IGP dhe protokolli i gateway të jashtëm EGP. Protokolli i parë funksionon me një sistem të veçantë, të vetë-kërcyeshëm, të njohur si domene ruterizimi. Imagjinoni se keni një organizatë të vogël, e cila ka vetëm 5 routera. Nëse flasim vetëm për lidhjet midis këtyre routerëve, nënkuptojmë IGP, ndërsa nëse përdorni rrjetin tuaj për të lidhur me internetin, siç bëjnë ofruesit e shërbimeve ISP, atëherë përdorni EGP.
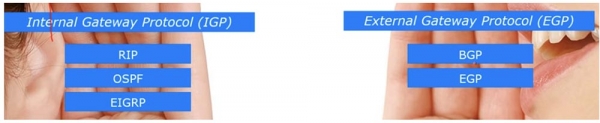
IGP përdor 3 protokolle të njohura: RIP, OSPF dhe EIGRP. Kurrikula CCNA përmend vetëm dy protokollet e fundit, sepse RIP është i vjetruar. Ky është protokolli më i thjeshtë i ruterizimit, i cili ende përdoret në disa raste, megjithatë nuk ofron sigurinë e nevojshme rrjetësore. Kjo është një nga arsyet pse Cisco e hoqi RIP nga plani mësimor. Megjithatë, unë do t'ju flas për të, sepse studimi i tij ndihmon në kuptimin e bazave të ruterizimit.
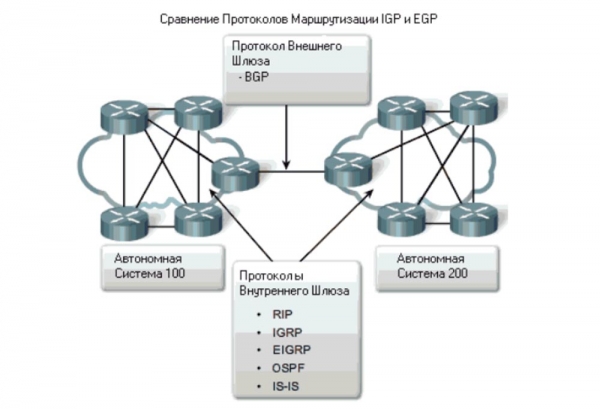
Klasifikimi i protokolleve EGP përdor dy protokolle: BGP dhe protokollin e vetë EGP. Gjatë studimit të kursit CCNA ne do të shqyrtojmë vetëm BGP, OSPF dhe EIGRP. Diskutimi rreth RIP mund të merret si informacion shtesë, i cili do të reflektohet në një nga video-mësimet.
Ekzistojnë edhe 2 tipa protokollesh rute: protokolle të distancës së vektorit Distance Vector dhe protokolle të gjendjes së kanalit Link State.
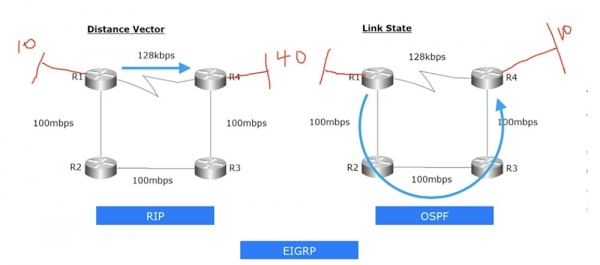
Protokolli i parë shqyrton vektorët e distancës dhe drejtimit. Për shembull, mund të vendos një lidhje direkt mes router R1 dhe R4, ose mund ta realizoj lidhjen përmes R1-R2-R3-R4. Kur flasim për protokollet e ruterizimit që përdorin metodën e vektorit të distancës, në këtë rast lidhja gjithmonë do të realizohet përmes rrugës më të shkurtër. Nuk ka rëndësi se lidhja do të ketë shpejtësi minimale. Në rastin tonë, kjo është 128 kbit/s, që është shumë më e ngadaltë se lidhja përmes rrugës R1-R2-R3-R4, ku shpejtësia arrin në 100 mbit/s.
Le të shqyrtojmë protokollin e distancës së vektorit RIP. Unë do të vizatoja përpara router R1 rrjetin 10., dhe pas router R4 – rrjetin 40. Supozojmë se në këto rrjete ndodhen shumë kompjuterë. Nëse dëshiroj të realizoj lidhjen midis rrjetit 10. R1 dhe rrjetit 40. R4, do të emëroj R1 një ruterizim statik që thotë: "nëse duhet të lidhesh me rrjetin 40., përdor lidhjen direkte me router R4". Njëkohësisht, në të katër routerat unë duhet të konfiguroj manualisht RIP. Kështu, tabela e ruterizimit të R1 do të informojë automatikisht se nëse rrjeti 10. dëshiron të lidhë me rrjetin 40., duhet të përdoret lidhja direkte R1-R4. Edhe nëse një rrugë alternative del të jetë më e shpejtë, protokolli Distance Vector gjithmonë do të zgjedhë rrugën më të shkurtër me distancën më të vogël.
OSPF është një protokoll ruterizimi të gjendjes së kanalit, i cili gjithmonë shqyrton gjendjen e segmenteve të rrjetit. Në këtë rast, ai vlerëson shpejtësinë e kanaleve dhe, nëse sheh se shpejtësia e transmetimit të trafikut përmes kanalit R1-R4 është shumë e ulët, zgjedh rrugën me shpejtësi më të lartë R1-R2-R3-R4, edhe nëse gjatësa e saj është më e madhe se ajo e rrugës më të shkurtër. Pra, nëse unë e konfiguroj OSPF në të gjithë routerat, kur përpiqem të lidh rrjetin 40. me rrjetin 10., trafiku do të dërgohet përmes rrugës R1-R2-R3-R4. Pra, RIP është një protokoll i distancës së vektorit, ndërsa OSPF është një protokoll ruterizimi të gjendjes së kanalit.
Ekziston edhe një protokoll – EIGRP, një protokoll rrugëzimi pronar i Cisco. Kur flasim për pajisje rrjetesh nga prodhues të tjerë, për shembull, Juniper, ato nuk e mbështesin EIGRP. Ky është një protokoll rrugëzimi i shkëlqyer, shumë më efektiv se RIP dhe OSPF, por mund të përdoret vetëm në rrjete të bazuara në pajisje të prodhuara nga Cisco. më vonë do të flas më shumë për atë se çfarë e bën këtë protokoll kaq të shkëlqyer. Për momentin, do të vë në dukje se EIGRP kombinon karakteristikat e protokolleve të distancës njëjësore dhe protokolleve të gjendjes së kanalit, duke përfaqësuar një protokoll hibrid.
Në videon e ardhshme ne do të afrojmë nga afër me shqyrtimin e routerëve Cisco, do t'ju jap disa informacione mbi sistemin operativ Cisco IOS, i cili është i destinuar për switch-e dhe router-e. Shpresoj që në mësimet e ditës 19 ose 20 të fillojmë studimin e detajuar të protokolleve të rrugëzimit, dhe unë do të tregoj se si të konfiguroni routerat Cisco me shembuj të rrjeteve të vogla.
Faleminderit që qëndroni me ne. Ju pëlqejnë artikujt tanë? Dëshironi të shihni më shumë materiale interesante? Na mbështetni duke bërë një porosi ose duke na rekomanduar miqve tuaj. 30% zbritje për përdoruesit e Habra në një analog unik të serverëve entry-level, të cilin e kemi shpikur për ju: (opcionet me RAID1 dhe RAID10, deri në 24 bërthama dhe deri në 40GB DDR4 janë të disponueshme).
Dell R730xd për dy herë më lirë? Vetëm te ne në Holandë! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — nga $99! Lexoni rreth
Burimi: habr.com
