

Më 4 korrik ne organizuam një seminar të madh Sot ne publikojmë transkriptin e fjalimit të Andrey Novikov nga Qualys. Ai do të tregojë se cilat hapa duhet të ndiqni për të krijuar një proces të funksionimit të menaxhimit të vulnerabiliteteve. Spoiler: ne do të arrijmë te skanimi vetëm në mes të rrugës.
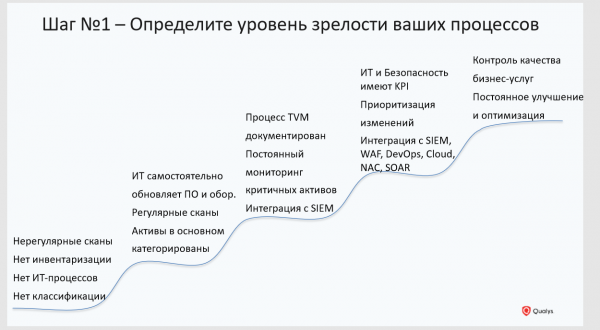
Hapi № 1: Përcaktoni nivelin e pjekurisë së proceseve të menaxhimit të vulnerabiliteteve
Në fillim duhet të kuptoni në cilin shkallë ndodhet organizata juaj në lidhje me pjekurinë e proceseve të menaxhimit të vulnerabiliteteve. Vetëm pas kësaj do të mund të kuptoni se ku duhet të shkoni dhe cilët hapa duhet të ndërmerrni. Para se të filloni me skanimin dhe aktivitete të tjera, organizatat duhet të bëjnë një punë të brendshme dhe të kuptojnë se si janë të strukturuara proceset tuaja aktuale në lidhje me IT-në dhe me sigurinë e informacionit.
Provoni të përgjigjeni në pyetje bazike:
- a keni procese për inventarizimin dhe klasifikimin e aseteve;
- sa rregullisht skanohet infrastruktura IT dhe a është e gjithë infrastruktura e mbuluar, a e shihni tërë pamjen;
- a monitorohen burimet tuaja IT;
- a janë implementuar disa KPI në proceset tuaja dhe si e kuptoni se ato po realizohen;
- a janë dokumentuar të gjitha këto procese.
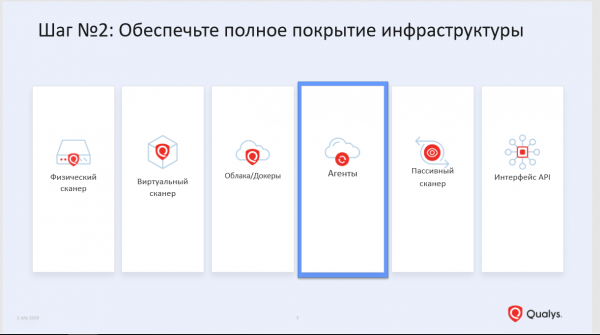
Hapi № 2: Siguroni mbulimin e plotë të infrastrukturës
Nuk mund ta mbroni atë për të cilën nuk e dini. Nëse nuk keni një pamje të plotë se çfarë përbën infrastruktura juaj IT, nuk do të jeni në gjendje ta mbroni atë. Infrastruktura moderne është komplekse dhe vazhdimisht ndryshon sasiht dhe cilësisht.
Tani infrastruktura IT bazohen jo vetëm në një grumbull teknologjish klasike (stacionet e punës, serverët, makinat virtuale), por edhe në të rejat – kontejnerët, mikroshërbimet. Shërbimi i sigurisë informacionit gjithmonë përpiqet të shmangë të fundit, pasi është shumë e vështirë të punosh me to përmes grupeve ekzistuese të mjeteve, të cilat përbëhen kryesisht nga skanerë. Problemi është se çdo skaner nuk mund të mbulojë tërë infrastrukturën. Që skaneri të arrijë çdo nyje në infrastrukturë, duhet të përputhen disa faktorë njëkohësisht. Aktivi duhet të jetë brenda perimetrit të organizatës në momentin e skanimit. Skaneri duhet të ketë qasje në rrjet në aktive, llogaritë e tyre, për të mbledhur informacionin e plotë.
Sipas statistikave tona, kur bëhet fjalë për organizata mesatare ose të mëdha, rreth 15-20% e infrastrukturës nuk kapet nga skaneri për arsye të ndryshme: aktivi ka dalë jashtë perimetrit ose nuk ka marrë pjesë kurrë në zyrë. Për shembull, një laptop i punonjësit që punon në distancë, por ka qasje në rrjetin korporativ, ose aktivet janë në shërbime cloud të jashtme si Amazon. Dhe skaneri, ndoshta, nuk do të dijë asgjë për këto aktive, pasi ato janë jashtë zonës së tij të dukshmërisë.
Për të mbuluar tërë infrastrukturën, nuk duhet të përdoren vetëm skanerë, por një shenjë të plotë sensorësh, duke përfshirë teknologji për dëgjimin pasiv të trafikut për të zbuluar pajisje të reja në infrastrukturën tuaj, metodën agent për mbledhjen e të dhënave, që lejon marrjen e të dhënave në kohë reale, pa pasur nevojë për skanim, pa ndarjen e kredencialeve.
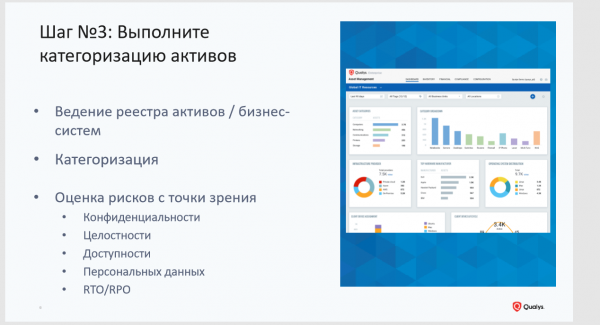
Hapi № 3: Kryeni kategorizimin e aktiveve
Jo të gjitha aktivet janë të njëjta në përdorim. Të përcaktosh se cilat aktive janë të rëndësishme dhe cilat jo, është detyra juaj. Asnjë instrument, po ashtu skaneri, nuk do ta bëjë këtë për ju. Në mënyrë ideale, siguria informacionit, IT dhe biznesi së bashku analizojnë infrastrukturën për të identifikuar sistemet kritike për biznesin. Për to, ata përcaktojnë metrikat e pranuara për disponueshmërinë, integritetin, privatësinë, RTO/RPO etj.
Kjo do të ndihmojë në përcaktimin e prioriteteve në procesin e menaxhimit të dobësive. Kur specialistët tuaj të marrin të dhëna mbi dobësitë, ato do të jenë informacione të detajuara, duke marrë parasysh rëndësinë e sistemeve, jo një fletë me mijëra dobësi në tërë infrastrukturën.
Hapi № 4: Kryeni një vlerësim të infrastrukturës
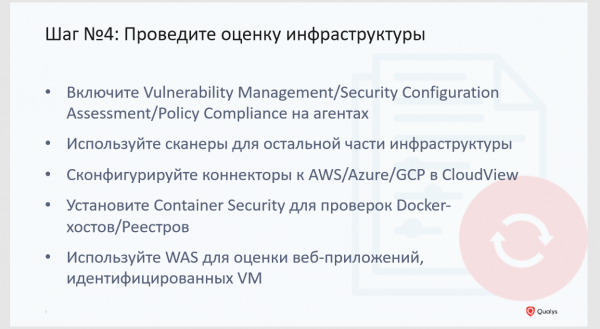
Në hapin e katërt, ne arrijmë në vlerësimin e infrastrukturës nga këndvështrimi i dobësive. Këshillojmë që në këtë fazë të kushtoni vëmendje jo vetëm dobësive në software, por edhe gabimeve në konfigurime, të cilat gjithashtu mund të jenë dobësi. Këtu ne rekomandojmë një metodë agjente për mbledhjen e informacionit. Skenerët mund dhe duhet të përdoren për të vlerësuar sigurinë e perimetrave. Nëse përdorni burime nga ofruesit e shërbimeve Cloud, duhet gjithashtu të mbledhni informacion për asetet dhe konfigurimet nga aty. Kushtoni vëmendje të veçantë analizës së dobësive në infrastruktura që përdorin kontenierë Docker.
Hapi № 5: Konfiguroni raportimin
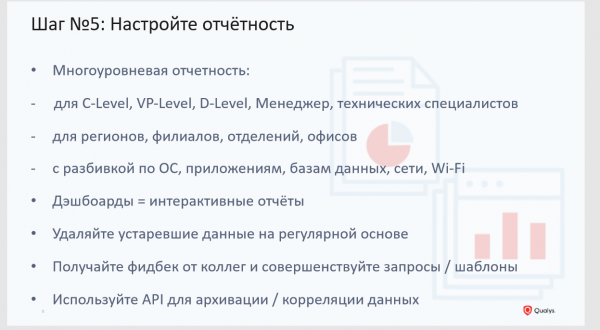
Ky është një nga elementët e rëndësishëm brenda procesit të menaxhimit të dobësive.
Pika e parë: askush nuk do të punojë me raporte shumëfaqëshe me një listë të çrregullt dobësish dhe përshkrime për zgjidhjen e tyre. Duhet në radhë të parë të komunikoni me kolegët dhe të zbuloni se çfarë duhet të jetë në raport dhe si u përshtatet atyre të marrin informacionin. Për shembull, ndonjë administrator nuk ka nevojë për një përshkrim të detajuar të dobësisë dhe ka nevojë vetëm për informacion mbi patch-in dhe një lidhje për të. Për një specialist tjetër, e rëndësishme janë vetëm dobësitë e gjetura në infrastrukturën rrjetore.
Pika e dytë: për raportimin unë kuptoj jo vetëm raportet në një format të shkruar. Ky është një format i vjetruar për marrjen e informacionit dhe një histori statike. Një person merr një raport dhe nuk ka mundësi të ndikojë në mënyrën se si do të paraqiten të dhënat në atë raport. Për të marrë një raport në formatin e dëshiruar, një specialist IT duhet të kontaktojë me specialistin e sigurisë IT dhe t'i kërkojë atij të ristrukturojë raportin. Koha kalon, dalin dobësi të reja. Në vend që të shkëmbejnë raporte nga një departament në tjetrin, specialistët e të dy fushave duhet të kenë mundësinë të observojnë të dhënat në linjë dhe të shohin të njëjtën pamje. Prandaj, në platformën tonë ne përdorim raporte dinamike në formën e dashboard-eve të personalizuara.
Hapi № 6: Jepni prioritet
Këtu mund të bëni sa vijon:
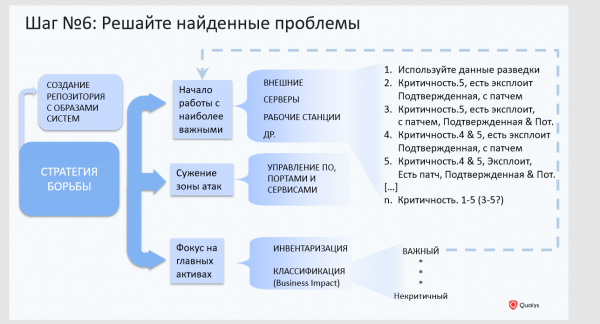
1. Krijimi i një repositori me imazhe të arta të sistemeve. Punoni me imazhe të arta, kontrolloni ato për dobësi dhe saktësinë e konfigurimeve në mënyrë të vazhdueshme. Këtë mund ta bëni me ndihmën e agenëve, të cilët do të raportojnë automatikisht për shfaqjen e aktiveve të reja dhe do të ofrojnë informacion mbi dobësitë e tyre.
2. Fokusohuni te asetet që janë kritikë për biznesin. Nuk ka asnjë organizatë në botë që mund të eliminojë dobësitë në një hap. Procesi i eliminimit të dobësive është i gjatë dhe madje i mundimshëm.
3. Ngushtoni sipërfaqen e sulmeve. Pastroni infrastrukturën tuaj nga softuerë të panevojshëm, shërbime, mbyllni porta të panevojshme. Kohët e fundit patëm një rast me një kompani, ku në 40 mijë pajisje u gjetën rreth 100 mijë dobësi të lidhura me një version të vjetër të shfletuesit Mozilla. Siç u kuptua më vonë, Mozilla ishte implementuar në imazhin e artë shumë vite më parë, askush nuk e ka përdorur atë, por ajo është burimi i një sërë dobësish. Kur shfletuesi u hoq nga kompjuterët (madje ishte instaluar në disa servera), ato dhjetra mijëra dobësi u zhdukën.
4. Renditni dobësitë në bazë të të dhënave të inteligjencës për kërcënimet (threat intelligence). Merrni parasysh jo vetëm rëndësinë e dobësisë, por edhe ekzistencën e një shfrytëzimi publik, malware, patch, qasje të jashtme në sistemin me dobësi. Vlerësoni ndikimin e kësaj dobësie në sistemet kritike të biznesit: a mund të çojë në humbjen e të dhënave, shërbim të ndërprerë, etj.
Hapi Nr. 7: Pajtohuni për KPI-të
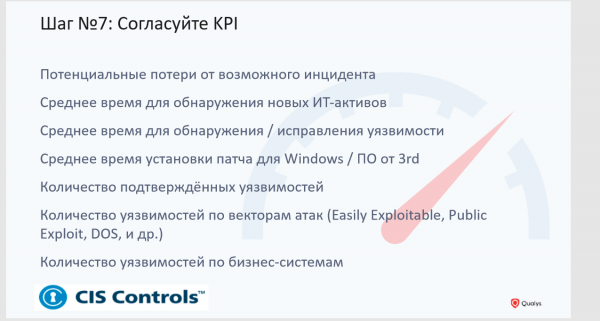
Mos skanoni thjesht për të skanuar. Nëse nuk ndodhin asgjë me dobësitë e gjetura, atëherë ky skanimi shndërrohet në një operacion të panevojshëm. Në mënyrë që puna me dobësitë të mos shndërrohet në një formalitet, mendoni se si do të vlerësoni rezultatet e saj. Siguria dhe IT duhet të bien dakord se si do të organizohet puna për eliminimin e dobësive, sa shpesh do të kryhen skanimet, instalimi i patch-eve, etj.
Në slajd shihni shembuj të mundshëm të KPI-ve. Ka gjithashtu një listë të zgjeruar që ne rekomandojmë klientëve tanë. Nëse do të jetë interesante, kontaktoni, unë do ta ndaj këtë informacion me ju.
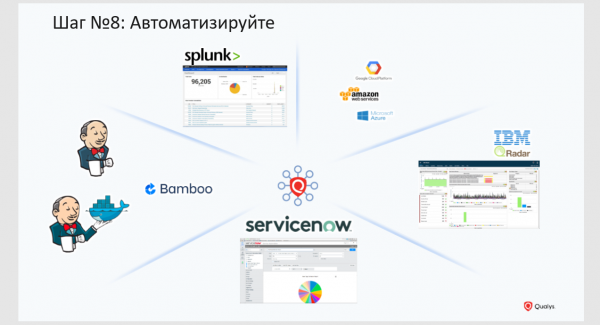
Hapi Nr. 8: Automatizoni
Sërish do të kthehem te skanimi. Ne në Qualys mendojmë se skanimi është gjëja më pak e rëndësishme që mund të jetë sot në procesin e menaxhimit të dobësive, dhe që përparësia duhet të jetë maksimizimi i automatizimit të tij, në mënyrë që të përfundojë pa ndërhyrjen e një specialisti të sigurisë. Sot ekzistojnë shumë mjete që e lejojnë këtë. Mjafton që ato të kenë një API të hapur dhe numrin e nevojshëm të lidhësve.
Një shembull që më pëlqen ta sjell është DevOps. Nëse do të implementoni një skaner vulnerabël, mund të haroni për DevOps. Me teknologjitë e vjetra, të cilat janë skaneri klasik, thjesht nuk do t'ju lejojnë të hyni në këto procese. Zhvilluesit nuk do të presin derisa të skanoni dhe t'u dorëzoni një raport të gjatë të padobishëm. Zhvilluesit presin që informacioni mbi vulnerabilitetet të mbërrijë si informacion për gabimet në sistemet e tyre të ndërtimit të kodit. Siguria duhet të jetë e integruar pa probleme në këto procese, dhe ajo duhet të jetë thjesht një funksion që aktivizohet automatikisht nga sistemi që po përdorin zhvilluesit tuaj.
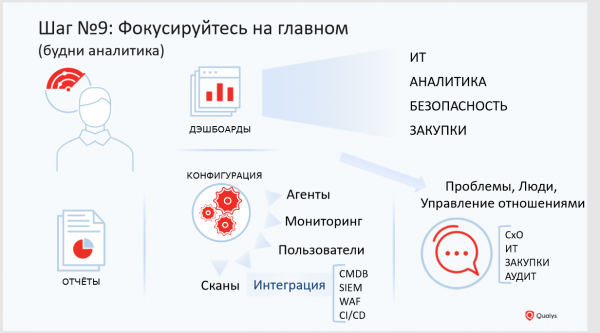
Hapi nr. 9: Përqendrohuni te e rëndësishmja
Përqendrohuni në atë që sjell vlerë të vërtetë për kompaninë tuaj. Skanimet mund të jenë automatike, gjithashtu raporte të dërgohen automatikisht.
Përqendrohuni në përmirësimin e proceseve që të jenë më të fleksibël dhe të lehta për të gjithë pjesëmarrësit. Përqendrohuni në atë që siguria të jetë e integruar në të gjitha kontratat me partnerët tuaj, të cilët, për shembull, zhvillojnë aplikacione web për ju.
Nëse keni nevojë për më shumë informacion mbi mënyrën e ndërtimit të një procesi menaxhimi të vulnerabiliteteve në kompani, kontaktoni me mua dhe kolegët e mi. Do të jem i lumtur të ndihmoj.
Burimi: habr.com
