

Sot është një ditë për të studiuar protokollin IPv6. Versioni i mëparshëm i kursit CCNA nuk kërkonte një njohuri të detajuar mbi këtë protokoll, megjithatë në versionin e tretë 200-125, studimi i tij i thelluar është i detyrueshëm për kalimin e provimit. Protokolli IPv6 është zhvilluar shumë kohë më parë, por ka pasur një përdorim të gjerë vetëm për një kohë të gjatë. Ai është shumë i rëndësishëm për zhvillimin e mëtejshëm të internetit, pasi është krijuar për të eliminuar mangësitë e protokollit IPv4 që është përdorur gjerësisht.
Duke pasur parasysh se protokolli IPv6 është një temë mjaft e gjerë, unë e kam ndarë atë në dy videoleta: Dita 24 dhe Dita 25. Në ditën e parë do t'i kushtojmë kohë koncepteve themelore, ndërsa në ditën e dytë do të shqyrtojmë konfigurimin e adresave IP sipas protokollit IPv6 për pajisjet Cisco. Sot, si gjithmonë, do të shqyrtojmë tre tema: nevoja për IPv6, formati i adresave IPv6 dhe llojet e adresave IPv6.
Deritani në leksionet tona kemi përdorur adresat IP sipas protokollit v4, dhe keni qenë të zakonshëm se ato duken mjaft thjesht. Kur keni parë adresën që është paraqitur në këtë diapozitiv, e keni kuptuar shumë mirë për çfarë bëhej fjalë.
Megjithatë, adresat IP v6 duken krejtësisht ndryshe. Nëse nuk jeni të njohur me principin e krijimit të adresave në këtë version të protokollit të internetit, së pari do t'ju befasojë se adresa IP e këtij lloji zë shumë hapësirë. Në versionin e katërt të protokollit kishim vetëm 4 numra dhjetorë, dhe me ta ishte gjithçka e thjeshtë, por imagjinojeni se do t'ju duhej t'i thonit një zotëri X adresën e tij të re IP të llojit 2001:0db8:85a3:0000:0000:8a2e:0370:7334.
Por mos u shqetësoni – në fund të këtij video-leta ne do të jemi në një pozita shumë më të mira. Le të shqyrtojmë së pari pse u ndje nevoja për përdorimin e IPv6.
Sot është e vërtetë që shumica e njerëzve përdorin IPv4 dhe janë mjaft të kënaqur. Pse do të nevojitej kalimi në një version të ri? Në radhë të parë, adresat IP të versionit të katërt përbëhen nga 32 bit. Kjo lejon krijimin e rreth 4 miliard adresave në internet, pra numri i saktë i adresave IP është 2^32. Në momentin e krijimit të IPv4, zhvilluesit mendonin se një sasi e tillë adresash është më se e mjaftueshme. Nëse e mbani mend, adresat e këtij versioni ndahen në 5 klasa: klasat aktive A, B, C dhe klasat rezervë D (multikasting) dhe E (kërkime). Kështu, megjithëse numri i adresave IP të punës ishte vetëm 75% e 4 miliardve, krijuesit e protokollit ishin të sigurt se do të mjaftonin për të gjithë njerëzimin. Megjithatë, për shkak të zhvillimit të shpejtë të internetit, me kalimin e çdo viti është bërë e dukshme mungesa e adresave IP të lira, dhe po të mos ishin përdorur teknologjitë NAT, adresat e lira IPv4 do kishin mbaruar prej kohësh. Në fakt, NAT u bë shpëtimtari i këtij protokolli të internetit. Kjo është arsyeja pse u krijua nevoja për një version të ri të protokollit të internetit, i cili është pa mangësitë e versionit të katërt. Mund të pyesni, pse kaluam nga versioni i katërt direkt në të gjashtin. Kjo lidhet me faktin se versioni 5, ashtu si versionet 1, 2 dhe 3, ishin eksperimentale.
Pra ndaj, adresat IP v6 kanë një hapësirë adresimi prej 128 bit. Çfarë mendoni, sa herë është rritur numri i mundshëm i adresave IP? Ndoshta do të thoni: '4 herë!'. Por kjo nuk është e vërtetë, sepse 234 është tashmë 4 herë më shumë se 232. Prandaj, vlera 2128 është jashtëzakonisht e madhe – ajo është e barabartë me 340282366920938463463374607431768211456. Kjo është sasia e adresave IP që janë të disponueshme për protokollin IPv6. Kjo do të thotë se mund t'i jepni një adresë IP gjithçkaje që dëshironi: makinës suaj, telefonit, orëve të dorës. Njeriu modern mund të ketë një laptop, disa smartphone, orë inteligjente, një shtëpi inteligjente – një televizor të lidhur me internet, një lavatriçe të lidhur me internet, një tërë shtëpi të lidhur me rrjetin e internetit. Kjo sasi adresash lejon konceptin e 'internetit të gjërave', i cili mbështetet nga Cisco. Kjo do të thotë se në jetën tuaj të gjitha gjërat janë të lidhura me internetin dhe secila prej tyre ka nevojë për adresën e saj IP. Me IPv6, kjo është e mundur! Çdo person në Tokë mund të përdorë miliona adresash të kësaj versioni për pajisjet e tij, dhe akoma do të ketë tepër shumë të lira. Ne nuk mund të parashikojmë si do të zhvillohen teknologjitë, megjithatë mund të shpresojmë se njerëzimi nuk do të arrijë në atë kohë kur në Tokë do të mbetet vetëm 1 kompjuter. Mund të supozojmë se IPv6 do të zgjasë për një kohë shumë të gjatë. Le të shohim se çfarë përfaqëson formati i adresës IP të versionit të gjashtë.
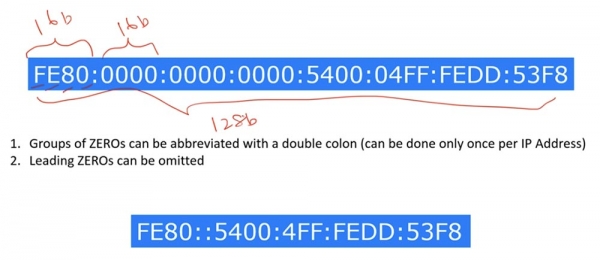
Këto adresa shfaqen si 8 grupe numrash të hexadecimals. Kjo do të thotë se çdo shkronjë e adresës ka gjatësi 4 bit, kështu që çdo grup prej 4 shenjash përmban 16 bit, ndërsa e gjithë adresa ka gjatësi 128 bit. Çdo grup prej 4 shenjash ndahet nga grupi që e ndjek me një kolonë, ndryshe nga adresat IPv4, ku grupet ndaheshin me pika, sepse pika është forma dhjetore e paraqitjes së numrave. Duke qenë se është e vështirë të mbash mend një adresë të tillë, ekzistojnë disa rregulla që e lejojnë atë të shkurtëzohet. Rregulli i parë thotë se grupet e përbërë nga vetëm zero mund të zëvendësohen me një dyfishtë kolonë. Një veprim i tillë mund të kryhet për çdo adresë IP vetëm 1 herë. Le të shohim çfarë do të thotë kjo.
Si e shihni, në shembullin e dhënë, adresa ka tre grupe me nga 4 zero. Numri total i dy pikave, që ndajnë këto grupe 0000:0000:0000 është 2. Pra, nëse përdorim dy pika ::, kjo do të thotë se në këtë vend të adresës ndodhen grupe zeros. Si mund ta dimë se sa grupe zeros përfaqëson kjo dy pikë? Nëse shikojmë formën e shkurtuar të adresës, mund të numërojmë 5 grupe me nga 4 shenja. Por sepse e dimë që adresa e plotë përbëhet nga 8 grupe, atëherë dy pika përfaqëson 3 grupe me nga 4 zero. Ky është rregulli i parë i formës së shkurtuar të adresës.
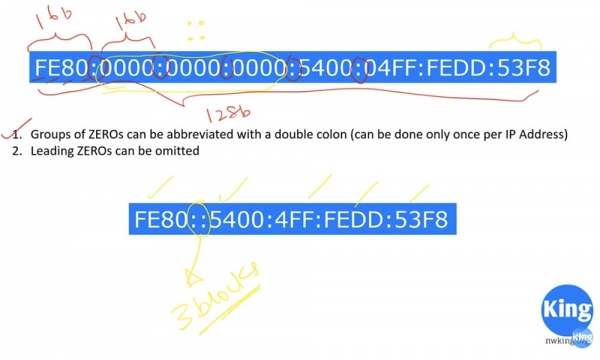
Rregulli i dytë thotë se mund të hiqesh zeros në fillim në çdo grup shenjash. Për shembull, grupi i 6-të i formës së plotë të adresës duket si 04FF, ndërsa forma e saj e shkurtuar do të jetë 4FF, sepse ne kemi hequr zero-n në fillim. Prandaj, shkrimi 4FF do të thotë asgjë tjetër përveç 04FF.
Duke përdorur këto rregulla, mund të shkurtosh çdo IP adresë. Megjithatë, edhe pas shkurtimit, kjo adresë nuk duket vërtet e shkurtër. Më vonë ne do të shohim se çfarë mund të bëjmë me këtë, për momentin thjesht mbani mend këto 2 rregulla.
Le të shikojmë se çfarë përfaqësojnë titujt e adresave të versioneve IPv4 dhe IPv6.
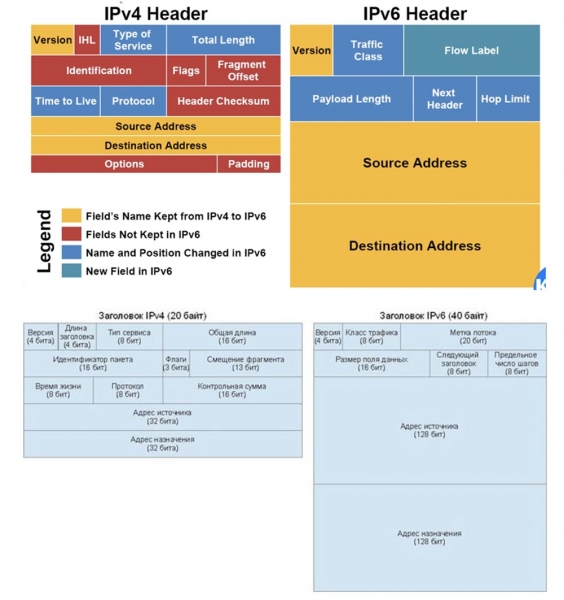
Kjo imazh, që e mora nga interneti, shpjegon shumë mirë diferencën midis dy titujve. Siç shihni, titulli i adresës IPv4 është shumë më i ndërlikuar dhe përmban më shumë informacion se titulli IPv6. Nëse titulli është i ndërlikuar, atëherë router-i shpenzon më shumë kohë për ta procesuar atë për të marrë vendime për rrugën, kështu që kur përdoren adresat IP të versionit të gjashtë, router-at punojnë më efikas. Kjo është arsyeja pse IPv6 është shumë më mirë se IPv4.
Gjatësia e titullit IPv4 nga 0 deri në 31 bit zë 32 bit. Pa marrë parasysh rreshtin e fundit Opcione dhe Padding, adresa e versionit 4 është një adresë 20-byte, që do të thotë se madhësia e saj minimale është 20 byte. Gjatësia e adresës së versionit të gjashtë nuk ka një madhësi minimale, dhe një adresë e tillë ka një gjatësi fikse prej 40 byte.
Në titullin IPv4, së pari vjen versioni, pastaj specifikohet gjatësia e titullit IHL. Si rregull, kjo është 20 byte, por nëse në titull jepet informacion shtesë Opcione, ajo mund të ketë një gjatësi më të madhe. Nëse përdorni Wireshark, mund të lexoni vlerën Version, e barabartë me 4, dhe vlerën IHL, e barabartë me 5, që do të thotë pesë blloqe vertikale me nga 4 byte (32 bit) secili, pa përfshirë bllokun Opcione.
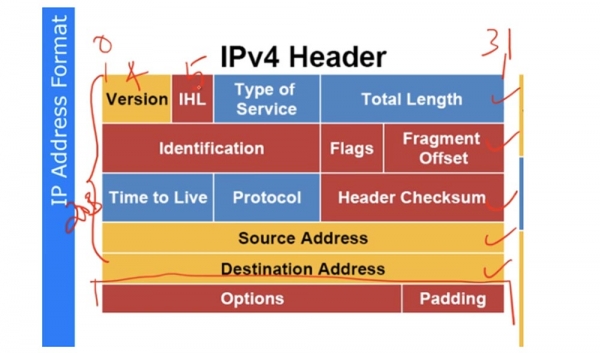
Lloji i shërbimit Type of Service tregon natyrën e paketës – për shembull, një paketë telefonike ose një paketë të dhënash, pasi trafiku telefonik ka përparësi mbi llojet e tjera të trafikut. Në përfundim, ky fushë tregon përparësinë e trafikut. Gjatësia totale Total Length paraqet shumën e gjatësi titullit 20 byte plus gjatësi e ngarkesës, që përbëjnë të dhënat e transmetuara. Nëse ajo është 50 byte, atëherë gjatësi totale do të ketë vlerën 70 byte. Identifikimi i paketës Identification shërben për të verifikuar integritetin e paketës, duke përdorur parametrin checksum të titullit Header Checksum. Nëse paketa është e fragmentuar në 5 pjesë, secila prej tyre duhet të ketë identifikues të njëjtë – pozita e fragmentit Fragment Offset, e cila mund të ketë vlerën nga 0 deri në 4, ndërsa secila fragment duhet të ketë të njëjtën vlerë offset. Flamujt tregojnë nëse lejohet pozita e fragmenteve. Nëse nuk dëshironi që të ndodhë fragmentimi i të dhënave, vendosni flamurin DF – mos fragmento. Ka një flamur MF – më shumë fragmente. Kjo do të thotë se nëse paketa e parë është e fragmentuar në 5 pjesë, atëherë për paketën e dytë do të jetë vendosur 0, që do të thotë – nuk ka më fragmente! Në të njëjtën kohë, fragmenti i fundit i paketës së parë do të jetë emërtuar me 4, kështu që pajisja e pranuese do të jetë në gjendje lehtësisht të de-asembloi paketën, domethënë të aplikojë defragmimin.
Kujdesuni për ngjyrat e përdorura në këtë slajd. Me të kuqe janë shënuar fushat që janë përjashtuar nga titulli IPv6. Me blu janë treguar parametrat që kaluan nga versioni i katërt në të gjashtin në formë të modifikuar. Fushat e verdha mbetën pa ndryshim në të dy versionet. Me gjelbër është treguar një fushë që u shfaq për herë të parë vetëm në IPv6.
Fushat Identification, Flags, Fragment Offset dhe Header Checksum janë përjashtuar për shkak se në kushtet e sotme të transmetimit të të dhënave, fragmentimi nuk ndodh dhe kontrolli i checksum-it nuk kërkohet. Shumë vite më parë, kur transmetimi i të dhënave ishte i ngadaltë, fragmentimi ishte një fenomen mjaft i zakonshëm, por sot përdoret gjerësisht Ethernet standardi IEEE 802.3 me një MTU prej 1500 byte, dhe fragmentimi nuk ndodhet më.
TTL, ose kohëzgjatja e jetës së paketës, është një numërues me rikthim – kur koha e jetës arrin zero, paketa hidhet. Në fakt, kjo është numri maksimal i hop-eve që mund të bëhen në këtë rrjet. Fushë Protocol tregon se cili protokoll, TCP ose UDP, përdoret në rrjet.
Header Checksum është një parameter i vjetëruar, prandaj është përjashtuar nga versioni i ri i protokollit. Më pas ndodhen fushat e adresës 32-bit të burimit dhe 32-bit të destinacionit. Nëse kemi ndonjë informacion në rreshtin Options, atëherë vlere IHL ndryshon nga 5 në 6, duke treguar se në header ka një fushë shtesë.
Në header-in IPv6 përdoret gjithashtu versioni Version, ndërsa klasa e trafikut Traffic Class përputhet me fushën Type of Service në header-in IPv4. Etiketa e rrjedhës Flow Label është e ngjashme me Traffic Class dhe shërben për të simplifikuar ruterimin e një rrjedhe homogjene paketash. Payload Length do të thotë gjatësia e ngarkesës, ose madhësia e fushës së të dhënave të vendosura nën header. Gjatësia e vetë header-it është 40 byte dhe është e qëndrueshme, prandaj nuk përmendet askund.
Fusha «headeri tjetër», Next Header, tregon se çfarë lloj header-i do të ketë paketa tjetër. Kjo është një funksion shumë i dobishëm, i cili përcakton llojin e protokollit të transportit të ardhshëm – TCP, UDP, etj., dhe do të jetë shumë e kërkuar në teknologjitë e ardhshme të transmetimit të të dhënave. Edhe nëse përdorni një protokoll të vetin, do të jeni në gjendje të dini se cili do të jetë protokolli tjetër.
Numri i kufizuar i hapave, ose Hop Limit, është ekuivalenti i TTL në header-in IPv4, një mekanizëm për të parandaluar ciklet në ruterim. Më pas ndodhen fushat e adresës 128-bit të burimit dhe 128-bit të destinacionit. E gjithë headr-i ka madhësinë 40 byte. Siç e thashë, IPv6 është shumë më e thjeshtë se IPv4 dhe shumë më efikase për marrjen e vendimeve të ruterit të ruterit.
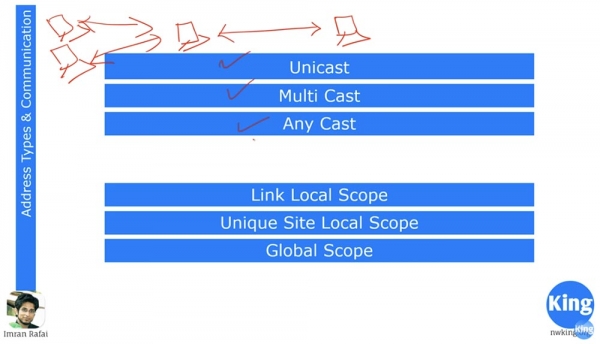
Le të shqyrtojmë llojet e adresave IPv6. Ne dimë se çfarë është unicast - kjo është një transmetim i drejtuar, kur një pajisje është e lidhur drejtpërdrejt me një tjetër dhe të dy pajisjet mund të komunikojnë vetëm me njëra-tjetrën. Multicast përfaqëson një transmetim shkallëzuar dhe do të thotë se disa pajisje mund të lidhen në të njëjtën kohë me një pajisje tjetër, e cila, nga ana e saj, mund të mbështesë lidhjen me disa pajisje të tjera në të njëjtën kohë. Në këtë kuptim, multicast është i ngjashëm me një stacion radioteleviziv, sinjalet e të cilit shpërndahen gjetiu. Nëse dëshironi të dëgjoni një kanal specifik, ju duhet të rregulloni radio tuaj në një frekuencë specifike. Nëse e mbani mend videon mësimore për protokollin RIP, ju e dini se ky protokoll përdor një domain të transmetimit 255.255.255.255 për shpërndarjen e azhurnimeve, të cilit i janë bashkangjitur të gjitha nënrrjetet. Por këto azhurnime do t'i marrin vetëm ato pajisje që përdorin protokollin RIP.
Një tjetër lloj transmetimi, që nuk është takuar në IPv4, quhet Anycast. Ai përdoret kur keni shumë pajisje me të njëjtin IP adresë dhe lejon dërgimin e pakove te marrësi më i afërt në grupin e marrësve.
Në rastin e Internetit, ku kemi rrjete CDN, mund të përmendim shembullin e shërbimit YouTube. Ky shërbim përdoret nga shumë njerëz në pjesë të ndryshme të botës, por kjo s’do të thotë se të gjithë ata lidhen drejtpërdrejt me serverin e kompanisë në Kaliforni. Shërbimi YouTube ka shumë serverë në gjithë botën, p.sh., serveri im indian i YouTube gjendet në Singapor. Njëlloj, protokolli IPv6 ka një mekanizëm të integruar për të realizuar transmetimin përmes teknologjisë CDN duke përdorur një strukturë rrjeti gjeografikisht të shpërndarë, dmth përdor Anycast.
Siç e keni vënë re, këtu mungon një tjetër lloj transmetimi, Broadcast, sepse protokolli IPv6 nuk e përdor atë. Por Multicast në këtë protokoll vepron njëlloj si Broadcast në IPv4, vetëm në një mënyrë më efikase.
Versioni e gjashtë të protokollit përdor tre lloje adresash: Link Local, Unique Site Local dhe Global. Ne e dimë se në IPv4 një ndërfaqe ka vetëm një adresë IP. Supozoni se kemi dy routera të lidhur me njëri-tjetrin, kështu që secila nga ndërfaqet e lidhjes do të ketë vetëm një adresë IP. Duke përdorur IPv6, çdo ndërfaqe automatikisht merr një adresë IP të tipit Link Local. Këto adresa fillojnë me FE80::/64.
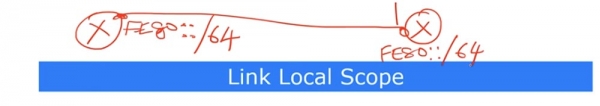
Këto adresa IP përdoren vetëm për lidhje lokale. Njerëzit që punojnë me Windows e dinë për adresat shumë të ngjashme të tipit 169.254.X.X – këto janë adresat që konfigurohen automatikisht sipas protokollit IPv4.
Nëse kompjuteri i drejtohet serverit DHCP për të marrë një adresë IP, por për ndonjë arsye nuk arrin të lidhet me të, pajisjet Microsoft kanë një mekanizëm që i lejon kompjuterit të caktojë vetes një adresë IP. Në këtë rast, adresa do të jetë diçka si: 169.254.1.1. Një situatë e ngjashme do të ndodhte nëse kemi një kompjuter, një switç dhe një router. Supozoni se routeri nuk ka marrë një adresë IP nga serveri DHCP dhe automatikisht i cakton vetes një adresë të tillë 169.254.1.1. Më pas, ai do të dërgojë një kërkesë ARP përmbledhëse përmes switçit në rrjet, duke pyetur nëse ndonjë pajisje rrjeti ka këtë adresë. Pas marrjes së kërkesës, kompjuteri do të përgjigjet: 'Po, unë kam të njëjtën adresë IP!', pas së cilës routeri do t'i caktojë vetes një adresë të re rastësore, për shembull, 169.254.10.10, dhe sërish do të dërgojë një kërkesë ARP në rrjet.
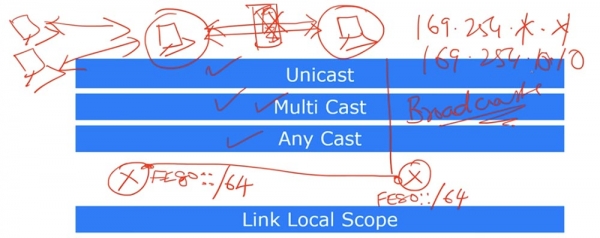
Nëse askush nuk informon se ka një adresë të tillë, atëherë ai do ta mbajë adresën 169.254.10.10 për vete. Kështu, pajisjet në rrjetin lokal mund të mos e përdorin fare serverin DHCP, duke përfituar nga mekanizmi i caktimit automatike të adresave IP për të komunikuar me njëra-tjetrën. Këtu qëndron autokonfigurimi i adresave IP, me të cilin jemi përballur shumë herë, por kurrë nuk e kemi përdorur.
Po ashtu, në protokollin IPv6 ekziston një mekanizëm për caktimin e adresave lokale IP Link Local, që fillojnë me FE80::. Slash 64 do të thotë ndarja e adresave të rrjetit dhe adresave të hostit. Kështu, të parat 64 nënkuptojnë rrjetin, ndërsa të dytat 64 – hostin.
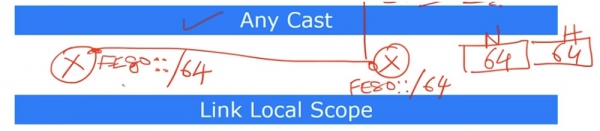
FE80:: tregon adresat e formës FE80.0.0.0/, ku pas shenjës së ndarjes ndodhet një pjesë e adresave të hostit. Këto adresa nuk janë të njëjta për pajisjen tonë dhe për ndërfaqen e lidhur me të dhe konfigurohen automatikisht. Ndërkohë, pjesa e hostit përdor adresën MAC. Siç dihet, adresa MAC është një adresë IP 48-bitëshe, e përbërë nga 6 blloqe të përbërë nga 2 numra hexadecimal. Këtë sistem e përdor Microsoft, ndërsa Cisco përdor 3 blloqe me nga 4 numra hexadecimal.
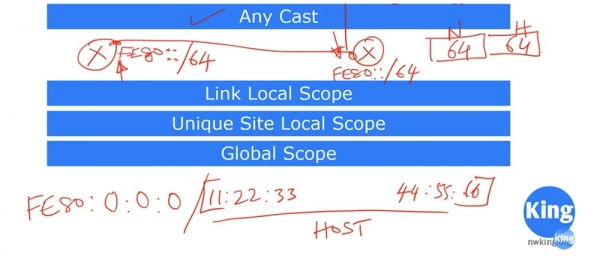
Në shembullin tonë do të përdorim sekuencën Microsoft të formës 11:22:33:44:55:66. Si e cakton pajisja adresën MAC? Kjo sekuencë numrash në adresën e hostit, që përfaqëson adresën MAC, ndahet në dy pjesë: majtas ndodhen tri grupe 11:22:33, djathtas tri grupe 44:55:66, dhe ndërmjet tyre shtohet FF dhe FE. Kështu, krijohet një bllok 64-bitëshe i adresës IP të hostit.
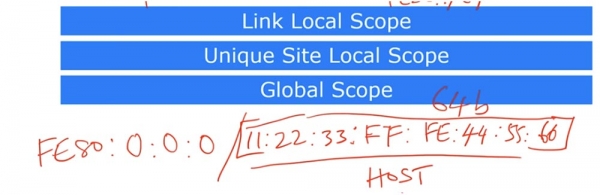
Siç dihet, sekuenca e formës 11:22:33:44:55:66 përfaqëson një adresë MAC, unike për secilën pajisje. Duke vendosur mes dy grupeve të numrave të adresës MAC FF:FE, ne marrim një adresë unike IP të kësaj pajisjeje. Kështu krijohet një adresë IP e tipit Local Link, e cila përdoret vetëm për të vendosur lidhje midis fqinjëve pa konfigurationspeciale dhe servera specialë. Kjo adresë IP mund të përdoret vetëm brenda një segmenti të caktuar të rrjetit dhe nuk mund të përdoret për komunikim të jashtëm përtej këtij segmenti.
Lloji i ardhshëm i adresës është Unique Site Local Scope, i cili korrespondon me adresat private të brendshme (private) IP të protokollit IPv4, si 10.0.0.0/8, 172.16.0.0/12 dhe 192.168.0.0/16. Arsyeja pse përdoren adresat private dhe adresat publike të jashtme është teknologjia NAT, për të cilën folëm në leksionet e mëparshme. Unique Site Local Scope është një teknologji që krijon adresat IP të brendshme. Mund të thoni: "Imran, ti the se çdo pajisje mund të ketë adresën e saj IP, për këtë arsye e kaluam në IPv6", dhe do të jeni krejtësisht të saktë. Por disa njerëz preferojnë të përdorin konceptin e adresave IP të brendshme nga konsiderata të sigurisë. Në këtë rast, NAT përdoret si një firewall, dhe pajisjet e jashtme nuk mund të lidhen rastësisht me pajisjet brenda rrjetit, pasi ato kanë adresa IP lokale që nuk janë të arritshme nga rrjeti i jashtëm. Megjithatë, NAT krijon shumë probleme lidhur me VPN, si për protokollin ESP. Për të siguruar sigurinë, protokolli IPv4 përdori IPSec, por protokolli IPv6 ka një mekanizëm të brendshëm sigurie, prandaj lidhja midis adresave IP të brendshme dhe atyre të jashtme vendoset shumë lehtë.
Për këtë arsye, IPv6 ka dy tipe të ndryshme adresash: nëse adresat Unique Local korrespondohen me adresat IP të brendshme IPv4, adresat Global korrespondohen me adresat e jashtme IPv4. Shumë njerëz preferojnë që të mos përdorin fare adresat e tipit Unique Local, të tjerë nuk mund të kalojnë pa to, kështu që kjo është një çështje e diskutimeve të vazhdueshme. Unë mendoj se do të merrni shumë më tepër përfitime nëse përdorni vetëm adresat IP të jashtme, kjo në radhë të parë lidhet me mobilitetin. Për shembull, pajisja ime do të ketë të njëjtën adresë IP pavarësisht se ku ndodhem - në Bangalore apo New York, kështu që do të mund ta përdor çdo pajisje time në çdo vend të botës.
Ashtu siç e thashë, IPv6 ka një mekanizëm të brendshëm sigurie që lejon krijimin e një tuneli VPN të sigurt midis vendit ku ndodhet zyra juaj dhe pajisjeve tuaja. Më parë na nevojitej një mekanizëm i jashtëm për të krijuar një tunel të tillë VPN, por në IPv6 ky është një mekanizëm standard i brendshëm.
Duke diskutuar për një sërë temash sot, do t'i jap fund mësimit tonë për të vazhduar diskutimin mbi versionin e gjashtë të protokollit IP në videon e ardhshme. Si detyrë shtëpie, do t'ju kërkoja të studiojë mirë se çfarë përfaqëson sistemi heksadeshimal, sepse për të kuptuar IPv6 është shumë e rëndësishme të kuptohet konvertimi nga sistemi binar në atë heksadeshimal dhe anasjelltas. Për shembull, duhet të dini se 1111=F, etj., thjesht kërkoni në Google për t'u sqaruar. Në videon e ardhshme, do të përpiqem të ushtroj këtë konvertim me ju. Ju rekomandoj të shihni videon e sotme disa herë që të mos keni pyetje në lidhje me temat e diskutuar.
Faleminderit që qëndroni me ne. Ju pëlqejnë artikujt tanë? Dëshironi të shihni më shumë materiale interesante? Na mbështetni duke bërë një porosi ose duke na rekomanduar miqve tuaj. 30% zbritje për përdoruesit e Habra në një analog unik të serverëve entry-level, të cilin e kemi shpikur për ju: (opcionet me RAID1 dhe RAID10, deri në 24 bërthama dhe deri në 40GB DDR4 janë të disponueshme).
Dell R730xd për dy herë më lirë? Vetëm te ne në Holandë! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — nga $99! Lexoni rreth
Burimi: habr.com
