

Sot mund të mësojmë për PAT (Translacioni i Adresave të Portit), një teknologji për translacionin e adresave IP duke përdorur porte, dhe NAT (Translacioni i Adresave të Rrjetit), një teknologji për transformimin e adresave IP të paketave kaluese. PAT është një rast special i NAT. Ne do të shqyrtojmë tri tema:
— adresat IP private, ose të brendshme (të rrjetit lokal), dhe adresat IP publike, ose të jashtme;
— NAT dhe PAT;
— konfigurimi i NAT/PAT.
Të fillojmë me adresat private IP. E dimë se ato ndahen në tri klasa: A, B dhe C.
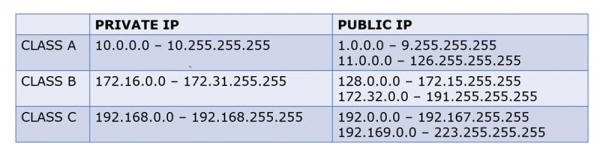
Adresat e brendshme të klasës A mbulojnë gamën "dhjetë" nga 10.0.0.0 deri në 10.255.255.255, ndërsa të jashtmet mbulojnë gamën nga 1.0.0.0 deri në 9.255.255.255 dhe nga 11.0.0.0 deri në 126.255.255.255.
Adresat e brendshme të klasës B mbulojnë gamën nga 172.16.0.0 deri në 172.31.255.255, ndërsa të jashtmet—nga 128.0.0.0 deri në 172.15.255.255 dhe nga 172.32.0.0 deri në 191.255.255.255.
Adresat e brendshme të klasës C mbulojnë gamën nga 192.168.0.0 deri në 192.168.255.255, ndërsa të jashtmet—nga 192.0.0.0 deri në 192.167.255.255 dhe nga 192.169.0.0 deri në 223.255.255.255.
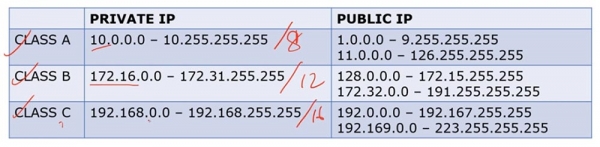
Adresat e klasës A janë adresat /8, klasës B — /12 dhe klasës C — /16. Pra, adresat IP të ndryshme klasash zënë gamë të ndryshme.
Ne kemi biseduar disa herë për diferencën midis adresave IP private dhe publike. Në përgjithësi, nëse kemi një router dhe një grup adresash IP të brendshme, kur ato përpiqen të dalin në internet, router-i i konverton ato në adresat IP të jashtme. Adresat e brendshme përdoren vetëm në rrjetet lokale, e jo në internet.
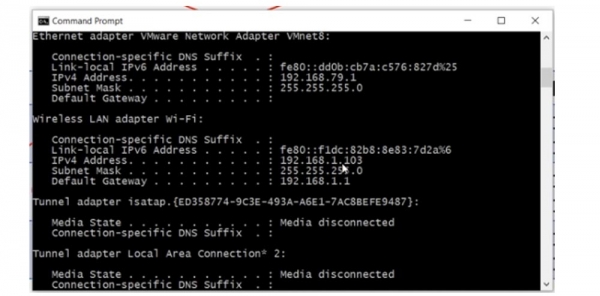
Nëse përdor komandën e linjës për të parë parametrat e rrjetit të kompjuterit tim, do të shoh adresën time të brendshme LAN 192.168.1.103.
Për të ditur adresën time publike IP, mund të përdor një shërbim në internet si "Cili është IP im?" Siç e shihni, adresa e jashtme e kompjuterit është 78.100.196.163 që është ndryshe nga adresa e tij e brendshme.
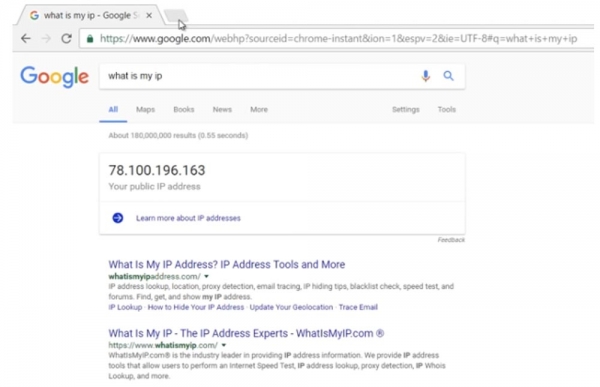
Në të gjitha rastet, kompjuteri im është i dukshëm në internet pikërisht me adresën IP të jashtme. Pra, adresa e brendshme e kompjuterit tim është 192.168.1.103, ndërsa ajo e jashtme — 78.100.196.163. Adresa e brendshme përdoret vetëm për komunikim lokal, s'mund të dalësh në internet me të, për këtë të nevojitet një adresë IP publike. Mund të kujtoni se për çfarë ishte bërë ndarja e adresave në private dhe publike duke rishikuar video mësimin Ditën 3.
Të shohim se çfarë është NAT. Ekzistojnë tri lloje NAT: NAT statik, NAT dinamik dhe NAT "i ngarkuar", ose PAT.
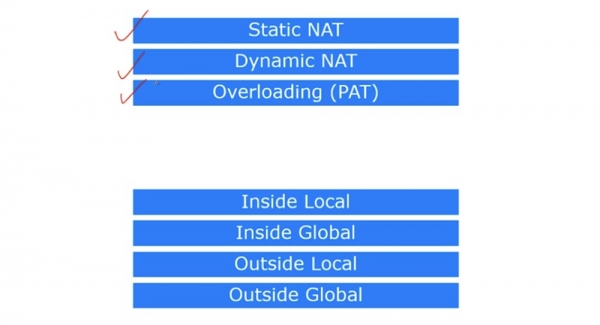
Në Cisco ekzistojnë 4 terma që përshkruajnë NAT. Siç e thashë, NAT është një mekanizëm që konverton adresat e brendshme në ato të jashtme. Nëse një pajisje e lidhur në internet merr një paketë nga një pajisje tjetër në rrjetin lokal, ajo thjesht do ta hedhin këtë paketë, pasi formati i adresës së brendshme nuk përputhet me formatin e adresave të përdorura në rrjetin global të internetit. Prandaj, pajisja duhet të marrë një adresë IP publike për të dalë në internet.
Pra, termini i parë është Inside Local, që do të thotë adresa IP e hostit në rrjetin e brendshëm, lokal. Thjesht, kjo është adresa fillestare e burimit si 192.168.1.10. Termi i dytë, Inside Global, është adresa IP e hostit lokal, nën të cilin ai shihet në rrjetin e jashtëm. Në rastin tonë, kjo është adresa IP e portit të jashtëm të router-it 200.124.22.10.
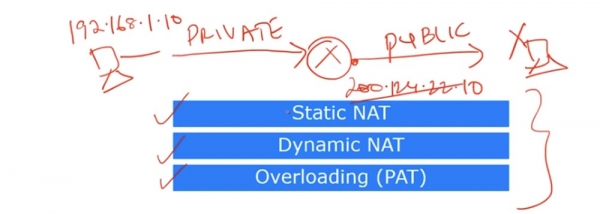
Mund të thuhet se Inside Local është një adresë IP private, ndërsa Inside Global është një adresë IP publike. Mbani mend se termi Inside përdoret në lidhje me burimin e trafik, ndërsa Outside përdoret për shkak të destinacionit të trafik. Outside Local është adresa IP e hostit në rrjetin e jashtëm, nën të cilin ai shihet nga rrjeti i brendshëm. Thjesht, kjo është adresa e marrësit, e dukshme nga rrjeti i brendshëm. Një shembull i tillë adrese është adresa IP 200.124.22.100 e një pajisjeje që ndodhet në internet.
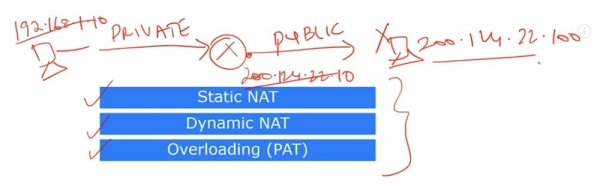
Outside Global është adresa IP e hostit, e dukshme në rrjetin e jashtëm. Në shumicën e rasteve, adresat Outside Local dhe Outside Global duken të njëjta, sepse edhe pas konvertimit adresa IP e destinacionit duket për burimin e tillë siç ishte para konvertimit.
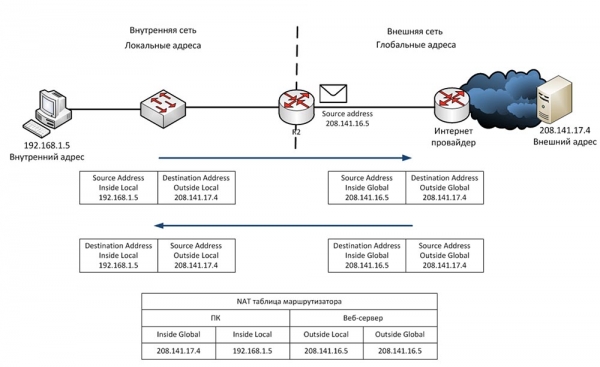
Le të shqyrtojmë se çfarë përfaqëson NAT statik. NAT statik do të thotë një konvertim përkatës i adresave IP të brendshme në ato të jashtme, ose një konvertim "një për një". Kur pajisjet dërgojnë trafik në Internet, adresat e tyre të brendshme Inside Local konvertohen në adresat e brendshme Inside Global.
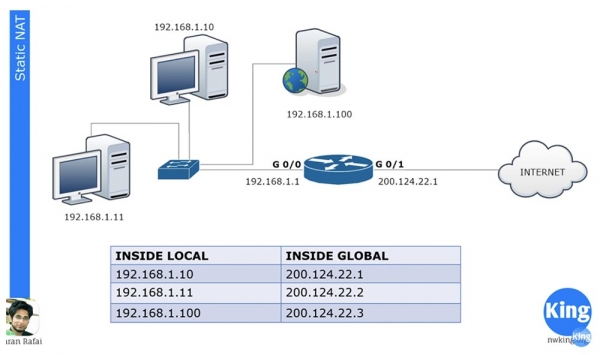
Në rrjetin tonë lokal ka 3 pajisje, dhe kur ato dëshirojnë të dalin në Internet, secila prej tyre merr adresën e saj Inside Global. Këto adresa janë statikisht të caktuara për burimet e trafik. Parimi "një për një" do të thotë se nëse në rrjetin lokal ka 100 pajisje, ato marrin 100 adresa të jashtme.
NAT u shfaq si një zgjidhje për të shpëtuar Internetin, ku IP-të publik kishin përfunduar. Falë NAT-it, shumë kompani dhe shumë rrjete mund të kenë një adresë IP të jashtme të përbashkët, në të cilën adresat lokale të pajisjeve do të transformohen kur dalin në Internet. Ju mund të thoni se në këtë rast nuk ka asnjë kursim të numrit të adresave për NAT-in statik, pasi njëqind kompjuterëve lokalë u jepet njëqind adresa të jashtme, dhe do të jeni plotësisht të saktë. Megjithatë, NAT-i statik ka ende disa përparësi.
Për shembull, kemi një server me adresën e brendshme IP 192.168.1.100. Nëse ndonjë pajisje nga Interneti dëshiron të lidhet me të, ajo nuk do të mund ta bëjë këtë duke përdorur adresën e brendshme, por do t'i duhet të përdorë adresën e jashtme të serverit 200.124.22.3. Nëse router-i është konfigururar me NAT statik, i gjithë trafiku që adreson 200.124.22.3 automatikisht redirektohet në 192.168.1.100. Së këndejmi, sigurohet akses i jashtëm në pajisjet e rrjetit lokal, në këtë rast në serverin web të kompanisë, që mund të jetë e nevojshme në raste të veçanta.
Le të shqyrtojmë NAT dinamik. Ai është shumë i ngjashëm me NAT statik, por nuk i jep adresa të jashtme të përhershme çdo pajisjeje lokale. Për shembull, kemi 3 pajisje lokale dhe vetëm 2 adresa të jashtme. Nëse pajisja e dytë dëshiron të dalë në Internet, ajo do t'i jepet adresa e parë e lirë IP. Nëse pas saj, serveri web dëshiron të dalë në Internet, router-i do t'i jepë atij adresën e dytë të jashtme të disponueshme. Nëse pas kësaj pajisja e parë dëshiron të dalë në rrjetin e jashtëm, për të nuk do të ketë adresë IP të disponueshme, dhe router-i do të hedhë paketën e saj.
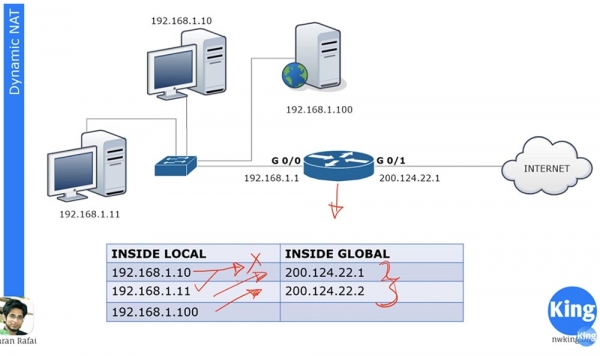
Ne mund të kemi njëqind pajisje me adresat e brendshme IP, dhe çdo një nga këto pajisje mund të dalë në Internet. Por, për shkak se nuk kemi një caktim statik të adresave të jashtme, njëkohësisht në Internet mund të dalin jo më shumë se 2 pajisje nga njëqind, sepse kemi vetëm dy adresa të jashtme që caktohen dinamikisht.
Në pajisjet Cisco, koha fikse e transformimit të adresave është 24 orë, e cila mund të ndryshohet në 1, 2, 3, 10 minuta ose në çdo kohë që dëshironi. Pas kalimit të kësaj kohe, adresat eksternë lirohen dhe kthehen automatikisht në pool-in e adresave. Nëse në këtë moment pajisja e parë dëshiron të dalë në internet dhe ndonjë adresë eksternë është e aksesueshme, ajo do ta marrë atë. Routeri përmban një tabelë NAT, e cila përditësohet dinamikisht, dhe derisa koha e transformimit të mos ketë skaduar, adresa e caktuar ruhet për pajisjen. Në terma më të thjeshtë, NAT dinamik funksionon mbi parimin: "ata që kanë ardhur të parët, shërbehen të parët."
Le të shqyrtojmë se çfarë përfaqëson NAT-i i ngarkuar, ose PAT. Ky është tipi më i zakonshëm i NAT-it. Në rrjetin tuaj shtëpiak mund të ketë shumë pajisje – PC, smartphone, laptop, tablet, dhe të gjitha ato lidhen me një router, i cili ka një adresë IP të jashtme. PAT-i lejon shumë pajisje me adresa IP të brendshme të dalin në internet nën një adresë IP të jashtme. Kjo është e mundur sepse çdo adresë IP private, e brendshme përdor një numër porti të caktuar gjatë sesionit të komunikimit.
Supozoni se kemi një adresë publike 200.124.22.1 dhe shumë pajisje lokale. Të gjitha këto hoste do të marrin të njëjtën adresë 200.124.22.1 kur dalin në internet. E vetmja gjë që do t'i dallonte nga njëri-tjetri është numri i portit.
Nëse e mbani mend diskutimin mbi nivelin e transportit, e dini se niveli i transportit përmban numra portesh, ku numri i portit të burimit përbën një numër rastësor.
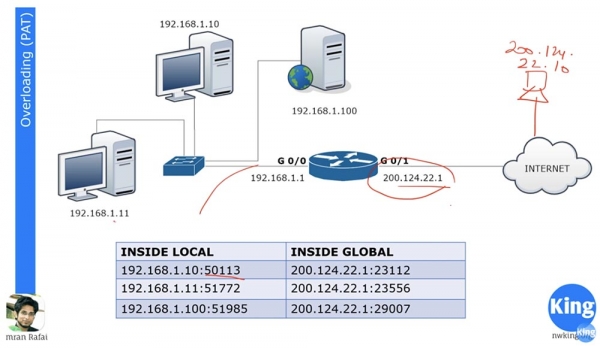
Supozoni se në rrjetin e jashtëm ka një host me adresë IP 200.124.22.10, i cili është i lidhur me internetin. Nëse kompjuteri 192.168.1.11 dëshiron të komunikojë me kompjuterin 200.124.22.10, ai do të krijojë një port të rastësishëm burimi 51772. Ndërkohë porti i caktuar i kompjuterit në rrjetin e jashtëm do të jetë 80.
Kur routeri të marrë paketën nga kompjuteri lokal, e cila është drejtuar në rrjetin e jashtëm, ai përkthen adresën lokale Inside Local në adresën Inside Global 200.124.22.1 dhe i cakton portit numrin 23556. Paketa do të arrijë në kompjuterin 200.124.22.10, dhe ai duhet të dërgojë përsëri një përgjigje sipas procedurës së dorëzimit, ku adresa do të jetë 200.124.22.1 dhe porti 23556.
Ruterka ka një tabelë të përkthimit NAT, kështu që, duke marrë një paketë nga një kompjuter i jashtëm, do të përcaktojë adresën Inside Local, përkatëse me adresën Inside Global si 192.168.1.11: 51772, dhe do t'i dërgojë paketën. Pas kësaj, lidhja midis dy kompjuterëve mund të konsiderohet e vendosur.
Në të njëjtën kohë, mund të keni njëqind pajisje që përdorin të njëjtën adresë 200.124.22.1 për komunikim, por me numra të ndryshëm portesh, gjë që i lejon ata të dalin të gjithë në internet njëkohësisht. Kjo është arsyeja pse PAT është një metodë kaq e njohur e përkthimit.
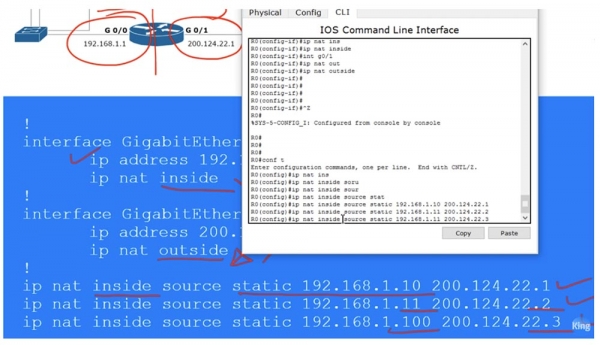
Le të shqyrtojmë konfigurimin e NAT statik. Për çdo rrjet, së pari duhet të përcaktohen ndërfaqet hyrëse dhe dalëse. Në diagram paraqitet ruterja përmes të cilës kalon trafiku nga porta G0/0 në portën G0/1, pra nga rrjeti i brendshëm në rrjetin e jashtëm. Kështu, kemi një ndërfaqe hyrëse 192.168.1.1 dhe një ndërfaqe dalëse 200.124.22.1.
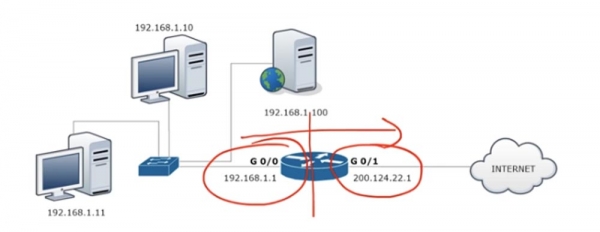
Për të konfiguruar NAT, ne kalojmë në ndërfaqen G0/0 dhe vendosim parametrat ip addres 192.168.1.1 255.255.255.0 dhe tregojmë se kjo ndërfaqe është hyrëse, duke përdorur komandën ip nat inside.
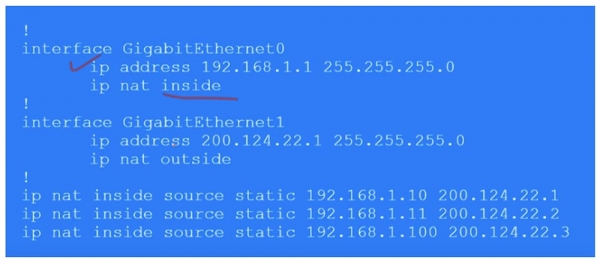
Në mënyrë të ngjashme, ne konfigurim NAT në ndërfaqen dalëse G0/1, duke treguar ip address 200.124.22.1, maskën e nëndehës 255.255.255.0 dhe ip nat outside. Mbani mend se konvertimi i NAT dinamik gjithmonë bëhet nga ndërfaqja hyrëse në atë dalëse, nga inside në outside. Sigurisht, për NAT dinamik, përgjigjja kthehet në ndërfaqen hyrëse përmes asaj dalëse, por kur niset trafiku, veprohet drejtimi in-out. Në rastin e NAT statik, nisja e trafikut mund të ndodhë në çfarëdo drejtimi – in-out ose out-in.
Pastaj, na nevojitet të përgatisim tabelën e NAT statik, ku çdo adresë lokale i korrespondon një adresë globale të veçantë. Në rastin tonë, kemi 3 pajisje, kështu që tabela do të përbëhet nga 3 regjistra, në të cilat përmendet IP-adresa Inside Local të burimit, e cila konvertohet në adresën Inside Global: ip nat inside static 192.168.1.10 200.124.22.1.
Kështu, në NAT statik, ju manualisht shkruani konvertimin për secilën adresë të hostit lokal. Tani do të kaloj në Packet Tracer dhe do të bëj konfigurimet e përshkruara më sipër.
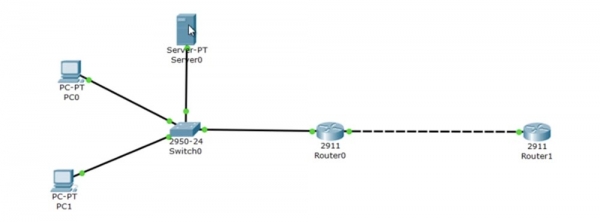
Në majë ndodhet serveri 192.168.1.100, poshtë është kompjuteri 192.168.1.10 dhe në fund është kompjuteri 192.168.1.11. Porta G0/0 e router-it Router0 ka adresën IP 192.168.1.1, ndërsa porta G0/1 – 200.124.22.1. Në "cloud", që përfaqëson internetin, kam vendosur Router1, të cilit i kam caktuar adresën IP 200.124.22.10.
Hyr në cilësimet e Router1 dhe shkruaj komandën debug ip icmp. Tani, sa herë që ping-u arrin në këtë pajisje, në dritaren e cilësimeve do të shfaqet një mesazh debug që tregon se çfarë lloji paketi është.
Të fillojmë me konfigurimin e router-it Router0. Jam duke kaluar në modin e cilësimeve globale dhe aktivizoj interfacin G0/0. Më pas, fut komandën ip nat inside, pastaj kaloj në interfacin g0/1 dhe fut komandën ip nat outside. Kështu kam caktuar interfacin hyrës dhe atë dalës të router-it. Tani duhet të konfiguraj manualisht adresat IP, që do të thotë se duhet të transferoj në cilësime rreshtat e tabelës së mëparshme:
Ip nat inside source static 192.168.1.10 200.124.22.1
Ip nat inside source static 192.168.1.11 200.124.22.2
Ip nat inside source static 192.168.1.100 200.124.22.3
Tani do të ping-u Router1 nga secila prej pajisjeve tona dhe do të shoh se cilat adresa IP do të tregojë ping-u i pranuar. Për këtë, kam vendosur dritaren e hapur CLI të router-it R1 në pjesën e djathtë të ekranit për të parë mesazhet e debug. Tani kaloj në terminalin e komandave të PC0 dhe ping-u adresën 200.124.22.10. Pas kësaj, dritarja shfaq një mesazh që ping-u është marrë nga adresa IP 200.124.22.1. Kjo do të thotë që adresa IP e kompjuterit lokal 192.168.1.10 është transformuar në adresën globale 200.124.22.1.
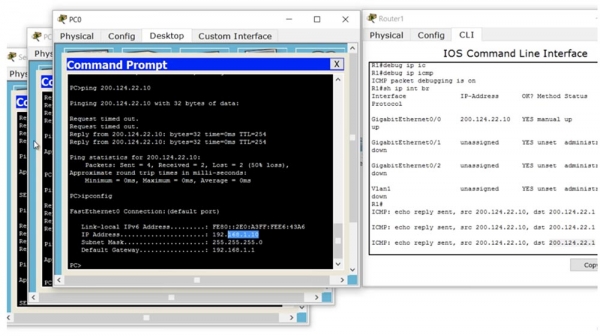
E njëjtën gjë e bëj me kompjuterin e ardhshëm lokal dhe shoh që adresa e tij është transformuar në 200.124.22.2. Pastaj dërgoj ping nga serveri dhe shoh adresën 200.124.22.3.
Kështu, kur trafiku nga pajisja e rrjetit lokal arrin në router-in ku është i configuruar NAT statik, router-i e transformon adresën IP lokale në adresë globale sipas tabelës dhe e dërgon trafikun në rrjetin e jashtëm. Për të verifikuar tabelën e NAT-it, fut komandën show ip nat translations.
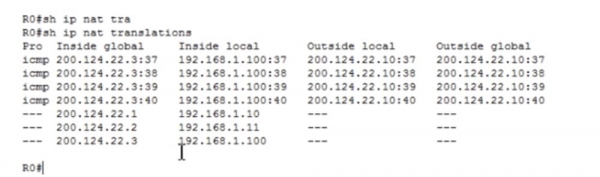
Tani tani mund të shohim të gjitha transformimet që kryen routeri. Në kolonën e parë Inside Global ndodhet adresa e pajisjes para përkthimit, pra ajo adresë nën të cilën pajisja duket nga rrjeti i jashtëm, më pas vjen adresa Inside Local, pra adresa e pajisjes në rrjetin lokal. Kolona e tretë tregon Outside Local, ndërsa e katërta – adresën Outside Global, me të cilat këto dy adresa janë të njëjta, sepse ne nuk bëjmë transformim të adresës IP të destinacionit. Siç e shihni, pas disa sekondash tabela u pastrua, sepse në Packet Tracer është vendosur një kohë e shkurtër skadimi ping-u.
Mund të pingoj nga routeri R1 serverin në adresën 200.124.22.3, dhe nëse rikthehemi te konfigurimet e routerit, mund të shohim që tabela është mbushur përsëri me katër rreshta ping-u me adresën e transformuar të destinacionit 192.168.1.100.
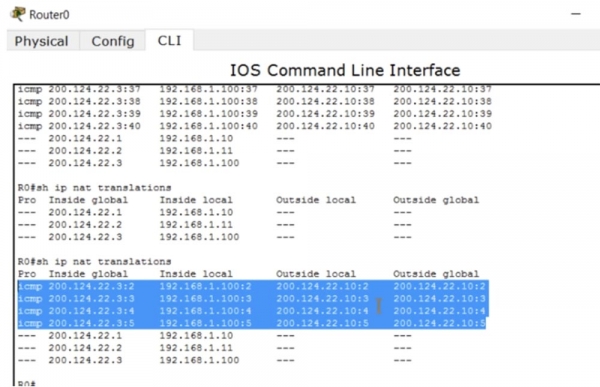
Siç thashë, edhe sikur të ndodhë skadimi i transformimit, kur iniciatohet trafiku nga një burim i jashtëm mekanizmi NAT aktivizohet automatikisht. Kjo ndodh vetëm kur përdoret NAT statik.
Tani le të shohim se si funksionon NAT dinamik. Në shembullin tonë ka 2 adresa publike për tre pajisje në rrjetin lokal, megjithatë mund të ketë dhjetëra ose qindra të tilla hostesh private. Ndërkohë, në internet mund të dalin vetëm 2 pajisje në të njëjtën kohë. Le të shohim se çfarë ndihmon, përveç kësaj, në dallimin mes NAT-it statik dhe atij dinamik.
Si në rastin e mëparshëm, së pari duhet të përcaktojmë ndërfaqet hyrëse dhe dalëse të routerit. Më pas krijojmë një lloj liste akses, por kjo nuk është ACL që kemi përmendur në mësimin e kaluar. Kjo listë akses përdoret për të identifikuar trafikun që dëshirojmë të transformojmë. Atje shfaqet një term i ri "interesting traffic", ose "trafik interesant". Ky trafik është ai që ju intereson për ndonjë arsye, dhe kur ky trafik përputhet me kushtet e listës akses, ai bënë pjesë në NAT dhe transformohet. Ky term zbatohet për trafik në shumë raste, për shembull, në rastin e VPN-së, "interesant" është trafik që do të kalojë përmes tunelit VPN.
Duhet të krijojmë një ACL që identifikon trafik interesant, në rastin tonë ky është trafiku i një rrjeti të tërë 192.168.1.0, bashkë me maskën përkatëse 0.0.0.255.
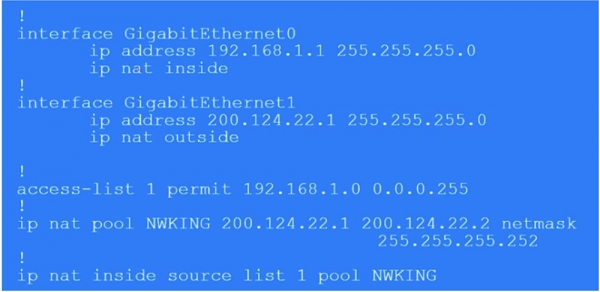
Pastaj duhet të krijojmë një NAT pool, për të cilin përdorim komandën ip nat pool dhe tregojmë pool-in e adresave IP 200.124.22.1 200.124.22.2. Kjo do të thotë se ne ofrojmë vetëm dy adresa IP të jashtme. Më pas në komandë përdoret fjala kyçe netmask dhe futet maska e subnet-it 255.255.255.252. Okteti i fundit i maskës është (255 - numri i adresave të pool-it - 1), kështu që nëse keni 254 adresa në pool, maska e subnet-it do të jetë 255.255.255.0. Ky është një parametër shumë i rëndësishëm, prandaj kur konfiguroni NAT dinamik, sigurohuni që të futni vlerën e saktë të netmask.
Më pas ne përdorim komandën që aktivizon mekanizmin NAT: ip nat inside source list 1 pool NWKING, ku NWKING është emri i pool-it dhe list 1 do të thotë lista e qasshëm ACL numër 1. Mbani mend - që kjo komandë të funksionojë, fillimisht duhet të krijoni një pool të adresave dinamike dhe listën e qasshëm.
Pra, në kushtet tona, pajisja e parë që dëshiron të dalë në internet do të mund ta bëjë këtë, pajisja e dytë gjithashtu, por pajisja e tretë do të duhet të presë derisa të lirohet një nga adresat e pool-it. Konfigurimi i NAT dinamik përbëhet nga 4 hapa: përcaktimi i ndërfaqeve hyrëse dhe dalëse, përcaktimi i trafikut 'interesant', krijimi i NAT pool-it dhe vetë konfigurimi.
Tani do të kalojmë në Packet Tracer dhe do të përpiqemi të konfigurojmë NAT dinamik. Fillimisht duhet të heqim konfigurimet e NAT statik, për të cilin futim komandat njëpasnjësh:
no Ip nat inside source static 192.168.1.10 200.124.22.1
no Ip nat inside source static 192.168.1.11 200.124.22.2
no Ip nat inside source static 192.168.1.100 200.124.22.3.
Më pas krijoj një listë qasshëm List 1 për të gjithë rrjetin me komandën access-list 1 permit 192.168.1.0 0.0.0.255 dhe formoj NAT pool-in me komandën ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252. Në këtë komandë kam caktuar emrin e pool-it, adresat që përfshihen në të, dhe maskën e rrjetit.
Pastaj unë përcaktoj se çfarë NAT-i është – i brendshëm apo i jashtëm, dhe burimin nga i cili NAT-i duhet të marrë informacionin, në rastin tonë është lista, duke përdorur komandën ip nat inside source list 1. Pas kësaj sistemi do të japë një paralajmërim – nevojitet një grup i tërë apo një ndërfaqe e caktuar. Unë zgjedh grupin sepse kemi më shumë se një adresë të jashtme. Nëse zgjidhni ndërfaqen, do të duhet të specifikoni portin me adresën e caktuar IP. Në formën e fundit komandë do të duket kështu: ip nat inside source list 1 pool NWKING. Tani ky grup përbëhet nga dy adresa 200.124.22.1 200.124.22.2, megjithatë ju mund t'i ndryshoni ose shtoni adresa të reja, që nuk janë të lidhura me një ndërfaqe të caktuar.
Duhet të siguroheni që tabela juaj e ruteve është azhurnuar në mënyrë që ndonjëra nga këto adresa IP në grup të duhet të drejtohet në këtë pajisje, përndryshe nuk do të merrni trafikun e kundërt. Për të verifikuar funksionalitetin e konfigurimeve, ne do të përsërisim procedurën e pingimit të router-it në re, që e bëmë për NAT-in statik. Unë do të hap dritaren e router-it Router 1, që të shoh mesazhet e modit të debugimit, dhe do ta pingoj nga secila nga 3 pajisjet.
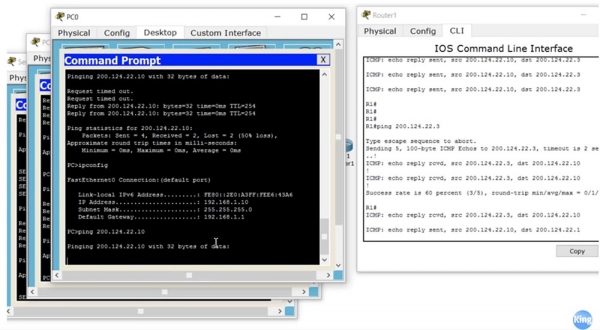
Ne shohim se të gjitha adresat burimore, nga ku vijnë paketat e pingut, përputhen me konfigurimet. Megjithatë, pingimi nga kompjuteri PC0 nuk kalon, sepse i mungonte një adresë e lirë e jashtme. Nëse hyjmë në konfigurimet e Router 1, është e dukshme se në këtë moment po përdoren adresat e grupit 200.124.22.1 dhe 200.124.22.2. Tani unë do të çaktivizoj përkthimin, dhe do të shihni se si rreshtat zhduken një pas një. Unë përsëri e nis pingimin nga kompjuteri PC0, dhe siç e shihni, tani gjithçka funksionon, sepse ai arriti të marrë adresën e lirë të jashtme 200.124.22.1.
Si mund të pastroj tabelën NAT dhe të anuloj përkthimin e adresave të vendosur? Hyjmë në konfigurimet e router-it Router0 dhe shkruajmë komandën clear ip nat translation * me "ylla" në fund të rreshtit. Nëse tani shikoni gjendjen e përkthimit duke përdorur komandën show ip nat translation, sistemi do të na japë një rresht të zbrazët.
Për të parë statistikat e NAT-it përdoret komanda show ip nat statistics.
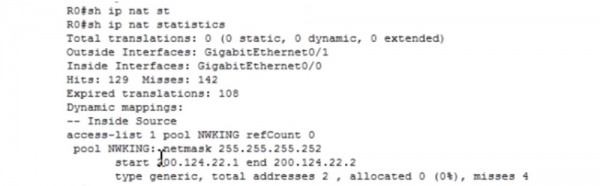
Ky është një komandë shumë e dobishme, e cila tregon numrin e përgjithshëm të transformimeve dinamike, statike dhe avancuara NAT/PAT. E shihni që është e barabartë me 0, pasi e kemi pastruar informacionin e përkthimit me komandën e mëparshme. Këtu shfaqen ndërfaqet hyrëse dhe dalëse, numri i transformimeve të suksesshme dhe të pasuksesshme (numri i dështimeve është i lidhur me mungesën e një adrese të lirë të jashtme për host-in e brendshëm), emri i listës së aksesit dhe puli.
Tani do të kalojmë te lloji më i njohur i transformimit të adresave IP – NAT-i i avancuar, ose PAT. Për të konfiguracioni PAT është e nevojshme të ndiqni të njëjtat hapa si për konfigurimin e NAT-it dinamik: përcaktoni ndërfaqet hyrëse dhe dalëse të router-it, identifikoni trafikun 'interesant', krijoni një pulu NAT dhe konfiguroni PAT. Ne mund të krijojmë një pulu të ngjashëm me disa adresa, sikurse në rastin e mëparshëm, por nuk është e nevojshme, sepse në PAT gjithmonë përdoret e njëjta adresë e jashtme. Dallimi midis konfigurimit të NAT-it dinamik dhe PAT-i përqendrohet vetëm në fjalën kyçe overload, e cila përfundon komandën e fundit të konfigurimit. Pas futjes së kësaj fjale, NAT-i dinamik automatikisht shndërrohet në PAT.
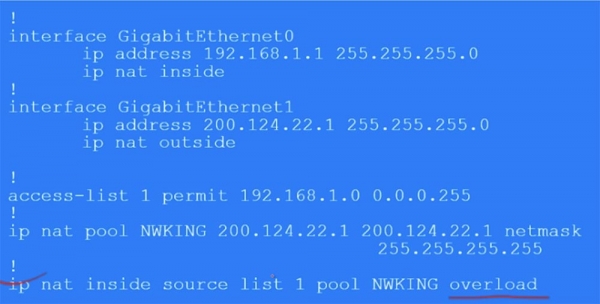
Për më tepër, ju përdorni vetëm një adresë në pulin NWKING, për shembull, 200.124.22.1, por e specifikoni dy herë si adresën e jashtme fillestare dhe përfundimtare me maskën e rrjetit 255.255.255.0. Mund të veproni më thjesht, duke përdorur në vend të vargut ip nat 1 pool NWKING 200.124.22.1 200.124.22.1 netmask 255.255.255.0 parametrin source interface dhe adresën fiks 200.124.22.1 të ndërfaqes G0/1. Në këtë rast, të gjitha adresat lokale kur dalin në internet do të konvertohen në këtë IP adresë.
Në puli gjithashtu mund të përdorni çdo adresë tjetër IP, jo domosdoshmërisht që t'i përkasë një ndërfaqe fizike specifike. Megjithatë, në këtë rast duhet të siguroheni që të gjithë routerët në rrjet të mund të drejtojnë trafikun e kthyer në pajisjen që keni zgjedhur. Disavantazhi i NAT është se nuk mund të përdoret për adresët e kalimit, sepse në momentin që paketa e kthyer kthehet në pajisjen lokale, adresa dinamike IP e NAT-it mund të ketë ndryshuar. Që do të thotë se duhet të jeni të sigurt që adresa IP e zgjedhur do të mbetet e aksesueshme për gjithë kohën e sesionit të komunikimit.
Le të shohim këtë nëpërmjet Packet Tracer. Së pari, duhet të fshij NAT-in dinamik me komandën no Ip nat inside source list 1 NWKING dhe të heq pool-in NAT me komandën no Ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252.
Pastaj duhet të krijoj një pool PAT me komandën Ip nat pool NWKING 200.124.22.2 200.124.22.2 netmask 255.255.255.255. Këtë herë po përdor IP-në që nuk i përket pajisjes fizike, sepse pajisja fizike ka adresën 200.124.22.1, dhe dua të përdor 200.124.22.2. Në rastin tonë, kjo funksionon sepse kemi një rrjet lokal.
Më pas, konfiguroni PAT me komandën Ip nat inside source list 1 pool NWKING overload. Pas futjes së kësaj komande, aktivizohet transformimi i adresave PAT. Për të kontrolluar saktësinë e konfigurimit, shkoj në pajisjet tona, serverin dhe dy kompjuterët, dhe pingoj nga kompjuteri PC0 Router1 në adresën 200.124.22.10. Në dritaren e konfigurimit të router-it, shihen linjat e debugging, ku tregohet se burimi i ping-ut, ashtu siç e prisnim, është IP-adresa 200.124.22.2. Nga kjo adresë vjen ping-u i dërguar nga kompjuteri PC1 dhe serveri Server0.
Të shohim se çfarë ndodh në tabelën e transformimeve të router-it Router0. Shihni se të gjitha transformimet janë të suksesshme, çdo pajisje i caktohet porta e vet, dhe të gjitha adresat lokale lidhen me Router1 nëpërmjet adresës IP të pool-it 200.124.22.2.
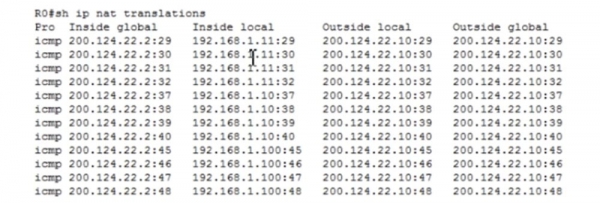
Po përdor komandën show ip nat statistics për të parë statistikat e PAT.
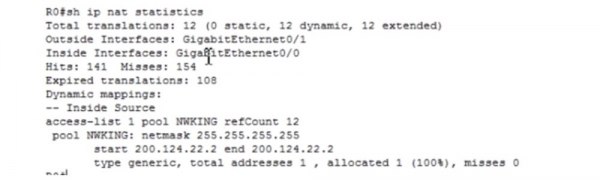
Shohim se numri total i transformimeve, ose translacioneve të adresave, është 12, shohim karakteristikat e pool-it dhe informacione të tjera.
Tani do të bëj diçka tjetër - do të fut komandën Ip nat inside source list 1 interface gigabit Ethernet g0/1 overload. Nëse pas kësaj pingoj router-in nga kompjuteri PC0, duket se paketi erdhi nga adresa 200.124.22.1, pra nga interface-i fizik! Kjo është një rrugë më e lehtë: nëse nuk dëshironi të krijoni një pool, që ndodh më shpesh me përdorimin e router-ave shtëpiake, atëherë si adresë të jashtme NAT mund të përdorni IP-në e interface-it fizik të router-it. Kjo është mënyra më e zakonshme e transformimit të adresës së hostit tuaj privat për një rrjet publik.
Sot u studiuam një temë shumë të rëndësishme sot, prandaj është e nevojshme të praktikoni në të. Përdorni Packet Tracer për të provuar njohuritë tuaja teorike në zgjidhjen e detyrave praktike për konfigurimin e NAT dhe PAT. Ne arritëm në fund të studimit të tematikës ICND1 — provimit të parë të kursit CCNA, prandaj video mësimi tjetër, me gjasë, do të jetë dedikuar përmbledhjes.
Faleminderit që qëndroni me ne. Ju pëlqejnë artikujt tanë? Dëshironi të shihni më shumë materiale interesante? Na mbështetni duke bërë një porosi ose duke na rekomanduar miqve tuaj. 30% zbritje për përdoruesit e Habra në një analog unik të serverëve entry-level, të cilin e kemi shpikur për ju: (opcionet me RAID1 dhe RAID10, deri në 24 bërthama dhe deri në 40GB DDR4 janë të disponueshme).
Dell R730xd për dy herë më lirë? Vetëm te ne në Holandë! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — nga $99! Lexoni rreth
Burimi: habr.com
