

— Oh, nothing is working for me, help!
— Don't worry, we'll fix everything right now. Please tell me the computer name…
(a classic from tech support calls)
It's good if you have a tool like BgInfo or if your users know about the Windows+Pause/Break shortcut and can press it. There are even rare instances of users who have learned the name of their machine. But often, in addition to their main problem, the caller has a second issue: finding out the name/IP address of their computer. And often, it takes much longer to solve this second problem than the first (when all they needed was to change their wallpaper or restore a missing shortcut :)).
It's much nicer to hear something like:
— Tatiana Sergeevna, don't worry, I'm connecting now...
And it doesn't require much for that.
A support specialist just needs to memorize the machine names and remember who works on which.
Before describing the solution that we are currently using, I will briefly review other options to explain my choice critically.
- , and similar tools. If you have more money, there are also paid options. The essence is that technical information is displayed on the desktop: machine name, IP address, login, etc. In Desktop Info, you can even create performance graphs covering half the screen.
What is unsatisfactory is that for BgInfo, for example, users need to minimize windows to see the needed data. My colleagues and I have repeatedly observed with BgInfo , where new text is displayed over the old one.
Some users are annoyed by the fact that admins draw a frightening 192.168.0.123 on the face of a cat stretched out on the desktop, ruining the aesthetics of the wallpaper, which, of course, is hugely demotivating and completely kills the work mood. - A shortcut like "Who am I" (don't try to add a question mark at the end :). A classic desktop shortcut that hides a neat or not-so-neat script that outputs the necessary information in a dialog window. Sometimes, instead of a desktop shortcut, the script itself is placed on the desktop, which IMO is a bad practice.
Këtu është një problem: për të hapur ikonicën, ashtu si në rastin e parë, duhet të minimizosh të gjitha dritaret e hapura (nuk e kemi parasysh fatin e atyre që kanë hapur vetëm një dritare me një lojë pasijanse). A e dinë përdoruesit tuaj se ku duhet të klikojnë për të minimizuar të gjitha dritaret? E saktë, me gishtin në syrin e administratorit.
Po ashtu, ai i njohur na tregon se të dy metodat e përshkruara më sipër kanë një mangësi kryesore, që është se në marrjen e informacionit merr pjesë përdoruesi, i cili mund të jetë paksa verbë, budalla dhe për më tepër të gënjejë.
Nuk do ta shqyrtoj opsionin e rritjes së shkrimit kompjuterik, kur të gjithë dinë se ku në Windows duhet të shikojnë emrin e kompjuterit, duke qenë se është një punë fisnike, por shumë e vështirë. Dhe nëse në kompani ka rotacion pune, atëherë kjo është krejtësisht e pamundur. Çfarë të them, në shumicën e rasteve ata as nuk e kujtojnë emrin e përdoruesit të tyre.
Kam shprehur shpirtin tim, tani le të kalojmë në punë.
Ideja është marrë nga një banor i Habr. nga .
Esenia e ideës është se kur përdoruesi hyn në Windows, skripta e logon e regjistron informacionet e nevojshme (koha dhe emri i kompjuterit) në një atribut të caktuar të llogarisë së përdoruesit. Dhe kur del nga sistemi, përpunon një skript të ngjashëm të logoff-it.
Mua më pëlqeu vetë idea, por përkundrejt realizimit, disa gjëra nuk më kënaqin.
- Grup politika, ku janë shkruar skriptat e logon dhe logoff për përdoruesit, aplikohet në të gjithë domenin, prandaj skriptat do të funksionojnë në çdo makinë në të cilën kyçen përdoruesit. Nëse përveç stacioneve të punës përdoren zgjidhje terminali (p.sh., Microsoft RDS ose produktet Citrix), qasja e tillë do të ishte e papërshtatshme.
- Të dhënat regjistrohen në atributin Departamenti të llogarisë së përdoruesit, për të cilin përdoruesi ka akses vetëm për lexim. Përveç atributit të llogarisë së përdoruesit, skripta gjithashtu bën ndryshime në atributin Departamenti të llogarisë së kompjuterit, i cili për default përdoruesit gjithashtu nuk mund ta ndryshojnë. Prandaj, në mënyrë që zgjidhja të funksionojë, autori sugjeron të ndryshohen cilësimet standarde të sigurisë për objektet AD.
- Formati i datës varet nga cilësimet e lokalizimit në makinën përfundimtare, prandaj nga një makinë mund të marrim 10 nëntor 2018 14:53, dhe nga tjetra 11/10/18 2:53 p.m.
Për të eliminuar këto mangësi, u bë kjo.
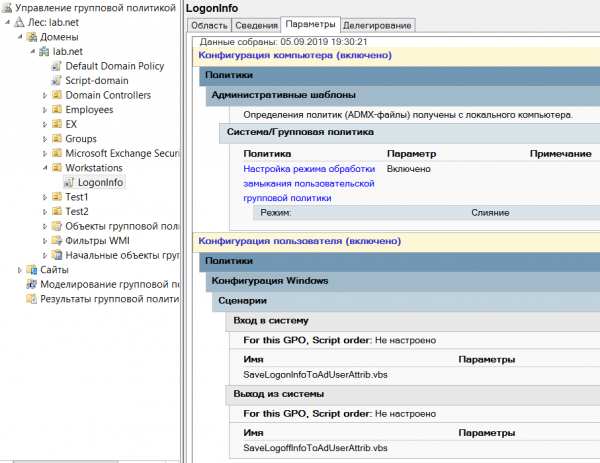
- GPO lidhet jo me domainin, por me OU me pajisje (unë ndaj përdoruesit dhe pajisjet në OU të ndryshme dhe u rekomandoj edhe të tjerëve). Në të njëjtën kohë, për është vendosur moda merge.
- Scripti do të regjistrojë të dhënat vetëm në llogarinë e përdoruesit në atributin Info, të cilin përdoruesi mund ta ndryshojë vetë për llogarinë e tij.
- Pjesa e kodit që gjeneron vlerën e atributit është modifikuar.
Tani skriptet duken kështu:
SaveLogonInfoToAdUserAttrib.vbs
On Error Resume Next
Set wshShell = CreateObject("WScript.Shell")
strComputerName = wshShell.ExpandEnvironmentStrings("%COMPUTERNAME%")
Set adsinfo = CreateObject("ADSystemInfo")
Set oUser = GetObject("LDAP://" & adsinfo.UserName)
strMonth = Month(Now())
If Len(strMonth) < 2 then
  strMonth = "0" & strMonth
End If
strDay = Day(Now())
If Len(strDay) < 2 then
  strDay = "0" & strDay
End If
strTime = FormatDateTime(Now(),vbLongTime)
If Len(strTime) < 8 then
  strTime = "0" & strTime
End If
strTimeStamp = Year(Now()) & "\/" & strMonth & "\/" & strDay & " " & strTime
oUser.put "info", strTimeStamp & " " & " @ " & strComputerName
oUser.Setinfo
SaveLogoffInfoToAdUserAttrib.vbs
On Error Resume Next
Set wshShell = CreateObject("WScript.Shell")
strComputerName = wshShell.ExpandEnvironmentStrings("%COMPUTERNAME%")
Set adsinfo = CreateObject("ADSystemInfo")
Set oUser = GetObject("LDAP://" & adsinfo.UserName)
strMonth = Month(Now())
If Len(strMonth) < 2 then
  strMonth = "0" & strMonth
End If
strDay = Day(Now())
If Len(strDay) < 2 then
  strDay = "0" & strDay
End If
strTime = FormatDateTime(Now(),vbLongTime)
If Len(strTime) < 8 then
  strTime = "0" & strTime
End If
strTimeStamp = Year(Now()) & "\/" & strMonth & "\/" & strDay & " " & strTime
oUser.put "info", strTimeStamp & " " & " @ " & strComputerName
oUser.Setinfo
Kushdo që do të gjejë të gjitha dallimet mes skriptit të logon dhe logoff, do të ketë një plus në karma. 🙂
Po ashtu, për të marrë informacion të qartë është krijuar një skript të vogël PS:
Get-UsersByPCsInfo.ps1
$OU = "OU=MyUsers,DC=mydomain,DC=com"
Get-ADUser -SearchBase $OU -Properties * -Filter * | Select-Object DisplayName, SamAccountName, info | Sort DisplayName | Out-GridView -Title "Informacion rreth logonave" -Wait
Pra, gjithçka konfigurhet shumë lehtë:
- krijojmë GPO me cilësimet e nevojshme dhe e lidhemi me njësi administrative me stacionet e punës të përdoruesve:

- shkoi të pijë çaj (nëse AD ka një numër të madh përdoruesish, atëherë nevojitet shumë çaj 🙂
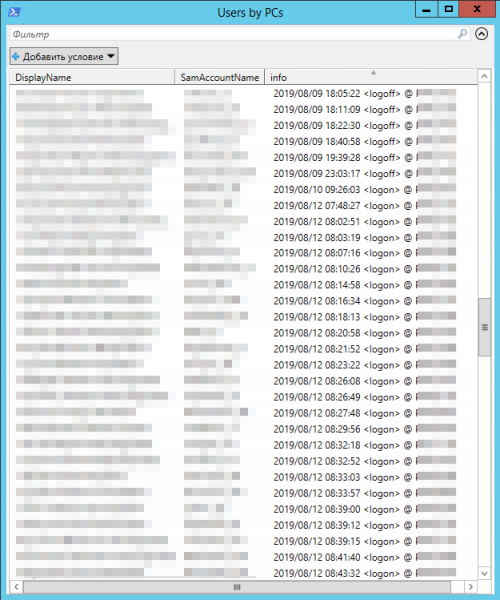
- nisim skriptin PS dhe marrim rezultatin:

Në pjesën e sipërme të dritares ka një filtrues të përshtatshëm, ku mund të filtrojmë të dhënat sipas vlerave të një ose më shumë fushave. Klikimi mbi kolonat e tabelës rendit të dhënat sipas vlerave të fushave përkatëse.
Mund ta "paketojmë" bukur zgjidhjen tonë.
Për këtë do të shtojmë një shkurtesë për ekzekutimin e skriptit për specialistët e mbështetjes teknike, ku në fushën "objekti" do të ketë diçka të tillë:
powershell.exe -NoLogo -ExecutionPolicy Bypass -File "servershareScriptsGet-UsersByPCsInfo.ps1"
Nëse ka shumë staf mbështetjeje teknike, mund të shpërndani një shkurtesë me anë të .
Disa vërejtje përfundimtare.
- Në makinën nga e cila është nisur skripti PS, duhet të jetë e instaluar moduli Active Directory për PowerShell (mjafton të shtoni mjetet e administratës AD në komponentët e Windows).
- Shumicën e atributeve të llogarisë së tij, përdoruesi nuk mund ta redaktojë automatikisht. Këtë duhet ta keni parasysh, nëse vendosni të përdorni një atribut tjetër nga Info.
- Informoni të gjithë kolegët e përfshirë për atributin që do të përdorni. Për shembull, i njëjti Info përdoret për të shtuar shënime interaktive në kutinë e përdoruesit në administratën e Exchange Server dhe dikush mund ta fshijë lehtësisht atë, ose të mendonte me keqardhje kur informacioni që ai shtoi do të fshihet nga skripti juaj.
- Nëse keni disa faqe Active Directory, atëherë merrni parasysh vonesat e replikimit. Për shembull, nëse dëshironi të merrni informacion të saktë për përdoruesit nga faqja AD A, por e nisni skriptin nga makina në faqen AD B, mund ta bëni kështu:
Get-ADUser -Server DCfromSiteA -SearchBase $OU -Properties * -Filter * | Select-Object DisplayName, SamAccountName, info | Sort DisplayName | Out-GridView -Title "Informacion mbi loginat" -Wait
DCfromSiteA — emri i kontrolluesit të domain-it të faqes A (normalisht komandleti Get-AdUser lidhet me kontrolluesin më të afërt të domain-it)
Do të isha mirënjohës nëse do të plotësonit anketën e shkurtër më poshtë.
Vetëm përdoruesit e regjistruar mund të marrin pjesë në anketë. , ju lutem.
Çfarë përdorni?
bginfo, Desktop info etj. (softuer falas)
analoge paguese të bginfo
do ta bëj ashtu siç është në artikull
nuk është aktualizuar, pasi përdor VDI/RDS etj.
deri tani nuk po përdor asgjë, por po mendoj
nuk kam nevojë të mbledh këto të dhëna
tjetër (ndani në komentet)
112 përdorues kanë votuar. 39 përdorues e kanë mbajtur veten.
Burimi: habr.com
